La tarifa más altas se dispara hasta los 145 euros al mes y que casi la mitad de las ofertas del mercado libre superan al precio regulado, que alcanzó los 112 euros en octubre
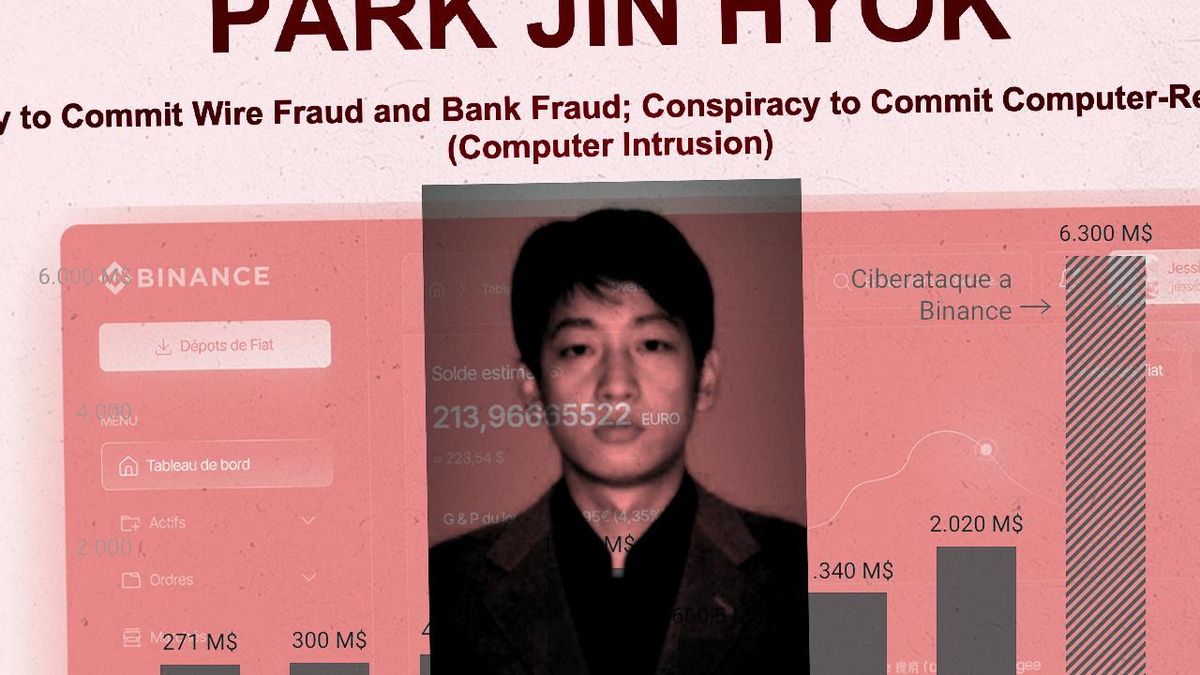
El FBI vincula el desfalco de 6.300 millones en Binance con la red estatal del hacker responsable del virus WannaCry, pieza clave de la maquinaria con la que Kim Jong-un financia su programa armamentístico El hackeo a Binance se fraguó durante meses, con entrevistas de trabajo falsas a sus ingenieros incluidas Corea del Norte es un régimen aislado. Asfixiado por las sanciones internacionales y con unas fronteras clausuradas desde la pandemia, su comercio exterior oficial es prácticamente inexistente. Así, ¿cómo puede un régimen paria no solo subsistir, sino también financiar un costoso programa armamentístico que incluye misiles balísticos y arsenal nuclear? El apoyo de socios como China y Rusia es clave, pero el arma secreta de Pyongyang está en el ciberespacio. Internet, totalmente censurado para su población, se ha convertido en su salvavidas. Tal y como documenta el Grupo de Expertos de la ONU sobre Corea del Norte, cuyas investigaciones se detuvieron en 2024 por el veto de Rusia, el régimen de Kim Jong-un ha construido una estructura nacional dedicada a los ciberataques y al espionaje. Ha convertido el desfalco de criptomonedas, la extorsión digital y la venta de herramientas para el cibercrimen en una de sus principales fuentes de ingresos, apoyado en unidades de élite que trabajan al servicio de diversos brazos del gobierno. El rastro de sus hackers aparece en los 6.300 millones de dólares (unos 5.650 millones de euros) sustraídos a la criptoplataforma Binance a finales de octubre. El mayor robo de un solo golpe de la historia. Detrás, un nombre tristemente familiar para los investigadores: Park Jin Hyok. El rostro del cibercrimen norcoreano En el cartel de los más buscados del FBI, el rostro de Park Jin Hyok aparece enmarcado en una fotografía de carné con fondo azul, chaqueta marrón y camisa oscura. Ni siquiera la inteligencia estadounidense sabe decir qué edad tiene, aunque sitúa su fecha de nacimiento en algún momento entre 1981 y 1984. En los archivos policiales figura bajo múltiples identidades: desde variantes de su nombre real hasta alias como Kim Hyon Woo, Andoson David o Watson Henny. La descripción que hace de él el FBI está lejos de quitarle méritos. “Park Jin Hyok es un programador informático norcoreano presuntamente patrocinado por el Estado y acusado de formar parte de una trama criminal responsable de algunos de los ciberataques más graves de la historia”, dice su ficha. El asalto a Binance del pasado 29 de octubre ha devuelto su nombre a la primera línea de las investigaciones internacionales. Park Jin Hyok El FBI no ha presentado una acusación individual contra Park por este golpe específico, preparado durante meses y que incluyó entrevistas de trabajo falsas a los ingenieros de Binance hasta lograr hackearlos. El aviso emitido por la agencia estadounidense atribuye esa operación a TraderTraitor. Así denomina Washington a una de las caretas que utiliza el conocido grupo Lazarus (APT38, en los registros de ciberseguridad). Es exactamente la misma conspiración criminal que Park lidera, según la acusación del Departamento de Justicia estadounidense. Todo empezó con una venganza El estreno de Park en las grandes operaciones internacionales documentadas por Estados Unidos llegó en noviembre de 2014 con el ataque contra Sony Pictures Entertainment. El detonante fue The Interview , una comedia de Hollywood sobre un complot de la CIA para asesinar al líder norcoreano Kim Jong-un. Pyongyang calificó la película de “locura provocativa e imprudente de EEUU” y en octubre envió una carta al Consejo de Seguridad Nacional estadounidense advirtiendo de que los responsables de difamar a su liderazgo recibirían “la debida represalia”. La venganza se gestó desde septiembre de 2014. Utilizando cuentas falsas, el grupo de Park rastreó a ejecutivos de Sony y a los actores de la película. Les enviaron enlaces con código malicioso camuflados como alertas de seguridad de Facebook, currículums de estudiantes de diseño o supuestas galerías de fotos de famosos desnudos. Cuando los infectaron, saltaron a los sistemas internos de Sony. Entonces desataron el caos . Cartel de 'The Interview', estrenada a finales de 2014. El equipo de Park configuró el hackeo para borrar el registro de arranque de miles de ordenadores de la compañía y bloquear sus pantallas con un audio de seis disparos y un grito. Después filtraron películas inéditas, datos financieros confidenciales y correos electrónicos privados de la dirección. Sony se vio obligada a desconectar unos 8.000 ordenadores. Para los investigadores, fue la primera gran demostración de cómo Corea del Norte iba a utilizar los ciberataques como instrumento de represalia geopolítica. El salto al dinero y los trabajadores falsos Mientras ejecutaban el sabotaje contra Sony en octubre de 2014, las mismas cuentas operativas controladas por el grupo de Park empezaron a rastrear bancos en Bangladés. Lo que comenzó como una herramienta de represalia política se transformó en una vía para saquear el sistema financiero internacional y obtener divisas fuertes para un Estado asfixiado por las sanciones. En enero y febrero de 2015, desde direcciones de correo falsas conectadas directamente con la infraestructura de Park, los hackers enviaron mensajes a empleados del Banco Central de Bangladés haciéndose pasar por un aspirante a un puesto de trabajo llamado Rasel Ahlam. “Estoy sumamente entusiasmado con la idea de formar parte de su empresa y espero que me den la oportunidad de presentar mi caso con más detalle en una entrevista personal”, decían los correos, que adjuntaban un enlace para descargar un supuesto currículum. Al menos tres trabajadores descargaron el archivo trampa. Estoy sumamente entusiasmado con la idea de formar parte de su empresa y espero que me den la oportunidad de presentar mi caso con más detalle en una entrevista personal Mensaje fraudulento de Park Los intrusos permanecieron ocultos dentro de la red del banco durante casi un año, avanzando lentamente para no levantar las sospechas de sus equipos de ciberseguridad. En enero de 2016, alcanzaron la pasarela informática con la que la entidad se conectaba a la red interbancaria mundial SWIFT. La aprovecharon para enviar órdenes de transferencias fraudulentas con las que lograron sustraer 81 millones de dólares. Solo los cazaron porque un apagado accidental de los servidores del banco inutilizó uno de los programas que utilizaban para ocultarse. Pero lo más valioso que obtuvieron fue el método. En los años siguientes, el grupo de Park lanzaría el ataque del falso aspirante contra bancos de Vietnam, Filipinas, Polonia, México, Sudamérica y África. La cuantía de los desfalcos nunca ha sido totalmente reconocida por las entidades, pero se estima en varios cientos de millones de dólares que, tras el debido proceso de blanqueo, acabaron en Corea del Norte. El devastador WannaCry La tercera etapa en el historial atribuido a Park y sus cómplices llegó el 12 de mayo de 2017 con WannaCry . Fue un ataque global de ransomware (secuestro de datos) que desató el caos a escala mundial. El programa cifraba los archivos de los ordenadores infectados y exigía un rescate de 300 dólares en bitcoins para devolver el acceso, una extorsión que se propagaba de forma automática y llegó a infectar más de 200.000 equipos en más de 150 países. Está considerado el mayor ciberataque contra el público general de la historia y el primer gran aviso de que, en un mundo donde todo está conectado, todo se vuelve vulnerable. Cayeron hospitales, instituciones públicas, sistemas críticos, universidades y todo tipo de empresas. La recuperación se extendió durante meses, con incontables archivos que se perdieron para siempre. La investigación reveló que solo unos cientos de víctimas pagaron, sumando un botín total de 140.000 dólares. Eso sí, WannaCry no tenía ningún mecanismo para desencriptar los archivos tras el pago, convirtiéndose también en el primer gran ejemplo de por qué nunca hay que aceptar los chantajes de los ciberdelincuentes. Otro detalle a menudo olvidado es que el programa de ataque de Park y su equipo se basó en una herramienta de explotación de vulnerabilidades desarrollada por la NSA . Un estándar para ciberatacar WannaCry fue el punto que permitió al FBI desenmascarar a Park y trazar su trayectoria. “En suma, el alcance y los daños de las intrusiones informáticas perpetradas y provocadas por los sujetos de esta investigación, incluido Park, son prácticamente incomparables”, reza la orden de arresto contra él emitida en 2018, que se ampliaría posteriormente en 2020: “debe ser considerado un riesgo internacional”. Nunca será detenido mientras el régimen de Kim Jong-un siga en pie. La investigación estadounidense une los actos de Park a las acusaciones contra el país. “El gobierno norcoreano, a través de un grupo patrocinado por el Estado, robó un banco central y a ciudadanos de otras naciones, tomó represalias contra la libertad de expresión para coartarla al otro lado del planeta y creó un malware destructivo que afectó indiscriminadamente a víctimas en más de 150 países, causando daños por valor de cientos de millones, si no miles de millones, de dólares”, acusó el entonces fiscal de Seguridad Nacional, John C. Demers. Tras WannaCry, Corea del Norte industrializó la fórmula empleada por Park y su equipo, centrándose en las plataformas de criptomonedas. Ingeniería social, falsas ofertas de empleo, robo de credenciales y meses de subterfugio antes de vaciar la caja. El mismo modus operandi denunciado ahora por Binance. Lo que comenzó hace una década como una operación de venganza por una comedia de Hollywood se ha convertido en el banco central en la sombra que financia los misiles y el arsenal nuclear de Pyongyang.
La convocatoria fue acordada el pasado mes de junio en una reunión del Consello de Goberno de la USC, tras ser negociada con las organizaciones sindicales.
El mes de noviembre siempre está protagonizado por el Black Friday y sus ofertas. Es cierto que es uno de los mejores periodos para encontrar cualquier tipo de producto a uno de los mejores precios del año. MediaMarkt ya ha comenzado con sus ofertas, pero donde podemos encontrar ahora mismo los mejores precios es en su Marketplace , gracias a descuentos de hasta el 60% en productos vendidos por vendedores externos. Mesa de escritorio regulable - HOMAVO K2307, 60 cm x 110 cm PVP en MediaMarkt — 109,99 € El precio podría variar. Obtenemos comisión por estos enlaces Al igual que otros marketplaces, se trata de una sección donde otras tiendas pueden vender a través de MediaMarkt . Esto ofrece la posibilidad de encontrar precios mucho más atractivos que en otras ocasiones, y con los descuentos actuales, aún más si cabe. Aunque hay muchas opciones, entre todas ellas hemos escogido cinco muy variadas que pueden encajar con muchos de vosotros: HOMAVO K2307 por 109,99 euros , un escritorio elevable perfecto para tu despacho o habitación. EVERCROSS TECH EK15 por 599,99 euros , una bicicleta eléctrica ideal para la ciudad. MELLERWARE Petto Eat! por 64,99 euros , un comedero automático para mascotas. BEHUMAX Desk por 172,00 euros , una cinta de correr perfecta para hacer deporte en casa. Silla gaming LORVIK por 89,99 euros , una silla gaming bastante completa, con reposapiés incluido. En Xataka El Black Friday se adelanta con la TCL C6K Pro: una tele Mini LED de gama alta con Google TV, de 55 a 85 pulgadas (y hasta 98 con la C6K) HOMAVO K2307 Este escritorio elevable es una opción interesantísima si teletrabajas desde casa. Además de con la estructura elevable, que podemos controlar a través de su panel de control, el cual permite guardar hasta 2 posiciones diferentes , también viene con un tablero incluido. En este caso, tiene unas dimensiones de 60 x 110 cm, por lo que es ideal para espacios pequeños. Es capaz de elevarse hasta los 117 cm y soporta hasta 70 kg. Ahora mismo su precio es de 109,99 euros . Mesa de escritorio regulable - HOMAVO K2307, 60 cm x 110 cm PVP en MediaMarkt — 109,99 € El precio podría variar. Obtenemos comisión por estos enlaces EVERCROSS TECH EK15 Si llevas tiempo pensando en dejar de usar el coche por el gasto de gasolina que ello conlleva, esta bici eléctrica es ideal para desplazarte por la ciudad. Cuenta con un motor de 250W que permite alcanzar una velocidad máxima de 25 km/h . Su batería de litio de 36V y 12Ah ofrece una autonomía de hasta 90 km. Además, cuenta con neumáticos de 26"x 2,12", que la hacen adecuada tanto para zonas urbanas como para montaña. Y, por si fuera poco, incorpora una pantalla LCD para controlar los modos de conducción. Su precio en estos momentos es de 599,00 euros . Bicicleta de Montaña - EVERCROSS TECH EK15 está equipado con una batería de 36V 12AH ,Bicicletaeléctrica Shimano de 7 velocidades, Bicicleta eléctrica, 250W, En blanco y negro PVP en MediaMarkt — 599,99 € El precio podría variar. Obtenemos comisión por estos enlaces MELLERWARE Petto Eat! Si tenéis mascotas, es posible que alguna vez se os haya pasado darles de comer con el estrés del trabajo o del día a día. Con este comedero automático , podréis configurar una rutina para que siempre saque comida a las horas que vosotros configuréis. Está pensado para mascotas de hasta 25 kg y ofrece una capacidad máxima de unos 4,5 kg de pienso. Además, incorpora una cámara que podemos controlar a través de su aplicación para cuando estemos fuera de casa. Ahora mismo su precio es de 64,99 euros . Comedero para mascotas - MELLERWARE Petto Eat!, para Mascota pequeña, Gato, Perro, 9 l, Blanco PVP en MediaMarkt — 64,99 € El precio podría variar. Obtenemos comisión por estos enlaces BEHUMAX Desk En el caso de que queráis hacer ejercicio desde casa, una cinta de correr es una compañera fantástica. En este caso, se trata de un modelo bastante compacto que permite configurar velocidades de 1 a 12 km/h , ideal para escoger entre modos de caminata o de trote suave. Además, cuenta con dos niveles de inclinación para darle algo más de intensidad a tu entrenamiento. Su precio es de 172,00 euros . Cinta de correr - BEHUMAX Desk, Negro PVP en MediaMarkt — 172,00 € El precio podría variar. Obtenemos comisión por estos enlaces Silla gaming LORVIK Finalmente, en el caso de que necesitéis cambiar la silla de vuestro despacho o habitación, este modelo de Lorvik es una opción bastante interesante dada su relación calidad-precio. Está fabricada con un cojín de látex transpirable junto con espuma de alta densidad para ofrecer una experiencia cómoda. Además, su respaldo es capaz de reclinarse hasta los 135º, incorporando un reposapiés extensible para cuando queramos optar por una posición más cómoda. Su precio ahora mismo es de apenas 89,99 euros . Silla gaming - LORVIK Ergonómica Con Reposapiés, Antracita PVP en MediaMarkt — 89,99 € El precio podría variar. Obtenemos comisión por estos enlaces Algunos de los enlaces de este artículo son afiliados y pueden reportar un beneficio a Xataka. En caso de no disponibilidad, las ofertas pueden variar. Imágenes | Lorvik, Mellerware, Behumax, Homavo, Aairsk, MediaMarkt En Xataka | Gadgets y accesorios de seguridad, organización y entretenimiento para coches en viajes largos En Xataka | Los mejores móviles, los hemos probado y aquí están sus análisis - La noticia El Marketplace de MediaMarkt no necesita un Black Friday: descuentos de hasta el 60% en escritorios, bicis eléctricas y más fue publicada originalmente en Xataka por Fran San Nicolás .
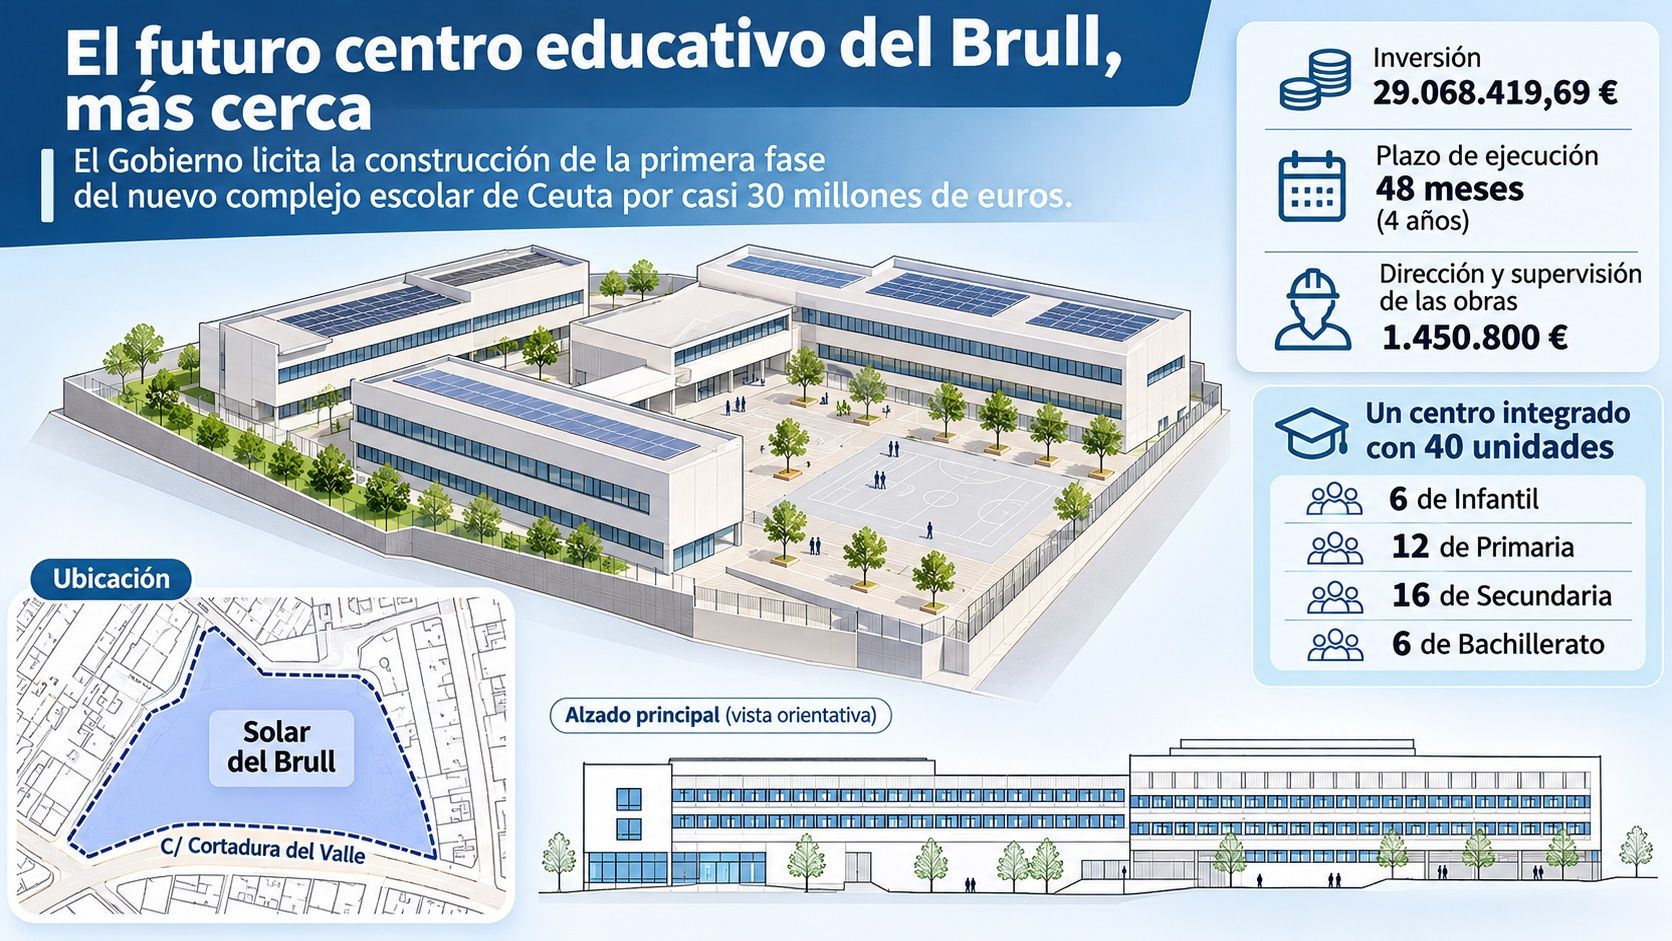
El Gobierno central saca a licitación la primera fase del complejo escolar, que reunirá enseñanzas de Infantil, Primaria, Secundaria y Bachillerato. Las empresas interesadas podrán presentar sus ofertas hasta el 16 de febrero de 2027 y dispondrán de
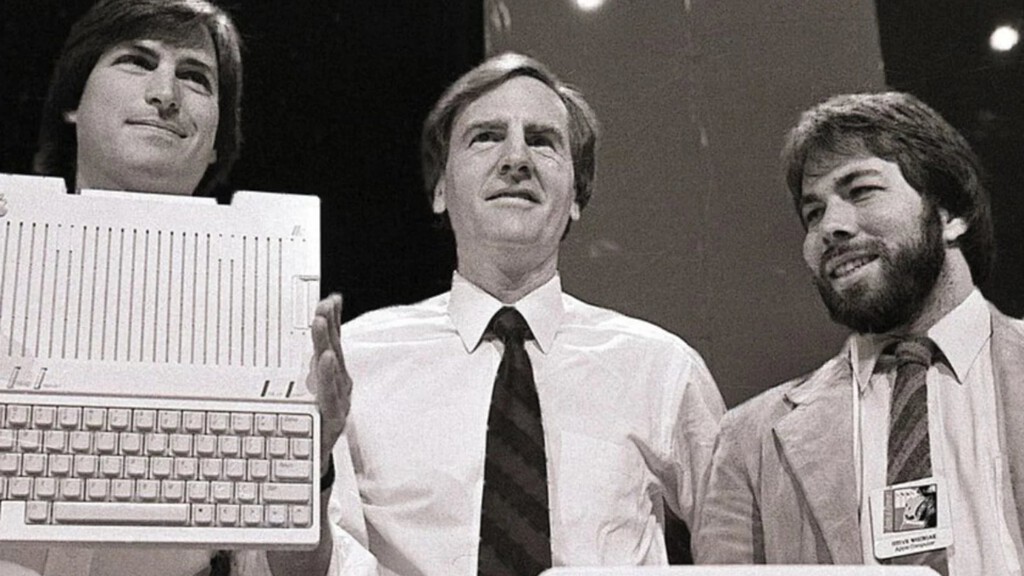
Apple fue fundada por Steve Jobs y por Steve Wozniak, ¿correcto? Meeeec, error. Desconocido por una gran mayoría, hay un tercer fundador que poca gente recuerda . Un empresario que prefirió liberarse de los lazos de la empresa, algo de lo que en parte se arrepiente y en parte se alegra. Él diseñó el primer logo de Apple y fue un hombre sereno mientras los de a su alrededor, más jóvenes, se tomaban la vida a guasa. Y, en parte, esa fue su perdición. Hablo de Ronald Wayne o 'Ron' Wayne , el tercer miembro fundador de la Apple más primitiva y que no ha disfrutado de la fama que Jobs y Wozniak han disfrutado. Tampoco lo ha hecho a nivel financiero. Vamos a repasar qué ocurrió y qué ha sido de este "tercer ejecutivo en discordia". Steve Jobs, Ronald Wayne y Steve Wozniak Un 10% que ahora vale centenares de millones Ron tuvo sus primeras aventuras emprendiendo antes de empezar a pensar en Apple. En 1971, este ingeniero ya probó suerte vendiendo tragaperras , cosa que no le fue bien del todo y le hizo ver que "no estaba hecho para los negocios", según comentaron en Macworld . Y así fue: Ron empezó a trabajar en Atari donde escribió la documentación interna de sus sistemas. Y fue ahí donde conoció a unos jóvenes Steve Jobs y Steve Wozniak , que no paraban de discutir sobre cómo iba a ser el futuro de la informática y el diseño de sus ordenadores. Ron decidió echarles una mano : les invitó a su casa e hizo de árbitro en uno de sus debates, lo que desembocó en la decisión de fundar una compañía. A modo de agradecimiento, Jobs y Wozniak le dieron un 10% de la propiedad mientras ellos dos se quedarían un 45% cada uno. Durante su corta era en Apple, Ron escribió el manual de instrucciones del Apple I y creó el primer logotipo de la compañía . Pero sus ambiciones no eran trabajar indefinidamente en ese aspecto de la empresa: Jobs y Wozniak iban sumando ambición tras ambición mientras él solo quería diseñar productos electrónicos. Apple crecía a un ritmo demasiado r ápido para él , y lo vivido con su primer negocio de máquinas tragaperras le hacía ser demasiado cauto para las mentes de los Steve. Primer logo de Apple Así que Wayne tomó una decisión fatídica: vendió el 10% de sus derechos sobre Apple por 800 dólares , lo que ajustando a la inflación hoy en día serían casi 5.000 dólares. Sobre esta decisión declaró en The Telegraph : Yo me estaba haciendo mayor y esos dos (Wozniak y Jobs) eran huracanes. Había baches en el camino y yo no podía arriesgarme. Ese 10% de derechos sobre Apple tendría hoy en día un valor de más de 350.000 millones de dólares . Una enorme fortuna que habría hecho a Ron multimillonario con el paso de los años, aunque en las entrevistas que ha dado siempre dice que nunca se arrepiente de haberlo vendido. ¿Qué puedo decir? Tomé una decisión basándome en lo que se sabía en ese entonces. Nadie podría haber anticipado cómo iba a crecer Apple. Ronald Wayne De Apple a una compañía de semiconductores. Y a un retiro humilde en Nevad a Tras deshacer sus lazos con Apple, Ronald Wayne pasó a trabajar en una compañía llamada Lawrence Livermore National Laboratory y después en LDF Semiconductors. Sus últimos días laborales los vivió dirigiendo una tienda de sellos en California, resistiéndose a varias ofertas de Jobs para que regresara a Apple. Finalmente, Wayne se llevó su afición por los sellos hasta jubilarse. Como comentan en Cult of Mac , ha habido ocasiones en las que Wayne era invitado por Steve Jobs a algunas de las keynotes de Apple , con asientos de primera clase en aviones y hoteles de lujo. Ha estado en cierto modo presente en la compañía y sigue declarando que no se arrepiente de haber vendido sus derechos sobre ella. Lo único de lo que se arrepiente: haber vendido a un coleccionista el documento original de la fundación de la compañía por 500 dólares para después ver que se había subastado por 1,6 millones de dólares. Ronald Wayne Como curiosidad, a pesar de ser clave en los inicios de la empresa que revolucionó la tecnología personal, Wayne pasó décadas sin usar sus productos. De hecho, no tuvo su primer dispositivo de Apple hasta el año 2011 , cuando le regalaron un iPad en un evento. A sus 92 años, Ronald vive ahora en una mobile home en Nevada . Insiste en no mirar al pasado constantemente ya que "eso es malgastar el tiempo", según declaró a un medio local . Sigue vendiendo monedas de coleccionista y sellos y se entretiene con las tragaperras de los casinos de la zona. Imágenes | Ronald G Wayne Official En Applesfera | Apple TV y sus estrenos: las próximas series, películas y documentales que veremos en su catálogo En Applesfera | Apple Music esconde música gratis y para siempre: así puedes escuchar canciones sin pagar un euro - La noticia Qué fue de Ronald Wayne, el tercer fundador de Apple que tomó una de las peores decisiones fue publicada originalmente en Applesfera por Isra Fdez Guille Lomener .
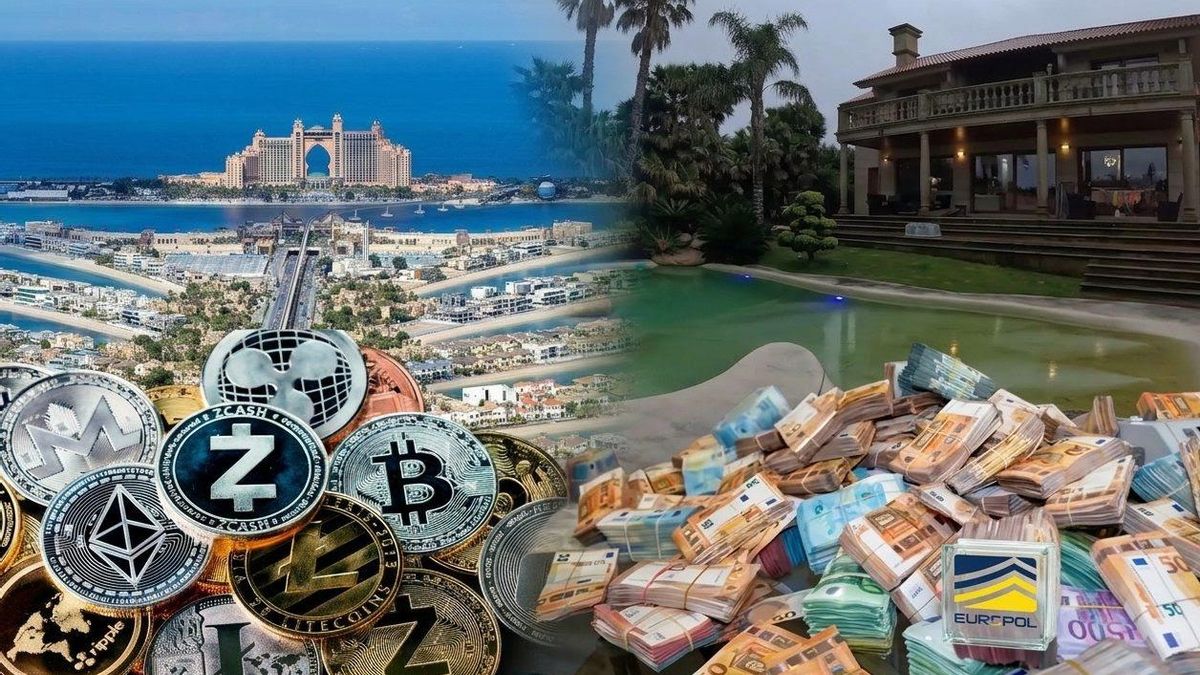
Dinero enterrado. Parece cosa de otro tiempo, pero cientos de miles de euros en efectivo se ocultan en lugares secretos de Galicia . Cientos de miles de euros de dinero negro, del crimen organizado . Del narcotráfico. Bajo tierra, en habitáculos construidos en viviendas, en establos o en locales comerciales. El metálico es más difícil de mover que nunca en la actualidad por las eficaces medidas preventivas que la Agencia Tributaria exige a las entidades bancarias, y ello hace que se acumule. Tres millones de euros en una vivienda de O Salnés en 2024 o, no muy lejos de allí, 20 millones de euros emparedados en la vivienda de un policía supuestamente corrupto en Madrid —hallados en 2025— son los mejores ejemplos. Años atrás, ese dinero podía meterse en el banco. Lo hacían en bolsas de basura en los años 80, donde las entidades bancarias de Vilagarcía de Arousa —por poner un ejemplo, pero también en el resto de poblaciones— les ponían la alfombra roja a aquellos contrabandistas que ya se estaban convirtiendo en narcos. A partir de la década siguiente, con las primeras medidas preventivas en los bancos, los criminales comenzaron a invertir los millones de la cocaína —entonces aún de pesetas— en el ladrillo, tanto en el territorio como fuera. Conocidas son las inversiones de Marcial Dorado en la Costa del Sol o de distintos narcos en África o en Sudamérica . En África también apostaron por negocios, tales como las minas de cobre en el Congo . Y en Galicia, por otras actividades que permitían -y permiten- canalizar dinero en B, tales como la hostelería o las bateas, por poner dos ejemplos clásicos que siguen completamente vigentes en 2026. Otro sistema recurrente que se mantiene a día de hoy desde hace décadas es la generación de una maraña de empresas interpuestas a nombre de testaferros , todo ello para ocultar la verdadera identidad de los propietarios de los bienes, ya sean inmuebles, vehículos o dinero contante y sonante. Los paraísos fiscales, que no solo usan los narcos, sino también empresarios de buen nombre con la intención de evadir impuestos, siguen a la orden del día. Entre esos paraísos fiscales destacan las Islas Vírgenes , las Islas Caimán o Panamá, pero también otros más cercanos como Irlanda, Países Bajos , Suiza o Luxemburgo. En 2026, ante las dificultades para mover el efectivo, resulta muy frecuente la incautación de enormes cantidades en las operaciones. Ante tal riesgo, las redes criminales apuestan por un modelo completamente nuevo que opera de forma clandestina, opaca para el control bancario. Se trata de la criptomoneda. La cada vez más amplia variedad de dinero virtual existente, con una gama que incluso está soportada por el dólar -y se considera criptomoneda estable- hace que cada vez sean más las organizaciones que ya no paguen en efectivo, sino en criptoactivos . De esa forma consiguen distraer a las autoridades fiscales , reciben sus retribuciones en tiempo real en cualquier lugar del planeta y pueden iniciar ese proceso de conversión en dinero de curso legal o en bienes, todo ello con el apoyo del sistema mencionado con anterioridad de los testaferros, las empresas pantalla y los paraísos fiscales. Las fuerzas de seguridad, por su parte, avanzan poco a poco para luchar contra un sistema que no deja de sorprenderles. Ello es así porque, junto a todo lo anterior, se ha detectado otra fórmula que permite blanquear el dinero sin mover un solo euro: la 'hawala' . Se trata de un sistema que tiene su origen en los flujos comerciales asiáticos, y que se basa en la confianza y la presencia de células de un mismo grupo criminal a muchos kilómetros de distancia. Pongamos un ejemplo. Una red criminal necesita blanquear dos millones de euros en España que ha obtenido como beneficio limpio tras un gran alijo de cocaína. En ese momento entra en juego el 'hawaladar', que recibe ese dinero en mano en el territorio y los guarda en lugar seguro. Acto seguido se comunica con otro miembro de la red criminal en un país muy lejano — Dubái , pongamos por caso— y le informa mediante una clave que el dinero está en la caja. Inmediatamente, la organización dispone de esos fondos en el lugar de destino, peor el cash no se ha movido de España. Años atrás, esa intermediación —que se realiza a cambio de una comisión— se producía en persona, y el 'hawaladar' llevaba medio billete con un código —la otra mitad se quedaba en el país de origen— para dar fe de que el dinero estaba en caja. En la actualidad, ese trámite se realiza por correo electrónico encriptado o aplicaciones de mensajería seguras. Las autoridades han detectado estas prácticas en ocasiones. En ellas se implican empresas presuntamente legales que manejan mucho dinero en efectivo, a cambio de una comisión. Por ejemplo, los bazares chinos . Al mismo tiempo, sigue habiendo otros sistemas clásicos que se detectan en 2026 y que ya se realizaban en los años 80. Entre ellos destaca la compra de billetes de lotería premiados. Los criminales están muy atentos, en especial cuando se trata de los premios de Navidad , los más cuantiosos, a los medios de comunicación, para conocer la identidad de los agraciados. Con esa información se acercan a ellos, y les hacen ofertas que en no pocas ocasiones son aceptadas. Otro ejemplo: una persona que gana 100.000 euros en el Gordo sabe que percibirá 88.000 en líquido (Hacienda se queda con 12.000). El narco, consciente de ello, le ofrece 110.000 en efectivo a cambio del billete premiado que, como se sabe, no es nominativo. La persona que vende el boleto obtiene 22.000 euros más, todo en efectivo, y el criminal consigue blanquear automáticamente 100.000 euros a través del cobro del premio. Negocio redondo.
La tarifa más altas se dispara hasta los 145 euros al mes y que casi la mitad de las ofertas del mercado libre superan al precio regulado, que alcanzó los 112 euros en octubre
El FBI vincula el desfalco de 6.300 millones en Binance con la red estatal del hacker responsable del virus WannaCry, pieza clave de la maquinaria con la que Kim Jong-un financia su programa armamentístico El hackeo a Binance se fraguó durante meses, con entrevistas de trabajo falsas a sus ingenieros incluidas Corea del Norte es un régimen aislado. Asfixiado por las sanciones internacionales y con unas fronteras clausuradas desde la pandemia, su comercio exterior oficial es prácticamente inexistente. Así, ¿cómo puede un régimen paria no solo subsistir, sino también financiar un costoso programa armamentístico que incluye misiles balísticos y arsenal nuclear? El apoyo de socios como China y Rusia es clave, pero el arma secreta de Pyongyang está en el ciberespacio. Internet, totalmente censurado para su población, se ha convertido en su salvavidas. Tal y como documenta el Grupo de Expertos de la ONU sobre Corea del Norte, cuyas investigaciones se detuvieron en 2024 por el veto de Rusia, el régimen de Kim Jong-un ha construido una estructura nacional dedicada a los ciberataques y al espionaje. Ha convertido el desfalco de criptomonedas, la extorsión digital y la venta de herramientas para el cibercrimen en una de sus principales fuentes de ingresos, apoyado en unidades de élite que trabajan al servicio de diversos brazos del gobierno. El rastro de sus hackers aparece en los 6.300 millones de dólares (unos 5.650 millones de euros) sustraídos a la criptoplataforma Binance a finales de octubre. El mayor robo de un solo golpe de la historia. Detrás, un nombre tristemente familiar para los investigadores: Park Jin Hyok. El rostro del cibercrimen norcoreano En el cartel de los más buscados del FBI, el rostro de Park Jin Hyok aparece enmarcado en una fotografía de carné con fondo azul, chaqueta marrón y camisa oscura. Ni siquiera la inteligencia estadounidense sabe decir qué edad tiene, aunque sitúa su fecha de nacimiento en algún momento entre 1981 y 1984. En los archivos policiales figura bajo múltiples identidades: desde variantes de su nombre real hasta alias como Kim Hyon Woo, Andoson David o Watson Henny. La descripción que hace de él el FBI está lejos de quitarle méritos. “Park Jin Hyok es un programador informático norcoreano presuntamente patrocinado por el Estado y acusado de formar parte de una trama criminal responsable de algunos de los ciberataques más graves de la historia”, dice su ficha. El asalto a Binance del pasado 29 de octubre ha devuelto su nombre a la primera línea de las investigaciones internacionales. Park Jin Hyok El FBI no ha presentado una acusación individual contra Park por este golpe específico, preparado durante meses y que incluyó entrevistas de trabajo falsas a los ingenieros de Binance hasta lograr hackearlos. El aviso emitido por la agencia estadounidense atribuye esa operación a TraderTraitor. Así denomina Washington a una de las caretas que utiliza el conocido grupo Lazarus (APT38, en los registros de ciberseguridad). Es exactamente la misma conspiración criminal que Park lidera, según la acusación del Departamento de Justicia estadounidense. Todo empezó con una venganza El estreno de Park en las grandes operaciones internacionales documentadas por Estados Unidos llegó en noviembre de 2014 con el ataque contra Sony Pictures Entertainment. El detonante fue The Interview , una comedia de Hollywood sobre un complot de la CIA para asesinar al líder norcoreano Kim Jong-un. Pyongyang calificó la película de “locura provocativa e imprudente de EEUU” y en octubre envió una carta al Consejo de Seguridad Nacional estadounidense advirtiendo de que los responsables de difamar a su liderazgo recibirían “la debida represalia”. La venganza se gestó desde septiembre de 2014. Utilizando cuentas falsas, el grupo de Park rastreó a ejecutivos de Sony y a los actores de la película. Les enviaron enlaces con código malicioso camuflados como alertas de seguridad de Facebook, currículums de estudiantes de diseño o supuestas galerías de fotos de famosos desnudos. Cuando los infectaron, saltaron a los sistemas internos de Sony. Entonces desataron el caos . Cartel de 'The Interview', estrenada a finales de 2014. El equipo de Park configuró el hackeo para borrar el registro de arranque de miles de ordenadores de la compañía y bloquear sus pantallas con un audio de seis disparos y un grito. Después filtraron películas inéditas, datos financieros confidenciales y correos electrónicos privados de la dirección. Sony se vio obligada a desconectar unos 8.000 ordenadores. Para los investigadores, fue la primera gran demostración de cómo Corea del Norte iba a utilizar los ciberataques como instrumento de represalia geopolítica. El salto al dinero y los trabajadores falsos Mientras ejecutaban el sabotaje contra Sony en octubre de 2014, las mismas cuentas operativas controladas por el grupo de Park empezaron a rastrear bancos en Bangladés. Lo que comenzó como una herramienta de represalia política se transformó en una vía para saquear el sistema financiero internacional y obtener divisas fuertes para un Estado asfixiado por las sanciones. En enero y febrero de 2015, desde direcciones de correo falsas conectadas directamente con la infraestructura de Park, los hackers enviaron mensajes a empleados del Banco Central de Bangladés haciéndose pasar por un aspirante a un puesto de trabajo llamado Rasel Ahlam. “Estoy sumamente entusiasmado con la idea de formar parte de su empresa y espero que me den la oportunidad de presentar mi caso con más detalle en una entrevista personal”, decían los correos, que adjuntaban un enlace para descargar un supuesto currículum. Al menos tres trabajadores descargaron el archivo trampa. Estoy sumamente entusiasmado con la idea de formar parte de su empresa y espero que me den la oportunidad de presentar mi caso con más detalle en una entrevista personal Mensaje fraudulento de Park Los intrusos permanecieron ocultos dentro de la red del banco durante casi un año, avanzando lentamente para no levantar las sospechas de sus equipos de ciberseguridad. En enero de 2016, alcanzaron la pasarela informática con la que la entidad se conectaba a la red interbancaria mundial SWIFT. La aprovecharon para enviar órdenes de transferencias fraudulentas con las que lograron sustraer 81 millones de dólares. Solo los cazaron porque un apagado accidental de los servidores del banco inutilizó uno de los programas que utilizaban para ocultarse. Pero lo más valioso que obtuvieron fue el método. En los años siguientes, el grupo de Park lanzaría el ataque del falso aspirante contra bancos de Vietnam, Filipinas, Polonia, México, Sudamérica y África. La cuantía de los desfalcos nunca ha sido totalmente reconocida por las entidades, pero se estima en varios cientos de millones de dólares que, tras el debido proceso de blanqueo, acabaron en Corea del Norte. El devastador WannaCry La tercera etapa en el historial atribuido a Park y sus cómplices llegó el 12 de mayo de 2017 con WannaCry . Fue un ataque global de ransomware (secuestro de datos) que desató el caos a escala mundial. El programa cifraba los archivos de los ordenadores infectados y exigía un rescate de 300 dólares en bitcoins para devolver el acceso, una extorsión que se propagaba de forma automática y llegó a infectar más de 200.000 equipos en más de 150 países. Está considerado el mayor ciberataque contra el público general de la historia y el primer gran aviso de que, en un mundo donde todo está conectado, todo se vuelve vulnerable. Cayeron hospitales, instituciones públicas, sistemas críticos, universidades y todo tipo de empresas. La recuperación se extendió durante meses, con incontables archivos que se perdieron para siempre. La investigación reveló que solo unos cientos de víctimas pagaron, sumando un botín total de 140.000 dólares. Eso sí, WannaCry no tenía ningún mecanismo para desencriptar los archivos tras el pago, convirtiéndose también en el primer gran ejemplo de por qué nunca hay que aceptar los chantajes de los ciberdelincuentes. Otro detalle a menudo olvidado es que el programa de ataque de Park y su equipo se basó en una herramienta de explotación de vulnerabilidades desarrollada por la NSA . Un estándar para ciberatacar WannaCry fue el punto que permitió al FBI desenmascarar a Park y trazar su trayectoria. “En suma, el alcance y los daños de las intrusiones informáticas perpetradas y provocadas por los sujetos de esta investigación, incluido Park, son prácticamente incomparables”, reza la orden de arresto contra él emitida en 2018, que se ampliaría posteriormente en 2020: “debe ser considerado un riesgo internacional”. Nunca será detenido mientras el régimen de Kim Jong-un siga en pie. La investigación estadounidense une los actos de Park a las acusaciones contra el país. “El gobierno norcoreano, a través de un grupo patrocinado por el Estado, robó un banco central y a ciudadanos de otras naciones, tomó represalias contra la libertad de expresión para coartarla al otro lado del planeta y creó un malware destructivo que afectó indiscriminadamente a víctimas en más de 150 países, causando daños por valor de cientos de millones, si no miles de millones, de dólares”, acusó el entonces fiscal de Seguridad Nacional, John C. Demers. Tras WannaCry, Corea del Norte industrializó la fórmula empleada por Park y su equipo, centrándose en las plataformas de criptomonedas. Ingeniería social, falsas ofertas de empleo, robo de credenciales y meses de subterfugio antes de vaciar la caja. El mismo modus operandi denunciado ahora por Binance. Lo que comenzó hace una década como una operación de venganza por una comedia de Hollywood se ha convertido en el banco central en la sombra que financia los misiles y el arsenal nuclear de Pyongyang.
Silenciar…Descansar…
ℹNo se pudieron leer los feeds de Melilla Hoy, Granada Digital, Gasteiz Hoy, La Marina Plaza, El Bierzo Digital, OKDiario. El resto de medios se actualiza con normalidad.