Prensa EspañolaTodas las noticias, un solo sitio

Todas las noticias de la prensa española, en un solo sitio

Saltar al listado de noticias

Lo más importante ahora

La portada de ABCABCTecnología

Fallo de seguridad en iOS: Binance alerta a los usuarios de iPhone que sus criptomonedas y contraseñas pueden quedar al descubierto (se abre en una pestaña nueva)

Binance, la plataforma de intercambio de criptomonedas que sufrió un ciberataque valorado en 6.300 millones de dólares (más de 5.700 millones de euros) hace dos semanas , ha lanzado una alerta urgente dirigida a los usuarios de iPhone tras el descubrimiento de un grave fallo de seguridad en el sistema operativo iOS. La vulnerabilidad, llamada «worse_query» por los investigadores independientes, afecta al sistema de aislamiento del teléfono y podría permitir que una aplicación maliciosa lea archivos confidenciales guardados por otras aplicaciones, exponiendo contraseñas, claves privadas de monederos digitales y frases de recuperación. Las últimas actualizaciones distribuidas por Apple no incluyen todavía una solución para este problema. Ni Binance ni los expertos han detectado ataques activos ni robos de fondos relacionados con esta brecha de seguridad, pero los especialistas recomiendan a los usuarios extremar las precauciones, como informó ' 9to5Mac '. En los iPhone, el sistema operativo mantiene cada aplicación dentro de un entorno aislado ('sandbox') para impedir que un programa revise o modifique los datos almacenados por otro. Sin embargo, el fallo worse_query, descubierto por dos investigadores independientes , consigue saltarse esta barrera de protección y otorga acceso a las carpetas internas del iPhone donde se guardan credenciales sensibles. «Una vulnerabilidad (worse_query) que afecta a las versiones 26.7.1, 27.0.1 y 27.2 de iOS permite que las aplicaciones maliciosas lean archivos locales de otras aplicaciones, lo que pone en riesgo las frases semilla, claves privadas y credenciales de inicio de sesión en todo el ecosistema», avisó Binance a través de la red social X , «se trata de un problema a nivel de iOS, no exclusivo de Binance». «Para la protección de nuestros clientes, Apple no revela, discute ni confirma problemas de seguridad hasta que se haya llevado a cabo una investigación y estén disponibles las correcciones o actualizaciones», informó Apple por su parte en su página de soporte . Aunque Apple publicó hace poco la versión iOS 27.2.1 para solucionar algunos fallos presentes en herramientas como iMessage o Bluetooth, la brecha de seguridad principal sigue estando abierta. «A modo de aclaración general, para que no haya ninguna confusión al respecto, 'worse_query' no está corregido en iOS 27.2.1 ni en la beta 1 de la versión 27.3», advirtió uno de los investigadores en su perfil de X , «actualizaré la información sobre las versiones compatibles en el archivo 'readme' cuando se haya corregido». Binance recomienda a todos los propietarios de iPhone eliminar de inmediato cualquier aplicación instalada desde fuentes no oficiales o mediante métodos alternativos fuera de la App Store. También es aconsejable mantener el sistema y todas las aplicaciones actualizadas a sus versiones oficiales más recientes y, en caso de sospechar alguna vulneración de seguridad, transferir los fondos a un nuevo monedero creado en un dispositivo limpio y cerrar las sesiones activas.
Última hora de elDiario.eseldiario.esTecnología

El ciberataque a los supermercados afectó también al banco nacional de sangre francés (se abre en una pestaña nueva)

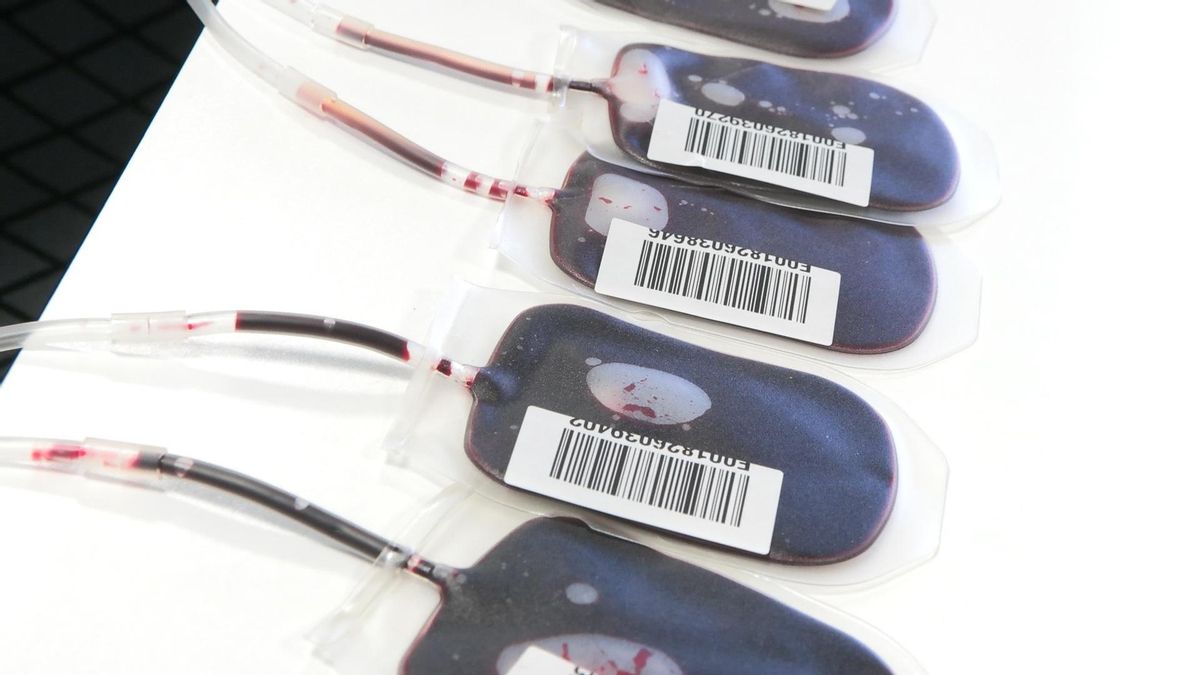
Los atacantes manipularon las cámaras frigoríficas que almacenan sangre, plasma y plaquetas para transfusiones y medicamentos, lo que forzó una evacuación de emergencia Supermercados en Europa y bases militares en EEUU: ¿qué está pasando con los hackeos a frigoríficos? La campaña de sabotajes contra cámaras frigoríficas afectó también a la infraestructura sanitaria. El Establecimiento Francés de Sangre (EFS), el operador público encargado de las transfusiones en Francia, ha confirmado que un ciberataque manipuló la temperatura de sus congeladores y obligó a una evacuación de emergencia para no perder la sangre y el plasma almacenados. Al igual que en los incidentes contra los supermercados de múltiples países europeos y las bases militares estadounidenses, alguien accedió a sistemas de gestión de la temperatura y forzó la descongelación. “Los sistemas de vigilancia y de alarma del EFS han permitido identificar rápidamente estas anomalías y tomar las medidas necesarias para que ninguna muestra o producto sanguíneo se vea alterado”, ha afirmado el organismo en un comunicado. Una vez detectada la intrusión durante la noche del lunes, los operarios retomaron el control de parte de las máquinas, desconectaron el resto y movieron la sangre de forma preventiva a otras instalaciones. “No se ha identificado ningún impacto sanitario y no hay que declarar ninguna pérdida de productos sanguíneos”, asegura la entidad. El EFS es una pieza crítica del sistema de salud francés: cuenta con 10.000 trabajadores y suministra sangre, plasma y plaquetas a más de 1.900 hospitales de todo el país, donde atiende a más de un millón de pacientes al año. Tras el suceso, el organismo, el Ministerio de Sanidad y los equipos de ciberseguridad franceses se han movilizado para reforzar la vigilancia de las temperaturas en todos sus centros. El EFS puntualiza en su nota que no fue el blanco directo de la operación, ya que la brecha se produjo en la herramienta de gestión instalada por su proveedor de frío. Según han revelado varios medios galos, la empresa subcontratada es Coolworld. En un comunicado difundido este miércoles sin mencionar al banco de sangre, la compañía ha afirmado que “la vulnerabilidad mencionada actualmente en los medios concierne a un componente suministrado por un proveedor externo y no controlado directamente por Coolworld”, y ha añadido que “solo un número limitado de unidades” resultó afectado antes de que sus técnicos aplicasen medidas para contener el incidente. Misteriosos ataques a las cámaras de frío El sabotaje contra las reservas de plasma se produjo de forma simultánea a la oleada de ataques que esta semana ha inutilizado las cámaras de frío de supermercados en once países europeos. El lunes registraron incidencias establecimientos de Bélgica, Estonia, Finlandia, Irlanda, Luxemburgo, Países Bajos y Suecia, a los que el martes se sumaron comercios de Alemania, Italia, el Reino Unido y Rumanía. Esta sucesión de ataques llega pocas semanas después de un primer golpe en octubre contra entre 400 y 700 supermercados en Francia bajo el mismo método, que dejó pérdidas de entre decenas de miles y 130.000 euros por tienda en comida desechada. Asimismo, Estados Unidos ha reabierto la investigación sobre una serie de fallos registrados en agosto en las cámaras frigoríficas de los economatos de al menos seis bases militares en su territorio, que obligaron a tirar miles de kilos de alimentos. Aunque en un primer momento se atribuyó a una avería, el Pentágono y la División de Investigación Criminal del Ejército trabajan ya con las autoridades francesas ante la sospecha de que ambos episodios formen parte de una misma campaña. La extensión de los ataques ha activado las alertas en Bruselas. El portavoz de la Comisión Europea, Thomas Regnier, ha confirmado contactos urgentes con las autoridades nacionales para articular una respuesta conjunta. “Estos no son incidentes aislados y, por supuesto, tenemos que ser colectivamente resilientes y estar preparados para este tipo de incidentes cibernéticos”, ha declarado. A la espera de que concluyan las pesquisas sobre lo ocurrido en el banco de sangre francés, las investigaciones sobre la oleada de octubre en Francia apuntaron a vulnerabilidades conocidas desde hace más de un año y a descuidos de seguridad. El fabricante de los equipos saboteados entonces, Danfoss, detectó un agujero en su software y lanzó parches correctivos en marzo y agosto de 2025, pero muchas de las máquinas afectadas habían superado su ciclo de soporte y habían dejado de recibir actualizaciones. Los investigadores comprobaron después que numerosos establecimientos mantenían los paneles de control de sus congeladores abiertos a Internet o con contraseñas débiles y predefinidas. Por el momento ningún grupo ha reivindicado los ataques y las motivaciones siguen sin esclarecerse. “Lo que se está analizando es si esto es una gamberrada o si puede haber algo más serio detrás”, explicaba este martes a elDiario.es Josep Albors, director de Investigación de la firma de ciberseguridad ESET. Los especialistas contemplan varias vías, desde una maniobra de extorsión económica para exigir pagos a cambio (un extremo del que todavía no hay pruebas que se haya producido) hasta la intervención de grupos hacktivistas o comandos “apoyado por estados”.

Ver lo último

Lo último

3 noticias

Hoy, hace 21 h

DestacadoABCTecnología

Fallo de seguridad en iOS: Binance alerta a los usuarios de iPhone que sus criptomonedas y contraseñas pueden quedar al descubierto (se abre en una pestaña nueva)

Binance, la plataforma de intercambio de criptomonedas que sufrió un ciberataque valorado en 6.300 millones de dólares (más de 5.700 millones de euros) hace dos semanas , ha lanzado una alerta urgente dirigida a los usuarios de iPhone tras el descubrimiento de un grave fallo de seguridad en el sistema operativo iOS. La vulnerabilidad, llamada «worse_query» por los investigadores independientes, afecta al sistema de aislamiento del teléfono y podría permitir que una aplicación maliciosa lea archivos confidenciales guardados por otras aplicaciones, exponiendo contraseñas, claves privadas de monederos digitales y frases de recuperación. Las últimas actualizaciones distribuidas por Apple no incluyen todavía una solución para este problema. Ni Binance ni los expertos han detectado ataques activos ni robos de fondos relacionados con esta brecha de seguridad, pero los especialistas recomiendan a los usuarios extremar las precauciones, como informó ' 9to5Mac '. En los iPhone, el sistema operativo mantiene cada aplicación dentro de un entorno aislado ('sandbox') para impedir que un programa revise o modifique los datos almacenados por otro. Sin embargo, el fallo worse_query, descubierto por dos investigadores independientes , consigue saltarse esta barrera de protección y otorga acceso a las carpetas internas del iPhone donde se guardan credenciales sensibles. «Una vulnerabilidad (worse_query) que afecta a las versiones 26.7.1, 27.0.1 y 27.2 de iOS permite que las aplicaciones maliciosas lean archivos locales de otras aplicaciones, lo que pone en riesgo las frases semilla, claves privadas y credenciales de inicio de sesión en todo el ecosistema», avisó Binance a través de la red social X , «se trata de un problema a nivel de iOS, no exclusivo de Binance». «Para la protección de nuestros clientes, Apple no revela, discute ni confirma problemas de seguridad hasta que se haya llevado a cabo una investigación y estén disponibles las correcciones o actualizaciones», informó Apple por su parte en su página de soporte . Aunque Apple publicó hace poco la versión iOS 27.2.1 para solucionar algunos fallos presentes en herramientas como iMessage o Bluetooth, la brecha de seguridad principal sigue estando abierta. «A modo de aclaración general, para que no haya ninguna confusión al respecto, 'worse_query' no está corregido en iOS 27.2.1 ni en la beta 1 de la versión 27.3», advirtió uno de los investigadores en su perfil de X , «actualizaré la información sobre las versiones compatibles en el archivo 'readme' cuando se haya corregido». Binance recomienda a todos los propietarios de iPhone eliminar de inmediato cualquier aplicación instalada desde fuentes no oficiales o mediante métodos alternativos fuera de la App Store. También es aconsejable mantener el sistema y todas las aplicaciones actualizadas a sus versiones oficiales más recientes y, en caso de sospechar alguna vulneración de seguridad, transferir los fondos a un nuevo monedero creado en un dispositivo limpio y cerrar las sesiones activas.

Silenciar…
Descansar…

Hace 2 días

ABCTecnología

Google actualizará el modo incógnito de Chrome: tus sesiones privadas estarán más protegidas contra las ciberestafas (se abre en una pestaña nueva)

Google está preparando una importante actualización de seguridad para Chrome que reforzará la protección de los usuarios durante sus sesiones privadas. Hasta ahora, el modo incógnito permitía navegar sin guardar el historial ni las 'cookies' en el equipo, pero dejaba una parte vulnerable que podía ser utilizada para ciberestafas. La tecnológica añadirá próximamente la función de Navegación Segura en tiempo real tanto en el modo incógnito como en el modo invitado, con el objetivo de mantener la privacidad del usuario a la vez que puede contar con la defensa necesaria ante las amenazas de la red, como desveló ' Windows Report '. Aunque Chrome ya contaba con un sistema para alertar sobre sitios peligrosos en su versión habitual, las ventanas privadas dependen de los registros almacenados en el dispositivo. Con esta mejora, que fue detectada en el código de Chromium, el navegador comprobará al momento las direcciones web para frenar las ciberestafas a la vez que mantiene la confidencialidad. La navegación privada depende del listado local de páginas sospechosas que se actualiza de forma periódica, aunque investigaciones de Google desvelan que la mayoría de los sitios web maliciosos existen durante menos de 10 minutos, según informó ' Android Authority ', por lo que una estafa recién creada puede esquivar los filtros. Con la actualización, Chrome podrá verificar la fiabilidad de los sitios web en directo. El sistema alertará sobre trampas como el 'phishing' (ciberestafas por suplantación de identidad) o el 'malware' (contenido malicioso) para que el usuario conozca los peligros a los que puede resultar expuesto. Al incorporarse en el modo incógnito de Chrome, los usuarios mantendrán la privacidad que ofrece esta herramienta. Es decir, el historial de navegación, las 'cookies' y los datos de los sitios a los que entre el usuario no quedarán guardados en el dispositivos después de cerrar la sesión privada. Para garantizar esta reserva, Google mantendrá las claves de seguridad en la memoria RAM de manera temporal, de modo que se borrarán automáticamente al cerrar la ventana sin dejar rastro en el disco duro. Por ahora, la función está en desarrollo dentro de Chromium y se desconoce la fecha de lanzamiento oficial.

Silenciar…
Descansar…

4 de noviembre

Destacadoeldiario.esTecnología

El ciberataque a los supermercados afectó también al banco nacional de sangre francés (se abre en una pestaña nueva)

Los atacantes manipularon las cámaras frigoríficas que almacenan sangre, plasma y plaquetas para transfusiones y medicamentos, lo que forzó una evacuación de emergencia Supermercados en Europa y bases militares en EEUU: ¿qué está pasando con los hackeos a frigoríficos? La campaña de sabotajes contra cámaras frigoríficas afectó también a la infraestructura sanitaria. El Establecimiento Francés de Sangre (EFS), el operador público encargado de las transfusiones en Francia, ha confirmado que un ciberataque manipuló la temperatura de sus congeladores y obligó a una evacuación de emergencia para no perder la sangre y el plasma almacenados. Al igual que en los incidentes contra los supermercados de múltiples países europeos y las bases militares estadounidenses, alguien accedió a sistemas de gestión de la temperatura y forzó la descongelación. “Los sistemas de vigilancia y de alarma del EFS han permitido identificar rápidamente estas anomalías y tomar las medidas necesarias para que ninguna muestra o producto sanguíneo se vea alterado”, ha afirmado el organismo en un comunicado. Una vez detectada la intrusión durante la noche del lunes, los operarios retomaron el control de parte de las máquinas, desconectaron el resto y movieron la sangre de forma preventiva a otras instalaciones. “No se ha identificado ningún impacto sanitario y no hay que declarar ninguna pérdida de productos sanguíneos”, asegura la entidad. El EFS es una pieza crítica del sistema de salud francés: cuenta con 10.000 trabajadores y suministra sangre, plasma y plaquetas a más de 1.900 hospitales de todo el país, donde atiende a más de un millón de pacientes al año. Tras el suceso, el organismo, el Ministerio de Sanidad y los equipos de ciberseguridad franceses se han movilizado para reforzar la vigilancia de las temperaturas en todos sus centros. El EFS puntualiza en su nota que no fue el blanco directo de la operación, ya que la brecha se produjo en la herramienta de gestión instalada por su proveedor de frío. Según han revelado varios medios galos, la empresa subcontratada es Coolworld. En un comunicado difundido este miércoles sin mencionar al banco de sangre, la compañía ha afirmado que “la vulnerabilidad mencionada actualmente en los medios concierne a un componente suministrado por un proveedor externo y no controlado directamente por Coolworld”, y ha añadido que “solo un número limitado de unidades” resultó afectado antes de que sus técnicos aplicasen medidas para contener el incidente. Misteriosos ataques a las cámaras de frío El sabotaje contra las reservas de plasma se produjo de forma simultánea a la oleada de ataques que esta semana ha inutilizado las cámaras de frío de supermercados en once países europeos. El lunes registraron incidencias establecimientos de Bélgica, Estonia, Finlandia, Irlanda, Luxemburgo, Países Bajos y Suecia, a los que el martes se sumaron comercios de Alemania, Italia, el Reino Unido y Rumanía. Esta sucesión de ataques llega pocas semanas después de un primer golpe en octubre contra entre 400 y 700 supermercados en Francia bajo el mismo método, que dejó pérdidas de entre decenas de miles y 130.000 euros por tienda en comida desechada. Asimismo, Estados Unidos ha reabierto la investigación sobre una serie de fallos registrados en agosto en las cámaras frigoríficas de los economatos de al menos seis bases militares en su territorio, que obligaron a tirar miles de kilos de alimentos. Aunque en un primer momento se atribuyó a una avería, el Pentágono y la División de Investigación Criminal del Ejército trabajan ya con las autoridades francesas ante la sospecha de que ambos episodios formen parte de una misma campaña. La extensión de los ataques ha activado las alertas en Bruselas. El portavoz de la Comisión Europea, Thomas Regnier, ha confirmado contactos urgentes con las autoridades nacionales para articular una respuesta conjunta. “Estos no son incidentes aislados y, por supuesto, tenemos que ser colectivamente resilientes y estar preparados para este tipo de incidentes cibernéticos”, ha declarado. A la espera de que concluyan las pesquisas sobre lo ocurrido en el banco de sangre francés, las investigaciones sobre la oleada de octubre en Francia apuntaron a vulnerabilidades conocidas desde hace más de un año y a descuidos de seguridad. El fabricante de los equipos saboteados entonces, Danfoss, detectó un agujero en su software y lanzó parches correctivos en marzo y agosto de 2025, pero muchas de las máquinas afectadas habían superado su ciclo de soporte y habían dejado de recibir actualizaciones. Los investigadores comprobaron después que numerosos establecimientos mantenían los paneles de control de sus congeladores abiertos a Internet o con contraseñas débiles y predefinidas. Por el momento ningún grupo ha reivindicado los ataques y las motivaciones siguen sin esclarecerse. “Lo que se está analizando es si esto es una gamberrada o si puede haber algo más serio detrás”, explicaba este martes a elDiario.es Josep Albors, director de Investigación de la firma de ciberseguridad ESET. Los especialistas contemplan varias vías, desde una maniobra de extorsión económica para exigir pagos a cambio (un extremo del que todavía no hay pruebas que se haya producido) hasta la intervención de grupos hacktivistas o comandos “apoyado por estados”.

Silenciar…
Descansar…
No se pudieron leer los feeds de Melilla Hoy, Granada Digital, Gasteiz Hoy, La Marina Plaza, El Bierzo Digital, OKDiario. El resto de medios se actualiza con normalidad.
Has llegado al final · 3 noticias

Suscribirse a esta búsqueda por RSS