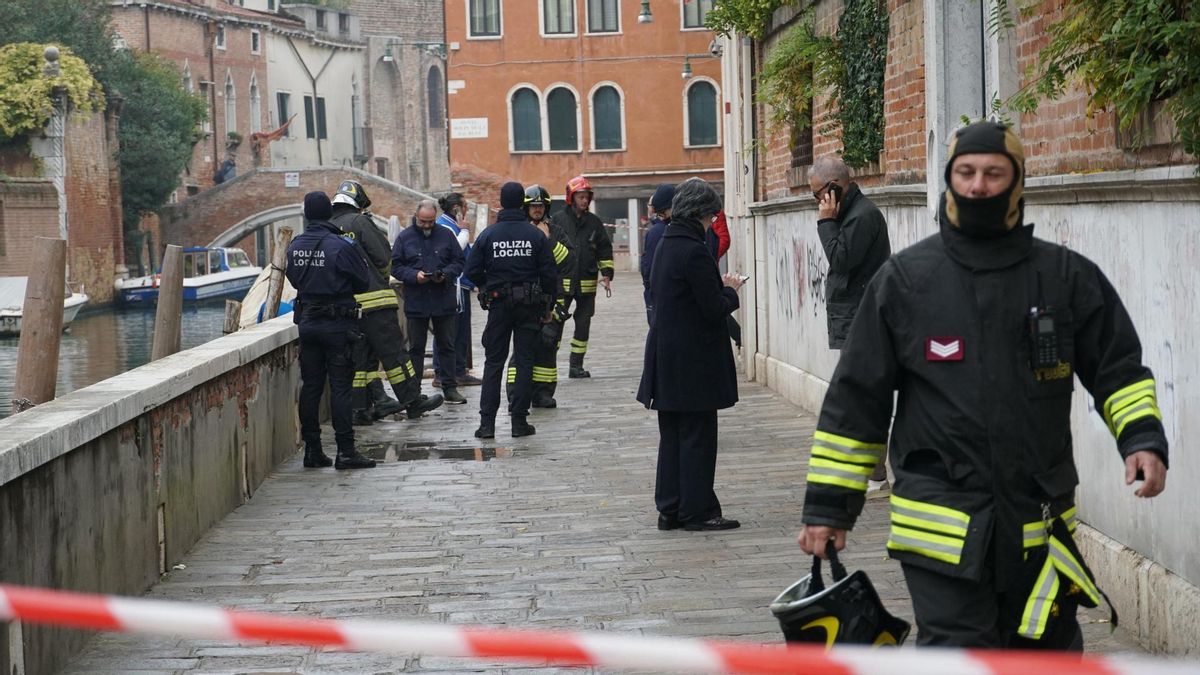
Las autoridades de la prefectura de Calais han advertido de una amenaza de bomba en la estación de Calais-Fréthun, en el norte de Francia. La alerta ha provocado la suspensión de la circulación ferroviaria hasta las 11.20 horas. En su cuenta en X, han advertido de que la verificación de la amenaza estaba «en curso» mientras que han pedido a los ciudadanos que «sean prudentes» y se mantengan informados sobre nuevas actualizaciones a través de canales oficiales. «Esto podría tener un impacto en el tráfico», han dicho. Hora y media después, en torno a las 11.20 horas, han puesto otra publicación en la que han confirmado que habían concludio la verificación y que han reanudado el tráfico vial. La compañía... Ver Más
Las autoridades francesas han confirmado que no hay peligro y las italianas han pedido a los centros educativos que no interrumpan las clases, en el segundo día de amenazas falsas contra miles de colegios en toda Italia Continúa la oleada de falsas amenazas por bomba en aviones en Europa Este jueves, numerosos colegios de Italia han recibido una nueva oleada de correos electrónicos anónimos con amenazas de bomba falsas que obligaron a evacuar los centros en algunos casos, por segundo día consecutivo. Las amenazas han vuelto a producirse en cientos de escuelas de todo el país, en regiones del norte y del sur, así como en la capital, Roma. Según un primer balance oficial, 1.803 centros han recibido a lo largo de la mañana amenazas de bomba a través de correos electrónicos anónimos. El día anterior los centros afectados ascendieron a unos 6.000. A diferencia del miércoles, el Gobierno de Italia ha pedido no evacuar las escuelas y seguir con las clases con normalidad. Los Ministerios de Interior y Educación han ordenado a los directores de las escuelas no interrumpir la actividad escolar, según explican a EFE fuentes gubernamentales, a no ser que existan “específicos y fundados motivos de alarma”, que en cualquier caso deberán ser valorados por los delegados del Gobierno en cada región. El Gobierno de Giorgia Meloni trata de evitar así escenas de caos en el país, ante eventuales evacuaciones de miles de alumnos de los colegios públicos, como en el día de ayer. La sede del Gobierno, el Palacio Chigi de Roma, también ha recibido una amenaza de bomba similar con una exigencia de dimisión de Meloni, pero no ha activado su protocolo de seguridad al considerarla del todo infundada, de acuerdo con fuentes del Ejecutivo citadas por EFE. Mientras, en Francia, tres centros han recibido amenazas de bomba este jueves, que se revelaron falsas, según el Ministerio de Educación. Medios locales citados por EFE han detallado que las escuelas afectadas están en Marsella (sureste), Laon (norte) y el Jura, en el este del país. Además, una alerta de bomba en la estación de Calais-Fréthun ha afectado a la circulación de trenes durante unas dos horas en la mañana del jueves, incluidos los trenes entre Londres y París, según la emisora británica Sky News. El prefecto de la región ha informado de que el tráfico se ha reanudado después de verificar que no había peligros. Las autoridades galas no han revelado si lo sucedido en Calais-Fréthun tiene relación con las amenazas de bomba que se están repitiendo en varios países europeos en los últimos días y que han afectado a varios medios de transporte, como aviones y trenes, y a medios de comunicación en Irlanda y Reino Unido.
El ministro francés del Interior asegura que existen "fuertes sospechas" que apuntan a Rusia Las falsas amenazas de bomba vuelven a poner en alerta a aeropuertos y aerolíneas de toda Europa
El ministro francés del Interior asegura que existen "fuertes sospechas" que apuntan a Rusia Las falsas amenazas de bomba vuelven a poner en alerta a aeropuertos y aerolíneas de toda Europa
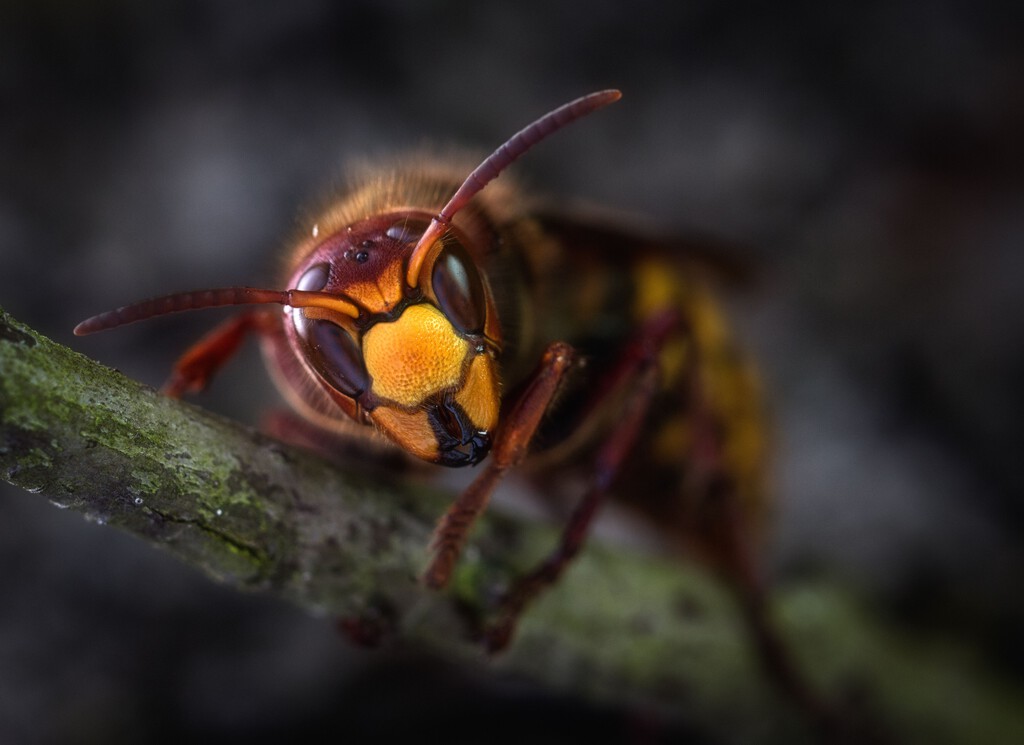
Asturias acumula 809.803 reinas de avispa asiática ( Vespa velutina ) capturadas desde 2018, año en que arrancó el plan de control, y 51.665 trampas instaladas en ese tiempo. La Consejería de Medio Rural y Política Agraria, que prepara un nuevo plan de actuación, cerró la campaña primaveral de 2026 con 111.011 reinas fundadoras retiradas y 5.389 trampas colocadas. La plataforma AvisAp , que coordina el trampeo preventivo y la notificación de nidos, ha registrado 79.279 avisos ciudadanos desde 2018. En el operativo participan ayuntamientos, asociaciones de apicultores, voluntarios, Protección Civil y los bomberos del Servicio de Emergencias del Principado de Asturias (SEPA), además de los equipos de la propia consejería. El comité asesor se ha ampliado este otoño con representantes de las organizaciones agrarias, de las denominaciones de origen Vino de Cangas y Sidra de Asturias, y de la Indicación Geográfica Protegida Miel de Asturias. Los datos de 2025, difundidos en marzo de 2026, detallan 109.686 reinas capturadas , 5.524 trampas desplegadas en 61 concejos y 10.308 nidos neutralizados . La presencia del avispón creció un 13% ese año y Asturias alcanza ya un nido por kilómetro cuadrado . La consejería atribuye el repunte a una primavera benévola: las reinas que salen de la hibernación entre febrero y marzo sobreviven en mayor número cuando el tiempo acompaña. La Vespa velutina nigrithorax es originaria del sudeste asiático y llegó a Europa en 2004, presuntamente en un cargamento de cerámica al puerto francés de Burdeos. La primera cita confirmada en España data de agosto de 2010, en Amaiur (Navarra), según el catálogo del Ministerio para la Transición Ecológica. En Asturias los primeros ejemplares se detectaron en 2014, en el occidente; en 2018 la especie ocupaba ya la práctica totalidad de la región. El trampeo se concentra entre febrero y junio, antes de que aparezca la primera generación de obreras, porque la reina fundadora es el único eslabón vulnerable del ciclo. Tras la hibernación, cada hembra fecundada construye un nido embrionario del tamaño de una pelota de balonmano, en huecos del suelo o terraplenes, y luego, con la ayuda de sus primeras hijas, un nido primario; el secundario, mayor, se levanta en verano. Capturar reinas en primavera abortaría, en teoría, cada colonia antes de que exista. La teoría choca con la práctica. "Estamos muy mal, este año estamos desbordados", explicaba a La Nueva España Juan Prado, coordinador de Protección Civil en Villaviciosa, uno de los concejos más afectados. Su equipo, de seis personas, llevaba neutralizados unos 550 nidos a comienzos de septiembre. Prado recordaba que el aumento de temperaturas en primavera facilitó la supervivencia de las reinas y advertía de los riesgos de toparse con un nido en el suelo, sobre todo al desbrozar. Esta tortuga desapareció durante doce años en un humedal de Massachusetts. Su regreso es un faro de esperanza para los suyos Esa sensación de desborde encaja con un estudio en Pest Management Science publicado en julio de 2025. Un equipo de la Universidade da Coruña evaluó el trampeo en viñedos gallegos y no encontró ningún efecto positivo del trampeo en la reducción de daños, ni siquiera doblando o triplicando la densidad de trampas. Los autores advierten de que las trampas capturan además insectos polinizadores y al avispón europeo, un aliado natural frente a la invasora. Un análisis de Xataka, en octubre de 2025, ya había recogido estas dudas sobre el trampeo masivo en Europa. El Centro de Alerta y Control de Plagas y Especies Invasoras, dependiente de la Dirección General de Planificación Agraria, evalúa la eficacia del trampeo primaveral de reinas fundadoras. En 2026 ha extendido su red de seguimiento a Candamo, Siero y Noreña, además de Las Regueras, donde campañas anteriores habían arrojado resultados que el Principado califica de esperanzadores. La consejería recoge ahora las aportaciones del comité antes de publicar el plan definitivo, en un contexto en el que la especie sigue creciendo pese a las 809.803 reinas capturadas. Foto | David Hablützel (vía Pexels) - La noticia Asturias lleva 8 años luchando contra la avispa asiática. Han capturado 809.803 reinas, y la guerra aún continúa fue publicada originalmente en Xataka Ciencia por Redacción Xataka Ciencia .
Basta con abrir TikTok, Instagram o X para cruzarse con vídeos de montajes vertiginosos y música de suspense que lanzan una advertencia : supuestamente, hasta 17 países estarían preparando a su población para afrontar 72 horas sin electricidad, sin internet y sin bancos. Con el recuerdo del apagón del año pasado en España, este tipo de publicaciones alarmistas encuentran el terreno abonado para viralizarse en horas. Ahora bien, detrás de esa urgencia no hay ninguna alerta oficial ni indicio de que la red eléctrica o las telecomunicaciones vayan a caer. Eso que quede claro. Lo que estamos viendo es un bulo construido a base de mezclar tres sucesos que no guardan relación entre sí y presentarlos como una conspiración señalada en el calendario para el próximo martes 17 de noviembre. El origen del rumor La fecha exacta que repiten los vídeos no es casual, pero tampoco responde a ningún fallo eléctrico. Ese día está programada en EEUU una prueba de su Sistema de Alerta de Emergencia (EAS) . Tan solo será para comprobar que los avisos se difunden correctamente por radio y televisión y no implica cortar la corriente ni desconectar las redes móviles . A este anuncio se sumó un segundo ingrediente viral en X y TikTok: Los Simpson. En el episodio 'It's a Blunderful Life' (temporada 35, para los curiosos), Lisa relata un apagón ocurrido un 17 de noviembre, eso sí, sin mencionar año alguno. Los algoritmos hicieron el resto al cruzar ambos datos con ciberataques recientes y averías. Y el tercer pilar de la desinformación procede de tergiversar recomendaciones de organismos públicos . La Unión Europea y diversos organismos nacionales de protección civil están difundiendo consejos para que los hogares cuenten con recursos básicos durante las primeras 72 horas de una emergencia, sin que exista un solo aviso de colapso. En Xataka Móvil España acaba de aprobar el salto definitivo a la radio DAB+. La mala noticia es para tu móvil y los coches antiguos Qué recomiendan las autoridades El ruido en redes ya ha tenido efectos tangibles en el consumo, llegando a agotar radios a manivela en países como Reino Unido por pura compra impulsiva. Así que conviene separar el sensacionalismo de la prevención sensata. ¿Qué dice la guía de Europa sobre su kit de 72 horas? Pues bien, responde al sentido común de cualquier imprevisto: agua potable, alimentos no perecederos, medicación, algo de dinero en efectivo, una linterna y baterías externas cargadas. Sin olvidar una radio FM/AM a pilas, el único aparato que recibiría información si la telefonía deja de funcionar. Pero que quede claro: ni hay un apagón mundial programado para el 17 de noviembre ni hace falta entrar en pánico ante el próximo vídeo que encuentres en redes sociales. Imagen destacada | Andrey Metelev en Unsplash En Xataka Móvil | “Un nuevo derecho digital”: el Gobierno por fin hace oficial la obligación de asegurar la cobertura en caso de apagón - La noticia Están circulando vídeos sobre un apagón de tres días sin luz ni internet. La realidad detrás del bulo tiene una explicación sencilla fue publicada originalmente en Xataka Móvil por Pepu Ricca .
Las autoridades francesas han confirmado que no hay peligro y las italianas han pedido a los centros educativos que no interrumpan las clases, en el segundo día de amenazas falsas contra miles de colegios en toda Italia Continúa la oleada de falsas amenazas por bomba en aviones en Europa Este jueves, numerosos colegios de Italia han recibido una nueva oleada de correos electrónicos anónimos con amenazas de bomba falsas que obligaron a evacuar los centros en algunos casos, por segundo día consecutivo. Las amenazas han vuelto a producirse en cientos de escuelas de todo el país, en regiones del norte y del sur, así como en la capital, Roma. Según un primer balance oficial, 1.803 centros han recibido a lo largo de la mañana amenazas de bomba a través de correos electrónicos anónimos. El día anterior los centros afectados ascendieron a unos 6.000. A diferencia del miércoles, el Gobierno de Italia ha pedido no evacuar las escuelas y seguir con las clases con normalidad. Los Ministerios de Interior y Educación han ordenado a los directores de las escuelas no interrumpir la actividad escolar, según explican a EFE fuentes gubernamentales, a no ser que existan “específicos y fundados motivos de alarma”, que en cualquier caso deberán ser valorados por los delegados del Gobierno en cada región. El Gobierno de Giorgia Meloni trata de evitar así escenas de caos en el país, ante eventuales evacuaciones de miles de alumnos de los colegios públicos, como en el día de ayer. La sede del Gobierno, el Palacio Chigi de Roma, también ha recibido una amenaza de bomba similar con una exigencia de dimisión de Meloni, pero no ha activado su protocolo de seguridad al considerarla del todo infundada, de acuerdo con fuentes del Ejecutivo citadas por EFE. Mientras, en Francia, tres centros han recibido amenazas de bomba este jueves, que se revelaron falsas, según el Ministerio de Educación. Medios locales citados por EFE han detallado que las escuelas afectadas están en Marsella (sureste), Laon (norte) y el Jura, en el este del país. Además, una alerta de bomba en la estación de Calais-Fréthun ha afectado a la circulación de trenes durante unas dos horas en la mañana del jueves, incluidos los trenes entre Londres y París, según la emisora británica Sky News. El prefecto de la región ha informado de que el tráfico se ha reanudado después de verificar que no había peligros. Las autoridades galas no han revelado si lo sucedido en Calais-Fréthun tiene relación con las amenazas de bomba que se están repitiendo en varios países europeos en los últimos días y que han afectado a varios medios de transporte, como aviones y trenes, y a medios de comunicación en Irlanda y Reino Unido.
Las autoridades de la prefectura de Calais han advertido de una amenaza de bomba en la estación de Calais-Fréthun, en el norte de Francia. La alerta ha provocado la suspensión de la circulación ferroviaria hasta las 11.20 horas. En su cuenta en X, han advertido de que la verificación de la amenaza estaba «en curso» mientras que han pedido a los ciudadanos que «sean prudentes» y se mantengan informados sobre nuevas actualizaciones a través de canales oficiales. «Esto podría tener un impacto en el tráfico», han dicho. Hora y media después, en torno a las 11.20 horas, han puesto otra publicación en la que han confirmado que habían concludio la verificación y que han reanudado el tráfico vial. La compañía... Ver Más
Esta decisión de la FDA ha llegado después de hacer varias comprobaciones sobre datos de pacientes reales Ozempic y cáncer de mama: "Se observa un freno a la inflamación sistémica"
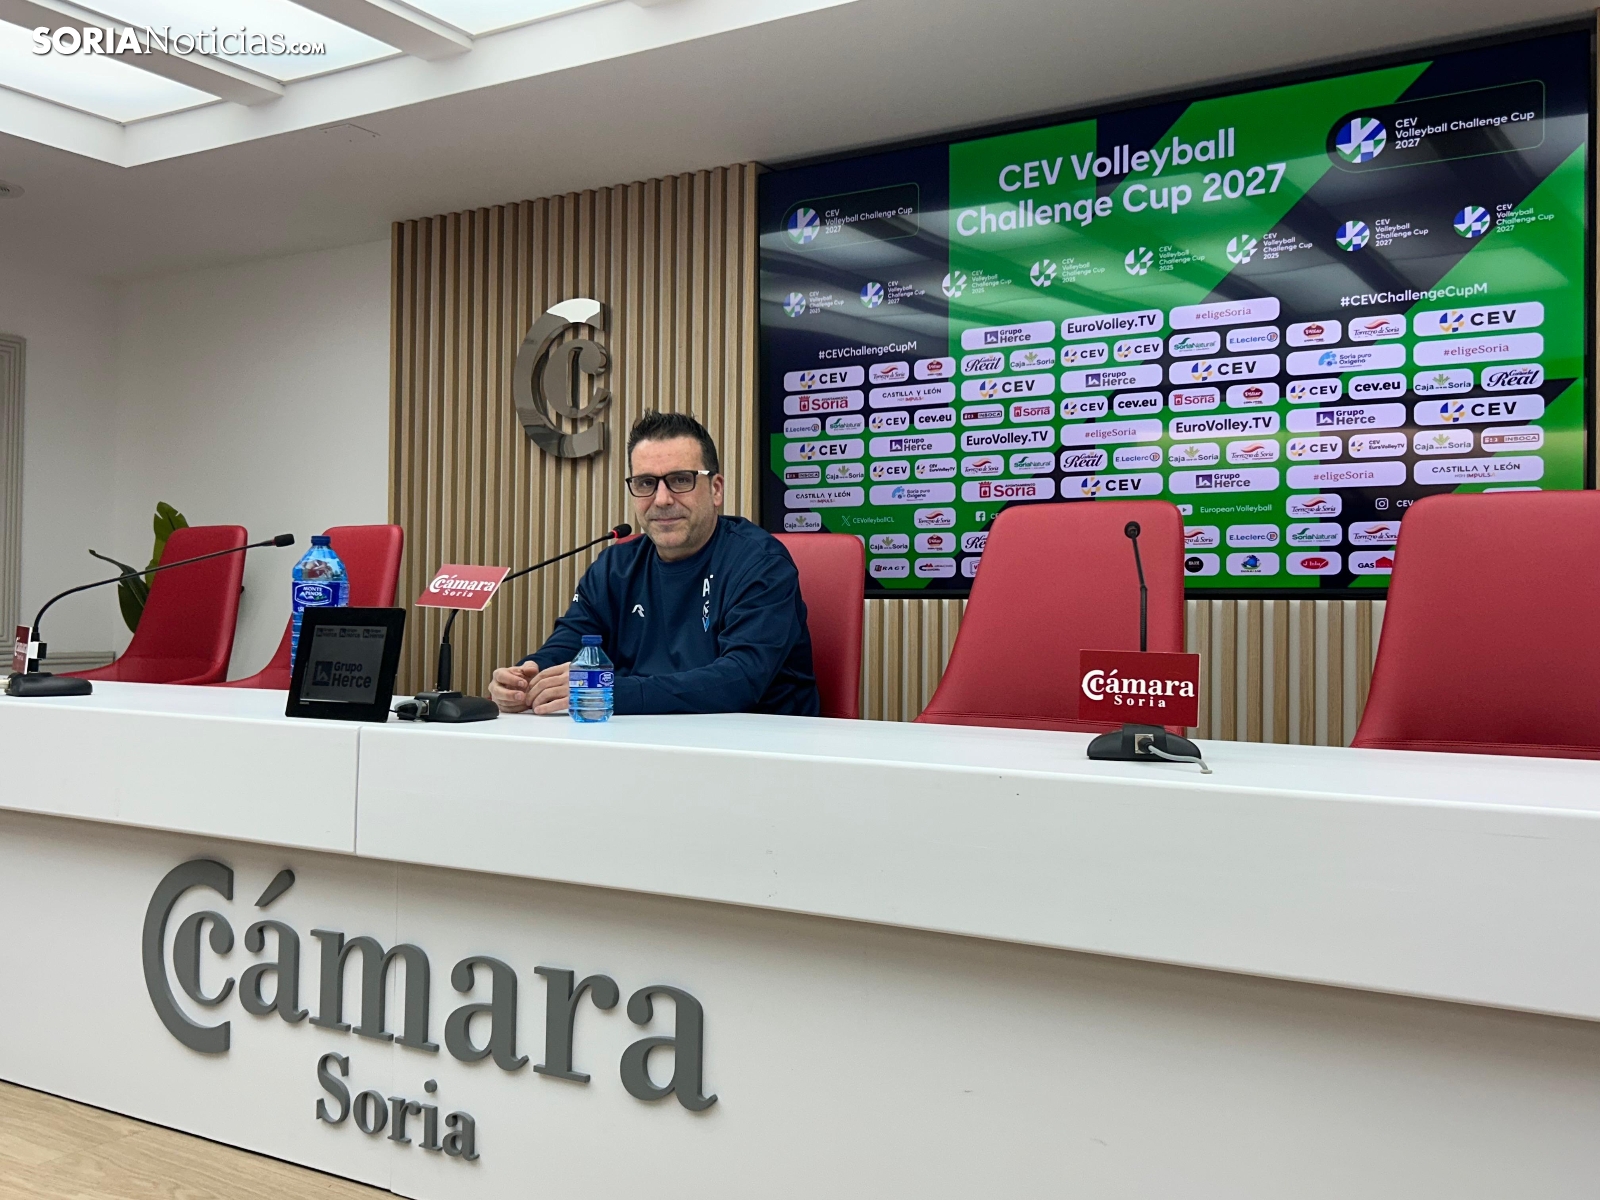
El Grupo Herce regresa a Europa , una situación que en las últimas temporadas se ha convertido en habitual, pero que, con los pies en la tierra, es algo prácticamente utópico para un equipo con los recursos de los sorianos y para una provincia como la nuestra. Los celestes se medirán mañana miércoles a partir de las 19:30h. al Topola serbio en el partido correspondiente a la ida de la primera eliminatoria de la Challange Cup, tercera competición europea. Valorar Europa Consciente de lo complicado que es cada curso alcanzar una de estas competiciones, Alberto Toribio ha lamentado que no ve en el ambiente la ilusión de la primera vez que jugaron en un torneo de estas características. ?Me parece muy peligroso para un equipo humilde como el nuestro el que no se le de el valor que se merece a esta situación. No vivamos como normal algo que es totalmente excepcional?. A ese respecto, ha incidido en que la entidad ha hecho un esfuerzo muy grande por jugar la Challange Cup: ?Hemos apostado por seguir creciendo y por ser ambiciosos. Lo fácil para nosotros habría sido guardar el dinero que necesitamos para esta competición para fichar jugadores. Quiero que se le de más valor a jugar en Europa?. De esa manera, ha recalcado que él mantiene la misma ilusión que el primer día de cara a una competición en la que quiere seguir creciendo, ?independientemente de que somos conscientes de que es imposible ganarla; la liga española está lejísimos del resto de Europa?. Por todo ello, le ha pedido a la afición que disfrute de este choque, ?ya que ellos han sido muy importantes con su apoyo para llegar hasta aquí?. De cara a presenciar el partido, los socios del Grupo Herce podrán entrar totalmente gratis, mientras qu e los no abonados tendrán que pagar 15 euros. Las taquillas estarán abiertas media horas antes del choque. Una eliminatoria al 50% Sin tiempo que perder, los sorianos están preparando a contrarreloj la competición europea después de aterrizar ayer de Canarias tras el partido del pasado domingo ante el SUAC. Con la baja de Rubén López por una torcedura de tobillo, los celestes afrontan una eliminatoria que Toribio considera que está al 50%. ?No tenemos la información suficiente para decir que uno u otro es favorito?, ha sentenciado. A la hora de valorar a los serbios, ha explicado que son un conjunto físicamente muy fuerte con un ataque y un saque a tener muy en cuenta: ?Nos vamos a enfrentar a una realidad muy diferente a la nuestra que nos tiene que servir para crecer?. Por último, también ha puesto de manifiesto que es un combinado de reciente creación, pero con muy buenos resultados en los últimos años, pese a pertenecer a una ciudad pequeña de Serbia. ¿Cómo llegan al duelo? El Grupo Herce afronta este choque tras un fin de semana muy intenso en el que su partido ante el SUAC Canarias estuvo en duda hasta última hora por las alertas por lluvia. ?No supimos que íbamos a jugar hasta las 14:00h. Se dieron muchas circunstancias que complicaron todo?, ha afirmado. Los suyos no entraron bien al duelo, completando un primer set en el que tuvieron que adaptarse a una pista que no habían pisado por la mañana. Poco a poco se fueron asentando en el enfrentamiento, completando una tercera manga, ?que fue la mejor?. Sin embargo, en la cuarta ?nos caímos en todos los sentidos?, llegando a un quinto en el que ? demostramos carácter para sumar dos puntos?. Precisamente, con ese partido comenzaron un mes de noviembre en el que disputarán dos encuentros por semana: ?Tiene sus cosas buenas y sus cosas malas. Por un lado, usaremos la competición para crecer, mientras, que, por otro, tendremos complicaciones para gestionar las cargas porque hay que estar al 100% dos días. No obstante, estamos preparados para ello?.
La Fiscalía de París pone en el foco en Shahid Kaveh, la unidad digital de la Guardia Revolucionaria. La jefa de la diplomacia europea anuncia que el próximo lunes la UE podría adoptar una respuesta "contundente" contra Irán si se confirma su responsabilidad en los ciberataques Supermercados en Europa y bases militares en EEUU: ¿qué está pasando con los hackeos a frigoríficos? La justicia francesa ha anunciado este lunes la apertura de una investigación contra una unidad tecnológica de la Guardia Revolucionaria de Irán, ya que sospecha que un grupo tecnológico vinculado a esta fuerza paramilitar está detrás de los ciberataques que han provocado el caos en supermercados de varios países europeos en las últimas semanas . En concreto, la Fiscalía de París investiga si los hackeos contra las cámaras frigoríficas del pasado 11 de octubre son obra del grupo iraní Shahid Kaveh, unidad digital de las fuerzas revolucionarias de Teherán. En el punto de mira de la investigación están los dirigentes de ese grupo, pero también “cualquier otra persona que pueda ser identificada”, señaló la Fiscalía en un comunicado. En el marco de la misma se han emitido varias órdenes de arresto internacionales, según informa EFE. Tras conocerse esta iniciativa de la fiscalía francesa, la jefa de la diplomacia europea, Kaja Kallas, anunció que el próximo lunes la UE podría adoptar una respuesta “contundente” contra Irán si se confirma su responsabilidad en los ciberataques. “Hemos conocido ahora que estos incidentes se han atribuido a Irán (en Francia). Hasta ahora no conocíamos esa atribución”, declaró Kallas a la prensa en París, donde asiste a la reunión de ministros de Exteriores del G7 que se celebra este lunes y mañana. “Los ciberataques que se están produciendo en Europa, si también se atribuyen a determinados responsables, deben recibir una respuesta contundente”, afirmó Kallas. La alta responsable de Exteriores advirtió de que los ataques informáticos forman parte de un conjunto más amplio de tácticas utilizadas por los adversarios de Europa y defendió una mayor cooperación para responder a estas amenazas. La UE designó a la Guardia Revolucionaria como grupo terrortista a principios de este año, debido a las represión de las protestas políticas que se produjeron en el país, aunque ya había sancionado a varios miembros de su dirección . De acuerdo con la prensa francesa, la investigación se abre por los “ataques fraudulentos a un sistema de tratamiento automatizado de datos, cometidos por una banda organizada, y los daños causados mediante un medio peligroso para las personas, también por una banda organizadas”. En ambos casos, recoge Liberation, los hechos se ven agravados por haberse cometido para servir a los intereses de una potencia extranjera. “Modus operandi característico de esta unidad” La Fiscalía de París apunta a este grupo especializado de Teherán ya que las pesquisas de las autoridades francesas han “revelado un modus operandi característico de esta unidad”, como el empleo del idioma farsi o el uso de direcciones IP que remiten a terminales localizados en Irán. La Fiscalía recordó que unos 700 supermercados del país se vieron afectados por aquel ataque informático, en el que los piratas lograron burlar la seguridad de los sistemas que controlan a distancia la temperatura de las cámaras de los establecimientos y lanzar un programa de descongelado que elevó de forma drástica la temperatura y desconectaron los mecanismos de alerta. El daño fue descubierto por la mañana por los operarios de los supermercados. Aquella acción causó “pérdidas importantes y una veintena de incendios”, según la Fiscalía. Los cibercriminales aprovecharon una brecha de seguridad en dos de las empresas que las grandes superficies subcontratan para el mantenimiento y control de sus cámaras frigoríficas, lo que les permitió lanzar el programa de descongelación, que eleva la temperatura a 50 grados. El Gobierno francés expresó desde el primer momento su “gran preocupación” por este ataque y ordenó la apertura de varias investigaciones para encontrar a los responsables y evitar que pueda repetirse en el futuro.
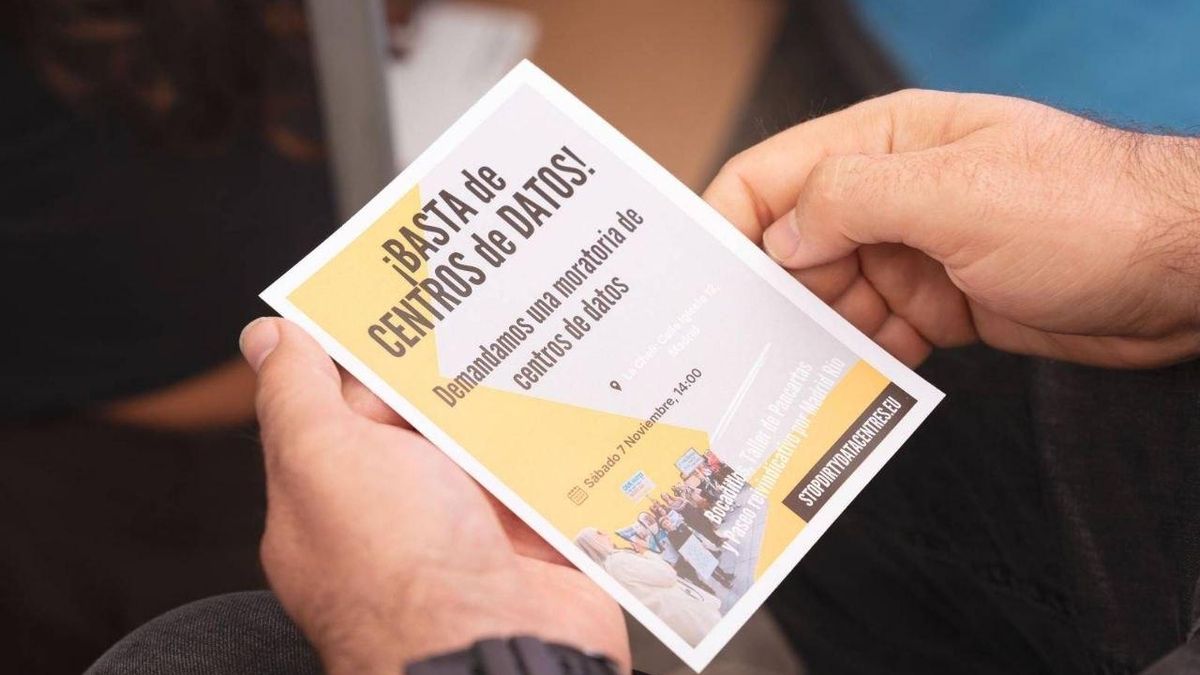
España concentra una veintena de los 75 actos convocados este fin de semana en Europa para exigir una moratoria en la construcción de estas infraestructuras, así como reglas claras sobre el consumo de energía y agua Los trucos contables de las grandes tecnológicas camuflan hasta un 85% de la contaminación de la inteligencia artificial Zaragoza, Madrid, Barcelona, Huelva, Helsinki, Viena, París, Dublín, Bruselas, Milán, Marsella, Londres, Ámsterdam. La lista de la primera movilización de protesta contra los centros de datos a nivel europeo se extiende hasta las 75 ciudades. Manifestaciones, actos de protesta y puntos de información tendrán lugar este viernes y sábado bajo el lema Stop Dirty Data Centres (Paremos los centros de datos contaminantes), convocados por unas 102 organizaciones y colectivos adheridos. España, con hasta 20 eventos coordinados en grandes y pequeñas localidades, lidera la protesta. La chispa contra estas infraestructuras, fundamentales en el entrenamiento y despliegue de inteligencia artificial, saltó hace un año a nivel local. Especialmente, contra aquellas de mayor tamaño cuyo consumo eléctrico puede rivalizar con ciudades enteras, conocidas como hiperescalares . Desde entonces, cada vez más colectivos de distintos ámbitos, desde plataformas vecinales a ecologistas, pasando por organizaciones de derechos digitales, sindicatos, académicos y observadores de transparencia, se han organizado para impugnar la construcción “descontrolada” de centros de datos y los efectos sociales no deseados de la IA. Están convencidas de que el movimiento debe tener carácter continental, ya que de nada sirve frenar en un solo territorio. “Había que hacerlo a nivel europeo y apoyándonos entre todos para evitar que, al expulsar un centro de datos de un país, aparezca en el de al lado”, explica Aurora Gómez, portavoz de la plataforma Tu Nube Seca Mi Río, una de las más activas a nivel nacional e internacional. Ese respaldo mutuo resulta determinante porque las regiones más afectadas suelen ser las menos pobladas. “Los que están avanzando en las zonas rurales son los más grandes, porque es donde hay más territorio y más posibilidad de extraer recursos, pero sobre todo porque hay más diferencia de poder”, denuncia la activista en conversación con elDiario.es: “Un agricultor, como nos pasa en Trigueros (Huelva) o en un pueblo de Huesca, tiene mucha menos capacidad de luchar o incluso contratar abogados en su zona”. Moratoria a la construcción Toda la movilización gira alrededor de una única petición: una moratoria en la construcción de centros de datos que permita aprobar leyes sobre su transparencia, así como su consumo de energía y agua . “Están jugando al salvaje Oeste: meterlo todo deprisa y corriendo antes de que dé tiempo a regular nada”, avisa Gómez. “La moratoria sería un debate con los políticos y la ciudadanía para decidir qué centros de datos queremos y qué es lo que consideramos hiperescala. Y no construir ninguno más para que nos dé tiempo a regular”. Los estudios muestran que tanto el número como la potencia de los centros de datos se han disparado desde 2020, con crecimientos acelerados desde 2024. Sin embargo, la disparidad de empresas operadoras y de servicios que prestan impide que existan siquiera registros oficiales para cuantificar el fenómeno. La consultora EY calcula que en Europa hay unas 3.000 de estas infraestructuras en Europa, aproximadamente un 30% más que hace siete años, con otros 565 proyectos ya en marcha en 21 países. Manifestación contra los centros de datos en Zaragoza. Las cifras más fiables son las que miden la potencia instalada en mercados concretos. En el gran polo europeo de los centros de datos (denominado el FLAP-D, siglas de Fráncfort, Londres, Ámsterdam, París y Dublín) la capacidad operativa pasó de 1,8 gigavatios (GW) en 2019 a 3,8 GW en el primer semestre de 2026, más del doble en siete años, según la consultora inmobiliaria y de gestión de inversiones JLL. En España, uno de los mercados de mayor crecimiento, al cierre de 2025 se contabilizaban cerca de 100 centros de datos comerciales y 439 megavatios (MW) de potencia instalada, un 24% más que un año antes. Según los cálculos de la patronal, SpainDC, la capacidad puede dispararse hasta los 2.537 MW en 2030, lo que implicaría multiplicarla por seis . Incluso el Gobierno ha alertado de que ese aumento tan “abrupto” de la demanda tendría “consecuencias indeseadas” sobre los precios de la electricidad y las emisiones contaminantes. En un informe preparado por los ministerios para la Transición Ecológica, de Economía y de Transformación Digital presentado este jueves, el Ejecutivo defiende la necesidad de regular el sector a través del real decreto presentado el pasado agosto. Una norma con medidas sobre el uso de energía que el sector ha tachado de “inasumibles” , negando también “la urgencia” que argumenta el Gobierno para aprobarlas. Rechazo global El Gobierno ha defendido en numerosas ocasiones la necesidad del real decreto que ayude a frenar un descontento social creciente contra los centros de datos y la inteligencia artificial en general. A través de ministros como Óscar López, el Ejecutivo ha tratado de transmitir la idea de que la regulación es lo único que puede evitar que las incipientes movilizaciones en España y Europa se conviertan en las masivas protestas que estas instalaciones han desencadenado en EEUU. Este movimiento ha sido, de hecho, uno de los más transversales y unánimes de las elecciones de medio mandato celebradas esta semana. De los 34 referéndums sobre la expansión de los centros de datos que se han celebrado junto a las votaciones regionales, las empresas tecnológicas han perdido 33. Las consultas, que incluían desde moratorias en la construcción hasta la imposición de más medidas de transparencia, han tenido apoyos superiores al 80% en la mayoría de casos. Manifestación frente a la sede de OpenAI en San Francisco (EEUU), el pasado 21 de septiembre. En EEUU, donde el boom de centros de datos es anterior y aún más explosivo que en Europa, está dejando conflictos sociales, medioambientales y económicos. El principal es la subida de la factura de la luz para los vecinos por el aumento de la demanda. Un fenómeno que también está directamente relacionado con el aumento de la contaminación del aire, con centrales de carbón extendiendo su vida útil y la instalación de nuevas turbinas de gas adyacentes a los centros de datos. Pero que también se deja notar en la inquietud de las comunidades con escasez de agua por el consumo de estas instalaciones, así como el deterioro de la calidad de vida por la pérdida de espacios naturales, la multiplicación de subestaciones eléctricas, líneas de alta tensión y el ruido constante de los sistemas de ventilación. “Aquí el sistema eléctrico es diferente al de Estados Unidos. La manera en la que la gente va a empezar a notar esto quizás sea algo distinta en España, pero creemos que también se va a empezar a sentir fuerte y es uno de los motivos de preocupación ciudadana de cara a la movilización”, dice Enol Nieto, miembro de la organización Litigio Estratégico, que plantea interponer recursos ante los tribunales para cuestionar las facilidades que las autonomías han dado a las empresas para instalar grandes centros de datos en su territorio. Este movimiento no es contra los propios centros de datos, que han existido desde hace años y tiene sentido que existan; es contra este modelo masivo que se está llevando a cabo, por ejemplo, en Aragón Enol Nieto — Litigio Estratégico La primera de esas acciones se fragua en Aragón , donde Amazon y Microsoft han concentrado despliegues de decenas de miles de millones de euros. “Lo que queremos es sentar un precedente jurídico que sirva a otros territorios, y que esa acción sirva para que la gente entienda cuál es la materialidad de esta nube digital, cuáles son los posibles impactos que puede traer a muchos niveles”, describe Nieto. “Lo decimos siempre: este movimiento no es contra los propios centros de datos, que han existido desde hace años y tiene sentido que existan; es contra este modelo masivo que se está llevando a cabo, por ejemplo, en Aragón y en otras zonas del Estado”, concluye el activista en conversación con este medio. elDiario.es se ha puesto en contacto con SpainDC para incluir su posicionamiento en esta información, pero la patronal de los centros de datos ha preferido no participar. Todo por la IA A la inquietud por el impacto de los propios centros de datos se suman las incertidumbres sobre la tecnología que los motiva. En el centro de las críticas de los convocantes está también el propio modelo de negocio de la IA, al que acusan de concentrar aún más poder y capital en manos de las grandes tecnológicas. “No tiene el impacto positivo que decían”, desmiente Aurora Gómez. “La IA es un bluf . Ya demostramos la falsa promesa del empleo. Todas las cifras que dicen no son nada; todas las promesas de la IA son falsas, por tanto, los centros de datos tampoco son necesarios”, sentencia. “Pero es que, además, nos han demostrado que algunas de esas falsas promesas son peligrosas, porque conectar todo con inteligencia artificial es un problema de ciberseguridad”, recuerda, en referencia a los últimos incidentes en los que sistemas de OpenAI o Anthropic han hackeado incluso páginas gubernamentales . En España, las movilizaciones se repartirán por una veintena de localidades, con especial protagonismo de Zaragoza (manifestación el sábado a las 12.00 horas desde la plaza Paraíso), Madrid (encuentro el sábado a las 14.00 horas en calle Iglesia, paseo reivindicativo por Madrid Río y concentración ante el Ministerio para la Transición Ecológica) y Barcelona (concentración ante el Ayuntamiento de Cerdanyola del Vallès el sábado a las 11.30 horas). También hay convocatorias en Huelva y en municipios de Aragón y otras zonas rurales afectadas. Todas las acciones pueden seguirse desde la página oficial de protesta Stopdirtydatacentres.eu .
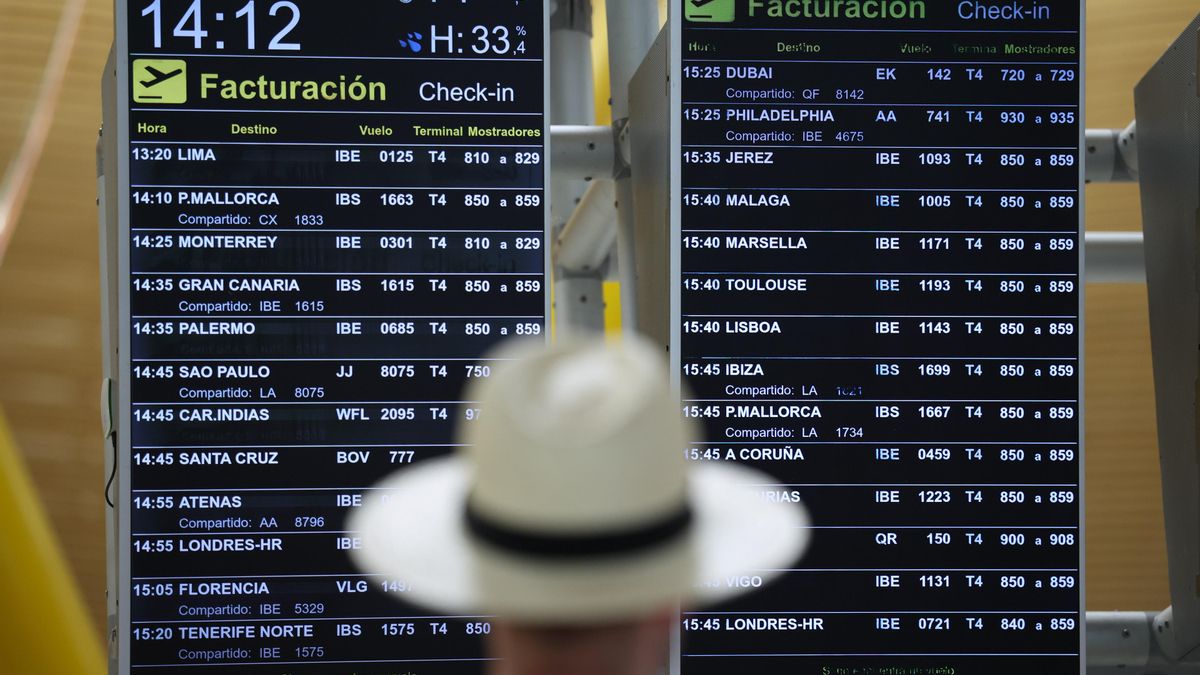
El país más afectado ha sido Italia y la aerolínea que más casos ha tenido es Ryanair, aunque todavía se desconoce quién está detrás de las amenazas Una nueva ola de falsas amenazas de bomba obliga a aterrizar a una veintena de aviones en territorio europeo Esta semana, más de 30 aviones han sido objeto de alertas de seguridad o desvíos. Solo el jueves se han producido al menos 24 amenazas de bomba que han afectado la aviación civil en toda Europa. Pero ¿qué sabemos hasta ahora y hasta qué punto deberías preocuparte por tus planes de viaje? ¿Qué ha pasado? Esta semana se han visto afectados al menos 32 vuelos, empezando el lunes, cuando un vuelo de Wizz Air con destino a Sofía (Bulgaria) desde Londres-Luton fue desviado a Budapest. En España, el martes, otra amenaza de bomba en un vuelo procedente de Manchester y con destino Murcia obligaba a activar el protocolo de seguridad. Las amenazas del jueves afectaron a los aeropuertos de Londres, Birmingham, Bruselas, Madrid, Milán, Praga, Roma, Sofía y Varsovia, entre otros. Hasta el momento se ha confirmado que todos los incidentes han sido falsas alarmas, y las autoridades de seguridad competentes no han encontrado nada sospechoso. ¿Qué aeropuertos y aerolíneas han sido las más afectadas? No se aprecia un patrón claro en cuanto a los aeropuertos y las compañías aéreas afectadas, aunque en un número significativo de casos los aeropuertos italianos han figurado como punto de origen o de destino. Esta semana se han registrado siete vuelos con destino o procedencia del Reino Unido y cuatro con destino o procedencia de Irlanda. Sofía y Milán registraron seis incidentes cada una, seguidas de Roma (cinco) y Praga (cuatro). Ryanair fue la compañía aérea más afectada, con ocho casos notificados. El comisario de Transporte de la UE, Apostolos Tzitzikostas, declaró el jueves que era “demasiado pronto para sacar conclusiones sobre si los incidentes denunciados están relacionados”. Subrayó: “Cualquier amenaza contra la población civil es inaceptable”. ¿Quién está detrás de estas amenazas? Aún no hay datos de inteligencia que apunten a ningún grupo concreto ni a ningún actor estatal, como Rusia o Irán, en medio de la creciente preocupación por los incidentes híbridos dirigidos contra Europa. Los expertos en aviación afirman que las amenazas falsas se producen a diario, pero que la multiplicidad de las de esta semana es inusual. La gran disponibilidad de información sobre las operaciones de las aerolíneas en internet significa que ahora un autor de un bulo dispone de un nivel de detalle sobre los horarios, el tipo de avión y las especificaciones técnicas que, hace décadas, solo habrían podido conocer los propios empleados de las compañías. Se sabe muy poco sobre cómo se notificaron estas amenazas a las compañías aéreas o a las autoridades competentes, aunque, según se informa, en los casos relacionados con Bulgaria, Italia, Polonia y España se enviaron por correo electrónico. La agencia de noticias italiana Ansa, citando fuentes policiales, informó de que la alerta sobre los vuelos Helsinki-Roma y Dublín-Roma procedía de un correo electrónico anónimo redactado en italiano y enviado a la empresa aeroportuaria de Roma, ADR, y a otras empresas afiliadas a primera hora del jueves. Se envió otro correo electrónico anónimo en italiano al aeropuerto de Milán-Malpensa, en el que se afirmaba que había artefactos explosivos en vuelos procedentes de Salónica y Oporto. El correo incluía los números de vuelo, los nombres de las aerolíneas y sus horas de aterrizaje en Milán, según Ansa. La mayoría de las autoridades emitieron comunicados redactados con cautela en los que confirmaban los controles de seguridad realizados en los aviones afectados. Sin embargo, la policía checa —que investigó cuatro aviones que aterrizaron el jueves en el aeropuerto Vaclav Havel de Praga— afirmó que consideraba que las denuncias tenían “escasa relevancia”. ¿Cómo han respondido las aerolíneas? Las autoridades nacionales competentes se toman muy en serio estos incidentes, de acuerdo con sus procedimientos de seguridad, y, por ello, en algunos casos se han escoltado con aviones de combate a los vuelos afectados en Bulgaria, Francia, Hungría e Italia. Los desvíos son costosos y muy perturbadores, pero las compañías aéreas no tienen otra opción ante cualquier amenaza mínimamente creíble. Joji Waites, director de seguridad aérea de la Asociación Británica de Pilotos de Líneas Aéreas (BALPA), explicó que cualquier amenaza recibida por una compañía aérea se remite a un equipo de evaluadores que la clasifica como “roja” —lo que significa creíble—, “ámbar” —parcialmente creíble— o “verde” —no creíble—. Si el avión ya está en el aire, las únicas clasificaciones posibles son “roja” o “verde”. Afirmó: “Por lo general, si un avión aún se encuentra en la pista, eso supondrá una evacuación, y si está en el aire, la prioridad será aterrizarlo lo antes posible y de la forma más segura posible”. Las aerolíneas parecen estar preocupadas por la magnitud de las posibles perturbaciones y temen que las alertas de imitadores puedan provocar un caos aún mayor. Wizz Air reconoció “una serie de amenazas de bomba similares que han afectado a varias aerolíneas de toda Europa en los últimos días”. La compañía declaró: “Wizz Air no es la única aerolínea afectada, ya que otras compañías también han recibido amenazas que han dado lugar a desvíos de vuelos y controles de seguridad”. Finnair, que tuvo dos aviones afectados, afirmó: “Por desgracia, el tráfico aéreo se ve a veces afectado por amenazas, como hemos visto esta semana, en la que otras aerolíneas europeas también se han enfrentado a falsas amenazas de bomba”. Añadió: “Las amenazas casi siempre carecen de fundamento”.
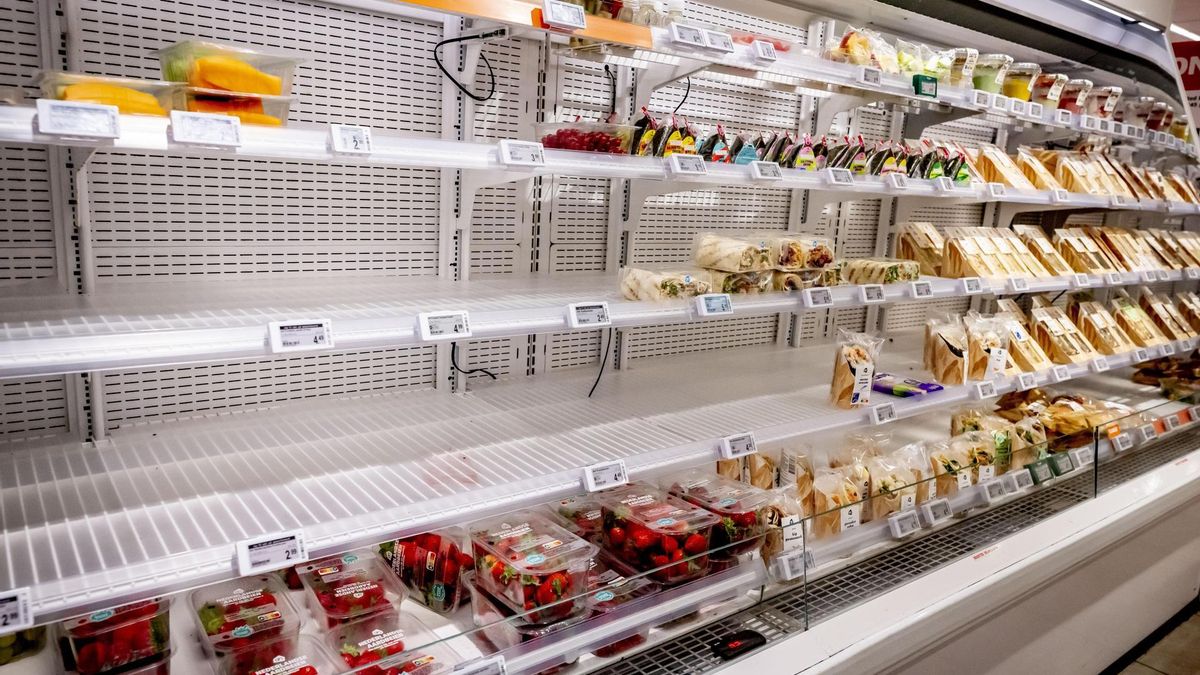
El ataque masivo que este lunes afectó a las cámaras de frío de múltiples países europeos llega tras un incidente muy similar en Francia y otro que afectó a al menos seis bases militares de EEUU en su territorio El ciberataque a los supermercados afectó también al banco nacional de sangre francés ¿Quién está hackeando los frigoríficos de los supermercados? ¿Con qué objetivo? Son las preguntas que se abren en Europa y Estados Unidos después de un segundo (tercero, en realidad) ataque masivo contra las cámaras de frío, que este lunes volvió a echar a perder toneladas de alimentos. Una serie de acciones que responde a un mismo patrón, pero cuyos autores y motivación siguen siendo una incógnita para los investigadores. Casi todas las hipótesis están abiertas: desde el simple vandalismo hasta la extorsión económica o, incluso, el ciberterrorismo. “Algunos productos refrigerados/congelados no están disponibles temporalmente debido a un problema técnico. Lamentamos las molestias y agradecemos tu comprensión”, se leía en varios folios impresos y pegados con celo a las neveras de un supermercado de Dublín. La sección de lácteos, la de productos veganos, las pizzas o el pan: todo estaba vacío. Numerosos supermercados de toda Irlanda se encontraban en la misma situación, así como otros en Bélgica, Estonia, Finlandia, Países Bajos y Suecia . Cadenas de todo tipo, desde Carrefour hasta tiendas de Ikea, notificaron fallos generalizados en sus cámaras. El episodio llega apenas semanas después de que entre 400 y 700 supermercados franceses sufrieran problemas similares en sus neveras y congeladores . El modus operandi fue prácticamente idéntico: alguien accedió de manera remota a los sistemas que controlan los refrigeradores y manipuló sus termostatos. Según el modelo, los atacantes forzaron la descongelación de los productos e incluso llegaron a ponerlos a 50 grados cuando las máquinas lo permitían. Las pérdidas van desde decenas de miles de euros hasta 130.000 euros por establecimiento. Un ataque que, al contrario de lo que se creía inicialmente, no fue el primero de su tipo. Según ha revelado la agencia Reuters y han confirmado después medios como The New York Times , a lo largo del mes de agosto al menos seis bases militares estadounidenses situadas en su territorio sufrieron misteriosos fallos en los frigoríficos y congeladores de alimentos de sus economatos y tiendas de comestibles. La consecuencia fue la misma que en Europa: miles de kilos de alimentos echados a perder y problemas temporales de suministro en las bases afectadas. Ahora EEUU está reevaluando aquel incidente, que en un primer momento se interpretó como un problema técnico o avería. Tanto el Pentágono como la División de Investigación Criminal del Ejército han reabierto el caso y están en contacto con las autoridades francesas bajo la hipótesis de que podría tratarse de una misma campaña de ataques. Quién está detrás Esos problemas de abastecimiento se han sentido con fuerza en las localidades más pequeñas que se han visto afectadas por el ataque del lunes. “Ni siquiera entiendo cómo alguien puede hacer algo así, no le veo el sentido”, lamentaba Mathieu Tilman, responsable de un establecimiento de Delhaize en Tourinnes-Saint-Lambert, un pueblo de unos 2.500 habitantes en un la región belga de Valonia, delante de decenas de bolsas de basura con alimentos echados a perder. “Hay tanta gente que se muere de hambre, gente que no tiene suficiente para comer. ¿Cómo es posible que acabemos tirando tanta comida? Me resulta realmente angustioso”, continuaba el trabajador. “Es una locura. No veo qué ganan con ello. En realidad, es una forma de terrorismo”, denunciaba Rickard Nilsson, gerente de un supermercado ICA en Sjöbo, localidad sueca de 8.000 habitantes. “Lo que se está analizando es si esto es una gamberrada o si puede haber algo más serio detrás”, explica a elDiario.es Josep Albors, director de Investigación de la firma de ciberseguridad ESET. Los expertos manejan varias hipótesis principales en este momento. La primera es la extorsión económica: que los ataques sean una demostración de fuerza. Su estrategia consistiría en coaccionar a los establecimientos y exigirles un pago a cambio de no repetirlos en el futuro. “El problema de esta teoría es que el ataque ha sido tan fuerte que las empresas deberían tomar todas las medidas para que no vuelva a pasar”, cuestiona Albors. “La segunda hipótesis es que haya algo más grande detrás”, continúa el especialista. ¿Qué opciones habría? Por un lado, los grupos hacktivistas , conocidos por “actuar por su cuenta, defendiendo la causa de un país o un movimiento”, detalla Albors. En este momento los más activos en Europa son los prorrusos , que operan contra Ucrania y los países que la apoyan, pero también hay grupos propalestinos y proiraníes. No obstante, también es posible que se trate de un comando “apoyado por un Estado”. En este caso, su objetivo sería “causar preocupación entre los ciudadanos” y problemas en las cadenas de suministro de alimentos. Es aquí donde entra la hipótesis del ciberterrorismo: “No es una teoría descabellada en el contexto geopolítico actual”, afirma Albors. Por último, cabe la posibilidad de que “haya alguien jugando a ver cuánto daño puede forzar”. Una hipótesis en la que no se descarta que detrás de todas estas pérdidas materiales se encuentre incluso algún actor con poca o casi nula experiencia apoyándose en inteligencia artificial para lanzar los ataques. Tanto las fuerzas de seguridad como los especialistas del sector privado llevan meses alertando de que esta tecnología ha “reducido la barrera de entrada” para llevar a cabo acciones ofensivas. Un agujero abierto durante más de un año Pese a que la IA ha podido jugar un papel para ayudar a los atacantes, los incidentes de las cámaras de frío no pasarán a la historia como los primeros en los que esta tecnología abrió una gran brecha de seguridad en el mundo físico. La realidad es que, a nivel técnico, el impacto de lo sucedido es una consecuencia de vulnerabilidades conocidas desde hace más de un año y malas prácticas de seguridad. Así lo ha confirmado la investigación del ciberataque contra los supermercados franceses de octubre. Danfoss, el fabricante de los frigoríficos y congeladores saboteados, descubrió un agujero en sus sistemas y publicó parches de seguridad en marzo y agosto de 2025. Sin embargo, muchos de los equipos informáticos afectados habían llegado al final de su ciclo de soporte y ya no recibían actualizaciones. Los investigadores descubrieron más tarde que muchos establecimientos tenían los paneles de gestión de la refrigeración totalmente accesibles en Internet o protegidos por contraseñas débiles y predefinidas. El equipo nacional francés de respuesta a incidentes de ciberseguridad (CERT-FR) pidió a los supermercados del país arreglar esta situación y aislar de la red los aparatos que ya no reciben soporte. En España, en cambio, “es poco habitual que los supermercados externalicen el control remoto de sus instalaciones frigoríficas mediante sistemas externos centralizados”, exponen fuentes de la distribución alimentaria a elDiario.es. Esta práctica “limita el alcance potencial de un ataque informático y reduce el riesgo de interrupciones simultáneas en distintos establecimientos”. Con todo, los especialistas avisan de que la cadena de ciberataques podría continuar en el futuro contra otros países. La intrusión en los congeladores ha demostrado que para paralizar un servicio esencial basta con explotar descuidos de seguridad elementales. “A mí lo que me preocupa es que, sabiendo cómo está la situación, estos sistemas sigan expuestos”, dice Josep Albors.
Silenciar…Descansar…
ℹNo se pudieron leer los feeds de Melilla Hoy, Granada Digital, Gasteiz Hoy, La Marina Plaza, El Bierzo Digital, OKDiario. El resto de medios se actualiza con normalidad.