Prensa EspañolaTodas las noticias, un solo sitio

Todas las noticias de la prensa española, en un solo sitio

Saltar al listado de noticias

Lo más importante ahora

Última hora de elDiario.eseldiario.esTecnología

El rastro de Corea del Norte en el mayor robo de la historia: quién es Park Jin Hyok, el hacker más buscado del mundo (se abre en una pestaña nueva)

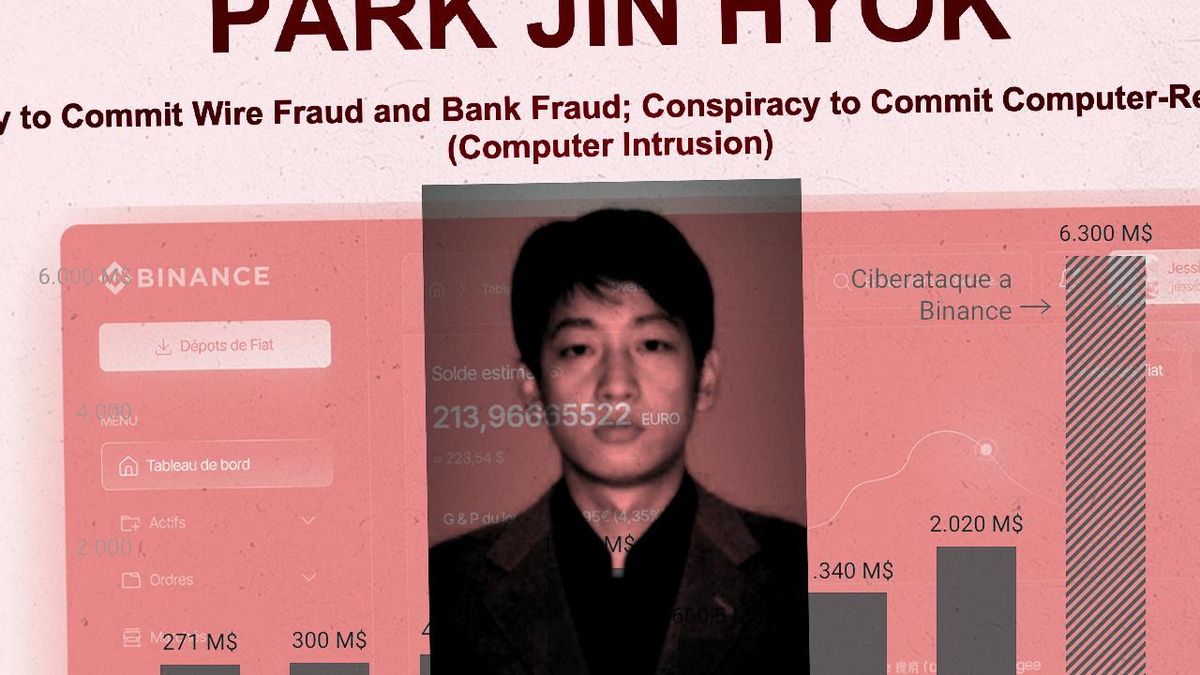
El FBI vincula el desfalco de 6.300 millones en Binance con la red estatal del hacker responsable del virus WannaCry, pieza clave de la maquinaria con la que Kim Jong-un financia su programa armamentístico El hackeo a Binance se fraguó durante meses, con entrevistas de trabajo falsas a sus ingenieros incluidas Corea del Norte es un régimen aislado. Asfixiado por las sanciones internacionales y con unas fronteras clausuradas desde la pandemia, su comercio exterior oficial es prácticamente inexistente. Así, ¿cómo puede un régimen paria no solo subsistir, sino también financiar un costoso programa armamentístico que incluye misiles balísticos y arsenal nuclear? El apoyo de socios como China y Rusia es clave, pero el arma secreta de Pyongyang está en el ciberespacio. Internet, totalmente censurado para su población, se ha convertido en su salvavidas. Tal y como documenta el Grupo de Expertos de la ONU sobre Corea del Norte, cuyas investigaciones se detuvieron en 2024 por el veto de Rusia, el régimen de Kim Jong-un ha construido una estructura nacional dedicada a los ciberataques y al espionaje. Ha convertido el desfalco de criptomonedas, la extorsión digital y la venta de herramientas para el cibercrimen en una de sus principales fuentes de ingresos, apoyado en unidades de élite que trabajan al servicio de diversos brazos del gobierno. El rastro de sus hackers aparece en los 6.300 millones de dólares (unos 5.650 millones de euros) sustraídos a la criptoplataforma Binance a finales de octubre. El mayor robo de un solo golpe de la historia. Detrás, un nombre tristemente familiar para los investigadores: Park Jin Hyok. El rostro del cibercrimen norcoreano En el cartel de los más buscados del FBI, el rostro de Park Jin Hyok aparece enmarcado en una fotografía de carné con fondo azul, chaqueta marrón y camisa oscura. Ni siquiera la inteligencia estadounidense sabe decir qué edad tiene, aunque sitúa su fecha de nacimiento en algún momento entre 1981 y 1984. En los archivos policiales figura bajo múltiples identidades: desde variantes de su nombre real hasta alias como Kim Hyon Woo, Andoson David o Watson Henny. La descripción que hace de él el FBI está lejos de quitarle méritos. “Park Jin Hyok es un programador informático norcoreano presuntamente patrocinado por el Estado y acusado de formar parte de una trama criminal responsable de algunos de los ciberataques más graves de la historia”, dice su ficha. El asalto a Binance del pasado 29 de octubre ha devuelto su nombre a la primera línea de las investigaciones internacionales. Park Jin Hyok El FBI no ha presentado una acusación individual contra Park por este golpe específico, preparado durante meses y que incluyó entrevistas de trabajo falsas a los ingenieros de Binance hasta lograr hackearlos. El aviso emitido por la agencia estadounidense atribuye esa operación a TraderTraitor. Así denomina Washington a una de las caretas que utiliza el conocido grupo Lazarus (APT38, en los registros de ciberseguridad). Es exactamente la misma conspiración criminal que Park lidera, según la acusación del Departamento de Justicia estadounidense. Todo empezó con una venganza El estreno de Park en las grandes operaciones internacionales documentadas por Estados Unidos llegó en noviembre de 2014 con el ataque contra Sony Pictures Entertainment. El detonante fue The Interview , una comedia de Hollywood sobre un complot de la CIA para asesinar al líder norcoreano Kim Jong-un. Pyongyang calificó la película de “locura provocativa e imprudente de EEUU” y en octubre envió una carta al Consejo de Seguridad Nacional estadounidense advirtiendo de que los responsables de difamar a su liderazgo recibirían “la debida represalia”. La venganza se gestó desde septiembre de 2014. Utilizando cuentas falsas, el grupo de Park rastreó a ejecutivos de Sony y a los actores de la película. Les enviaron enlaces con código malicioso camuflados como alertas de seguridad de Facebook, currículums de estudiantes de diseño o supuestas galerías de fotos de famosos desnudos. Cuando los infectaron, saltaron a los sistemas internos de Sony. Entonces desataron el caos . Cartel de 'The Interview', estrenada a finales de 2014. El equipo de Park configuró el hackeo para borrar el registro de arranque de miles de ordenadores de la compañía y bloquear sus pantallas con un audio de seis disparos y un grito. Después filtraron películas inéditas, datos financieros confidenciales y correos electrónicos privados de la dirección. Sony se vio obligada a desconectar unos 8.000 ordenadores. Para los investigadores, fue la primera gran demostración de cómo Corea del Norte iba a utilizar los ciberataques como instrumento de represalia geopolítica. El salto al dinero y los trabajadores falsos Mientras ejecutaban el sabotaje contra Sony en octubre de 2014, las mismas cuentas operativas controladas por el grupo de Park empezaron a rastrear bancos en Bangladés. Lo que comenzó como una herramienta de represalia política se transformó en una vía para saquear el sistema financiero internacional y obtener divisas fuertes para un Estado asfixiado por las sanciones. En enero y febrero de 2015, desde direcciones de correo falsas conectadas directamente con la infraestructura de Park, los hackers enviaron mensajes a empleados del Banco Central de Bangladés haciéndose pasar por un aspirante a un puesto de trabajo llamado Rasel Ahlam. “Estoy sumamente entusiasmado con la idea de formar parte de su empresa y espero que me den la oportunidad de presentar mi caso con más detalle en una entrevista personal”, decían los correos, que adjuntaban un enlace para descargar un supuesto currículum. Al menos tres trabajadores descargaron el archivo trampa. Estoy sumamente entusiasmado con la idea de formar parte de su empresa y espero que me den la oportunidad de presentar mi caso con más detalle en una entrevista personal Mensaje fraudulento de Park Los intrusos permanecieron ocultos dentro de la red del banco durante casi un año, avanzando lentamente para no levantar las sospechas de sus equipos de ciberseguridad. En enero de 2016, alcanzaron la pasarela informática con la que la entidad se conectaba a la red interbancaria mundial SWIFT. La aprovecharon para enviar órdenes de transferencias fraudulentas con las que lograron sustraer 81 millones de dólares. Solo los cazaron porque un apagado accidental de los servidores del banco inutilizó uno de los programas que utilizaban para ocultarse. Pero lo más valioso que obtuvieron fue el método. En los años siguientes, el grupo de Park lanzaría el ataque del falso aspirante contra bancos de Vietnam, Filipinas, Polonia, México, Sudamérica y África. La cuantía de los desfalcos nunca ha sido totalmente reconocida por las entidades, pero se estima en varios cientos de millones de dólares que, tras el debido proceso de blanqueo, acabaron en Corea del Norte. El devastador WannaCry La tercera etapa en el historial atribuido a Park y sus cómplices llegó el 12 de mayo de 2017 con WannaCry . Fue un ataque global de ransomware (secuestro de datos) que desató el caos a escala mundial. El programa cifraba los archivos de los ordenadores infectados y exigía un rescate de 300 dólares en bitcoins para devolver el acceso, una extorsión que se propagaba de forma automática y llegó a infectar más de 200.000 equipos en más de 150 países. Está considerado el mayor ciberataque contra el público general de la historia y el primer gran aviso de que, en un mundo donde todo está conectado, todo se vuelve vulnerable. Cayeron hospitales, instituciones públicas, sistemas críticos, universidades y todo tipo de empresas. La recuperación se extendió durante meses, con incontables archivos que se perdieron para siempre. La investigación reveló que solo unos cientos de víctimas pagaron, sumando un botín total de 140.000 dólares. Eso sí, WannaCry no tenía ningún mecanismo para desencriptar los archivos tras el pago, convirtiéndose también en el primer gran ejemplo de por qué nunca hay que aceptar los chantajes de los ciberdelincuentes. Otro detalle a menudo olvidado es que el programa de ataque de Park y su equipo se basó en una herramienta de explotación de vulnerabilidades desarrollada por la NSA . Un estándar para ciberatacar WannaCry fue el punto que permitió al FBI desenmascarar a Park y trazar su trayectoria. “En suma, el alcance y los daños de las intrusiones informáticas perpetradas y provocadas por los sujetos de esta investigación, incluido Park, son prácticamente incomparables”, reza la orden de arresto contra él emitida en 2018, que se ampliaría posteriormente en 2020: “debe ser considerado un riesgo internacional”. Nunca será detenido mientras el régimen de Kim Jong-un siga en pie. La investigación estadounidense une los actos de Park a las acusaciones contra el país. “El gobierno norcoreano, a través de un grupo patrocinado por el Estado, robó un banco central y a ciudadanos de otras naciones, tomó represalias contra la libertad de expresión para coartarla al otro lado del planeta y creó un malware destructivo que afectó indiscriminadamente a víctimas en más de 150 países, causando daños por valor de cientos de millones, si no miles de millones, de dólares”, acusó el entonces fiscal de Seguridad Nacional, John C. Demers. Tras WannaCry, Corea del Norte industrializó la fórmula empleada por Park y su equipo, centrándose en las plataformas de criptomonedas. Ingeniería social, falsas ofertas de empleo, robo de credenciales y meses de subterfugio antes de vaciar la caja. El mismo modus operandi denunciado ahora por Binance. Lo que comenzó hace una década como una operación de venganza por una comedia de Hollywood se ha convertido en el banco central en la sombra que financia los misiles y el arsenal nuclear de Pyongyang.
Ver lo último

Lo último

6 noticias

Hace 3 h

Hace 4 h

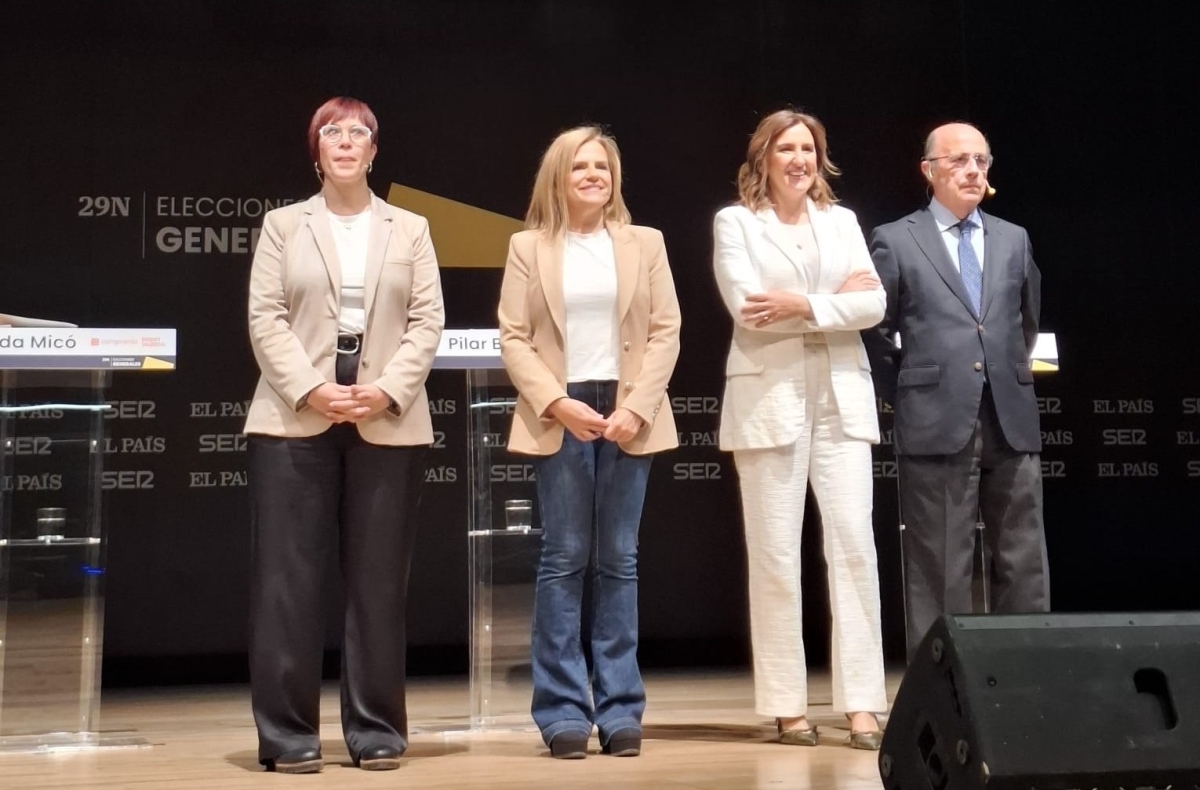
Micó (Compromís) y Gil Lázaro (Vox) llevan la iniciativa en el primer debate electoral en Valencia (se abre en una pestaña nueva)

VALÈNCIA. Todavía con cierta resaca tras la pegada de carteles electorales durante la medianoche, este viernes se ha celebrado el primer debate electoral de los candidatos al Congreso por Valencia de los cuatro principales partidos. El evento, organizado por la Cadena Ser y El País ha congregado a María José Catalá (PP), Pilar Bernabé (PSOE), Àgueda Micó (Compromís-FV), e Ignacio Gil Lázaro (Vox). Desde el auditorio Alfonso Roig de la Facultad de Bellas Artes de la Universitat Politècnica de València y ante 200 espectadores, Micó y Gil Lázaro, situados en cada uno de los extremos del escenario, han sido los principales protagonistas del primer asalto entre candidatos, mientras las candidatas de los dos partidos con mayor representación han preferido mantenerse a la expectativa, guardando tiempo para los minutos finales de cada bloque y girando la cabeza a uno y otro lado para escuchar el choque de argumentos entre los líderes de Compromís y Vox. No obstante, mientras Gil Lázaro ha evitado el diálogo con Catalá y se ha centrado en repartir reproches entre PSOE y Compromís, Àgueda Micó ha hecho valer hasta en tres ocasiones su perfil de candidata "al 100%" frente a Bernabé y Catalá, que también serán aspirantes a la alcaldía de València en los comicios del próximo mayo. De esta manera, Catalá ha tenido a Gil Lázaro como un escudero útil, mientras una Bernabé más nerviosa que el resto de participantes se ha quedado en solitario en muchas ocasiones frente a los reproches del bloque de la derecha y las peticiones de mayor "valentía" desde la coalición valencianista. Tras un primer turno de intervención marcado por referencias a los problemas en infraestructuras ferroviarias, la "máquina del fango", las promesas de "un cambio a mejor" y el cruce de culpas sobre la llegada masiva de inmigrantes a Ceuta, el debate ha pasado a adoptar un carácter más valenciano. Catalá ha preferido esperar y reservar tiempo en la primera fase, comenzando al principio con un tono más vacilante y flojo que ha evolucionado a lo largo del debate hasta convertirse en más firme y solvente. Por su parte, la representante de Compromís ha empezado a ganar fuerza prácticamente desde su segunda intervención. El candidato de Vox ha tratado de frenar a Micó, refiriéndose a la coalición valencianista como "los pagafantas de Sánchez" y ha vaticinado que, "probablemente van a serlo" en un futuro. Un dardo ante el que Micó ha sabido retrucar: "Una persona que ha estado más de 40 años en el Congreso sin trabajar por los intereses de los valencianos no puede ser ejemplo de nada", ha espetado a Gil Lázaro. La candidata ha cogido fuerza para entrar en la crítica hacia el bipartidismo, lanzando una cuestión tanto a Bernabé como a Catalá: "¿Por qué no votaron a favor de prohibir que los fondos buitre puedan comprar vivienda?". Una cuestión a la que la candidata socialista ha replicado con una defensa a ultranza de las medidas que ha venido lanzando el Gobierno a lo largo de la presente legislatura. Gil Lázaro ha optado por no ser un mero espectador, por lo que, ante el 'pasapalabra' de Catalá, ha respondido él con la intención de vincular a Compromís con Pedro Sánchez : "Hablan de las dificultades de los españoles para vivir, pero han estado integrados en Sumar y ha sido parte del Gobierno de España. Es corresponsable". El candidato voxista ha evitado la interpelación directa a su homóloga del PP y así concentrar sus intervenciones en la crítica hacia el bloque de la izquierda. En este sentido, a Bernabé le ha afeado que hable de infraestructuras "mientras el Gobierno de Sánchez sigue sin hacer las obras hidráulicas imprescindibles". Foto: RADIO VALENCIA Desempolvar el argumento de la Dana ha dado más munición a Micó, que ha apuntado que la Comunitat Valenciana ha tenido "la catástrofe natural y política más grande que haya podido tener toda la ciudadanía europea". "Mientras Carlos Mazón estaba haciéndose gintonics en el Ventorro, nuestra gente estaba muriéndose", ha asegurado la candidata de Compromís, que ha apuntado directamente hacia Catalá: "Tiene mucho que decir, comparte grupo parlamentario con Mazón y ha votado en contra de que se le retiren los privilegios". La también alcaldesa de València ha regateado la cuestión sobre el expresident de la Generalitat y ha defendido que el programa del PP cuenta con un Plan Valencia "con 12.000 millones de euros", mientras Compromís "lleva dos años respaldando un Gobierno que no ha hecho las inversiones necesarias". "Tampoco las inversiones ferroviarias", ha proseguido Catalá, que en varias intervenciones se ha referido a la "falta de inversiones" en las líneas de Cercanías de Valencia. Finalizada esta primera ronda de confrontación, se ha pasado a un segundo bloque que, sobre el papel, debía ir en torno a propuestas programáticas y posibles pactos de gobierno, aunque los candidatos han optado más por lo primero que por lo segundo, abordando temas como la reforma del sistema de financiación o la propia catástrofe de la Dana. Gil Lázaro ha esbozado los puntos principales de su propuesta, incluida la financiación autonómica, que nunca ha sido argumento de campaña de Vox, y ha vuelto a arremeter contra los dos partidos progresistas. "Sigo pasmado cuando escucho a la señora Micó hablar del llamado Gobierno progresista y sus logros. Ha sido un gobierno regresivo para las clases medias y trabajadoras", ha apuntado. También ha repartido hacia Bernabé, criticando la ausencia de un nuevo modelo de financiación autonómica durante el actual Ejecutivo y a la que ha acusado de permitir la "ocupación" de la plaza del Ayuntamiento de València por la reciente acampañada por la vivienda. Micó ha iniciado la intervención de este bloque prometiendo un apoyo a un gobierno progresista, pero "valiente". "Tenemos obligar al PSOE a que sea valiente" en materias como pensiones, el nuevo modelo de financiación autonómica o "terminar con la deuda histórica". "Me comprometo a representar a los valencianos y las valencianas al 100% en el Congreso", en una clara alusión a las figuras de Bernabé y Catalá. De hecho, ha interpelado a ambas candidatas: "¿Van a ser lo mismo que yo o van a dejar su escaño?" para centrarse en la Alcaldía de València. Bernabé ha evitado entrar en este área y pasar a abordar la gestión tras la Dana de 2024, que, probablemente, supone su mejor baza para esta campaña electoral. Catalá, por su parte, ha optado por llevar el debate a escala nacional: "Ellos han elegido el referente de la corrupción permanentemente", ha pronunciado en alusión al Partidos Socialista. Pilar Bernabé y María José Catalá. Foto: EFE/BIEL ALIÑO "La gente que coge un AVE siente congoja", ha criticado Catalá, que ha asegurado que su "máxima prioridad" será la Alcaldía de València, aunque su objetivo es ser "útil" allá donde el partido le proponga. Y, para replicar a Compromís, ha sacado el pacto de apoyo al Gobierno de España, para criticar que ninguno de los tres principales puntos se han cumplido durante este mandato. "Lo que no va a hacer el PP es pactar la financiación autonómica con Junqueras", ha sentenciado. Micó ha entrado en la confrontación y ha reprochado a la candidata popular: "El PP lo que hace es votar con Puigdemont" en alusión a la prórroga de los contratos de alquiler, la moratoria de deshaucios, la jornada de 37,5 horas, o los gravámenes a las grandes empresas energéticas. Y, tras apuntar hacia el PP, ha ido a por Vox: "Desde el 1982 han pasado muchas cosas. Hay una cosa que no ha cambiado y es que Gil Lázaro ha estado desde ese momento cobrando un sueldo público del Congreso sin lograr nada para los valencianos". "Lleva más años que los leones que hay en la puerta", ha llegado a pronunciar. Un argumento "grueso y grosero" para Gil Lázaro, que se ha mostrado "absolutamente orgulloso" de haber dado su "vida al servicio público". "A usted le queda mucho recorrido parlamentario para poderme llegar a los tobillos", ha añadido. Bernabé ha cambiado de tercio y ha regresado a la Dana: "Hemos dado la cara, hemos atendido a las familias. Ante ese dolor y ese miedo la única respuesta ha sido atenderlas". Y Catalá, de nuevo, se ha ido a la escala nacional, para defender el "mando único en emergencias" y señalar que los populares prometen "una gestión clara" tras "tres años sin presupuestos" y "un sistema público que está en los huesos". Pero Bernabé, algo más cómoda al abordarse su tema estrella, ha replicado a la candidata popular que "está tan preocupada por reconstruir Valencia que, por eso, toda la reconstrucción se la está pagando el Gobierno de España". Los candidatos piden el voto En el minuto de oro, Gil Lázaro ha confrontado dos modelos: "El cambio o Sánchez y el caos". En este sentido, ha defendido un Gobierno "eficaz y decente" y ha asegurado que Vox "representa ese cambio profundo que hace falta". Pese a que ha asegurado que se gobernará "para todos, sin excluir a nadie" ha defendido la "prioridad" de "recuperar la seguridad y el bienestar para todos los españoles". María José Catalá e Ignacio Gil Lázaro. Foto: EFE/BIEL ALIÑO Micó ha insistido en la crítica hacia las otras dos candidatas: "Quiero representar a todos los valencianos a tiempo completo en el Congreso". Ha defendido que la coalición ofrece "un voto" que "hará que no gobierne la extrema derecha" y garantizará "políticas valientes" en "vivienda, servicios sociales, educación o bienestar. Bernabé no ha logrado centrar el tiro en este minuto final y, tras reclamar "más memoria y menos nostalgia", ha mezclado la petición de un mayor diálogo entre los partidos con defensas sobre la subida de pensiones o salarios o el miedo ante un posible gobierno de populares y voxistas . En el turno que cerraba el debate, Catalá ha recogido la apelación a la memoria de Bernabé para apelar "a la memoria inmediata" y recordar diversas medidas del Gobierno, subrayando de cada una que "no es avanzar, sino retroceder". Finalmente, ha pedido el voto "para la persona a la que dejarías a tus hijos", "a Alberto Núñez Feijóo".

Silenciar…
Descansar…

Ayer

La UVa convoca una bolsa de mantenimiento con destino en Soria (se abre en una pestaña nueva)

El Rectorado de la Universidad de Valladolid (UVa) ha hecho pública este jueves, 12 de noviembre, a través del Boletín Oficial de Castilla y León (BOCYL), la convocatoria de un proceso selectivo para constituir una nueva bolsa de empleo de carácter temporal. Esta relación de aspirantes servirá para cubrir futuras ofertas de trabajo en la categoría laboral de Técnico Especialista de Oficios Mantenimiento General , ofreciendo la posibilidad de desempeñar estas funciones en el campus de Soria , así como en los centros de Valladolid, Palencia y Segovia. La puesta en marcha de este procedimiento responde a la actual ausencia de candidatos disponibles en la bolsa de dicha categoría profesional, encuadrada en el Grupo III del vigente convenio colectivo del personal laboral de las universidades públicas de la comunidad. De este modo, y tras la negociación previa con los representantes de los trabajadores, la institución académica busca garantizar la cobertura de las necesidades de personal técnico, de gestión y de administración y servicios mediante un proceso de concurrencia pública. Para poder concurrir a estas pruebas, los interesados deben reunir los requisitos generales de acceso a la función pública y estar en posesión del título de Bachiller, Técnico Superior o equivalente, o bien haber cumplido las condiciones para obtenerlo antes de que concluya el plazo de inscripción. Por el contrario, las bases excluyen de la participación a quienes ya pertenezcan a la institución como personal laboral fijo dentro de esta misma categoría y especialidad. El plazo para la presentación de las solicitudes es de siete días hábiles , contados a partir del día siguiente a la publicación de la resolución en el boletín autonómico. Toda la tramitación deberá efectuarse obligatoriamente por vía telemática a través de la sede electrónica de la UVa , accediendo al apartado de carpeta ciudadana mediante certificado digital, DNI electrónico, sistema Cl@ve, credenciales universitarias o el Registro Unificado de Solicitantes, siendo indispensable contar con la aplicación Autofirma. Durante la cumplimentación del formulario, en el que se fijará Valladolid como provincia de examen, los candidatos deberán especificar a qué campus territoriales se comprometen a aceptar las ofertas temporales, pudiendo marcar expresamente la opción de Soria, habida cuenta de que si no se rellena este campo se entenderá que optan a cualquiera de los cuatro recintos universitarios. Asimismo, la inscripción conlleva el abono electrónico de una tasa por derechos de examen de 10 euros mediante tarjeta de crédito, contemplándose exenciones totales para personas con una discapacidad igual o superior al 33 %, víctimas del terrorismo y miembros de familias numerosas de categoría especial, mientras que las de categoría general disfrutarán de una bonificación del 50 %. Desarrollo de las pruebas y temario Una vez cerrado el periodo de inscripción, la universidad dispondrá de un plazo máximo de un mes para publicar las listas provisionales de admitidos y excluidos, documento en el que ya se concretará la fecha, la hora y el lugar de celebración del examen. Los aspirantes que figuren como excluidos u omitidos contarán entonces con cinco días hábiles para subsanar los posibles defectos a través del registro electrónico de la institución. El procedimiento de selección constará de un único ejercicio de carácter obligatorio y eliminatorio, que se desarrollará en una sola sesión simultánea con una duración máxima de 90 minutos . Salvo que el tribunal calificador indique otra modalidad al publicar los listados de admitidos, la prueba consistirá en un cuestionario escrito de tipo test con un máximo de 100 preguntas teórico-prácticas, donde cada respuesta errónea penalizará un tercio del valor de la pregunta y será necesario alcanzar al menos 50 puntos sobre un total de 100 para superar la evaluación. Las cuestiones del ejercicio versarán sobre un temario compuesto por 27 temas divididos en dos grandes bloques. El primer apartado abarca cinco epígrafes centrados en materias jurídico-administrativas, tales como los estatutos universitarios, el convenio colectivo del sector, la prevención de riesgos laborales y la legislación sobre igualdad efectiva de mujeres y hombres. Por su parte, el bloque específico comprende 22 temas técnicos que recorren desde el conocimiento de materiales de construcción, albañilería, cubiertas, tratamiento de humedades y carpintería de madera y metálica, hasta el mantenimiento de redes de saneamiento, fontanería, salas de calderas, climatización, telegestión e instalaciones eléctricas de baja tensión. Toda la información relativa al desarrollo del proceso, incluyendo los acuerdos del tribunal presidido por Áurea Paloma Modroño Vázquez y las listas definitivas ordenadas por puntuación, se difundirá en el tablón de anuncios de la sede electrónica y, a título informativo, en el portal de empleo de la página web de la Universidad de Valladolid . Tras la celebración del examen, los participantes dispondrán de tres días para formular posibles reclamaciones sobre las preguntas o las respuestas antes de que el rectorado dicte la resolución final que dejará constituida la nueva bolsa de trabajo.

Silenciar…
Descansar…

Hace 2 días

Convocada la plaza de director de Servicios Agropecuarios de la Diputación (se abre en una pestaña nueva)

El Boletín Oficial de Castilla y León publica este miércoles las bases de la convocatoria de la Diputación Provincial de Soria para la provisión de una plaza de director de los Servicios Agropecuarios . Este puesto pertenece a la plantilla de funcionarios de carrera, dentro de la escala de Administración Especial, grupo A y subgrupo A1 , contando con un nivel 25 de complemento de destino. La vacante se enmarca en la Oferta de Empleo Público del ejercicio 2025, aprobada por la Junta de Gobierno el 6 de octubre de aquel año. El procedimiento de selección elegido por la administración provincial es el de oposición en turno libre , habida cuenta de las necesidades de personal para contribuir a una correcta prestación de los servicios de su competencia. Asimismo, como consecuencia de este proceso selectivo se constituirá una bolsa de empleo destinada a cubrir las vacantes temporales que por diversas circunstancias pudieran producirse en el Servicio de Agricultura , así como subsidiariamente en otros puestos de funciones y formación equivalentes. Para ser admitidos en las pruebas, los aspirantes deben poseer la nacionalidad española o de algún Estado miembro de la Unión Europea, tener cumplidos los 16 años y no exceder la edad máxima de jubilación forzosa. En el plano académico, se exige estar en posesión del título de Grado, Licenciatura o Ingeniería Superior en áreas relacionadas con la agronomía, ciencias ambientales, biología, forestal y veterinaria , o bien titulaciones equivalentes, antes de que finalice el plazo de presentación de solicitudes. Los candidatos cuentan con un plazo de 15 días hábiles para presentar sus instancias, el cual comenzará a contar a partir del día siguiente a la publicación del extracto de la convocatoria en el Boletín Oficial del Estado . Los interesados pueden registrar su documentación de manera presencial en el Registro General de la institución, en la forma prevista en la Ley 39/2015, de 1 de octubre, del Procedimiento Administrativo Común de las Administraciones Públicas , o mediante la sede electrónica de la Diputación . Junto al modelo oficial de solicitud, que se encuentra disponible en el portal web de empleo provincial , resulta indispensable adjuntar el justificante de la titulación exigida y el comprobante de haber abonado los derechos de examen. Esta tasa se ha fijado en 32,91 euros y debe tramitarse a través de la plataforma telemática de tasas , si bien existen exenciones y bonificaciones por discapacidad, desempleo o familia numerosa que pueden consultarse en el apartado de ordenanzas fiscales de la corporación . Estructura de las pruebas y periodo de prácticas El desarrollo de la oposición consta de una primera fase compuesta por tres ejercicios eliminatorios que suman un máximo de 100 puntos, donde el orden de actuación de los aspirantes se iniciará por la letra B . La primera prueba consistirá en responder por escrito, en un tiempo máximo de 120 minutos, a un cuestionario de hasta 100 preguntas con respuestas alternativas sobre todo el temario, el cual se compone de 19 temas de materias comunes y 74 de materias específicas. Esta fase se calificará de cero a 30 puntos, siendo necesario alcanzar al menos 15 para superarla. Quienes pasen el primer corte afrontarán un segundo examen de carácter teórico-práctico durante un máximo de tres horas, consistente en la redacción de una memoria, crítica, comentario o informe relacionado con las funciones del puesto. Posteriormente, el tercer ejercicio obligará a desarrollar por escrito durante cuatro horas cuatro temas elegidos por sorteo entre los distintos bloques de la parte específica, que abarca gestión administrativa, sector agropecuario, ingeniería agraria y políticas públicas. Tanto en la segunda como en la tercera prueba los opositores deberán realizar una lectura pública ante el tribunal, que podrá formular preguntas durante diez minutos. Una vez superados los tres exámenes, el candidato con mayor puntuación será nombrado funcionario en prácticas durante un periodo de tres meses , fase que será calificada como apto o no apto. Quedarán eximidos de este trámite, pasando directamente a ser nombrados funcionarios de carrera, aquellos aspirantes que acrediten documentalmente haber desempeñado puestos de igual contenido y funciones en cualquier administración pública. Respecto a la bolsa de empleo resultante , que derogará las listas anteriores, quedará integrada por todos los candidatos que hayan superado al menos los dos primeros ejercicios, ordenados según sus calificaciones. Cuando surja una necesidad temporal y se produzca el llamamiento por teléfono o correo electrónico, los integrantes dispondrán de dos días para contestar a la oferta, toda vez que el rechazo sin causa justificada supondrá una suspensión en la lista durante el plazo de un año.

Silenciar…
Descansar…

Hace 4 días

Destacadoeldiario.esTecnología

El rastro de Corea del Norte en el mayor robo de la historia: quién es Park Jin Hyok, el hacker más buscado del mundo (se abre en una pestaña nueva)

El FBI vincula el desfalco de 6.300 millones en Binance con la red estatal del hacker responsable del virus WannaCry, pieza clave de la maquinaria con la que Kim Jong-un financia su programa armamentístico El hackeo a Binance se fraguó durante meses, con entrevistas de trabajo falsas a sus ingenieros incluidas Corea del Norte es un régimen aislado. Asfixiado por las sanciones internacionales y con unas fronteras clausuradas desde la pandemia, su comercio exterior oficial es prácticamente inexistente. Así, ¿cómo puede un régimen paria no solo subsistir, sino también financiar un costoso programa armamentístico que incluye misiles balísticos y arsenal nuclear? El apoyo de socios como China y Rusia es clave, pero el arma secreta de Pyongyang está en el ciberespacio. Internet, totalmente censurado para su población, se ha convertido en su salvavidas. Tal y como documenta el Grupo de Expertos de la ONU sobre Corea del Norte, cuyas investigaciones se detuvieron en 2024 por el veto de Rusia, el régimen de Kim Jong-un ha construido una estructura nacional dedicada a los ciberataques y al espionaje. Ha convertido el desfalco de criptomonedas, la extorsión digital y la venta de herramientas para el cibercrimen en una de sus principales fuentes de ingresos, apoyado en unidades de élite que trabajan al servicio de diversos brazos del gobierno. El rastro de sus hackers aparece en los 6.300 millones de dólares (unos 5.650 millones de euros) sustraídos a la criptoplataforma Binance a finales de octubre. El mayor robo de un solo golpe de la historia. Detrás, un nombre tristemente familiar para los investigadores: Park Jin Hyok. El rostro del cibercrimen norcoreano En el cartel de los más buscados del FBI, el rostro de Park Jin Hyok aparece enmarcado en una fotografía de carné con fondo azul, chaqueta marrón y camisa oscura. Ni siquiera la inteligencia estadounidense sabe decir qué edad tiene, aunque sitúa su fecha de nacimiento en algún momento entre 1981 y 1984. En los archivos policiales figura bajo múltiples identidades: desde variantes de su nombre real hasta alias como Kim Hyon Woo, Andoson David o Watson Henny. La descripción que hace de él el FBI está lejos de quitarle méritos. “Park Jin Hyok es un programador informático norcoreano presuntamente patrocinado por el Estado y acusado de formar parte de una trama criminal responsable de algunos de los ciberataques más graves de la historia”, dice su ficha. El asalto a Binance del pasado 29 de octubre ha devuelto su nombre a la primera línea de las investigaciones internacionales. Park Jin Hyok El FBI no ha presentado una acusación individual contra Park por este golpe específico, preparado durante meses y que incluyó entrevistas de trabajo falsas a los ingenieros de Binance hasta lograr hackearlos. El aviso emitido por la agencia estadounidense atribuye esa operación a TraderTraitor. Así denomina Washington a una de las caretas que utiliza el conocido grupo Lazarus (APT38, en los registros de ciberseguridad). Es exactamente la misma conspiración criminal que Park lidera, según la acusación del Departamento de Justicia estadounidense. Todo empezó con una venganza El estreno de Park en las grandes operaciones internacionales documentadas por Estados Unidos llegó en noviembre de 2014 con el ataque contra Sony Pictures Entertainment. El detonante fue The Interview , una comedia de Hollywood sobre un complot de la CIA para asesinar al líder norcoreano Kim Jong-un. Pyongyang calificó la película de “locura provocativa e imprudente de EEUU” y en octubre envió una carta al Consejo de Seguridad Nacional estadounidense advirtiendo de que los responsables de difamar a su liderazgo recibirían “la debida represalia”. La venganza se gestó desde septiembre de 2014. Utilizando cuentas falsas, el grupo de Park rastreó a ejecutivos de Sony y a los actores de la película. Les enviaron enlaces con código malicioso camuflados como alertas de seguridad de Facebook, currículums de estudiantes de diseño o supuestas galerías de fotos de famosos desnudos. Cuando los infectaron, saltaron a los sistemas internos de Sony. Entonces desataron el caos . Cartel de 'The Interview', estrenada a finales de 2014. El equipo de Park configuró el hackeo para borrar el registro de arranque de miles de ordenadores de la compañía y bloquear sus pantallas con un audio de seis disparos y un grito. Después filtraron películas inéditas, datos financieros confidenciales y correos electrónicos privados de la dirección. Sony se vio obligada a desconectar unos 8.000 ordenadores. Para los investigadores, fue la primera gran demostración de cómo Corea del Norte iba a utilizar los ciberataques como instrumento de represalia geopolítica. El salto al dinero y los trabajadores falsos Mientras ejecutaban el sabotaje contra Sony en octubre de 2014, las mismas cuentas operativas controladas por el grupo de Park empezaron a rastrear bancos en Bangladés. Lo que comenzó como una herramienta de represalia política se transformó en una vía para saquear el sistema financiero internacional y obtener divisas fuertes para un Estado asfixiado por las sanciones. En enero y febrero de 2015, desde direcciones de correo falsas conectadas directamente con la infraestructura de Park, los hackers enviaron mensajes a empleados del Banco Central de Bangladés haciéndose pasar por un aspirante a un puesto de trabajo llamado Rasel Ahlam. “Estoy sumamente entusiasmado con la idea de formar parte de su empresa y espero que me den la oportunidad de presentar mi caso con más detalle en una entrevista personal”, decían los correos, que adjuntaban un enlace para descargar un supuesto currículum. Al menos tres trabajadores descargaron el archivo trampa. Estoy sumamente entusiasmado con la idea de formar parte de su empresa y espero que me den la oportunidad de presentar mi caso con más detalle en una entrevista personal Mensaje fraudulento de Park Los intrusos permanecieron ocultos dentro de la red del banco durante casi un año, avanzando lentamente para no levantar las sospechas de sus equipos de ciberseguridad. En enero de 2016, alcanzaron la pasarela informática con la que la entidad se conectaba a la red interbancaria mundial SWIFT. La aprovecharon para enviar órdenes de transferencias fraudulentas con las que lograron sustraer 81 millones de dólares. Solo los cazaron porque un apagado accidental de los servidores del banco inutilizó uno de los programas que utilizaban para ocultarse. Pero lo más valioso que obtuvieron fue el método. En los años siguientes, el grupo de Park lanzaría el ataque del falso aspirante contra bancos de Vietnam, Filipinas, Polonia, México, Sudamérica y África. La cuantía de los desfalcos nunca ha sido totalmente reconocida por las entidades, pero se estima en varios cientos de millones de dólares que, tras el debido proceso de blanqueo, acabaron en Corea del Norte. El devastador WannaCry La tercera etapa en el historial atribuido a Park y sus cómplices llegó el 12 de mayo de 2017 con WannaCry . Fue un ataque global de ransomware (secuestro de datos) que desató el caos a escala mundial. El programa cifraba los archivos de los ordenadores infectados y exigía un rescate de 300 dólares en bitcoins para devolver el acceso, una extorsión que se propagaba de forma automática y llegó a infectar más de 200.000 equipos en más de 150 países. Está considerado el mayor ciberataque contra el público general de la historia y el primer gran aviso de que, en un mundo donde todo está conectado, todo se vuelve vulnerable. Cayeron hospitales, instituciones públicas, sistemas críticos, universidades y todo tipo de empresas. La recuperación se extendió durante meses, con incontables archivos que se perdieron para siempre. La investigación reveló que solo unos cientos de víctimas pagaron, sumando un botín total de 140.000 dólares. Eso sí, WannaCry no tenía ningún mecanismo para desencriptar los archivos tras el pago, convirtiéndose también en el primer gran ejemplo de por qué nunca hay que aceptar los chantajes de los ciberdelincuentes. Otro detalle a menudo olvidado es que el programa de ataque de Park y su equipo se basó en una herramienta de explotación de vulnerabilidades desarrollada por la NSA . Un estándar para ciberatacar WannaCry fue el punto que permitió al FBI desenmascarar a Park y trazar su trayectoria. “En suma, el alcance y los daños de las intrusiones informáticas perpetradas y provocadas por los sujetos de esta investigación, incluido Park, son prácticamente incomparables”, reza la orden de arresto contra él emitida en 2018, que se ampliaría posteriormente en 2020: “debe ser considerado un riesgo internacional”. Nunca será detenido mientras el régimen de Kim Jong-un siga en pie. La investigación estadounidense une los actos de Park a las acusaciones contra el país. “El gobierno norcoreano, a través de un grupo patrocinado por el Estado, robó un banco central y a ciudadanos de otras naciones, tomó represalias contra la libertad de expresión para coartarla al otro lado del planeta y creó un malware destructivo que afectó indiscriminadamente a víctimas en más de 150 países, causando daños por valor de cientos de millones, si no miles de millones, de dólares”, acusó el entonces fiscal de Seguridad Nacional, John C. Demers. Tras WannaCry, Corea del Norte industrializó la fórmula empleada por Park y su equipo, centrándose en las plataformas de criptomonedas. Ingeniería social, falsas ofertas de empleo, robo de credenciales y meses de subterfugio antes de vaciar la caja. El mismo modus operandi denunciado ahora por Binance. Lo que comenzó hace una década como una operación de venganza por una comedia de Hollywood se ha convertido en el banco central en la sombra que financia los misiles y el arsenal nuclear de Pyongyang.

Silenciar…
Descansar…

Hace 7 días

Soria NoticiasGeneral

Duelo de altura para Dani Mateo y protagonismo de Abel Antón en la cita de Málaga (se abre en una pestaña nueva)

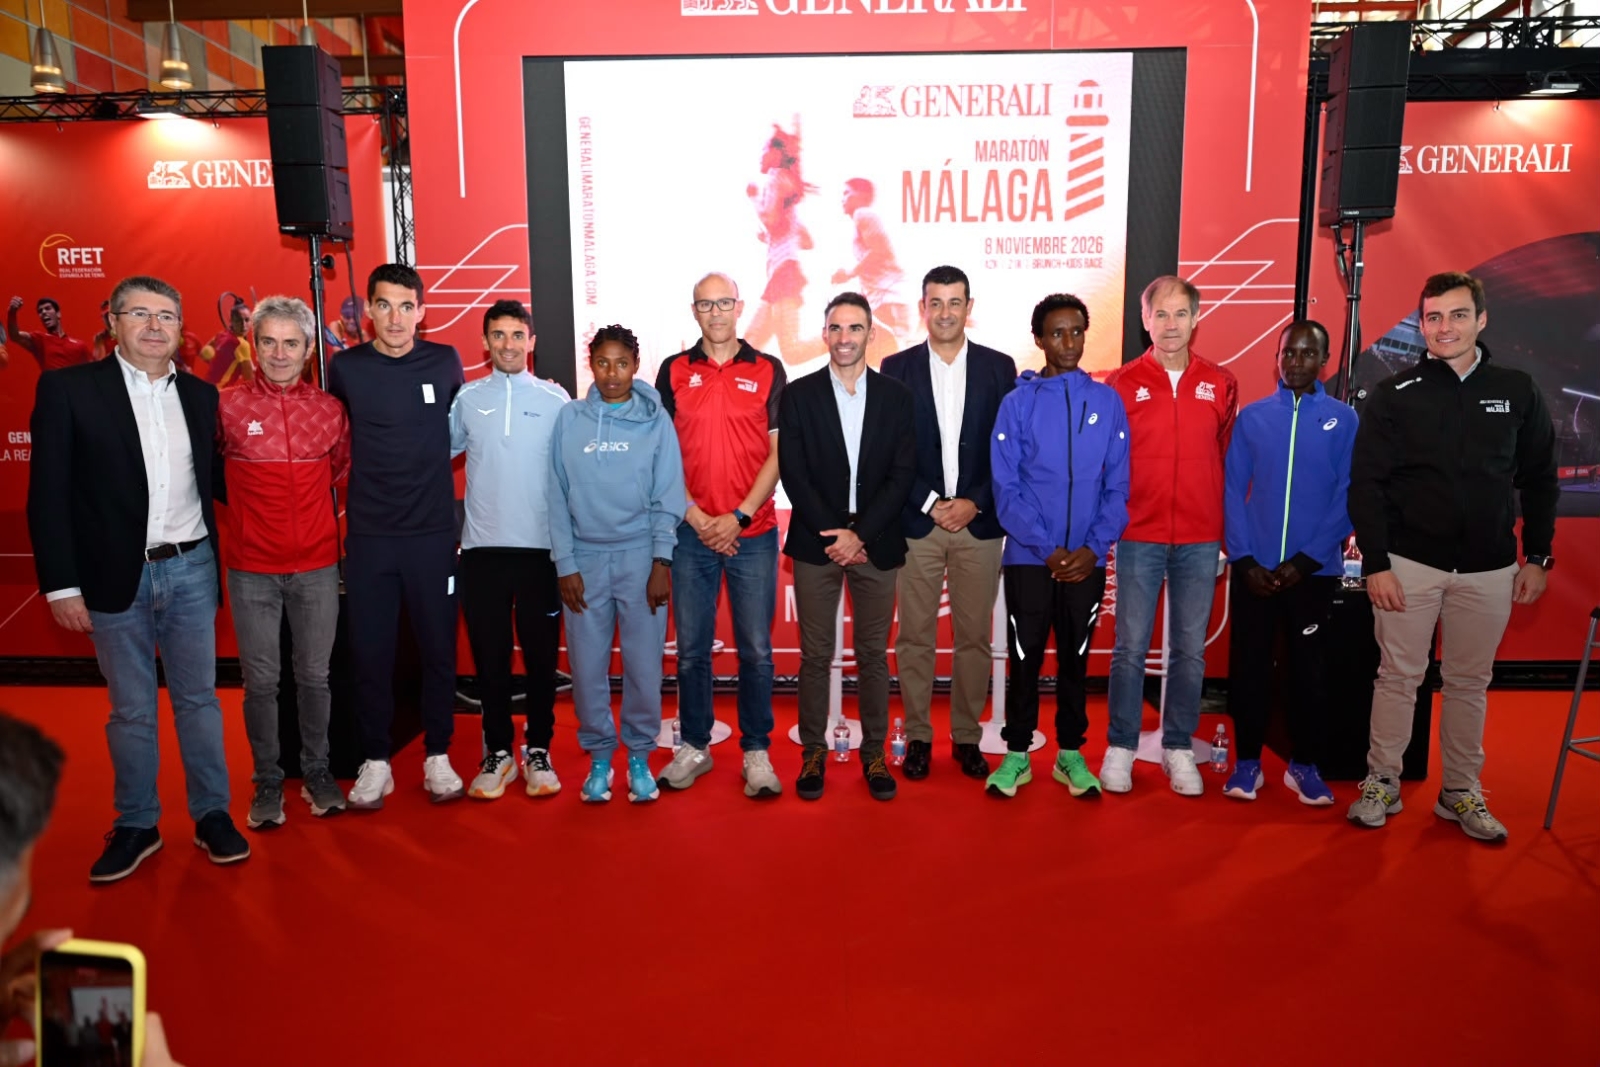
El atletismo provincial volverá a dejar su impronta este domingo, 8 de noviembre , en el asfalto andaluz con motivo de la celebración del Generali Maratón de Málaga . La cita deportiva contará con una destacada representación soriana encabezada por Dani Mateo y Abel Antón , quienes tomarán la salida en la distancia de media maratón dentro de un evento multitudinario que congregará a un total de 17.000 corredores entre sus dos modalidades principales. En el plano estrictamente competitivo de los 21 kilómetros, el atleta olímpico en Tokio protagonizará uno de los duelos más atractivos de la jornada frente al leonés Jorge Blanco . El corredor soriano acude a la línea de salida con una marca personal de 1h01:34 registrada en el año 2019, tomando esta exigente prueba como test preparatorio de cara a su próxima participación en la Maratón de Valencia , prevista para dentro de apenas un mes. Su principal adversario por el triunfo, internacional con España en múltiples disciplinas, acredita un mejor registro de 1h01:45 logrado hace dos años. Junto a ellos, la categoría femenina del medio maratón tendrá como gran favorita a la burgalesa Lidia Campo , actual subcampeona de España de la distancia en Mérida con un tiempo personal de 1h11:37 firmado en Sevilla en 2024, siendo que llega en un gran momento de forma tras su octavo puesto el pasado domingo en el Cross Internacional de San Sebastián . Por su parte, el bicampeón mundial Abel Antón no solo se calzará las zapatillas para cubrir el trazado de los 21 kilómetros, sino que también ha ejercido como padrino oficial del evento junto al vitoriano Martín Fiz . Ambos referentes históricos respaldaron este viernes la puesta de largo de la competición en la Feria del Corredor del Palacio de Ferias y Congresos de Málaga (FYCMA), donde el exatleta soriano agradeció la acogida de la ciudad y expresó su satisfacción al comprobar la continua evolución de la cita. En este mismo escenario, Fiz, quien acude a tierras andaluzas tras despedirse de los 42 kilómetros en Nueva York, destacó el notable desarrollo del evento malagueño y animó a la organización a seguir creciendo en el futuro. "Las comparaciones con Nueva York son difíciles, pero esta prueba cada vez está más cerca. ¿Por qué no soñar con un maratón con 30.000 personas ? Ojalá pueda seguir corriendo aquí con 80 años", ha comentado el campeón mundial de 1995 durante su intervención. Un crecimiento que duplica las cifras en cuatro años Toda vez que la convocatoria ha alcanzado los 17.000 inscritos repartidos a partes iguales entre los 42 y los 21 kilómetros, la cita logra superar el doble de los 7.864 participantes que se contabilizaron en la edición de 2022. De acuerdo con los datos aportados en la presentación oficial, el 66 % de la inscripción corresponde a hombres y el 34 % a mujeres, destacando una fuerte proyección exterior con un 69 % de atletas extranjeros procedentes de 150 países ?encabezados por Reino Unido, Países Bajos, Francia, Polonia y Bélgica? frente a un 31 % de corredores nacionales, de los cuales el 13 % del total son malagueños, si bien la nota técnica sobre los favoritos sitúa la presencia foránea en dos tercios del total y 75 nacionalidades. El acto institucional contó igualmente con la participación de Daniel Pérez Martínez , director general de Deportes del Ayuntamiento de Málaga; Manuel Ruiz , director territorial sureste de Generali; y Pablo Gálvez , director de la carrera y representante de Last Lap-Atresmedia. Pérez manifestó el orgullo municipal por el arraigo de una competición que la ciudadanía abraza como propia tras años de esfuerzo organizativo, mientras que Gálvez puso en valor el trabajo colectivo de las instituciones, patrocinadores y corredores para consolidar este crecimiento. Asimismo, Ruiz significó la satisfacción de la aseguradora al cumplir cinco años de compromiso con una cita que proyecta la imagen de la ciudad al exterior, en línea con su patrocinio en los maratones de Berlín y Milán. En el transcurso de la presentación, tanto Pérez como Ruiz entregaron un cheque de 5.000 euros a la fundación The Human Safety Net , destinado al apoyo de familias vulnerables y refugiados gracias a las aportaciones solidarias de quienes cruzaron la meta en la pasada edición. Nuevo trazado y asalto a los récords en la distancia reina Habida cuenta de que la organización ha decidido trasladar la fecha de celebración del mes de diciembre a principios de noviembre para esquivar la saturación navideña y facilitar la movilidad urbana, la prueba estrena también un recorrido modificado . El nuevo diseño ofrece un perfil más llano y con menos curvas que da mayor protagonismo al litoral, manteniendo en sus dos últimos kilómetros el paso por enclaves como la Plaza de la Constitución , la calle Larios y la Plaza de la Marina . Estas condiciones, sumadas a una previsión meteorológica de entre 17 y 21 grados con cielo nublado, propician el escenario para intentar batir las plusmarcas del circuito de 42 kilómetros establecidas el año pasado. En la categoría femenina, donde el récord vigente pertenece a la etíope Misgane Alemayehu Wolteji con 2h24:43 , parten como principales candidatas las kenianas Ivyne Jeruto Lagat (2h22:21 en Ámsterdam en 2024 y ganadora este año en Kigali), Rodah Jepkorir Tanui (2h23:13 en Copenhague en 2023) y Rebecca Kangogo Chesir (2h23:35 en Buenos Aires y vencedora este año en Estocolmo), junto a su compatriota Rebecah Jeruto Cherop (2h27:46), la etíope Bekelech Teku Wariyo (2h29:04) y la debutante noruega Sofie Karoline Haugen, quien acredita 1h09 en media maratón. Por lo que respecta al cuadro masculino de los 42 kilómetros, la marca a batir son las 2h06:07 fijadas en la anterior edición por el ugandés Mande Bushendich. Los aspirantes con mejores registros previos son los etíopes Binhan Nebebew Testafe (2h06:52 en Lisboa 2019) y Gaddisa Tafa Dekeba (2h07:02 en Wuxi 2025), además del keniano Timus Kimutai Kipkosgei (2h07:12 en Milán 2024), a quienes se suman por debajo de las dos horas y diez minutos el etíope Dereje Adugna Debela (2h08:54 en Sevilla 2025), Therence Bizoza (2h09:18 en Ámsterdam 2023) y el keniano Victor Kiplimo (2h09:58 en Hannover 2024), contando la representación española con el madrileño Alex Jiménez 'El Balilla' (2h10:29 hace dos años en Valencia) y con el mediofondista Gonzalo Parra en labores de liebre. Los participantes pueden recoger sus dorsales en la Feria del Corredor de FYCMA durante este viernes y mañana sábado en horario de 10.00 a 20.00 horas . La salida conjunta de ambas distancias se dará el domingo a las 8.30 horas desde el Paseo del Parque , frente al Ayuntamiento, estructurada en ocho cajones y tres oleadas tras los vehículos oficiales híbridos OMODA 5 SHS y JAECOO 7 SHS; este mismo punto acogerá la meta del maratón, mientras que los corredores de los 21 kilómetros finalizarán en la avenida Cánovas del Castillo , en una jornada que será retransmitida para 150 países y 250 canales a través de RTVE, DAZN y Eurosport .

Silenciar…
Descansar…
No se pudieron leer los feeds de Melilla Hoy, Granada Digital, Gasteiz Hoy, La Marina Plaza, El Bierzo Digital. El resto de medios se actualiza con normalidad.
Has llegado al final · 6 noticias

Suscribirse a esta búsqueda por RSS