Prensa EspañolaTodas las noticias, un solo sitio

Todas las noticias de la prensa española, en un solo sitio

Saltar al listado de noticias

Lo más importante ahora

Última hora de elDiario.eseldiario.esTecnología

El ciberataque a los supermercados afectó también al banco nacional de sangre francés (se abre en una pestaña nueva)

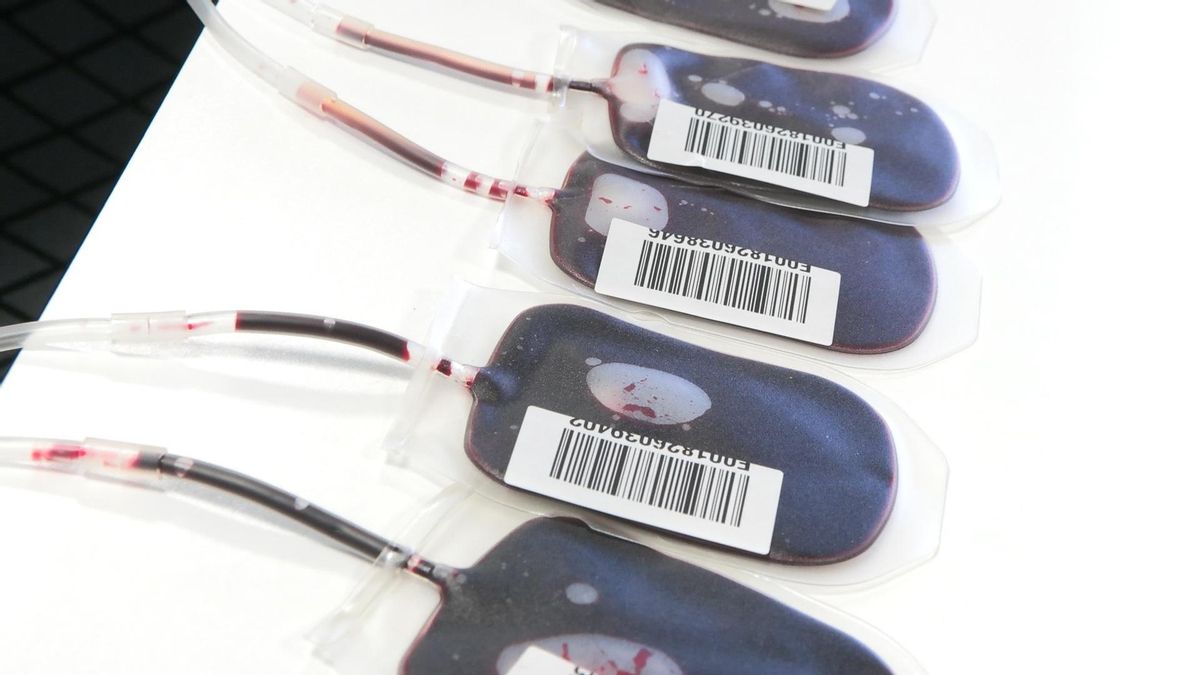
Los atacantes manipularon las cámaras frigoríficas que almacenan sangre, plasma y plaquetas para transfusiones y medicamentos, lo que forzó una evacuación de emergencia Supermercados en Europa y bases militares en EEUU: ¿qué está pasando con los hackeos a frigoríficos? La campaña de sabotajes contra cámaras frigoríficas afectó también a la infraestructura sanitaria. El Establecimiento Francés de Sangre (EFS), el operador público encargado de las transfusiones en Francia, ha confirmado que un ciberataque manipuló la temperatura de sus congeladores y obligó a una evacuación de emergencia para no perder la sangre y el plasma almacenados. Al igual que en los incidentes contra los supermercados de múltiples países europeos y las bases militares estadounidenses, alguien accedió a sistemas de gestión de la temperatura y forzó la descongelación. “Los sistemas de vigilancia y de alarma del EFS han permitido identificar rápidamente estas anomalías y tomar las medidas necesarias para que ninguna muestra o producto sanguíneo se vea alterado”, ha afirmado el organismo en un comunicado. Una vez detectada la intrusión durante la noche del lunes, los operarios retomaron el control de parte de las máquinas, desconectaron el resto y movieron la sangre de forma preventiva a otras instalaciones. “No se ha identificado ningún impacto sanitario y no hay que declarar ninguna pérdida de productos sanguíneos”, asegura la entidad. El EFS es una pieza crítica del sistema de salud francés: cuenta con 10.000 trabajadores y suministra sangre, plasma y plaquetas a más de 1.900 hospitales de todo el país, donde atiende a más de un millón de pacientes al año. Tras el suceso, el organismo, el Ministerio de Sanidad y los equipos de ciberseguridad franceses se han movilizado para reforzar la vigilancia de las temperaturas en todos sus centros. El EFS puntualiza en su nota que no fue el blanco directo de la operación, ya que la brecha se produjo en la herramienta de gestión instalada por su proveedor de frío. Según han revelado varios medios galos, la empresa subcontratada es Coolworld. En un comunicado difundido este miércoles sin mencionar al banco de sangre, la compañía ha afirmado que “la vulnerabilidad mencionada actualmente en los medios concierne a un componente suministrado por un proveedor externo y no controlado directamente por Coolworld”, y ha añadido que “solo un número limitado de unidades” resultó afectado antes de que sus técnicos aplicasen medidas para contener el incidente. Misteriosos ataques a las cámaras de frío El sabotaje contra las reservas de plasma se produjo de forma simultánea a la oleada de ataques que esta semana ha inutilizado las cámaras de frío de supermercados en once países europeos. El lunes registraron incidencias establecimientos de Bélgica, Estonia, Finlandia, Irlanda, Luxemburgo, Países Bajos y Suecia, a los que el martes se sumaron comercios de Alemania, Italia, el Reino Unido y Rumanía. Esta sucesión de ataques llega pocas semanas después de un primer golpe en octubre contra entre 400 y 700 supermercados en Francia bajo el mismo método, que dejó pérdidas de entre decenas de miles y 130.000 euros por tienda en comida desechada. Asimismo, Estados Unidos ha reabierto la investigación sobre una serie de fallos registrados en agosto en las cámaras frigoríficas de los economatos de al menos seis bases militares en su territorio, que obligaron a tirar miles de kilos de alimentos. Aunque en un primer momento se atribuyó a una avería, el Pentágono y la División de Investigación Criminal del Ejército trabajan ya con las autoridades francesas ante la sospecha de que ambos episodios formen parte de una misma campaña. La extensión de los ataques ha activado las alertas en Bruselas. El portavoz de la Comisión Europea, Thomas Regnier, ha confirmado contactos urgentes con las autoridades nacionales para articular una respuesta conjunta. “Estos no son incidentes aislados y, por supuesto, tenemos que ser colectivamente resilientes y estar preparados para este tipo de incidentes cibernéticos”, ha declarado. A la espera de que concluyan las pesquisas sobre lo ocurrido en el banco de sangre francés, las investigaciones sobre la oleada de octubre en Francia apuntaron a vulnerabilidades conocidas desde hace más de un año y a descuidos de seguridad. El fabricante de los equipos saboteados entonces, Danfoss, detectó un agujero en su software y lanzó parches correctivos en marzo y agosto de 2025, pero muchas de las máquinas afectadas habían superado su ciclo de soporte y habían dejado de recibir actualizaciones. Los investigadores comprobaron después que numerosos establecimientos mantenían los paneles de control de sus congeladores abiertos a Internet o con contraseñas débiles y predefinidas. Por el momento ningún grupo ha reivindicado los ataques y las motivaciones siguen sin esclarecerse. “Lo que se está analizando es si esto es una gamberrada o si puede haber algo más serio detrás”, explicaba este martes a elDiario.es Josep Albors, director de Investigación de la firma de ciberseguridad ESET. Los especialistas contemplan varias vías, desde una maniobra de extorsión económica para exigir pagos a cambio (un extremo del que todavía no hay pruebas que se haya producido) hasta la intervención de grupos hacktivistas o comandos “apoyado por estados”.
Ver lo último

Lo último

4 noticias

Hace 3 h

Hace 5 h

4 de noviembre

Destacadoeldiario.esTecnología

El ciberataque a los supermercados afectó también al banco nacional de sangre francés (se abre en una pestaña nueva)

Los atacantes manipularon las cámaras frigoríficas que almacenan sangre, plasma y plaquetas para transfusiones y medicamentos, lo que forzó una evacuación de emergencia Supermercados en Europa y bases militares en EEUU: ¿qué está pasando con los hackeos a frigoríficos? La campaña de sabotajes contra cámaras frigoríficas afectó también a la infraestructura sanitaria. El Establecimiento Francés de Sangre (EFS), el operador público encargado de las transfusiones en Francia, ha confirmado que un ciberataque manipuló la temperatura de sus congeladores y obligó a una evacuación de emergencia para no perder la sangre y el plasma almacenados. Al igual que en los incidentes contra los supermercados de múltiples países europeos y las bases militares estadounidenses, alguien accedió a sistemas de gestión de la temperatura y forzó la descongelación. “Los sistemas de vigilancia y de alarma del EFS han permitido identificar rápidamente estas anomalías y tomar las medidas necesarias para que ninguna muestra o producto sanguíneo se vea alterado”, ha afirmado el organismo en un comunicado. Una vez detectada la intrusión durante la noche del lunes, los operarios retomaron el control de parte de las máquinas, desconectaron el resto y movieron la sangre de forma preventiva a otras instalaciones. “No se ha identificado ningún impacto sanitario y no hay que declarar ninguna pérdida de productos sanguíneos”, asegura la entidad. El EFS es una pieza crítica del sistema de salud francés: cuenta con 10.000 trabajadores y suministra sangre, plasma y plaquetas a más de 1.900 hospitales de todo el país, donde atiende a más de un millón de pacientes al año. Tras el suceso, el organismo, el Ministerio de Sanidad y los equipos de ciberseguridad franceses se han movilizado para reforzar la vigilancia de las temperaturas en todos sus centros. El EFS puntualiza en su nota que no fue el blanco directo de la operación, ya que la brecha se produjo en la herramienta de gestión instalada por su proveedor de frío. Según han revelado varios medios galos, la empresa subcontratada es Coolworld. En un comunicado difundido este miércoles sin mencionar al banco de sangre, la compañía ha afirmado que “la vulnerabilidad mencionada actualmente en los medios concierne a un componente suministrado por un proveedor externo y no controlado directamente por Coolworld”, y ha añadido que “solo un número limitado de unidades” resultó afectado antes de que sus técnicos aplicasen medidas para contener el incidente. Misteriosos ataques a las cámaras de frío El sabotaje contra las reservas de plasma se produjo de forma simultánea a la oleada de ataques que esta semana ha inutilizado las cámaras de frío de supermercados en once países europeos. El lunes registraron incidencias establecimientos de Bélgica, Estonia, Finlandia, Irlanda, Luxemburgo, Países Bajos y Suecia, a los que el martes se sumaron comercios de Alemania, Italia, el Reino Unido y Rumanía. Esta sucesión de ataques llega pocas semanas después de un primer golpe en octubre contra entre 400 y 700 supermercados en Francia bajo el mismo método, que dejó pérdidas de entre decenas de miles y 130.000 euros por tienda en comida desechada. Asimismo, Estados Unidos ha reabierto la investigación sobre una serie de fallos registrados en agosto en las cámaras frigoríficas de los economatos de al menos seis bases militares en su territorio, que obligaron a tirar miles de kilos de alimentos. Aunque en un primer momento se atribuyó a una avería, el Pentágono y la División de Investigación Criminal del Ejército trabajan ya con las autoridades francesas ante la sospecha de que ambos episodios formen parte de una misma campaña. La extensión de los ataques ha activado las alertas en Bruselas. El portavoz de la Comisión Europea, Thomas Regnier, ha confirmado contactos urgentes con las autoridades nacionales para articular una respuesta conjunta. “Estos no son incidentes aislados y, por supuesto, tenemos que ser colectivamente resilientes y estar preparados para este tipo de incidentes cibernéticos”, ha declarado. A la espera de que concluyan las pesquisas sobre lo ocurrido en el banco de sangre francés, las investigaciones sobre la oleada de octubre en Francia apuntaron a vulnerabilidades conocidas desde hace más de un año y a descuidos de seguridad. El fabricante de los equipos saboteados entonces, Danfoss, detectó un agujero en su software y lanzó parches correctivos en marzo y agosto de 2025, pero muchas de las máquinas afectadas habían superado su ciclo de soporte y habían dejado de recibir actualizaciones. Los investigadores comprobaron después que numerosos establecimientos mantenían los paneles de control de sus congeladores abiertos a Internet o con contraseñas débiles y predefinidas. Por el momento ningún grupo ha reivindicado los ataques y las motivaciones siguen sin esclarecerse. “Lo que se está analizando es si esto es una gamberrada o si puede haber algo más serio detrás”, explicaba este martes a elDiario.es Josep Albors, director de Investigación de la firma de ciberseguridad ESET. Los especialistas contemplan varias vías, desde una maniobra de extorsión económica para exigir pagos a cambio (un extremo del que todavía no hay pruebas que se haya producido) hasta la intervención de grupos hacktivistas o comandos “apoyado por estados”.
Silenciar…
Descansar…

3 de noviembre

eldiario.esTecnología

Supermercados en Europa y bases militares en EEUU: ¿qué está pasando con los hackeos a frigoríficos? (se abre en una pestaña nueva)

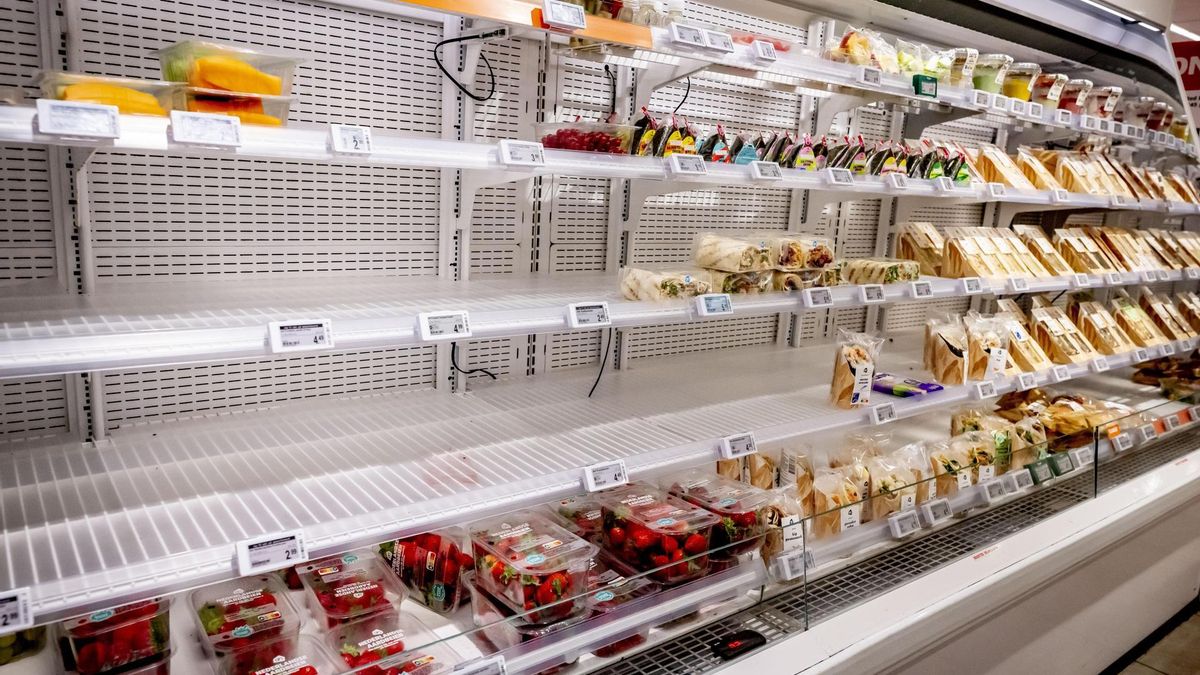
El ataque masivo que este lunes afectó a las cámaras de frío de múltiples países europeos llega tras un incidente muy similar en Francia y otro que afectó a al menos seis bases militares de EEUU en su territorio El ciberataque a los supermercados afectó también al banco nacional de sangre francés ¿Quién está hackeando los frigoríficos de los supermercados? ¿Con qué objetivo? Son las preguntas que se abren en Europa y Estados Unidos después de un segundo (tercero, en realidad) ataque masivo contra las cámaras de frío, que este lunes volvió a echar a perder toneladas de alimentos. Una serie de acciones que responde a un mismo patrón, pero cuyos autores y motivación siguen siendo una incógnita para los investigadores. Casi todas las hipótesis están abiertas: desde el simple vandalismo hasta la extorsión económica o, incluso, el ciberterrorismo. “Algunos productos refrigerados/congelados no están disponibles temporalmente debido a un problema técnico. Lamentamos las molestias y agradecemos tu comprensión”, se leía en varios folios impresos y pegados con celo a las neveras de un supermercado de Dublín. La sección de lácteos, la de productos veganos, las pizzas o el pan: todo estaba vacío. Numerosos supermercados de toda Irlanda se encontraban en la misma situación, así como otros en Bélgica, Estonia, Finlandia, Países Bajos y Suecia . Cadenas de todo tipo, desde Carrefour hasta tiendas de Ikea, notificaron fallos generalizados en sus cámaras. El episodio llega apenas semanas después de que entre 400 y 700 supermercados franceses sufrieran problemas similares en sus neveras y congeladores . El modus operandi fue prácticamente idéntico: alguien accedió de manera remota a los sistemas que controlan los refrigeradores y manipuló sus termostatos. Según el modelo, los atacantes forzaron la descongelación de los productos e incluso llegaron a ponerlos a 50 grados cuando las máquinas lo permitían. Las pérdidas van desde decenas de miles de euros hasta 130.000 euros por establecimiento. Un ataque que, al contrario de lo que se creía inicialmente, no fue el primero de su tipo. Según ha revelado la agencia Reuters y han confirmado después medios como The New York Times , a lo largo del mes de agosto al menos seis bases militares estadounidenses situadas en su territorio sufrieron misteriosos fallos en los frigoríficos y congeladores de alimentos de sus economatos y tiendas de comestibles. La consecuencia fue la misma que en Europa: miles de kilos de alimentos echados a perder y problemas temporales de suministro en las bases afectadas. Ahora EEUU está reevaluando aquel incidente, que en un primer momento se interpretó como un problema técnico o avería. Tanto el Pentágono como la División de Investigación Criminal del Ejército han reabierto el caso y están en contacto con las autoridades francesas bajo la hipótesis de que podría tratarse de una misma campaña de ataques. Quién está detrás Esos problemas de abastecimiento se han sentido con fuerza en las localidades más pequeñas que se han visto afectadas por el ataque del lunes. “Ni siquiera entiendo cómo alguien puede hacer algo así, no le veo el sentido”, lamentaba Mathieu Tilman, responsable de un establecimiento de Delhaize en Tourinnes-Saint-Lambert, un pueblo de unos 2.500 habitantes en un la región belga de Valonia, delante de decenas de bolsas de basura con alimentos echados a perder. “Hay tanta gente que se muere de hambre, gente que no tiene suficiente para comer. ¿Cómo es posible que acabemos tirando tanta comida? Me resulta realmente angustioso”, continuaba el trabajador. “Es una locura. No veo qué ganan con ello. En realidad, es una forma de terrorismo”, denunciaba Rickard Nilsson, gerente de un supermercado ICA en Sjöbo, localidad sueca de 8.000 habitantes. “Lo que se está analizando es si esto es una gamberrada o si puede haber algo más serio detrás”, explica a elDiario.es Josep Albors, director de Investigación de la firma de ciberseguridad ESET. Los expertos manejan varias hipótesis principales en este momento. La primera es la extorsión económica: que los ataques sean una demostración de fuerza. Su estrategia consistiría en coaccionar a los establecimientos y exigirles un pago a cambio de no repetirlos en el futuro. “El problema de esta teoría es que el ataque ha sido tan fuerte que las empresas deberían tomar todas las medidas para que no vuelva a pasar”, cuestiona Albors. “La segunda hipótesis es que haya algo más grande detrás”, continúa el especialista. ¿Qué opciones habría? Por un lado, los grupos hacktivistas , conocidos por “actuar por su cuenta, defendiendo la causa de un país o un movimiento”, detalla Albors. En este momento los más activos en Europa son los prorrusos , que operan contra Ucrania y los países que la apoyan, pero también hay grupos propalestinos y proiraníes. No obstante, también es posible que se trate de un comando “apoyado por un Estado”. En este caso, su objetivo sería “causar preocupación entre los ciudadanos” y problemas en las cadenas de suministro de alimentos. Es aquí donde entra la hipótesis del ciberterrorismo: “No es una teoría descabellada en el contexto geopolítico actual”, afirma Albors. Por último, cabe la posibilidad de que “haya alguien jugando a ver cuánto daño puede forzar”. Una hipótesis en la que no se descarta que detrás de todas estas pérdidas materiales se encuentre incluso algún actor con poca o casi nula experiencia apoyándose en inteligencia artificial para lanzar los ataques. Tanto las fuerzas de seguridad como los especialistas del sector privado llevan meses alertando de que esta tecnología ha “reducido la barrera de entrada” para llevar a cabo acciones ofensivas. Un agujero abierto durante más de un año Pese a que la IA ha podido jugar un papel para ayudar a los atacantes, los incidentes de las cámaras de frío no pasarán a la historia como los primeros en los que esta tecnología abrió una gran brecha de seguridad en el mundo físico. La realidad es que, a nivel técnico, el impacto de lo sucedido es una consecuencia de vulnerabilidades conocidas desde hace más de un año y malas prácticas de seguridad. Así lo ha confirmado la investigación del ciberataque contra los supermercados franceses de octubre. Danfoss, el fabricante de los frigoríficos y congeladores saboteados, descubrió un agujero en sus sistemas y publicó parches de seguridad en marzo y agosto de 2025. Sin embargo, muchos de los equipos informáticos afectados habían llegado al final de su ciclo de soporte y ya no recibían actualizaciones. Los investigadores descubrieron más tarde que muchos establecimientos tenían los paneles de gestión de la refrigeración totalmente accesibles en Internet o protegidos por contraseñas débiles y predefinidas. El equipo nacional francés de respuesta a incidentes de ciberseguridad (CERT-FR) pidió a los supermercados del país arreglar esta situación y aislar de la red los aparatos que ya no reciben soporte. En España, en cambio, “es poco habitual que los supermercados externalicen el control remoto de sus instalaciones frigoríficas mediante sistemas externos centralizados”, exponen fuentes de la distribución alimentaria a elDiario.es. Esta práctica “limita el alcance potencial de un ataque informático y reduce el riesgo de interrupciones simultáneas en distintos establecimientos”. Con todo, los especialistas avisan de que la cadena de ciberataques podría continuar en el futuro contra otros países. La intrusión en los congeladores ha demostrado que para paralizar un servicio esencial basta con explotar descuidos de seguridad elementales. “A mí lo que me preocupa es que, sabiendo cómo está la situación, estos sistemas sigan expuestos”, dice Josep Albors.

Silenciar…
Descansar…
No se pudieron leer los feeds de Melilla Hoy, Granada Digital, Gasteiz Hoy, La Marina Plaza, El Bierzo Digital. El resto de medios se actualiza con normalidad.
Has llegado al final · 4 noticias

Suscribirse a esta búsqueda por RSS