Fuentes policiales asumen que puede unirse cierta psicosis por la bomba que mató a un agente esta semana en Oviedo, cuyo autor aún no ha sido detenido, con la ola de avisos falsos y desestabilizadores que registra actualmente Europa Leer
La multinacional sigue descartando el ciberataque tras el histórico apagón, que vuelve a mostrar la gran dependencia de la sociedad digital de un puñado de gigantes tecnológicos Caída global de Microsoft: qué ha pasado y cuándo podrían volver a funcionar Outlook y Teams Los servicios en la nube de Microsoft 365, entre ellos el correo Outlook y la plataforma de trabajo Teams, han comenzado a recuperarse este viernes en Europa después de casi 20 horas de interrupción global. En su última actualización sobre el apagón, publicada a las 13.00 hora peninsular española, la compañía ha confirmado “avances alentadores en la recuperación en Europa, con una mejora de la disponibilidad del servicio y del rendimiento en la entrega de correos electrónicos en una parte creciente de la infraestructura de Microsoft 365 afectada”. La multinacional señala que el servicio en Japón “se mantiene comparativamente más estable”, tras haber completado una hora antes las maniobras de restablecimiento en varias zonas de la región de Asia-Pacífico, mientras que Norteamérica “también está mejorando”. Con todo, Microsoft advierte de que “algunos usuarios todavía pueden experimentar problemas intermitentes mientras continúan las acciones de recuperación”. Los ingenieros de la compañía se centran ahora en resolver los focos de interrupción restantes y en “reducir las colas y los retrasos acumulados de correo electrónico”, una tarea que consideran prioritaria tras casi un día de bloqueo. No obstante, la ampliación del plazo de espera de 48 horas para recibir todos los correos continúa activa. Lo que sí ha descartado Microsoft a través de uno de sus vicepresidentes ejecutivos es que el origen de los problemas esté en un ciberataque. “Puedo confirmar que no hay indicios de que esto sea el resultado de una actividad maliciosa”, ha afirmado Charles Lamanna esta madrugada, una versión que Microsoft ha repetido en cada una de sus actualizaciones horarias desde entonces. Afectación menor en la administración pública española En España, fuentes del Ministerio para la Transformación Digital y de la Función Pública han asegurado a EFE que en la Administración General del Estado “el impacto está siendo menor” porque la mayoría de los correos electrónicos de los empleados públicos están alojados en centros de datos propios. Las incidencias en el sector público estatal se han concentrado en los organismos que tienen el correo en la nube de Microsoft y en los trabajadores que utilizan aplicaciones como Teams o el asistente Copilot. Tampoco se ha visto alterada la actividad asistencial en los hospitales de comunidades como Madrid, Catalunya o Galicia, ni la circulación de los trenes de Renfe o el tráfico de los aeropuertos de Aena, aunque el gestor aeroportuario sí ha perdido el correo electrónico en sus servicios centrales y ha tenido que sustituirlo por WhatsApp y llamadas telefónicas. Donde más se ha dejado sentir el apagón es en el sector privado y en las universidades que dependen de la nube de Microsoft para el correo, las reuniones docentes y la edición de documentos. Una histórica caída de 20 horas La caída comenzó el jueves alrededor de las 17.26 hora peninsular española en EEUU y se extendió a lo largo de la noche a Europa, Asia y Oceanía, bloqueando el acceso a herramientas como Outlook, Teams, SharePoint, OneDrive y Copilot. El problema se encuentra en Exchange Online, el motor que gestiona los buzones de correo de Outlook. Los fallos en este sistema comenzaron a arrastrar a cualquier función de Microsoft 365, la plataforma de ofimática de Microsoft, que necesite cruzar datos con el correo electrónico, el calendario o la agenda de contactos. Una cascada que terminó tumbando el centro de administración; algunas herramientas de ciberseguridad y gestión de datos, como Defender para Office 365; las versiones para particulares de Outlook, OneDrive, OneNote y To Do; e incluso servicios de compañías externas, como OpenAI y Anthropic. El origen de esa caída ha ido cambiando en las diferentes explicaciones que ha ofrecido Microsoft. En un primer momento, la multinacional la atribuyó a una “carga elevada” en su infraestructura en varias regiones. Pero poco después lo descartó. “Hemos determinado que el aumento de la carga no se debe a un incremento del tráfico, sino a que varios servidores no están disponibles de forma inesperada, lo que está sobrecargando la infraestructura restante”, informó ya entrada la noche. Hemos supervisado el estado de los cambios aplicados para mejorar la capacidad de servicio y confirmado que no están dando los resultados esperados Microsoft — tras fallar los primeros parches para levantar sus sistemas La razón por la que Microsoft no ha podido levantar sus servicios durante la noche es el propio tamaño de la cascada de fallos. La magnitud de la caída ha provocado un aluvión aún mayor de solicitudes de reconexión que sus servidores han sido incapaces de asumir. Según las actualizaciones de estado publicadas por Microsoft, esa incapacidad se ha debido a un fallo en el sistema encargado de procesar el estado de los servidores, lo que ha provocado que estos dejaran de superar las comprobaciones automáticas y quedaran fuera de servicio. Al desconectarse esa parte de la red, todo el volumen habitual de peticiones se desvió de golpe hacia los servidores restantes, saturándolos y provocando que fueran cayendo uno tras otro. “Hemos supervisado el estado de los cambios aplicados para mejorar la capacidad de servicio y confirmado que no están dando los resultados esperados”, reconocía Microsoft al cabo de las horas. “Los servidores que volvimos a poner en servicio pueden dejar de responder de nuevo una vez que reciban tráfico”. Para romper ese bloqueo, Microsoft decidió bloquear temporalmente parte del tráfico, en un intento de permitir que los servidores volvieran a sus configuraciones previas. Sus equipos de rescate pudieron por fin publicar que estas medidas estaban empezando a tener un “éxito marginal” sobre las 8.00, hora peninsular. “Estamos viendo los primeros avances”, confirmaron en una publicación posterior, a las 8.36. A las 10.14 horas, la compañía comunicó “los primeros indicios de estabilización” y un “aumento de capacidad” de los servidores para asumir tráfico, paso previo a la reapertura progresiva en Asia-Pacífico y Europa. La gran dependencia El enorme impacto de la caída de Microsoft ha disparado las denuncias sobre la gran dependencia que la sociedad digital sufre de un puñado de gigantes tecnológicos. “Los acontecimientos de hoy sirven como recordatorio oportuno de los costes económicos y humanos reales que generan la dependencia de un proveedor y la falta de alternativas para los clientes”, ha manifestado Nicky Stewart, portavoz de la Open Cloud Coalition, una alianza de empresas del sector de la nube, entre ellas Google Cloud y proveedores más pequeños, que presiona a las autoridades europeas para reducir la dependencia de Microsoft y Amazon. “El impacto es considerable: se destruye valor económico, se limita la capacidad de elección y se debilitan nuestra competitividad y resiliencia. Depender en exceso de un único proveedor deja a las empresas y los servicios públicos expuestos a interrupciones y genera riesgos económicos más amplios”, ha continuado. Sin embargo, en los últimos años, las empresas, lejos de reducir su dependencia de estos grandes proveedores, la han aumentado. “Cuenta con muchas ventajas económicas, operativas y demás, pero nos genera una falsa sensación de seguridad, y esto es aplicable tanto al servicio que hemos experimentado hoy”, afirma en un comunicado enviado a elDiario.es José de la Cruz, director técnico en Iberia de la firma de ciberseguridad TrendAI. La realidad es que nosotros somos los responsables de nuestro negocio. Y por ese motivo tenemos que ayudar a que no haya una dependencia de estas plataformas, por muy buenas que sean José de la Cruz — director técnico TrendAI Iberia “La realidad es que nosotros somos los responsables de nuestro negocio, somos los responsables de nuestros datos, somos responsables de la reputación de nuestras compañías. Y por ese motivo tenemos que ayudar a que no haya una dependencia de estas plataformas, por muy buenas que sean”, insiste el experto. Desde la academia también se ha animado a las empresas e instituciones afectadas a utilizar el caso como una llamada de atención. “Las organizaciones deberían ser capaces de responder a algunas preguntas básicas: ¿cuáles de nuestros procesos críticos dependen de un único proveedor?, ¿cuánto tiempo podríamos operar si ese proveedor no estuviera disponible?, ¿cuál es nuestra alternativa para comunicarnos con el personal, los clientes y los reguladores?”, ha apuntado Steven Watt, profesor de Ciberseguridad en la Universidad de St Andrews, en declaraciones a The Guardian . “Un plan de continuidad que depende de la misma plataforma que acaba de fallar no es un plan”, ha añadido. Microsoft asegura que publicará un informe completo con el origen del problema cuando la situación se resuelva, mientras sus acciones apenas se han resentido de la caída global, cayendo poco más de un 1% en las operaciones previas a la apertura de Wall Street.
El Teatro Real de Madrid acoge este jueves la gala de entrega de los Premios 20minutos 2026, en la que el diario reconocerá la trayectoria del dúo Estopa, la respuesta de la ciudad de Ceuta ante la crisis migratoria vivida este año y la labor social de Atades. La ceremonia reúne a autoridades y representantes institucionales para homenajear a tres galardonados de ámbitos muy distintos que comparten un amplio reconocimiento ciudadano.
Fuentes policiales asumen que puede unirse cierta psicosis por la bomba que mató a un agente esta semana en Oviedo, cuyo autor aún no ha sido detenido, con la ola de avisos falsos y desestabilizadores que registra actualmente Europa Leer
La multinacional sigue descartando el ciberataque tras el histórico apagón, que vuelve a mostrar la gran dependencia de la sociedad digital de un puñado de gigantes tecnológicos Caída global de Microsoft: qué ha pasado y cuándo podrían volver a funcionar Outlook y Teams Los servicios en la nube de Microsoft 365, entre ellos el correo Outlook y la plataforma de trabajo Teams, han comenzado a recuperarse este viernes en Europa después de casi 20 horas de interrupción global. En su última actualización sobre el apagón, publicada a las 13.00 hora peninsular española, la compañía ha confirmado “avances alentadores en la recuperación en Europa, con una mejora de la disponibilidad del servicio y del rendimiento en la entrega de correos electrónicos en una parte creciente de la infraestructura de Microsoft 365 afectada”. La multinacional señala que el servicio en Japón “se mantiene comparativamente más estable”, tras haber completado una hora antes las maniobras de restablecimiento en varias zonas de la región de Asia-Pacífico, mientras que Norteamérica “también está mejorando”. Con todo, Microsoft advierte de que “algunos usuarios todavía pueden experimentar problemas intermitentes mientras continúan las acciones de recuperación”. Los ingenieros de la compañía se centran ahora en resolver los focos de interrupción restantes y en “reducir las colas y los retrasos acumulados de correo electrónico”, una tarea que consideran prioritaria tras casi un día de bloqueo. No obstante, la ampliación del plazo de espera de 48 horas para recibir todos los correos continúa activa. Lo que sí ha descartado Microsoft a través de uno de sus vicepresidentes ejecutivos es que el origen de los problemas esté en un ciberataque. “Puedo confirmar que no hay indicios de que esto sea el resultado de una actividad maliciosa”, ha afirmado Charles Lamanna esta madrugada, una versión que Microsoft ha repetido en cada una de sus actualizaciones horarias desde entonces. Afectación menor en la administración pública española En España, fuentes del Ministerio para la Transformación Digital y de la Función Pública han asegurado a EFE que en la Administración General del Estado “el impacto está siendo menor” porque la mayoría de los correos electrónicos de los empleados públicos están alojados en centros de datos propios. Las incidencias en el sector público estatal se han concentrado en los organismos que tienen el correo en la nube de Microsoft y en los trabajadores que utilizan aplicaciones como Teams o el asistente Copilot. Tampoco se ha visto alterada la actividad asistencial en los hospitales de comunidades como Madrid, Catalunya o Galicia, ni la circulación de los trenes de Renfe o el tráfico de los aeropuertos de Aena, aunque el gestor aeroportuario sí ha perdido el correo electrónico en sus servicios centrales y ha tenido que sustituirlo por WhatsApp y llamadas telefónicas. Donde más se ha dejado sentir el apagón es en el sector privado y en las universidades que dependen de la nube de Microsoft para el correo, las reuniones docentes y la edición de documentos. Una histórica caída de 20 horas La caída comenzó el jueves alrededor de las 17.26 hora peninsular española en EEUU y se extendió a lo largo de la noche a Europa, Asia y Oceanía, bloqueando el acceso a herramientas como Outlook, Teams, SharePoint, OneDrive y Copilot. El problema se encuentra en Exchange Online, el motor que gestiona los buzones de correo de Outlook. Los fallos en este sistema comenzaron a arrastrar a cualquier función de Microsoft 365, la plataforma de ofimática de Microsoft, que necesite cruzar datos con el correo electrónico, el calendario o la agenda de contactos. Una cascada que terminó tumbando el centro de administración; algunas herramientas de ciberseguridad y gestión de datos, como Defender para Office 365; las versiones para particulares de Outlook, OneDrive, OneNote y To Do; e incluso servicios de compañías externas, como OpenAI y Anthropic. El origen de esa caída ha ido cambiando en las diferentes explicaciones que ha ofrecido Microsoft. En un primer momento, la multinacional la atribuyó a una “carga elevada” en su infraestructura en varias regiones. Pero poco después lo descartó. “Hemos determinado que el aumento de la carga no se debe a un incremento del tráfico, sino a que varios servidores no están disponibles de forma inesperada, lo que está sobrecargando la infraestructura restante”, informó ya entrada la noche. Hemos supervisado el estado de los cambios aplicados para mejorar la capacidad de servicio y confirmado que no están dando los resultados esperados Microsoft — tras fallar los primeros parches para levantar sus sistemas La razón por la que Microsoft no ha podido levantar sus servicios durante la noche es el propio tamaño de la cascada de fallos. La magnitud de la caída ha provocado un aluvión aún mayor de solicitudes de reconexión que sus servidores han sido incapaces de asumir. Según las actualizaciones de estado publicadas por Microsoft, esa incapacidad se ha debido a un fallo en el sistema encargado de procesar el estado de los servidores, lo que ha provocado que estos dejaran de superar las comprobaciones automáticas y quedaran fuera de servicio. Al desconectarse esa parte de la red, todo el volumen habitual de peticiones se desvió de golpe hacia los servidores restantes, saturándolos y provocando que fueran cayendo uno tras otro. “Hemos supervisado el estado de los cambios aplicados para mejorar la capacidad de servicio y confirmado que no están dando los resultados esperados”, reconocía Microsoft al cabo de las horas. “Los servidores que volvimos a poner en servicio pueden dejar de responder de nuevo una vez que reciban tráfico”. Para romper ese bloqueo, Microsoft decidió bloquear temporalmente parte del tráfico, en un intento de permitir que los servidores volvieran a sus configuraciones previas. Sus equipos de rescate pudieron por fin publicar que estas medidas estaban empezando a tener un “éxito marginal” sobre las 8.00, hora peninsular. “Estamos viendo los primeros avances”, confirmaron en una publicación posterior, a las 8.36. A las 10.14 horas, la compañía comunicó “los primeros indicios de estabilización” y un “aumento de capacidad” de los servidores para asumir tráfico, paso previo a la reapertura progresiva en Asia-Pacífico y Europa. La gran dependencia El enorme impacto de la caída de Microsoft ha disparado las denuncias sobre la gran dependencia que la sociedad digital sufre de un puñado de gigantes tecnológicos. “Los acontecimientos de hoy sirven como recordatorio oportuno de los costes económicos y humanos reales que generan la dependencia de un proveedor y la falta de alternativas para los clientes”, ha manifestado Nicky Stewart, portavoz de la Open Cloud Coalition, una alianza de empresas del sector de la nube, entre ellas Google Cloud y proveedores más pequeños, que presiona a las autoridades europeas para reducir la dependencia de Microsoft y Amazon. “El impacto es considerable: se destruye valor económico, se limita la capacidad de elección y se debilitan nuestra competitividad y resiliencia. Depender en exceso de un único proveedor deja a las empresas y los servicios públicos expuestos a interrupciones y genera riesgos económicos más amplios”, ha continuado. Sin embargo, en los últimos años, las empresas, lejos de reducir su dependencia de estos grandes proveedores, la han aumentado. “Cuenta con muchas ventajas económicas, operativas y demás, pero nos genera una falsa sensación de seguridad, y esto es aplicable tanto al servicio que hemos experimentado hoy”, afirma en un comunicado enviado a elDiario.es José de la Cruz, director técnico en Iberia de la firma de ciberseguridad TrendAI. La realidad es que nosotros somos los responsables de nuestro negocio. Y por ese motivo tenemos que ayudar a que no haya una dependencia de estas plataformas, por muy buenas que sean José de la Cruz — director técnico TrendAI Iberia “La realidad es que nosotros somos los responsables de nuestro negocio, somos los responsables de nuestros datos, somos responsables de la reputación de nuestras compañías. Y por ese motivo tenemos que ayudar a que no haya una dependencia de estas plataformas, por muy buenas que sean”, insiste el experto. Desde la academia también se ha animado a las empresas e instituciones afectadas a utilizar el caso como una llamada de atención. “Las organizaciones deberían ser capaces de responder a algunas preguntas básicas: ¿cuáles de nuestros procesos críticos dependen de un único proveedor?, ¿cuánto tiempo podríamos operar si ese proveedor no estuviera disponible?, ¿cuál es nuestra alternativa para comunicarnos con el personal, los clientes y los reguladores?”, ha apuntado Steven Watt, profesor de Ciberseguridad en la Universidad de St Andrews, en declaraciones a The Guardian . “Un plan de continuidad que depende de la misma plataforma que acaba de fallar no es un plan”, ha añadido. Microsoft asegura que publicará un informe completo con el origen del problema cuando la situación se resuelva, mientras sus acciones apenas se han resentido de la caída global, cayendo poco más de un 1% en las operaciones previas a la apertura de Wall Street.
El órgano fiscalizador rechaza la petición de archivo planteada por la Comunidad de Madrid y acuerda nombrar un delegado instructor para indagar en la operación La Comunidad de Madrid pide al Tribunal de Cuentas que no investigue el ático del Gobierno de Ayuso: “Se ajusta a la legalidad” El Tribunal de Cuentas investigará la adquisición por parte del Gobierno de la Comunidad de Madrid de un ático de lujo en el barrio de Chamberí por 6,3 millones de euros. El órgano fiscalizador considera que los hechos denunciados por PSOE, Más Madrid y varios particulares “pueden constituir una salida de fondos públicos (...) carente por completo de justificación legal”. Así consta en un auto dictado por la consejera María del Rosario García Álvarez, en el que el órgano desestima la petición de archivo planteada por la Comunidad de Madrid y acuerda proponer el nombramiento de un delegado instructor para indagar en la operación. La resolución indica que los denunciantes han aportado “elementos indiciarios suficientes” para poder considerar que la compra del ático pudo ocasionar “un daño o perjuicio real y efectivo en los caudales públicos de la Comunidad de Madrid”. En sus alegaciones, el Ejecutivo de Isabel Díaz Ayuso defendió que todos los fondos desembolsados tienen un “destino conocido, documentado y lícito” y que la operación constituyó una mera permuta dado que el ático ingresó en el patrimonio público. También subrayó que esa operación no suponía “un deterioro económico” para las arcas públicas. La resolución del Tribunal de Cuentas , sin embargo, subraya que en la documentación aportada por los denunciantes “se puede advertir la aparente falta de declaración de necesidad previa” que pudiera justificar esta “salida de fondos”. Destaca, en este sentido, que esa declaración fue realizada el 2 de julio de 2026, con posterioridad a compra y cuando ésta ya constaba formalizada en la escritura pública de 14 de abril de 2026, casi tres meses antes. También apunta que el tipo de inmueble —un ático con 200 metros cuadrados de terraza— “parece objetivamente inadecuado para las actividades administrativas y de gobierno de la Comunidad que puedan amparar la inversión”. La vivienda, con 486 metros cuadrados, está situada justo enfrente del piso que la presidenta madrileña recibió como donación en vida de su padre y en la que ahora vive su madre. La resolución recuerda que Planifica, de acuerdo a sus estatutos, solo puede comprar inmuebles si se vinculan a la “actividad administrativa” de las consejerías u organismos autónomos de la Comunidad de Madrid. Y dice que, en este caso, hay “dudas” sobre si el ático pudo ser adquirido para otras finalidades, lo que impide la utilización de los fondos de la citada empresa pública. En sus alegaciones, el Ejecutivo regional justificó la operación por la necesidad de “contar con un inmueble institucional de carácter residencial con una zona destinada a lugar de trabajo y un área de descanso y alojamiento ocasional para autoridades en visita oficial a la Comunidad de Madrid o las propias autoridades de la Administración regional”. Se basó, para ello, en la memoria que realizó la Comunidad de Madrid para justificar el arrendamiento a Planifica Madrid y que contradice todas las versiones dadas por la presidenta madrileña y su equipo desde que estalló la polémica. En un primer momento, el Gobierno regional aseguró que el uso del inmueble iba a ser de oficinas y para celebrar “reuniones” mientras se realizaban unas obras hasta entonces desconocidas en el edificio donde tiene su despacho: la sede de la Presidencia del edificio de Correos situado en la Puerta del Sol de Madrid. Después, pasó de reivindicar la compra a poner el ático en venta , si bien hasta el momento sigue sin comprador tras quedar desiertas las dos subastas convocadas para deshacerse de él. El auto también afirma que los denunciantes aportan ciertos indicios de que la compra podría haber causado un daño real y efectivo en los fondos públicos por haberse abonado un eventual sobreprecio respecto del valor de mercado. Se basa, para ello, en la diferencia entre el precio de compra —6.300.000 euros— y una primera tasación de 6.242.884,19 euros. En sus alegaciones, la Comunidad de Madrid y de Planifica alegó que había una segunda tasación de Gesvalt que fijó el valor en 6.320.341,26 euros porque incorporó como superficie interior útil habitable unos 105 metros cuadrados de terraza en la que existe un cerramiento. Sin embargo, respecto a ese cerramiento, el auto dice que las denuncias también han aportado indicios de que puede no ser acorde a la legalidad urbanística, lo que puede rebajar al valor real del inmueble. La Fiscalía respalda la apertura de la investigación y rechaza el archivo de las actuaciones. En dos pronunciamientos remitidos al Tribunal de Cuentas, el fiscal solicitó y reiteró el nombramiento de un delegado instructor al apreciar que las alegaciones del Gobierno regional “no desvirtúan, por el momento, las irregularidades denunciadas”. De este modo, el Ministerio Público concluye que concurren indicios suficientes de un presunto alcance contable susceptible de haber provocado un daño o perjuicio real y efectivo en los caudales públicos de la Comunidad de Madrid y descartó solicitar el archivo. “La Comunidad de Madrid quería enterrar esto sin que nadie mirara los papeles. Han puesto a los servicios jurídicos de todos los madrileños a defender que no se investigue una compra de 6,3 millones. El Tribunal de Cuentas les ha dicho que no”, afirma el abogado Francisco Javier Flores, quien presentó la primera denuncia ante el órgano fiscalizador. Este letrado afirma que “Ayuso no puede seguir diciendo que aquí no hay nada” y advierte de que “si se ha perdido un solo euro, lo pagarán de su bolsillo quienes decidieron esta compra, no los madrileños”. “Llegaremos hasta el final”, señala.
La operación de la Policía Nacional se saldó con más de una docena de detenciones y registros en Madrid, Asturias, Guadalajara, Valladolid, Pontevedra, Burgos y Alicante, incluida su sede central, que la Justicia ha ordenado cerrar tras los hallazgos de las autoridades, que intervinieron 20 armas de fuego.
El Partido Popular y Vox tienen muy poco que negociar en materia de medios si el 29N suman mayoría absoluta. Han votado juntos en el Congreso, dos veces, en contra de la habilitación que necesita la Comisión Nacional de los Mercados y de la Competencia (CNMC) para aplicar en España el Reglamento de Servicios Digitales (DSA), y el PP se convirtió, en la legislatura que acaba de concluir, en el principal obstáculo para la ley que desarrollaba el Reglamento Europeo de Libertad de Medios (EMFA, por sus siglas en inglés), las dos normas con las que la Unión Europea quiere proteger el pluralismo informativo y vigilar a las grandes plataformas. Y eso que los eurodiputados de Alberto Núñez Feijóo votaron a favor de ambas en Bruselas. El EMFA salió adelante en el Parlamento Europeo en marzo de 2024 por 464 votos a favor, 92 en contra y 65 abstenciones. El Partido Popular Europeo, la familia política del PP, lo respaldó sin fisuras. Vox, en cambio, votó en contra, como la mayoría del grupo de los Conservadores y Reformistas Europeos (ECR) en el que entonces se integraba su partido. La DSA había seguido un camino parecido en julio de 2022, cuando se aprobó con 530 votos a favor, 78 en contra y 80 abstenciones. El eurodiputado popular Pablo Arias, que coordinó la posición de su grupo en ese expediente, llegó a celebrarla como “una propuesta esencial para adaptar la legislación europea a la era digital”. En Madrid, en cambio, el PP ha votado lo contrario en las dos ocasiones en que ha podido hacerlo . El 22 de enero de 2025, PP, Vox y Junts tumbaron el Real Decreto Ley 9/2024, un decreto ómnibus que, junto a la revalorización de las pensiones, daba a la CNMC los poderes que exige la DSA. El 14 de abril de 2026, los mismos tres grupos rechazaron, por 174 votos frente a 163, una proposición de ley socialista dedicada solo a esa habilitación. El PP sostuvo que dar esas competencias a la CNMC equivalía a crear un instrumento de censura política. El EMFA se aplica en toda la Unión desde el 8 de agosto de 2025 y obliga, sin necesidad de ley nacional, a que cada medio publique quién es su propietario y cuánto dinero público recibe por publicidad institucional. Otras de sus exigencias sí necesitan desarrollo legal, como el registro estatal de propietarios de medios o los poderes y recursos de la CNMC para supervisarlo, y el proyecto de ley que debía regularlos nunca salió del Congreso . En septiembre, el vicepresidente de la CNMC, Ángel García Castillejo , propuso negociar un real decreto ley para sortear el bloqueo. Sin citar al PP, calificó de “ejercicio antipatriótico” la actitud de quienes apoyaron la norma en Europa y ahora se oponen a ella en España. El reglamento cuya aplicación bloquea la derecha no se limita a los medios públicos. Obliga a todos los medios a hacer público quién es su propietario y exige que la publicidad institucional se reparta con “criterios transparentes, objetivos, proporcionados y no discriminatorios”, publicados de antemano, y que cada administración informe cada año de a qué medios paga y cuánto. Esa obligación alcanza de lleno a una herramienta que los gobiernos autonómicos del PP —y de Vox— llevan años manejando con discrecionalidad, como han documentado las investigaciones de infoLibre sobre la Comunidad de Madrid de Isabel Díaz Ayuso, que premia a los medios afines, incluidas webs propensas a los bulos, y deja fuera a los críticos. La contradicción es aún más visible en la televisión pública. Cuando el PP promovió en el Senado una comisión de investigación sobre RTVE, la corporación respondió el 30 de marzo invocando por primera vez el artículo 4.2 del EMFA , que prohíbe a los Estados y a sus autoridades interferir en las decisiones editoriales de los medios. RTVE sostuvo que la iniciativa se asemejaba “a un intento de tutela hacia los profesionales de la Corporación” y podía “generar un efecto disuasorio sobre el ejercicio del periodismo”. Lo cierto es que el artículo 5 del reglamento establece una barrera para cualquier Gobierno de PP y Vox que quisiera relevar a la dirección de RTVE, porque exige que el nombramiento y la destitución de los directivos de los medios públicos sigan “procedimientos transparentes, abiertos, efectivos y no discriminatorios” y que sus mandatos no coincidan con las legislaturas. La misma obligación alcanza a las televisiones autonómicas, aunque ningún gobierno autonómico se ha dado todavía por aludido. Los programas electorales con los que PP y Vox concurren el 29N confirman que la televisión pública es uno de los primeros asuntos de los que se ocupará un gobierno compartido. El PP se ha comprometido a iniciar “en los primeros cien días” la reforma de RTVE y de la agencia Efe “para recuperar su independencia”. Vox propone “limpiar RTVE de comisarios políticos” y someterla a una “reforma integral”. Ninguno de los dos documentos menciona el EMFA, la DSA, la publicidad institucional ni la desinformación, y por supuesto ni siquiera hacen referencia a que cualquiera de los relevos que promete en RTVE tendría que ajustarse a las condiciones que fija el artículo 5 del reglamento europeo. El programa del PP incluye además promesas que coinciden con lo que el EMFA ya exige. Garantiza “la libertad de prensa, el pluralismo informativo y la independencia de los medios de comunicación frente a cualquier injerencia del poder político” y promete reforzar “la protección de los periodistas, de sus fuentes y del secreto profesional”, la materia del artículo 4 del reglamento pendiente de desarrollo. También anuncia un marco común de gobernanza para reguladores como la CNMC, cuyos máximos responsables serían profesionales independientes que no hayan ejercido recientemente cargos políticos, la condición que el PP puso en abril para negar al organismo los poderes de la DSA. Vox completa su oferta en este capítulo con una sola medida: garantizar la libertad de expresión “frente a la deriva censora del Gobierno de Sánchez”. Donde PP y Vox sí discrepan, y estarán obligados a negociar, es en la protección de los menores en internet. El proyecto de Ley Orgánica para la protección de las personas menores de edad en los entornos digitales , que finalmente ha decaído con el adelanto electoral, puso de manifiesto esa discrepancia. Vox siempre ha considerado la protección de los menores una “coartada” para imponer un relato único. Cuando Pedro Sánchez anunció en Dubái, el 3 de febrero, que España prohibiría las redes sociales a los menores de 16 años y obligaría a las plataformas a verificar la edad con sistemas eficaces, Abascal le acusó de “anunciar la censura en las redes sociales”. Los programas mantienen esa distancia. El del PP establece que ningún menor de 14 años podrá tener cuenta en redes sociales y que hasta los 16 necesitará autorización de sus padres, la fórmula del proyecto original del Gobierno y no la prohibición hasta los 16 que anunció Sánchez. Añade que “los controles parentales y la verificación de edad serán obligatorios” y que las plataformas que incumplan serán sancionadas en proporción a su facturación. El de Vox, en cambio, se limita a prometer que protegerá a los menores de “los riesgos presentes en los entornos digitales”, como la adicción al juego o la pornografía, sin edad mínima ni sistema de verificación. La inteligencia artificial aparece en los dos documentos solo como herramienta económica, con un cheque de formación para cada trabajador en el caso del PP y como “motor de desarrollo de la economía nacional” en el de Vox. No como una amenazapara los medios o para la democracia.
El Teatro Real de Madrid acoge este jueves la gala de entrega de los Premios 20minutos 2026, en la que el diario reconocerá la trayectoria del dúo Estopa, la respuesta de la ciudad de Ceuta ante la crisis migratoria vivida este año y la labor social de Atades. La ceremonia reúne a autoridades y representantes institucionales para homenajear a tres galardonados de ámbitos muy distintos que comparten un amplio reconocimiento ciudadano.
Dinero enterrado. Parece cosa de otro tiempo, pero cientos de miles de euros en efectivo se ocultan en lugares secretos de Galicia . Cientos de miles de euros de dinero negro, del crimen organizado . Del narcotráfico. Bajo tierra, en habitáculos construidos en viviendas, en establos o en locales comerciales. El metálico es más difícil de mover que nunca en la actualidad por las eficaces medidas preventivas que la Agencia Tributaria exige a las entidades bancarias, y ello hace que se acumule. Tres millones de euros en una vivienda de O Salnés en 2024 o, no muy lejos de allí, 20 millones de euros emparedados en la vivienda de un policía supuestamente corrupto en Madrid —hallados en 2025— son los mejores ejemplos. Años atrás, ese dinero podía meterse en el banco. Lo hacían en bolsas de basura en los años 80, donde las entidades bancarias de Vilagarcía de Arousa —por poner un ejemplo, pero también en el resto de poblaciones— les ponían la alfombra roja a aquellos contrabandistas que ya se estaban convirtiendo en narcos. A partir de la década siguiente, con las primeras medidas preventivas en los bancos, los criminales comenzaron a invertir los millones de la cocaína —entonces aún de pesetas— en el ladrillo, tanto en el territorio como fuera. Conocidas son las inversiones de Marcial Dorado en la Costa del Sol o de distintos narcos en África o en Sudamérica . En África también apostaron por negocios, tales como las minas de cobre en el Congo . Y en Galicia, por otras actividades que permitían -y permiten- canalizar dinero en B, tales como la hostelería o las bateas, por poner dos ejemplos clásicos que siguen completamente vigentes en 2026. Otro sistema recurrente que se mantiene a día de hoy desde hace décadas es la generación de una maraña de empresas interpuestas a nombre de testaferros , todo ello para ocultar la verdadera identidad de los propietarios de los bienes, ya sean inmuebles, vehículos o dinero contante y sonante. Los paraísos fiscales, que no solo usan los narcos, sino también empresarios de buen nombre con la intención de evadir impuestos, siguen a la orden del día. Entre esos paraísos fiscales destacan las Islas Vírgenes , las Islas Caimán o Panamá, pero también otros más cercanos como Irlanda, Países Bajos , Suiza o Luxemburgo. En 2026, ante las dificultades para mover el efectivo, resulta muy frecuente la incautación de enormes cantidades en las operaciones. Ante tal riesgo, las redes criminales apuestan por un modelo completamente nuevo que opera de forma clandestina, opaca para el control bancario. Se trata de la criptomoneda. La cada vez más amplia variedad de dinero virtual existente, con una gama que incluso está soportada por el dólar -y se considera criptomoneda estable- hace que cada vez sean más las organizaciones que ya no paguen en efectivo, sino en criptoactivos . De esa forma consiguen distraer a las autoridades fiscales , reciben sus retribuciones en tiempo real en cualquier lugar del planeta y pueden iniciar ese proceso de conversión en dinero de curso legal o en bienes, todo ello con el apoyo del sistema mencionado con anterioridad de los testaferros, las empresas pantalla y los paraísos fiscales. Las fuerzas de seguridad, por su parte, avanzan poco a poco para luchar contra un sistema que no deja de sorprenderles. Ello es así porque, junto a todo lo anterior, se ha detectado otra fórmula que permite blanquear el dinero sin mover un solo euro: la 'hawala' . Se trata de un sistema que tiene su origen en los flujos comerciales asiáticos, y que se basa en la confianza y la presencia de células de un mismo grupo criminal a muchos kilómetros de distancia. Pongamos un ejemplo. Una red criminal necesita blanquear dos millones de euros en España que ha obtenido como beneficio limpio tras un gran alijo de cocaína. En ese momento entra en juego el 'hawaladar', que recibe ese dinero en mano en el territorio y los guarda en lugar seguro. Acto seguido se comunica con otro miembro de la red criminal en un país muy lejano — Dubái , pongamos por caso— y le informa mediante una clave que el dinero está en la caja. Inmediatamente, la organización dispone de esos fondos en el lugar de destino, peor el cash no se ha movido de España. Años atrás, esa intermediación —que se realiza a cambio de una comisión— se producía en persona, y el 'hawaladar' llevaba medio billete con un código —la otra mitad se quedaba en el país de origen— para dar fe de que el dinero estaba en caja. En la actualidad, ese trámite se realiza por correo electrónico encriptado o aplicaciones de mensajería seguras. Las autoridades han detectado estas prácticas en ocasiones. En ellas se implican empresas presuntamente legales que manejan mucho dinero en efectivo, a cambio de una comisión. Por ejemplo, los bazares chinos . Al mismo tiempo, sigue habiendo otros sistemas clásicos que se detectan en 2026 y que ya se realizaban en los años 80. Entre ellos destaca la compra de billetes de lotería premiados. Los criminales están muy atentos, en especial cuando se trata de los premios de Navidad , los más cuantiosos, a los medios de comunicación, para conocer la identidad de los agraciados. Con esa información se acercan a ellos, y les hacen ofertas que en no pocas ocasiones son aceptadas. Otro ejemplo: una persona que gana 100.000 euros en el Gordo sabe que percibirá 88.000 en líquido (Hacienda se queda con 12.000). El narco, consciente de ello, le ofrece 110.000 en efectivo a cambio del billete premiado que, como se sabe, no es nominativo. La persona que vende el boleto obtiene 22.000 euros más, todo en efectivo, y el criminal consigue blanquear automáticamente 100.000 euros a través del cobro del premio. Negocio redondo.
En el mapa europeo de las telecomunicaciones, la radiodifusión digital llevaba años consolidada como un estándar. Mientras países como Noruega o Suiza fijaron calendarios tempranos y la Unión Europea aprobó directivas para hacer obligatorio el DAB+ en coches nuevos , España se ha conformado con emisiones experimentales . A pesar de que la radio digital se perfilaba como el relevo de la FM, la falta de incentivos y de un marco regulatorio mantuvo el despliegue congelado . Hasta ahora : el Consejo de Ministros ha dado luz verde al Real Decreto 958/2026 publicado en el BOE , una norma que reforma el plan de 1999 para impulsar la tecnología DAB+. Ahora bien, aunque la transición no implica cambiar la infraestructura, sí exige actualizar la codificación de la señal. Así se plantea en nuestro país. El calendario de DAB+ en España El Real Decreto, que entrará en vigor a los tres meses de su publicación, sitúa a RTVE en el centro del despliegue : asumirá la explotación de la red de frecuencia múltiple MF-I con un calendario de obligado cumplimiento: Deberá alcanzar al 50% de la población a los seis meses . Subir al 70% a los 18 meses (cubriendo la mitad de las capitales de provincia, autopistas y autovías). Completar el 80% del territorio a los 30 meses, con una señal en el 70% de los municipios con más de 25.000 habitantes. Para los operadores privados , el texto fija una cuota de partida más laxa: únicamente un 20% de cobertura en el inicio. Solo cuando la cuota de DAB+ supere el 10% del consumo de la radio en España, el Ministerio para la Transformación Digital podrá ordenar una ampliación de cobertura para estas cadenas. Por su parte, las emisoras autonómicas y locales podrán adoptar el estándar de forma voluntario hasta que cada CCAA decida fijar una fecha en su territorio. Sea como sea, no se establece un apagón de la FM a corto plazo, a diferencia de lo ocurrido en el apagado de la AM motivado por costes y consumo energético. Las principales telecos de cada provincia de España, en un mapa que dice mucho de quién tiene la mejor cobertura Qué hay de nuevo con DAB+ El salto a DAB+ es importante. Mientras que el DAB (a secas) permitía alojar un máximo de seis emisoras por multiplex, la mayor tasa de compresión permite integrar en la versión 'Plus' hasta doce canales de audio sin pérdida de calidad. Además, prescinde de los característicos ruidos de fondo o pérdida de señal en movimiento: es el equivalente a la TDT en televisión . Por otro lado, el protocolo habilita la transmisión de metadatos para mostrar en la pantalla del receptor: nombres de programas, portadas de discos o detalles informativos. Y una de las adiciones más destacadas es el Sistema de Alerta Automática de Seguridad (ASA) , regulado bajo estándares europeos. Es una herramienta que permitirá a las autoridades enviar avisos de protección civil y emergencias directamente a los dispositivos compatibles. Para nosotros, los usuarios, escuchar la radio a través de DAB+ no implica estar conectados a internet. Eso sí, puede que necesitemos renovar dispositivos : que un receptor sea compatible con DAB no implica per se que lo sea con DAB+. En el lado del smartphone, fueron muy pocos los modelos compatibles y actualmente es raro ver uno que sí la acepte. Y en el coche, depende : los matriculados a partir de 2020 cuentan de fábrica con sintonizador digital. Si el tuyo es anterior o prescinde del receptor de DAB+, la alternativa pasa por adquirir adaptadores externos o bien receptores auxiliares. Cabe mencionar que el despliegue no parte desde cero, ya que varias ciudades contaban con emisoras en pruebas impulsadas por RTVE y algunos multiplex en capitales como Madrid o Barcelona. Sea como fuere, con el nuevo marco legal, esas emisiones pasarán a convertirse en un ejemplo para todo el territorio nacional. Imagen destacada | Sung Jin Cho en Unsplash En Xataka Móvil | Cómo escuchar el fútbol en la radio desde el móvil de la forma más sencilla y sin instalar nada - La noticia España acaba de aprobar el salto definitivo a la radio DAB+. La mala noticia es para tu móvil y los coches antiguos fue publicada originalmente en Xataka Móvil por Pepu Ricca .
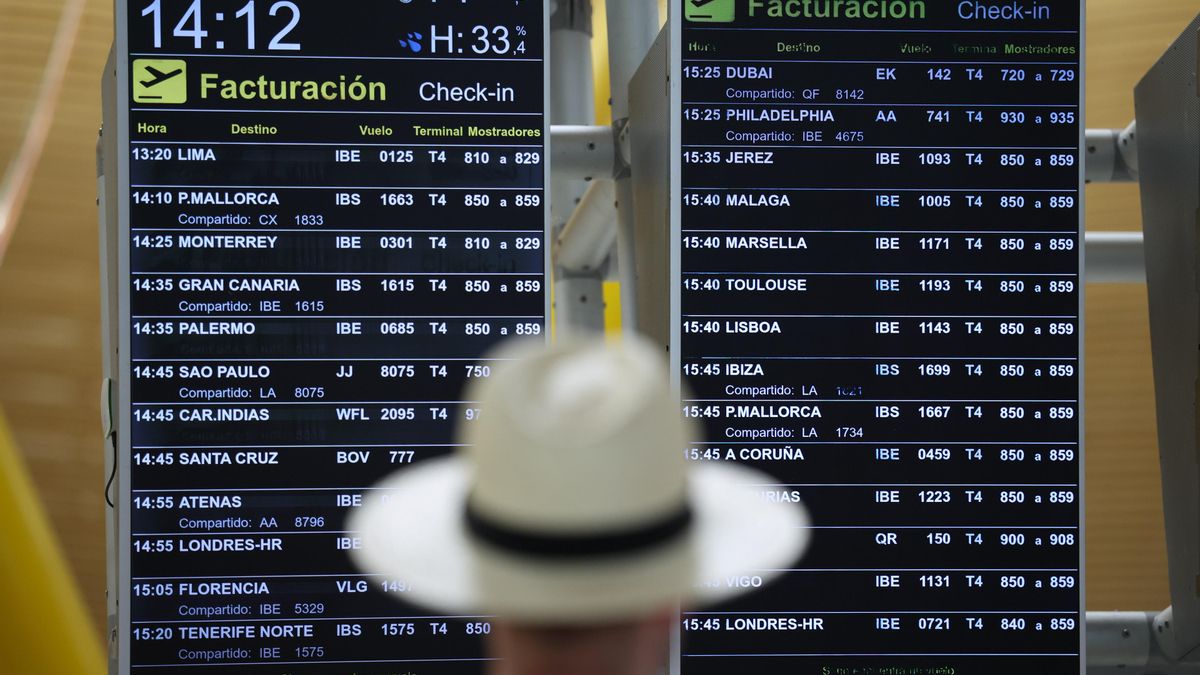
El país más afectado ha sido Italia y la aerolínea que más casos ha tenido es Ryanair, aunque todavía se desconoce quién está detrás de las amenazas Una nueva ola de falsas amenazas de bomba obliga a aterrizar a una veintena de aviones en territorio europeo Esta semana, más de 30 aviones han sido objeto de alertas de seguridad o desvíos. Solo el jueves se han producido al menos 24 amenazas de bomba que han afectado la aviación civil en toda Europa. Pero ¿qué sabemos hasta ahora y hasta qué punto deberías preocuparte por tus planes de viaje? ¿Qué ha pasado? Esta semana se han visto afectados al menos 32 vuelos, empezando el lunes, cuando un vuelo de Wizz Air con destino a Sofía (Bulgaria) desde Londres-Luton fue desviado a Budapest. En España, el martes, otra amenaza de bomba en un vuelo procedente de Manchester y con destino Murcia obligaba a activar el protocolo de seguridad. Las amenazas del jueves afectaron a los aeropuertos de Londres, Birmingham, Bruselas, Madrid, Milán, Praga, Roma, Sofía y Varsovia, entre otros. Hasta el momento se ha confirmado que todos los incidentes han sido falsas alarmas, y las autoridades de seguridad competentes no han encontrado nada sospechoso. ¿Qué aeropuertos y aerolíneas han sido las más afectadas? No se aprecia un patrón claro en cuanto a los aeropuertos y las compañías aéreas afectadas, aunque en un número significativo de casos los aeropuertos italianos han figurado como punto de origen o de destino. Esta semana se han registrado siete vuelos con destino o procedencia del Reino Unido y cuatro con destino o procedencia de Irlanda. Sofía y Milán registraron seis incidentes cada una, seguidas de Roma (cinco) y Praga (cuatro). Ryanair fue la compañía aérea más afectada, con ocho casos notificados. El comisario de Transporte de la UE, Apostolos Tzitzikostas, declaró el jueves que era “demasiado pronto para sacar conclusiones sobre si los incidentes denunciados están relacionados”. Subrayó: “Cualquier amenaza contra la población civil es inaceptable”. ¿Quién está detrás de estas amenazas? Aún no hay datos de inteligencia que apunten a ningún grupo concreto ni a ningún actor estatal, como Rusia o Irán, en medio de la creciente preocupación por los incidentes híbridos dirigidos contra Europa. Los expertos en aviación afirman que las amenazas falsas se producen a diario, pero que la multiplicidad de las de esta semana es inusual. La gran disponibilidad de información sobre las operaciones de las aerolíneas en internet significa que ahora un autor de un bulo dispone de un nivel de detalle sobre los horarios, el tipo de avión y las especificaciones técnicas que, hace décadas, solo habrían podido conocer los propios empleados de las compañías. Se sabe muy poco sobre cómo se notificaron estas amenazas a las compañías aéreas o a las autoridades competentes, aunque, según se informa, en los casos relacionados con Bulgaria, Italia, Polonia y España se enviaron por correo electrónico. La agencia de noticias italiana Ansa, citando fuentes policiales, informó de que la alerta sobre los vuelos Helsinki-Roma y Dublín-Roma procedía de un correo electrónico anónimo redactado en italiano y enviado a la empresa aeroportuaria de Roma, ADR, y a otras empresas afiliadas a primera hora del jueves. Se envió otro correo electrónico anónimo en italiano al aeropuerto de Milán-Malpensa, en el que se afirmaba que había artefactos explosivos en vuelos procedentes de Salónica y Oporto. El correo incluía los números de vuelo, los nombres de las aerolíneas y sus horas de aterrizaje en Milán, según Ansa. La mayoría de las autoridades emitieron comunicados redactados con cautela en los que confirmaban los controles de seguridad realizados en los aviones afectados. Sin embargo, la policía checa —que investigó cuatro aviones que aterrizaron el jueves en el aeropuerto Vaclav Havel de Praga— afirmó que consideraba que las denuncias tenían “escasa relevancia”. ¿Cómo han respondido las aerolíneas? Las autoridades nacionales competentes se toman muy en serio estos incidentes, de acuerdo con sus procedimientos de seguridad, y, por ello, en algunos casos se han escoltado con aviones de combate a los vuelos afectados en Bulgaria, Francia, Hungría e Italia. Los desvíos son costosos y muy perturbadores, pero las compañías aéreas no tienen otra opción ante cualquier amenaza mínimamente creíble. Joji Waites, director de seguridad aérea de la Asociación Británica de Pilotos de Líneas Aéreas (BALPA), explicó que cualquier amenaza recibida por una compañía aérea se remite a un equipo de evaluadores que la clasifica como “roja” —lo que significa creíble—, “ámbar” —parcialmente creíble— o “verde” —no creíble—. Si el avión ya está en el aire, las únicas clasificaciones posibles son “roja” o “verde”. Afirmó: “Por lo general, si un avión aún se encuentra en la pista, eso supondrá una evacuación, y si está en el aire, la prioridad será aterrizarlo lo antes posible y de la forma más segura posible”. Las aerolíneas parecen estar preocupadas por la magnitud de las posibles perturbaciones y temen que las alertas de imitadores puedan provocar un caos aún mayor. Wizz Air reconoció “una serie de amenazas de bomba similares que han afectado a varias aerolíneas de toda Europa en los últimos días”. La compañía declaró: “Wizz Air no es la única aerolínea afectada, ya que otras compañías también han recibido amenazas que han dado lugar a desvíos de vuelos y controles de seguridad”. Finnair, que tuvo dos aviones afectados, afirmó: “Por desgracia, el tráfico aéreo se ve a veces afectado por amenazas, como hemos visto esta semana, en la que otras aerolíneas europeas también se han enfrentado a falsas amenazas de bomba”. Añadió: “Las amenazas casi siempre carecen de fundamento”.
Silenciar…Descansar…
ℹNo se pudieron leer los feeds de Melilla Hoy, Granada Digital, Gasteiz Hoy, La Marina Plaza, El Bierzo Digital, OKDiario. El resto de medios se actualiza con normalidad.