Prensa EspañolaTodas las noticias, un solo sitio

Todas las noticias de la prensa española, en un solo sitio

Saltar al listado de noticias

Lo más importante ahora

Última hora de elDiario.eseldiario.esTecnología

Supermercados en Europa y bases militares en EEUU: ¿qué está pasando con los hackeos a frigoríficos? (se abre en una pestaña nueva)

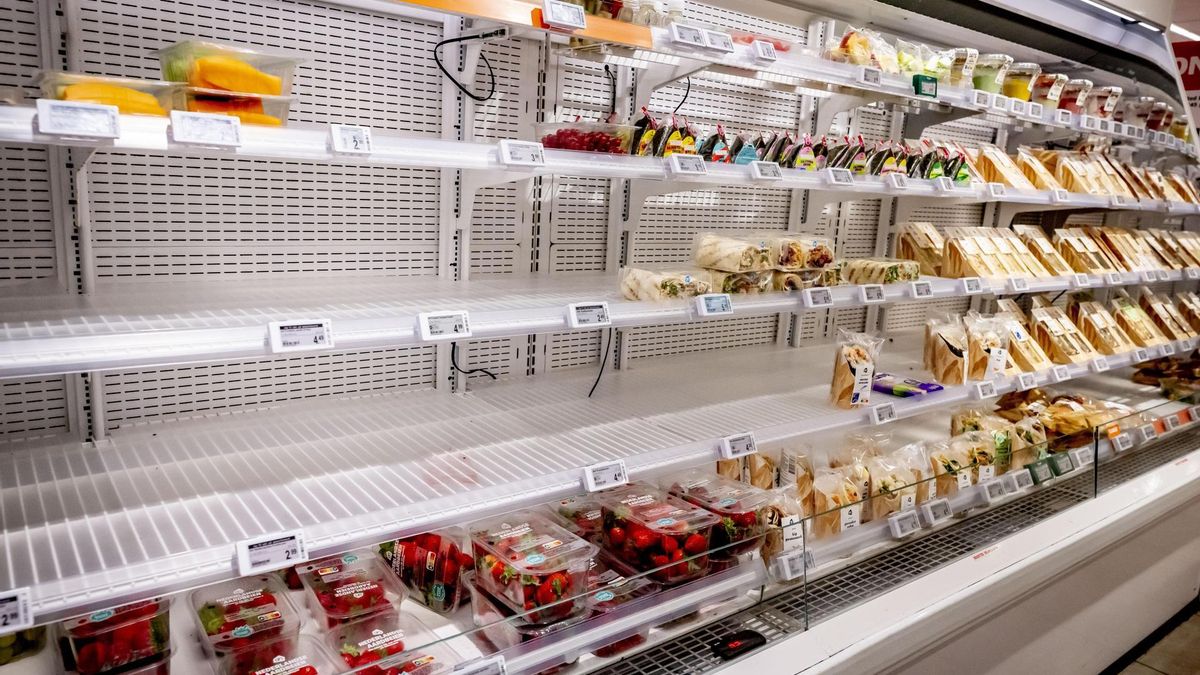
El ataque masivo que este lunes afectó a las cámaras de frío de múltiples países europeos llega tras un incidente muy similar en Francia y otro que afectó a al menos seis bases militares de EEUU en su territorio El ciberataque a los supermercados afectó también al banco nacional de sangre francés ¿Quién está hackeando los frigoríficos de los supermercados? ¿Con qué objetivo? Son las preguntas que se abren en Europa y Estados Unidos después de un segundo (tercero, en realidad) ataque masivo contra las cámaras de frío, que este lunes volvió a echar a perder toneladas de alimentos. Una serie de acciones que responde a un mismo patrón, pero cuyos autores y motivación siguen siendo una incógnita para los investigadores. Casi todas las hipótesis están abiertas: desde el simple vandalismo hasta la extorsión económica o, incluso, el ciberterrorismo. “Algunos productos refrigerados/congelados no están disponibles temporalmente debido a un problema técnico. Lamentamos las molestias y agradecemos tu comprensión”, se leía en varios folios impresos y pegados con celo a las neveras de un supermercado de Dublín. La sección de lácteos, la de productos veganos, las pizzas o el pan: todo estaba vacío. Numerosos supermercados de toda Irlanda se encontraban en la misma situación, así como otros en Bélgica, Estonia, Finlandia, Países Bajos y Suecia . Cadenas de todo tipo, desde Carrefour hasta tiendas de Ikea, notificaron fallos generalizados en sus cámaras. El episodio llega apenas semanas después de que entre 400 y 700 supermercados franceses sufrieran problemas similares en sus neveras y congeladores . El modus operandi fue prácticamente idéntico: alguien accedió de manera remota a los sistemas que controlan los refrigeradores y manipuló sus termostatos. Según el modelo, los atacantes forzaron la descongelación de los productos e incluso llegaron a ponerlos a 50 grados cuando las máquinas lo permitían. Las pérdidas van desde decenas de miles de euros hasta 130.000 euros por establecimiento. Un ataque que, al contrario de lo que se creía inicialmente, no fue el primero de su tipo. Según ha revelado la agencia Reuters y han confirmado después medios como The New York Times , a lo largo del mes de agosto al menos seis bases militares estadounidenses situadas en su territorio sufrieron misteriosos fallos en los frigoríficos y congeladores de alimentos de sus economatos y tiendas de comestibles. La consecuencia fue la misma que en Europa: miles de kilos de alimentos echados a perder y problemas temporales de suministro en las bases afectadas. Ahora EEUU está reevaluando aquel incidente, que en un primer momento se interpretó como un problema técnico o avería. Tanto el Pentágono como la División de Investigación Criminal del Ejército han reabierto el caso y están en contacto con las autoridades francesas bajo la hipótesis de que podría tratarse de una misma campaña de ataques. Quién está detrás Esos problemas de abastecimiento se han sentido con fuerza en las localidades más pequeñas que se han visto afectadas por el ataque del lunes. “Ni siquiera entiendo cómo alguien puede hacer algo así, no le veo el sentido”, lamentaba Mathieu Tilman, responsable de un establecimiento de Delhaize en Tourinnes-Saint-Lambert, un pueblo de unos 2.500 habitantes en un la región belga de Valonia, delante de decenas de bolsas de basura con alimentos echados a perder. “Hay tanta gente que se muere de hambre, gente que no tiene suficiente para comer. ¿Cómo es posible que acabemos tirando tanta comida? Me resulta realmente angustioso”, continuaba el trabajador. “Es una locura. No veo qué ganan con ello. En realidad, es una forma de terrorismo”, denunciaba Rickard Nilsson, gerente de un supermercado ICA en Sjöbo, localidad sueca de 8.000 habitantes. “Lo que se está analizando es si esto es una gamberrada o si puede haber algo más serio detrás”, explica a elDiario.es Josep Albors, director de Investigación de la firma de ciberseguridad ESET. Los expertos manejan varias hipótesis principales en este momento. La primera es la extorsión económica: que los ataques sean una demostración de fuerza. Su estrategia consistiría en coaccionar a los establecimientos y exigirles un pago a cambio de no repetirlos en el futuro. “El problema de esta teoría es que el ataque ha sido tan fuerte que las empresas deberían tomar todas las medidas para que no vuelva a pasar”, cuestiona Albors. “La segunda hipótesis es que haya algo más grande detrás”, continúa el especialista. ¿Qué opciones habría? Por un lado, los grupos hacktivistas , conocidos por “actuar por su cuenta, defendiendo la causa de un país o un movimiento”, detalla Albors. En este momento los más activos en Europa son los prorrusos , que operan contra Ucrania y los países que la apoyan, pero también hay grupos propalestinos y proiraníes. No obstante, también es posible que se trate de un comando “apoyado por un Estado”. En este caso, su objetivo sería “causar preocupación entre los ciudadanos” y problemas en las cadenas de suministro de alimentos. Es aquí donde entra la hipótesis del ciberterrorismo: “No es una teoría descabellada en el contexto geopolítico actual”, afirma Albors. Por último, cabe la posibilidad de que “haya alguien jugando a ver cuánto daño puede forzar”. Una hipótesis en la que no se descarta que detrás de todas estas pérdidas materiales se encuentre incluso algún actor con poca o casi nula experiencia apoyándose en inteligencia artificial para lanzar los ataques. Tanto las fuerzas de seguridad como los especialistas del sector privado llevan meses alertando de que esta tecnología ha “reducido la barrera de entrada” para llevar a cabo acciones ofensivas. Un agujero abierto durante más de un año Pese a que la IA ha podido jugar un papel para ayudar a los atacantes, los incidentes de las cámaras de frío no pasarán a la historia como los primeros en los que esta tecnología abrió una gran brecha de seguridad en el mundo físico. La realidad es que, a nivel técnico, el impacto de lo sucedido es una consecuencia de vulnerabilidades conocidas desde hace más de un año y malas prácticas de seguridad. Así lo ha confirmado la investigación del ciberataque contra los supermercados franceses de octubre. Danfoss, el fabricante de los frigoríficos y congeladores saboteados, descubrió un agujero en sus sistemas y publicó parches de seguridad en marzo y agosto de 2025. Sin embargo, muchos de los equipos informáticos afectados habían llegado al final de su ciclo de soporte y ya no recibían actualizaciones. Los investigadores descubrieron más tarde que muchos establecimientos tenían los paneles de gestión de la refrigeración totalmente accesibles en Internet o protegidos por contraseñas débiles y predefinidas. El equipo nacional francés de respuesta a incidentes de ciberseguridad (CERT-FR) pidió a los supermercados del país arreglar esta situación y aislar de la red los aparatos que ya no reciben soporte. En España, en cambio, “es poco habitual que los supermercados externalicen el control remoto de sus instalaciones frigoríficas mediante sistemas externos centralizados”, exponen fuentes de la distribución alimentaria a elDiario.es. Esta práctica “limita el alcance potencial de un ataque informático y reduce el riesgo de interrupciones simultáneas en distintos establecimientos”. Con todo, los especialistas avisan de que la cadena de ciberataques podría continuar en el futuro contra otros países. La intrusión en los congeladores ha demostrado que para paralizar un servicio esencial basta con explotar descuidos de seguridad elementales. “A mí lo que me preocupa es que, sabiendo cómo está la situación, estos sistemas sigan expuestos”, dice Josep Albors.
Ver lo último

Lo último

3 noticias

Hace 9 h

Hace 4 días

Tu móvil promete 120W de carga rápida, pero no los usa todo el tiempo. Así funciona realmente (se abre en una pestaña nueva)

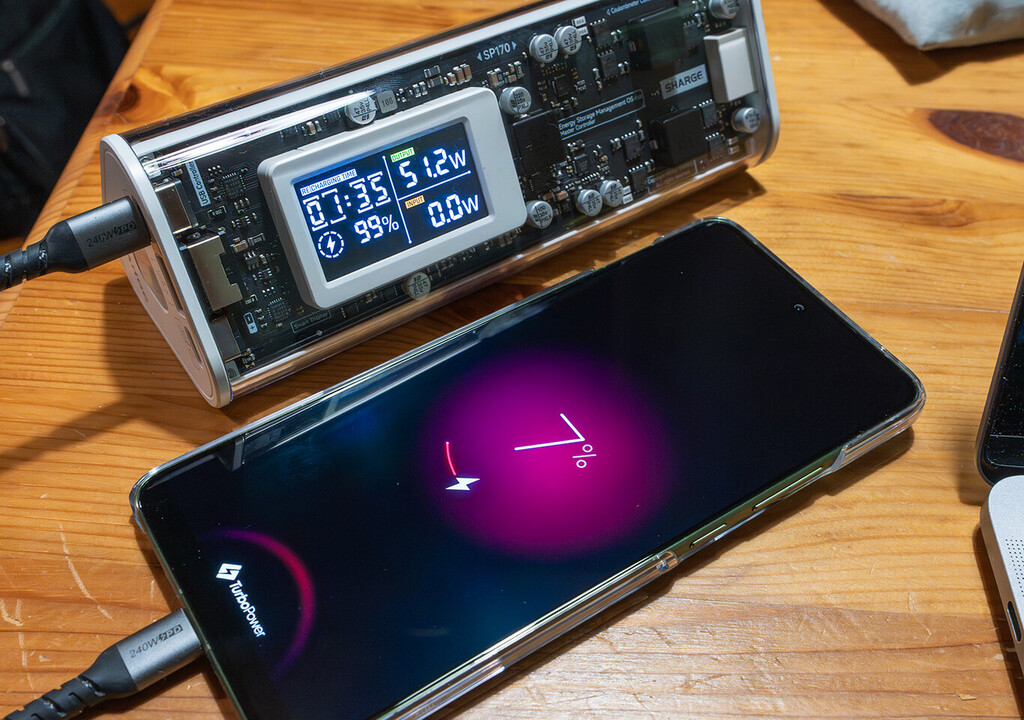
Las baterías de los teléfonos móviles parecen no haber evolucionado mucho desde hace décadas, pero lo cierto es que sí lo han hecho, tanto de forma interna como en los sistemas que nos permiten recargarlas una vez se agotan. Como parte de estos últimos avances hemos visto llegar los sistemas de carga rápida , que a día de hoy siguen siendo objeto de dudas por parte de muchos usuarios . Muchos nos hemos acostumbrado al término, pero no termina de estar claro en qué consiste, ya que hay velocidades muy diversas. Quizá lo mejor que podemos hacer es definir qué es exactamente la carga rápida. Podemos empezar por ahí. ¿Qué es la carga rápida? A la hora de medir la carga que es capaz de recibir un teléfono móvil, o la que es capaz de entregar un cargador, se emplean los vatios. Los vatios son una unidad internacional de potencia con la que se mide el consumo o entrega de energía de un equipo y para obtener dicho valor sólo hemos de multiplicar voltios por amperios. Así de simple. Esta multiplicación es importante pues los propios cargadores nos dirán qué sistema de entrega de potencia es el que emplean usando estos dos mismos valores. Nos dirán por un lado los voltios y por otro los amperios. Así que si un cargador indica que entrega 9 voltios y 2 amperios, entrega 18W . Hasta ahí todo está bastante claro. Teniendo este cálculo presente, podemos decir que la carga rápida sería toda aquella velocidad de carga que supere el estándar del mercado, ¿no? Lo difícil es definir cuál es este, ya que va cambiando con los años. En 2026 es habitual encontrar dispositivos con carga de 45W, como el Samsung Galaxy A57 , o más, sobre todo en la gama alta. Por ejemplo, el Xiaomi 17 alcanza los 100W y el Realme GT 8 Pro, los 120W . ¿Cómo trabajan los sistemas de carga rápida? Es habitual pensar que si nuestro móvil soporta una carga rápida de 50W (por ejemplo), estará recibiendo 50W de potencia energética desde que lo enchufemos al cargador hasta que finalmente lo desconectemos. Pero esto no es así de forma efectiva pues la carga rápida conlleva ciertos riesgos de conservación para las baterías, y los fabricantes emplean diversos algoritmos para minimizar estos riesgos. Cada fabricante decide cómo "entra" la electricidad en las baterías de sus teléfonos Así, cuando conectamos un móvil compatible con carga rápida a un cargador que también la ofrece, ambos se sincronizan a través de distintos protocolos, y entonces el móvil decide qué cantidad de energía recibir en cada momento . Lo habitual es que, si la batería está baja, al principio acepte mucha energía y que luego esa entrega se vaya reduciendo. Cuanto más cargado esté el móvil, más lento cargará lo que le quede. Hasta que finalmente llegue al 100%. Los fabricantes se aseguran de que el móvil reciba la mayor cantidad de energía posible en los primeros minutos junto al enchufe (habitualmente lo indican en sus presentaciones, como móviles que cargan al 50% en 30 minutos, etc.) para que recuperemos toda la autonomía posible en caso de tener que irnos apresuradamente. Pero dado que la carga rápida calienta la batería más de la cuenta, el resto de la carga se completará a menor velocidad y recibirá menos energía, pero también menos calor. Como hemos dicho, en busca de una mayor preservación de la vida útil de la batería. ¿Se deteriora la batería de mi móvil si uso carga rápida? Siguiendo el razonamiento de lo que hemos indicado hasta ahora, lo sencillo es afirmar que sí. Si empleas carga rápida, la batería se degrada antes que si empleas una carga normal. Y la razón es la que hemos explicado antes, el calor. Al recibir energía, la batería del móvil se calienta y el calor aumenta con la cantidad de energía que entra. Si entra mucha energía, el calor recibido es alto y la batería se degrada más rápidamente. Las baterías se degradan de por si, pero la degradación es mayor si añadimos más calor a la ecuación Este calor es el responsable de que las baterías se deterioren antes de tiempo y de que duren menos ciclos de los que indican los fabricantes. Aunque no hay datos expuestos de forma clara por las marcas, imaginemos que una batería pensada para aguantar 800 ciclos de carga y descarga podría aguantar únicamente 700 si usamos la carga rápida a diario. Es justo indicar que las baterías rara vez “mueren”, simplemente pierden efectividad y pueden pasar (otro ejemplo) de almacenar 5.000 mAh a sólo 4.500 mAh. En este ejemplo, la batería habría perdido un 10% de su capacidad. ¿Los fabricantes están trabajando en solucionar este problema? Efectivamente. Algunos incluso explican en detalle cómo va evolucionando su carga rápida para extender al máximo posible la vida útil de las baterías. Xiaomi, por ejemplo, presumía de que sus baterías solo perdían un 20% de capacidad tras 800 ciclos. En el caso antes expuesto, una batería de 5.000 mAh podría almacenar aún 4.000 mAh tras 800 descargas y cargas. Si tenemos en cuenta que Xiaomi da estos datos para una carga rápida de 120W, que aporta bastante calor, no está nada mal. En Xataka Móvil Si algo echan en falta los Galaxy S26, ese es el silicio-carbono. No tardarán mucho en adoptarlo ¿Qué métodos están ayudando a mejorar la velocidad de carga? Ya hemos explicado que los vatios se calculan multiplicando voltios por amperios. Así, los fabricantes juegan con estas cifras para entregar más o menos energía a través de sus cargadores y elevar las velocidades de carga. Por ejemplo, es posible ofrecer 50W entregando 5 voltios a 10 amperios, o entregando 10 voltios a 5 amperios, o incluso entregando 20 voltios a 2,5 amperios. Las posibilidades son casi infinitas, aunque hay estándares. Power Delivery permite llegar mediante USB-C hasta los 48V, lo que abre la puerta a los 240W . Las baterías duales han duplicado las velocidades de carga Pero además de jugar con estas cifras, algunos fabricantes han llegado a la conclusión de que una batería se carga antes si es más pequeña, y que, por tanto, se pueden dividir internamente las baterías de los teléfonos móviles. Así es como se han creado las baterías duales . Por ejemplo, nuestro teléfono puede tener 5.000 mAh de batería, pero la pila está dividida internamente en dos partes de 2.500 mAh cada una. Y como hay dos partes, se pueden alimentar al mismo tiempo, duplicando la velocidad de carga. Así, un cargador de 120W puede repartir su potencia en dos cargas de 60W. En el interior del teléfono, dichas cargas se convierten y se redirigen, perdiéndose la menor cantidad de energía posible. ¿Y qué ocurre con estas dos cargas de 60W? Cada una de ellas se aplica a una de las dos partes de la batería. Así, el teléfono carga de forma efectiva a 60W, con menor calor y menor desgaste, pero está recibiendo realmente 120W en total. Estos sistemas irán avanzando para hacerse aún más eficientes. En Xataka Móvil Qué cargador USB-C para móvil comprar para adaptarse a la ley de la UE y acertar en tu elección Lo recomendable de forma habitual es que si no tenemos prisa, carguemos nuestro teléfono con un cargador normal, y que reservemos el cargador rápido para momentos especiales . Algunos usuarios optan, por ejemplo, por tener cargadores normales en la mesilla y cargar el teléfono de forma lenta por las noches, y luego tienen cargadores rápidos en otras partes de la casa para solventar problemas de autonomía puntuales. Que cada usuario decida qué es lo mejor para cada uno , pero los propios fabricantes no dejan de desarrollar sistemas para reducir la degradación de las pilas internas y la entrega de calor de los cargadores, así que esta degradación más alta acabará por ser un problema del pasado. ¿Cuándo? Confiemos en que pronto. Imagen | Iván Linares para Xataka En Xataka Móvil | Más allá de la carga rápida y la potencia: estas tres letras marcan la diferencia en un buen cargador - La noticia Tu móvil promete 120W de carga rápida, pero no los usa todo el tiempo. Así funciona realmente fue publicada originalmente en Xataka Móvil por Iván Linares Samuel Fernández .

Silenciar…
Descansar…

3 de noviembre

Destacadoeldiario.esTecnología

Supermercados en Europa y bases militares en EEUU: ¿qué está pasando con los hackeos a frigoríficos? (se abre en una pestaña nueva)

El ataque masivo que este lunes afectó a las cámaras de frío de múltiples países europeos llega tras un incidente muy similar en Francia y otro que afectó a al menos seis bases militares de EEUU en su territorio El ciberataque a los supermercados afectó también al banco nacional de sangre francés ¿Quién está hackeando los frigoríficos de los supermercados? ¿Con qué objetivo? Son las preguntas que se abren en Europa y Estados Unidos después de un segundo (tercero, en realidad) ataque masivo contra las cámaras de frío, que este lunes volvió a echar a perder toneladas de alimentos. Una serie de acciones que responde a un mismo patrón, pero cuyos autores y motivación siguen siendo una incógnita para los investigadores. Casi todas las hipótesis están abiertas: desde el simple vandalismo hasta la extorsión económica o, incluso, el ciberterrorismo. “Algunos productos refrigerados/congelados no están disponibles temporalmente debido a un problema técnico. Lamentamos las molestias y agradecemos tu comprensión”, se leía en varios folios impresos y pegados con celo a las neveras de un supermercado de Dublín. La sección de lácteos, la de productos veganos, las pizzas o el pan: todo estaba vacío. Numerosos supermercados de toda Irlanda se encontraban en la misma situación, así como otros en Bélgica, Estonia, Finlandia, Países Bajos y Suecia . Cadenas de todo tipo, desde Carrefour hasta tiendas de Ikea, notificaron fallos generalizados en sus cámaras. El episodio llega apenas semanas después de que entre 400 y 700 supermercados franceses sufrieran problemas similares en sus neveras y congeladores . El modus operandi fue prácticamente idéntico: alguien accedió de manera remota a los sistemas que controlan los refrigeradores y manipuló sus termostatos. Según el modelo, los atacantes forzaron la descongelación de los productos e incluso llegaron a ponerlos a 50 grados cuando las máquinas lo permitían. Las pérdidas van desde decenas de miles de euros hasta 130.000 euros por establecimiento. Un ataque que, al contrario de lo que se creía inicialmente, no fue el primero de su tipo. Según ha revelado la agencia Reuters y han confirmado después medios como The New York Times , a lo largo del mes de agosto al menos seis bases militares estadounidenses situadas en su territorio sufrieron misteriosos fallos en los frigoríficos y congeladores de alimentos de sus economatos y tiendas de comestibles. La consecuencia fue la misma que en Europa: miles de kilos de alimentos echados a perder y problemas temporales de suministro en las bases afectadas. Ahora EEUU está reevaluando aquel incidente, que en un primer momento se interpretó como un problema técnico o avería. Tanto el Pentágono como la División de Investigación Criminal del Ejército han reabierto el caso y están en contacto con las autoridades francesas bajo la hipótesis de que podría tratarse de una misma campaña de ataques. Quién está detrás Esos problemas de abastecimiento se han sentido con fuerza en las localidades más pequeñas que se han visto afectadas por el ataque del lunes. “Ni siquiera entiendo cómo alguien puede hacer algo así, no le veo el sentido”, lamentaba Mathieu Tilman, responsable de un establecimiento de Delhaize en Tourinnes-Saint-Lambert, un pueblo de unos 2.500 habitantes en un la región belga de Valonia, delante de decenas de bolsas de basura con alimentos echados a perder. “Hay tanta gente que se muere de hambre, gente que no tiene suficiente para comer. ¿Cómo es posible que acabemos tirando tanta comida? Me resulta realmente angustioso”, continuaba el trabajador. “Es una locura. No veo qué ganan con ello. En realidad, es una forma de terrorismo”, denunciaba Rickard Nilsson, gerente de un supermercado ICA en Sjöbo, localidad sueca de 8.000 habitantes. “Lo que se está analizando es si esto es una gamberrada o si puede haber algo más serio detrás”, explica a elDiario.es Josep Albors, director de Investigación de la firma de ciberseguridad ESET. Los expertos manejan varias hipótesis principales en este momento. La primera es la extorsión económica: que los ataques sean una demostración de fuerza. Su estrategia consistiría en coaccionar a los establecimientos y exigirles un pago a cambio de no repetirlos en el futuro. “El problema de esta teoría es que el ataque ha sido tan fuerte que las empresas deberían tomar todas las medidas para que no vuelva a pasar”, cuestiona Albors. “La segunda hipótesis es que haya algo más grande detrás”, continúa el especialista. ¿Qué opciones habría? Por un lado, los grupos hacktivistas , conocidos por “actuar por su cuenta, defendiendo la causa de un país o un movimiento”, detalla Albors. En este momento los más activos en Europa son los prorrusos , que operan contra Ucrania y los países que la apoyan, pero también hay grupos propalestinos y proiraníes. No obstante, también es posible que se trate de un comando “apoyado por un Estado”. En este caso, su objetivo sería “causar preocupación entre los ciudadanos” y problemas en las cadenas de suministro de alimentos. Es aquí donde entra la hipótesis del ciberterrorismo: “No es una teoría descabellada en el contexto geopolítico actual”, afirma Albors. Por último, cabe la posibilidad de que “haya alguien jugando a ver cuánto daño puede forzar”. Una hipótesis en la que no se descarta que detrás de todas estas pérdidas materiales se encuentre incluso algún actor con poca o casi nula experiencia apoyándose en inteligencia artificial para lanzar los ataques. Tanto las fuerzas de seguridad como los especialistas del sector privado llevan meses alertando de que esta tecnología ha “reducido la barrera de entrada” para llevar a cabo acciones ofensivas. Un agujero abierto durante más de un año Pese a que la IA ha podido jugar un papel para ayudar a los atacantes, los incidentes de las cámaras de frío no pasarán a la historia como los primeros en los que esta tecnología abrió una gran brecha de seguridad en el mundo físico. La realidad es que, a nivel técnico, el impacto de lo sucedido es una consecuencia de vulnerabilidades conocidas desde hace más de un año y malas prácticas de seguridad. Así lo ha confirmado la investigación del ciberataque contra los supermercados franceses de octubre. Danfoss, el fabricante de los frigoríficos y congeladores saboteados, descubrió un agujero en sus sistemas y publicó parches de seguridad en marzo y agosto de 2025. Sin embargo, muchos de los equipos informáticos afectados habían llegado al final de su ciclo de soporte y ya no recibían actualizaciones. Los investigadores descubrieron más tarde que muchos establecimientos tenían los paneles de gestión de la refrigeración totalmente accesibles en Internet o protegidos por contraseñas débiles y predefinidas. El equipo nacional francés de respuesta a incidentes de ciberseguridad (CERT-FR) pidió a los supermercados del país arreglar esta situación y aislar de la red los aparatos que ya no reciben soporte. En España, en cambio, “es poco habitual que los supermercados externalicen el control remoto de sus instalaciones frigoríficas mediante sistemas externos centralizados”, exponen fuentes de la distribución alimentaria a elDiario.es. Esta práctica “limita el alcance potencial de un ataque informático y reduce el riesgo de interrupciones simultáneas en distintos establecimientos”. Con todo, los especialistas avisan de que la cadena de ciberataques podría continuar en el futuro contra otros países. La intrusión en los congeladores ha demostrado que para paralizar un servicio esencial basta con explotar descuidos de seguridad elementales. “A mí lo que me preocupa es que, sabiendo cómo está la situación, estos sistemas sigan expuestos”, dice Josep Albors.

Silenciar…
Descansar…
No se pudieron leer los feeds de Melilla Hoy, Granada Digital, Gasteiz Hoy, La Marina Plaza, El Bierzo Digital, OKDiario. El resto de medios se actualiza con normalidad.
Has llegado al final · 3 noticias

Suscribirse a esta búsqueda por RSS