Prensa EspañolaTodas las noticias, un solo sitio

Todas las noticias de la prensa española, en un solo sitio

Saltar al listado de noticias

Lo más importante ahora

Última hora de elDiario.eseldiario.esGeneral

Outlook y Teams empiezan a recuperarse en Europa tras una caída global de 20 horas en Microsoft (se abre en una pestaña nueva)

La multinacional sigue descartando el ciberataque tras el histórico apagón, que vuelve a mostrar la gran dependencia de la sociedad digital de un puñado de gigantes tecnológicos Caída global de Microsoft: qué ha pasado y cuándo podrían volver a funcionar Outlook y Teams Los servicios en la nube de Microsoft 365, entre ellos el correo Outlook y la plataforma de trabajo Teams, han comenzado a recuperarse este viernes en Europa después de casi 20 horas de interrupción global. En su última actualización sobre el apagón, publicada a las 13.00 hora peninsular española, la compañía ha confirmado “avances alentadores en la recuperación en Europa, con una mejora de la disponibilidad del servicio y del rendimiento en la entrega de correos electrónicos en una parte creciente de la infraestructura de Microsoft 365 afectada”. La multinacional señala que el servicio en Japón “se mantiene comparativamente más estable”, tras haber completado una hora antes las maniobras de restablecimiento en varias zonas de la región de Asia-Pacífico, mientras que Norteamérica “también está mejorando”. Con todo, Microsoft advierte de que “algunos usuarios todavía pueden experimentar problemas intermitentes mientras continúan las acciones de recuperación”. Los ingenieros de la compañía se centran ahora en resolver los focos de interrupción restantes y en “reducir las colas y los retrasos acumulados de correo electrónico”, una tarea que consideran prioritaria tras casi un día de bloqueo. No obstante, la ampliación del plazo de espera de 48 horas para recibir todos los correos continúa activa. Lo que sí ha descartado Microsoft a través de uno de sus vicepresidentes ejecutivos es que el origen de los problemas esté en un ciberataque. “Puedo confirmar que no hay indicios de que esto sea el resultado de una actividad maliciosa”, ha afirmado Charles Lamanna esta madrugada, una versión que Microsoft ha repetido en cada una de sus actualizaciones horarias desde entonces. Afectación menor en la administración pública española En España, fuentes del Ministerio para la Transformación Digital y de la Función Pública han asegurado a EFE que en la Administración General del Estado “el impacto está siendo menor” porque la mayoría de los correos electrónicos de los empleados públicos están alojados en centros de datos propios. Las incidencias en el sector público estatal se han concentrado en los organismos que tienen el correo en la nube de Microsoft y en los trabajadores que utilizan aplicaciones como Teams o el asistente Copilot. Tampoco se ha visto alterada la actividad asistencial en los hospitales de comunidades como Madrid, Catalunya o Galicia, ni la circulación de los trenes de Renfe o el tráfico de los aeropuertos de Aena, aunque el gestor aeroportuario sí ha perdido el correo electrónico en sus servicios centrales y ha tenido que sustituirlo por WhatsApp y llamadas telefónicas. Donde más se ha dejado sentir el apagón es en el sector privado y en las universidades que dependen de la nube de Microsoft para el correo, las reuniones docentes y la edición de documentos. Una histórica caída de 20 horas La caída comenzó el jueves alrededor de las 17.26 hora peninsular española en EEUU y se extendió a lo largo de la noche a Europa, Asia y Oceanía, bloqueando el acceso a herramientas como Outlook, Teams, SharePoint, OneDrive y Copilot. El problema se encuentra en Exchange Online, el motor que gestiona los buzones de correo de Outlook. Los fallos en este sistema comenzaron a arrastrar a cualquier función de Microsoft 365, la plataforma de ofimática de Microsoft, que necesite cruzar datos con el correo electrónico, el calendario o la agenda de contactos. Una cascada que terminó tumbando el centro de administración; algunas herramientas de ciberseguridad y gestión de datos, como Defender para Office 365; las versiones para particulares de Outlook, OneDrive, OneNote y To Do; e incluso servicios de compañías externas, como OpenAI y Anthropic. El origen de esa caída ha ido cambiando en las diferentes explicaciones que ha ofrecido Microsoft. En un primer momento, la multinacional la atribuyó a una “carga elevada” en su infraestructura en varias regiones. Pero poco después lo descartó. “Hemos determinado que el aumento de la carga no se debe a un incremento del tráfico, sino a que varios servidores no están disponibles de forma inesperada, lo que está sobrecargando la infraestructura restante”, informó ya entrada la noche. Hemos supervisado el estado de los cambios aplicados para mejorar la capacidad de servicio y confirmado que no están dando los resultados esperados Microsoft — tras fallar los primeros parches para levantar sus sistemas La razón por la que Microsoft no ha podido levantar sus servicios durante la noche es el propio tamaño de la cascada de fallos. La magnitud de la caída ha provocado un aluvión aún mayor de solicitudes de reconexión que sus servidores han sido incapaces de asumir. Según las actualizaciones de estado publicadas por Microsoft, esa incapacidad se ha debido a un fallo en el sistema encargado de procesar el estado de los servidores, lo que ha provocado que estos dejaran de superar las comprobaciones automáticas y quedaran fuera de servicio. Al desconectarse esa parte de la red, todo el volumen habitual de peticiones se desvió de golpe hacia los servidores restantes, saturándolos y provocando que fueran cayendo uno tras otro. “Hemos supervisado el estado de los cambios aplicados para mejorar la capacidad de servicio y confirmado que no están dando los resultados esperados”, reconocía Microsoft al cabo de las horas. “Los servidores que volvimos a poner en servicio pueden dejar de responder de nuevo una vez que reciban tráfico”. Para romper ese bloqueo, Microsoft decidió bloquear temporalmente parte del tráfico, en un intento de permitir que los servidores volvieran a sus configuraciones previas. Sus equipos de rescate pudieron por fin publicar que estas medidas estaban empezando a tener un “éxito marginal” sobre las 8.00, hora peninsular. “Estamos viendo los primeros avances”, confirmaron en una publicación posterior, a las 8.36. A las 10.14 horas, la compañía comunicó “los primeros indicios de estabilización” y un “aumento de capacidad” de los servidores para asumir tráfico, paso previo a la reapertura progresiva en Asia-Pacífico y Europa. La gran dependencia El enorme impacto de la caída de Microsoft ha disparado las denuncias sobre la gran dependencia que la sociedad digital sufre de un puñado de gigantes tecnológicos. “Los acontecimientos de hoy sirven como recordatorio oportuno de los costes económicos y humanos reales que generan la dependencia de un proveedor y la falta de alternativas para los clientes”, ha manifestado Nicky Stewart, portavoz de la Open Cloud Coalition, una alianza de empresas del sector de la nube, entre ellas Google Cloud y proveedores más pequeños, que presiona a las autoridades europeas para reducir la dependencia de Microsoft y Amazon. “El impacto es considerable: se destruye valor económico, se limita la capacidad de elección y se debilitan nuestra competitividad y resiliencia. Depender en exceso de un único proveedor deja a las empresas y los servicios públicos expuestos a interrupciones y genera riesgos económicos más amplios”, ha continuado. Sin embargo, en los últimos años, las empresas, lejos de reducir su dependencia de estos grandes proveedores, la han aumentado. “Cuenta con muchas ventajas económicas, operativas y demás, pero nos genera una falsa sensación de seguridad, y esto es aplicable tanto al servicio que hemos experimentado hoy”, afirma en un comunicado enviado a elDiario.es José de la Cruz, director técnico en Iberia de la firma de ciberseguridad TrendAI. La realidad es que nosotros somos los responsables de nuestro negocio. Y por ese motivo tenemos que ayudar a que no haya una dependencia de estas plataformas, por muy buenas que sean José de la Cruz — director técnico TrendAI Iberia “La realidad es que nosotros somos los responsables de nuestro negocio, somos los responsables de nuestros datos, somos responsables de la reputación de nuestras compañías. Y por ese motivo tenemos que ayudar a que no haya una dependencia de estas plataformas, por muy buenas que sean”, insiste el experto. Desde la academia también se ha animado a las empresas e instituciones afectadas a utilizar el caso como una llamada de atención. “Las organizaciones deberían ser capaces de responder a algunas preguntas básicas: ¿cuáles de nuestros procesos críticos dependen de un único proveedor?, ¿cuánto tiempo podríamos operar si ese proveedor no estuviera disponible?, ¿cuál es nuestra alternativa para comunicarnos con el personal, los clientes y los reguladores?”, ha apuntado Steven Watt, profesor de Ciberseguridad en la Universidad de St Andrews, en declaraciones a The Guardian . “Un plan de continuidad que depende de la misma plataforma que acaba de fallar no es un plan”, ha añadido. Microsoft asegura que publicará un informe completo con el origen del problema cuando la situación se resuelva, mientras sus acciones apenas se han resentido de la caída global, cayendo poco más de un 1% en las operaciones previas a la apertura de Wall Street.
Ver lo último

Lo último

10 noticias

Hace 2 h

Destacadoeldiario.esGeneral

Outlook y Teams empiezan a recuperarse en Europa tras una caída global de 20 horas en Microsoft (se abre en una pestaña nueva)

La multinacional sigue descartando el ciberataque tras el histórico apagón, que vuelve a mostrar la gran dependencia de la sociedad digital de un puñado de gigantes tecnológicos Caída global de Microsoft: qué ha pasado y cuándo podrían volver a funcionar Outlook y Teams Los servicios en la nube de Microsoft 365, entre ellos el correo Outlook y la plataforma de trabajo Teams, han comenzado a recuperarse este viernes en Europa después de casi 20 horas de interrupción global. En su última actualización sobre el apagón, publicada a las 13.00 hora peninsular española, la compañía ha confirmado “avances alentadores en la recuperación en Europa, con una mejora de la disponibilidad del servicio y del rendimiento en la entrega de correos electrónicos en una parte creciente de la infraestructura de Microsoft 365 afectada”. La multinacional señala que el servicio en Japón “se mantiene comparativamente más estable”, tras haber completado una hora antes las maniobras de restablecimiento en varias zonas de la región de Asia-Pacífico, mientras que Norteamérica “también está mejorando”. Con todo, Microsoft advierte de que “algunos usuarios todavía pueden experimentar problemas intermitentes mientras continúan las acciones de recuperación”. Los ingenieros de la compañía se centran ahora en resolver los focos de interrupción restantes y en “reducir las colas y los retrasos acumulados de correo electrónico”, una tarea que consideran prioritaria tras casi un día de bloqueo. No obstante, la ampliación del plazo de espera de 48 horas para recibir todos los correos continúa activa. Lo que sí ha descartado Microsoft a través de uno de sus vicepresidentes ejecutivos es que el origen de los problemas esté en un ciberataque. “Puedo confirmar que no hay indicios de que esto sea el resultado de una actividad maliciosa”, ha afirmado Charles Lamanna esta madrugada, una versión que Microsoft ha repetido en cada una de sus actualizaciones horarias desde entonces. Afectación menor en la administración pública española En España, fuentes del Ministerio para la Transformación Digital y de la Función Pública han asegurado a EFE que en la Administración General del Estado “el impacto está siendo menor” porque la mayoría de los correos electrónicos de los empleados públicos están alojados en centros de datos propios. Las incidencias en el sector público estatal se han concentrado en los organismos que tienen el correo en la nube de Microsoft y en los trabajadores que utilizan aplicaciones como Teams o el asistente Copilot. Tampoco se ha visto alterada la actividad asistencial en los hospitales de comunidades como Madrid, Catalunya o Galicia, ni la circulación de los trenes de Renfe o el tráfico de los aeropuertos de Aena, aunque el gestor aeroportuario sí ha perdido el correo electrónico en sus servicios centrales y ha tenido que sustituirlo por WhatsApp y llamadas telefónicas. Donde más se ha dejado sentir el apagón es en el sector privado y en las universidades que dependen de la nube de Microsoft para el correo, las reuniones docentes y la edición de documentos. Una histórica caída de 20 horas La caída comenzó el jueves alrededor de las 17.26 hora peninsular española en EEUU y se extendió a lo largo de la noche a Europa, Asia y Oceanía, bloqueando el acceso a herramientas como Outlook, Teams, SharePoint, OneDrive y Copilot. El problema se encuentra en Exchange Online, el motor que gestiona los buzones de correo de Outlook. Los fallos en este sistema comenzaron a arrastrar a cualquier función de Microsoft 365, la plataforma de ofimática de Microsoft, que necesite cruzar datos con el correo electrónico, el calendario o la agenda de contactos. Una cascada que terminó tumbando el centro de administración; algunas herramientas de ciberseguridad y gestión de datos, como Defender para Office 365; las versiones para particulares de Outlook, OneDrive, OneNote y To Do; e incluso servicios de compañías externas, como OpenAI y Anthropic. El origen de esa caída ha ido cambiando en las diferentes explicaciones que ha ofrecido Microsoft. En un primer momento, la multinacional la atribuyó a una “carga elevada” en su infraestructura en varias regiones. Pero poco después lo descartó. “Hemos determinado que el aumento de la carga no se debe a un incremento del tráfico, sino a que varios servidores no están disponibles de forma inesperada, lo que está sobrecargando la infraestructura restante”, informó ya entrada la noche. Hemos supervisado el estado de los cambios aplicados para mejorar la capacidad de servicio y confirmado que no están dando los resultados esperados Microsoft — tras fallar los primeros parches para levantar sus sistemas La razón por la que Microsoft no ha podido levantar sus servicios durante la noche es el propio tamaño de la cascada de fallos. La magnitud de la caída ha provocado un aluvión aún mayor de solicitudes de reconexión que sus servidores han sido incapaces de asumir. Según las actualizaciones de estado publicadas por Microsoft, esa incapacidad se ha debido a un fallo en el sistema encargado de procesar el estado de los servidores, lo que ha provocado que estos dejaran de superar las comprobaciones automáticas y quedaran fuera de servicio. Al desconectarse esa parte de la red, todo el volumen habitual de peticiones se desvió de golpe hacia los servidores restantes, saturándolos y provocando que fueran cayendo uno tras otro. “Hemos supervisado el estado de los cambios aplicados para mejorar la capacidad de servicio y confirmado que no están dando los resultados esperados”, reconocía Microsoft al cabo de las horas. “Los servidores que volvimos a poner en servicio pueden dejar de responder de nuevo una vez que reciban tráfico”. Para romper ese bloqueo, Microsoft decidió bloquear temporalmente parte del tráfico, en un intento de permitir que los servidores volvieran a sus configuraciones previas. Sus equipos de rescate pudieron por fin publicar que estas medidas estaban empezando a tener un “éxito marginal” sobre las 8.00, hora peninsular. “Estamos viendo los primeros avances”, confirmaron en una publicación posterior, a las 8.36. A las 10.14 horas, la compañía comunicó “los primeros indicios de estabilización” y un “aumento de capacidad” de los servidores para asumir tráfico, paso previo a la reapertura progresiva en Asia-Pacífico y Europa. La gran dependencia El enorme impacto de la caída de Microsoft ha disparado las denuncias sobre la gran dependencia que la sociedad digital sufre de un puñado de gigantes tecnológicos. “Los acontecimientos de hoy sirven como recordatorio oportuno de los costes económicos y humanos reales que generan la dependencia de un proveedor y la falta de alternativas para los clientes”, ha manifestado Nicky Stewart, portavoz de la Open Cloud Coalition, una alianza de empresas del sector de la nube, entre ellas Google Cloud y proveedores más pequeños, que presiona a las autoridades europeas para reducir la dependencia de Microsoft y Amazon. “El impacto es considerable: se destruye valor económico, se limita la capacidad de elección y se debilitan nuestra competitividad y resiliencia. Depender en exceso de un único proveedor deja a las empresas y los servicios públicos expuestos a interrupciones y genera riesgos económicos más amplios”, ha continuado. Sin embargo, en los últimos años, las empresas, lejos de reducir su dependencia de estos grandes proveedores, la han aumentado. “Cuenta con muchas ventajas económicas, operativas y demás, pero nos genera una falsa sensación de seguridad, y esto es aplicable tanto al servicio que hemos experimentado hoy”, afirma en un comunicado enviado a elDiario.es José de la Cruz, director técnico en Iberia de la firma de ciberseguridad TrendAI. La realidad es que nosotros somos los responsables de nuestro negocio. Y por ese motivo tenemos que ayudar a que no haya una dependencia de estas plataformas, por muy buenas que sean José de la Cruz — director técnico TrendAI Iberia “La realidad es que nosotros somos los responsables de nuestro negocio, somos los responsables de nuestros datos, somos responsables de la reputación de nuestras compañías. Y por ese motivo tenemos que ayudar a que no haya una dependencia de estas plataformas, por muy buenas que sean”, insiste el experto. Desde la academia también se ha animado a las empresas e instituciones afectadas a utilizar el caso como una llamada de atención. “Las organizaciones deberían ser capaces de responder a algunas preguntas básicas: ¿cuáles de nuestros procesos críticos dependen de un único proveedor?, ¿cuánto tiempo podríamos operar si ese proveedor no estuviera disponible?, ¿cuál es nuestra alternativa para comunicarnos con el personal, los clientes y los reguladores?”, ha apuntado Steven Watt, profesor de Ciberseguridad en la Universidad de St Andrews, en declaraciones a The Guardian . “Un plan de continuidad que depende de la misma plataforma que acaba de fallar no es un plan”, ha añadido. Microsoft asegura que publicará un informe completo con el origen del problema cuando la situación se resuelva, mientras sus acciones apenas se han resentido de la caída global, cayendo poco más de un 1% en las operaciones previas a la apertura de Wall Street.
Silenciar…
Descansar…

Hace 4 h

Hace 5 h

eldiario.esGeneral

Caída global de Microsoft: qué ha pasado, por qué y cuándo podrían volver a funcionar Outlook y Teams (se abre en una pestaña nueva)

El gigante tecnológico niega que el apagón se deba a un ciberataque pero aún no puede adelantar cuándo se recuperarán sus servicios, que acumulan 15 horas de caída ACTUALIZACIÓN - Outlook y Teams empiezan a recuperarse en Europa tras una caída global de 20 horas en Microsoft Microsoft acumula más de 15 horas de interrupción global en sus servicios en la nube de Microsoft 365. La caída comenzó el jueves alrededor de las 17:26 (hora peninsular española) en el continente americano y se extendió a lo largo de la noche a Europa, Asia y Oceanía, bloqueando el acceso a herramientas como Outlook, Teams, SharePoint, OneDrive y Copilot. A primera hora de la mañana de este viernes, coincidiendo con el arranque de la jornada laboral en España y el resto de Europa, la compañía ha informado de los primeros avances. “Estamos observando los primeros indicios de estabilización”, confirmaba en una de sus actualizaciones, publicada a las 10.14 hora española. Aunque el servicio seguía degradado, el último parche es el primero que muestra un “aumento de capacidad” de los servidores para asumir tráfico y de la “estabilidad del servicio”, añadía la compañía: “Estamos implementando estas acciones de manera más amplia en las regiones afectadas mientras buscamos lograr una recuperación persistente”. Finalmente, pasadas las 14.horas, Microsoft ha confirmado que sus servicios en Europa empiezan a mostrar una “recuperación sostenida”. No obstante, lo sucedido vuelve a mostrar la gran dependencia que la sociedad digital mantienen con un puñado de gigantes tecnológicos . Qué ha pasado El problema se ha dado en Exchange Online, el motor que gestiona los buzones de correo de Outlook. Fallos en este sistema comenzaron a arrastrar en cadena a cualquier función del ecosistema de Microsoft 365, la plataforma de ofimática de Microsoft, que necesite cruzar datos con el correo electrónico, el calendario o la agenda de contactos. El origen de esa caída ha ido cambiando en las diferentes explicaciones que ha ofrecido Microsoft. En un primer momento, la multinacional la atribuyó a una “carga elevada” en su infraestructura en varias regiones. Pero poco después lo descartó. “Hemos determinado que el aumento de la carga no se debe a un incremento del tráfico, sino a que varios servidores no están disponibles de forma inesperada, lo que está sobrecargando la infraestructura restante”, informó ya entrada la noche. El apagón ha tumbado también el propio centro de administración de Microsoft 365, anulando la vía oficial mediante la que el gigante estadounidense comunica las actualizaciones de estado. Algunas funciones de las herramientas de ciberseguridad, como Defender para Office 365, han quedado a su vez inutilizadas, reconoce la multinacional. Las versiones para particulares de Outlook, OneDrive, OneNote y To Do tampoco funcionan para todos los usuarios. El bloqueo impide también que el asistente de inteligencia artificial Copilot cargue las conversaciones o consulte archivos de trabajo y ha generado fallos en los servicios de compañías externas de este sector, como OpenAI y Anthropic. Lo que sí ha descartado Microsoft a través de uno de sus vicepresidentes ejecutivos es que el origen de los problemas esté en un ciberataque. “Lamentamos que las caídas de hoy hayan causado interrupciones a nuestros clientes y estamos trabajando para resolver el problema. Seguiremos compartiendo más información tan pronto como la tengamos y, por ahora, puedo confirmar que no hay indicios de que esto sea el resultado de una actividad maliciosa”, ha afirmado Charles Lamanna esta madrugada. Por qué no se recupera La razón por la que Microsoft no ha podido levantar sus servicios durante la noche es el propio tamaño de la cascada de fallos. La magnitud de la caída ha provocado un aluvión aún mayor de solicitudes de reconexión que sus servidores han sido incapaces de asumir. Según las actualizaciones de estado publicadas por Microsoft, esa incapacidad se ha debido a un fallo en el sistema encargado de procesar el estado de los servidores, lo que ha provocado que estos dejaran de superar las comprobaciones automáticas y quedaran fuera de servicio. Al desconectarse esa parte de la red, todo el volumen habitual de peticiones se desvió de golpe hacia los servidores restantes, saturándolos y provocando que fueran cayendo uno tras otro. Estamos viendo los primeros avances Equipo de ingenieros de Microsoft — actualización de las 8 de la mañana, tras más de 12 horas de caída Los intentos de los ingenieros por reiniciarlos y aplicar medidas de contingencia chocaron con este mismo fallo. “Hemos supervisado el estado de los cambios aplicados para mejorar la capacidad de servicio y confirmado que no están dando los resultados esperados”, reconoció Microsoft al cabo de las horas. “Los servidores que volvimos a poner en servicio pueden dejar de responder de nuevo una vez que reciban tráfico”. Para romper ese bloqueo, Microsoft ha decidido bloquear temporalmente parte del tráfico, en un intento de permitir que los servidores vuelvan a sus configuraciones previas. Sus equipos de rescate pudieron por fin publicar que estas medidas estaban empezando a tener un “éxito marginal” sobre las 8, hora peninsular. “Estamos viendo los primeros avances”, confirmaron en una publicación posterior, a las 8.36 horas. Cuándo podría volver a funcionar En infraestructuras en la nube con fallos de esta escala, lograr una vía de recuperación no implica una vuelta inmediata a la normalidad. Debido a los numerosos problemas para restaurar los servicios que se han dado durante la noche europea, lo habitual es que los ingenieros de Microsoft vayan reactivando los servicios por tramos, asegurando cada paso antes de arriesgarse a una nueva sobrecarga. “La capacidad del servicio todavía no ha recuperado los niveles normales y su estado sigue siendo variable a medida que se restablece el tráfico de forma controlada”, ha informado el gigante tecnológico en una actualización publicada a las 10.14 hora española: “Nuestra principal línea de actuación sigue centrada en estabilizar el servicio y llevar a cabo una recuperación controlada”. A esta hora la empresa ha logrado restablecer las llamadas, las reuniones y los chats de grupo en Teams. No obstante, sus usuarios siguen sin poder programar citas y configurar otros eventos de la aplicación. Aunque sus equipos están valorando maneras de “acelerar la recuperación”, en condiciones normales ese proceso puede alargarse durante varias horas, incluso un día completo. La propia Microsoft se mueve en estas franjas cuando avisa de que ha ampliado a “48 horas el plazo de espera de los correos electrónicos”, con la intención de “proteger los mensajes retrasados mientras continúa la recuperación del servicio”. Microsoft ha fijado la próxima actualización sobre el estado de la recuperación para las 13.00 horas y asegura que publicará un informe completo cuando la situación se resuelva. En las operaciones previas a la apertura de Wall Street, sus acciones caen en este momento algo más de un 2%.

Silenciar…
Descansar…

Ayer

El fallo del iPhone que pone en jaque a las criptomonedas. Binance lanzó la voz de alarma (se abre en una pestaña nueva)

Todos hemos oído alguna vez la historia de alguien al que han estafado o le han robado todas sus criptomonedas . Y casi siempre nos hacemos la misma pregunta: cómo es posible que pase algo así . Ahora tenemos una buena oportunidad para entenderlo, y además de primera mano con el iPhone. Binance ha avisado de un fallo de seguridad en iOS que permitiría a una app maliciosa leer archivos de otras apps , como las claves privadas o las frases semilla de una cartera de criptomonedas. Las notas de seguridad de iOS 27.2.1 no mencionan ninguna corrección. Lo que sabemos de un vistazo El aviso : Binance alerta de un fallo de seguridad en iOS. El nombre : worse_query. Qué permite : que una app maliciosa lea archivos de otras apps. Versiones citadas : iOS 26.7.1, iOS 27.0.1 e iOS 27.2. El parche : las notas de iOS 27.2.1 no mencionan ninguna corrección. En España : Binance cerrará las cuentas afectadas el 31 de diciembre de 2026. Lo que recomienda Binance : borrar apps de fuentes no oficiales y actualizar. Binance avisa a los usuarios de iPhone Binance publicó en X un aviso dirigido a quienes usan un iPhone. En él habla de un fallo de seguridad que afectaría a iOS 26.7.1, iOS 27.0.1 e iOS 27.2, y s itúa el origen en el sistema operativo y no en su aplicación. Lo describe como un problema a nivel de iOS que alcanza a prácticamente todas las apps. Según el aviso, las frases semilla, las claves privadas y las credenciales de acceso de cualquier aplicación del ecosistema de Apple estarían en riesgo . La frase semilla es el conjunto de palabras que da acceso a una cartera de criptomonedas, y la clave privada es lo que permite mover los fondos. Quien consigue una de las dos controla ese dinero, y por eso un fallo así preocupa tanto a un exchange. Un fallo que rompe el aislamiento entre apps El fallo se llama "worse_query" y consiste en saltarse una de las defensas básicas del iPhone . iOS encierra cada app en su propio espacio , conocido como "sandbox", para que ninguna pueda ver los archivos de otra. Si una app maliciosa lograra salir de ese espacio, podría leer lo que guardan las demás. Eso es lo que describe worse_query. En seguridad se llama "escape del sandbox" . Los dos investigadores que lo descubrieron publicaron en GitHub una prueba de concepto, un código de demostración que enseña cómo aprovecharlo . Uno de ellos explica que ese código está pensado para desarrolladores y que, por sí solo, tiene poca utilidad. Aun así, otros desarrolladores ya han creado aplicaciones con él , entre ellas un gestor de archivos capaz de acceder a datos de otras apps, modificarlos y borrarlos sin necesidad de jailbreak. De momento, ni Binance ni los investigadores han reportado ataques ni robos de criptomonedas con este fallo. Apple publicó iOS 27.2.1 junto a iOS 26.7.3, con correcciones de errores. El documento de seguridad de iOS 27.2.1 no incluye ninguna descripción que coincida con este fallo . Uno de los investigadores va más allá y asegura que "worse_query" sigue sin corregirse tanto en iOS 27.2.1 como en la primera beta de iOS 27.3 . Binance ya no opera con normalidad en España En España, el aviso llega mientras la plataforma está en punto muerto. El periodo de transición del reglamento europeo que exige licencia a los proveedores de criptomonedas terminó a finales de junio de 2026 y B inance se quedó sin licencia válida en ningún país de la UE . Desde el 1 de julio, en España solo se puede vender y retirar. En ningún caso comprar ni depositar. Los fondos se pueden retirar tanto en criptomonedas como en euros hasta el cierre, fechado en principio para el 31 de diciembre de 2026. Esto afecta a España, Francia, Italia y Polonia. Fuera de la UE Binance sigue operando , y entre sus mercados en América figuran Argentina, Brasil, Chile, Colombia, México y Perú, con una regulación que varía de un país a otro. En Brasil, por ejemplo, presentó el 23 de octubre de 2026 una solicitud de licencia ante el Banco Central. El fallo afecta a cualquier app del iPhone , así que lo mismo da que tengamos las criptomonedas en Binance, en otro exchange o en una cartera propia. El riesgo es el mismo. En Applesfera "Un comprador de verdad, te paga". Así funciona la nueva estafa de WhatsApp y Wallapop Los consejos de Binance mientras llega el parche Binance recomienda tres cosas. La primera es b orrar las apps instaladas desde fuentes no fiables , como las que se instalan por sideloading, que es hacerlo fuera de la App Store, o con archivos IPA firmados a mano, los archivos de instalación de una app de iOS. La segunda es actualizar iOS y todas las apps a la última versión oficial. La tercera es para quien sospeche que ha sufrido una brecha: mover los fondos a una cartera nueva creada en un dispositivo limpio y cerrar todas las sesiones activas. Mirando a iOS 27.3 La pelota está en el tejado de Apple. La primera beta de iOS 27.3 todavía no incluye la corrección , así que habrá que seguir las próximas betas y las notas de seguridad de la siguiente actualización para ver si aparece. Para quien se haya preguntado alguna vez cómo se pierden criptomonedas de la noche a la mañana, este fallo nos da un buen ejemplo. Una app que llega a donde no debería y unas claves que, en cripto, equivalen al dinero. Hasta que Apple publique el parche, toca revisar qué apps tenemos instaladas y de dónde vienen. Fuente | Binance Imagen portada | Applesfera generada con IA En Applesfera | Cómo tener la nueva Siri AI en España: guía paso a paso para esquivar el bloqueo En Applesfera | Nuevo iPhone 18 - Todo lo que creemos saber sobre él - La noticia El fallo del iPhone que pone en jaque a las criptomonedas. Binance lanzó la voz de alarma fue publicada originalmente en Applesfera por Guille Lomener .

Silenciar…
Descansar…

Nuevos avisos de bomba afectan a trenes en Francia y a cientos de colegios en Italia (se abre en una pestaña nueva)

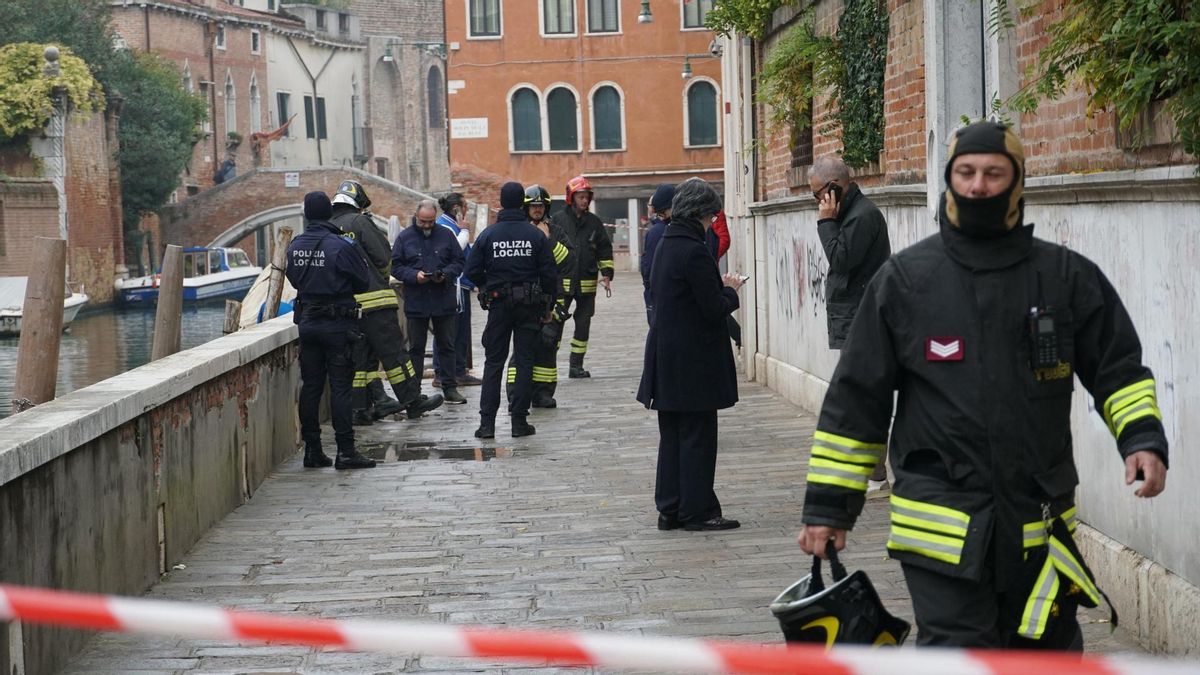
Las autoridades francesas han confirmado que no hay peligro y las italianas han pedido a los centros educativos que no interrumpan las clases, en el segundo día de amenazas falsas contra miles de colegios en toda Italia Continúa la oleada de falsas amenazas por bomba en aviones en Europa Este jueves, numerosos colegios de Italia han recibido una nueva oleada de correos electrónicos anónimos con amenazas de bomba falsas que obligaron a evacuar los centros en algunos casos, por segundo día consecutivo. Las amenazas han vuelto a producirse en cientos de escuelas de todo el país, en regiones del norte y del sur, así como en la capital, Roma. Según un primer balance oficial, 1.803 centros han recibido a lo largo de la mañana amenazas de bomba a través de correos electrónicos anónimos. El día anterior los centros afectados ascendieron a unos 6.000. A diferencia del miércoles, el Gobierno de Italia ha pedido no evacuar las escuelas y seguir con las clases con normalidad. Los Ministerios de Interior y Educación han ordenado a los directores de las escuelas no interrumpir la actividad escolar, según explican a EFE fuentes gubernamentales, a no ser que existan “específicos y fundados motivos de alarma”, que en cualquier caso deberán ser valorados por los delegados del Gobierno en cada región. El Gobierno de Giorgia Meloni trata de evitar así escenas de caos en el país, ante eventuales evacuaciones de miles de alumnos de los colegios públicos, como en el día de ayer. La sede del Gobierno, el Palacio Chigi de Roma, también ha recibido una amenaza de bomba similar con una exigencia de dimisión de Meloni, pero no ha activado su protocolo de seguridad al considerarla del todo infundada, de acuerdo con fuentes del Ejecutivo citadas por EFE. Mientras, en Francia, tres centros han recibido amenazas de bomba este jueves, que se revelaron falsas, según el Ministerio de Educación. Medios locales citados por EFE han detallado que las escuelas afectadas están en Marsella (sureste), Laon (norte) y el Jura, en el este del país. Además, una alerta de bomba en la estación de Calais-Fréthun ha afectado a la circulación de trenes durante unas dos horas en la mañana del jueves, incluidos los trenes entre Londres y París, según la emisora británica Sky News. El prefecto de la región ha informado de que el tráfico se ha reanudado después de verificar que no había peligros. Las autoridades galas no han revelado si lo sucedido en Calais-Fréthun tiene relación con las amenazas de bomba que se están repitiendo en varios países europeos en los últimos días y que han afectado a varios medios de transporte, como aviones y trenes, y a medios de comunicación en Irlanda y Reino Unido.

Silenciar…
Descansar…

Ayer

Seis unidades de siete megavatios: así es el proyecto actualizado del parque eólico entre Noviercas y Ólvega (se abre en una pestaña nueva)

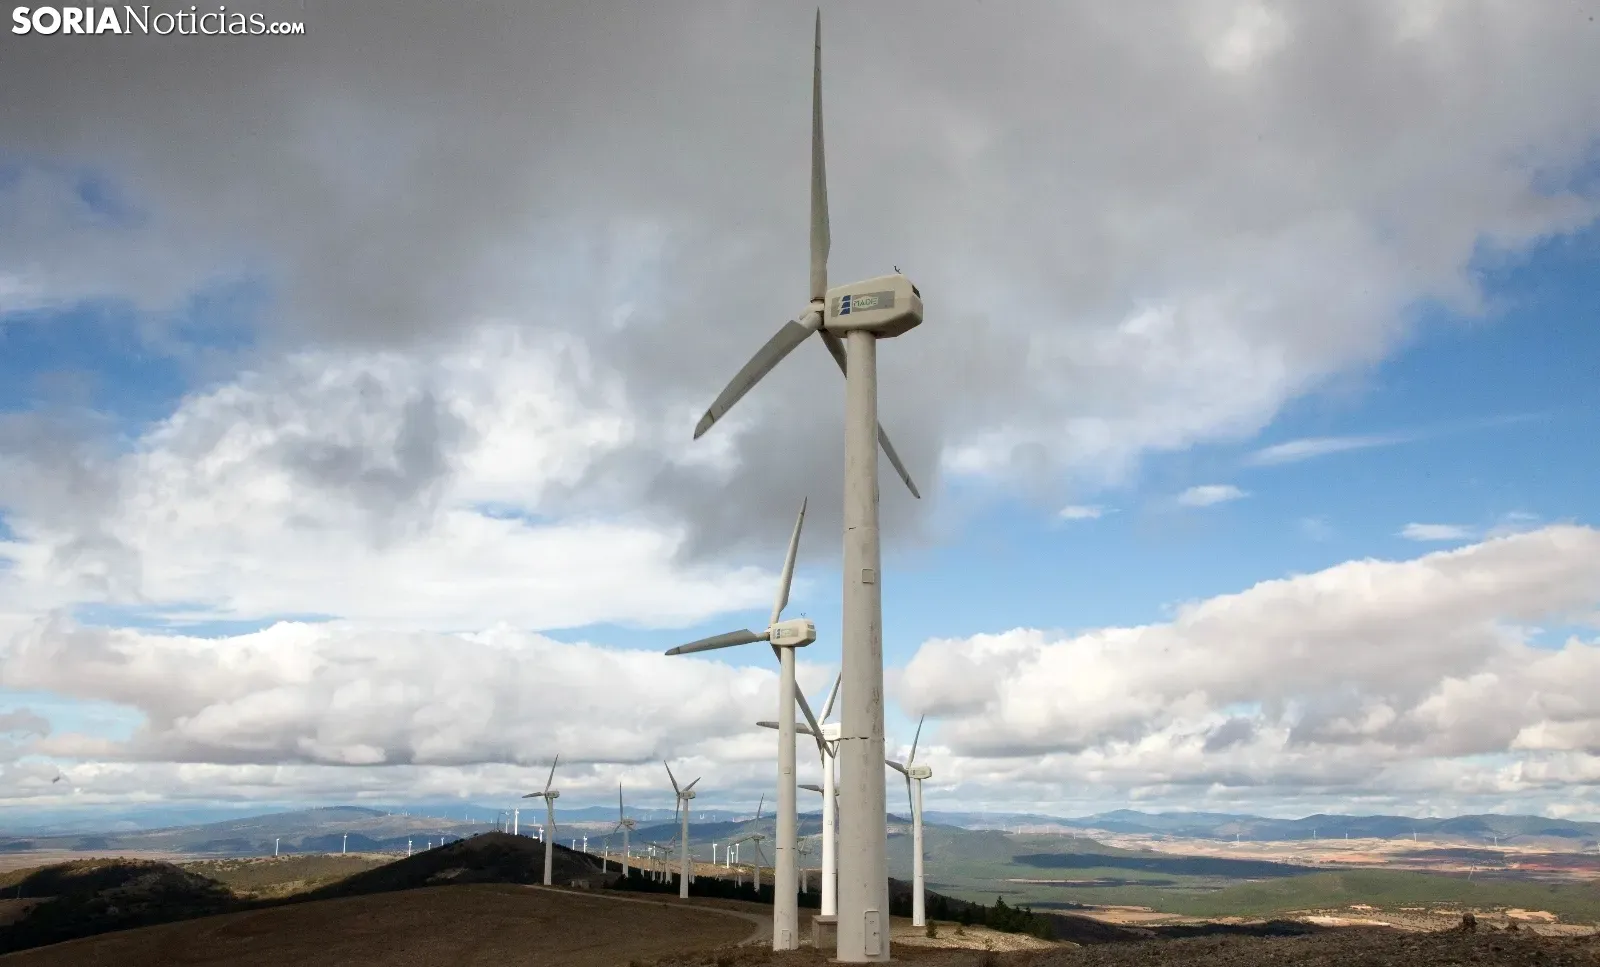
El Servicio Territorial de Industria, Comercio y Economía de Soria somete a información pública la solicitud de modificación de la autorización administrativa previa y de construcción del parque eólico Ámbil , proyectado en los términos municipales de Noviercas y Ólvega . Según publica este jueves el Boletín Oficial de Castilla y León , la instalación promovida por la mercantil Cerezo Wind, S.L. encara este nuevo trámite tras actualizar su proyecto ejecutivo conforme a las exigencias ambientales. Como se recordará, la administración autonómica ya concedió el nueve de febrero de 2025 la autorización administrativa previa a este complejo de 42 megavatios de potencia , un permiso publicado oficialmente el 23 de febrero de 2026 que quedaba condicionado al cumplimiento de la Declaración de Impacto Ambiental . A partir de entonces, con fecha 22 de mayo de 2026, la empresa promotora presentó la solicitud para modificar sus permisos junto con el documento técnico actualizado. Tras ello, el departamento territorial elevó una consulta el dos de julio de 2026 para determinar la necesidad de abrir un nuevo procedimiento de evaluación sobre el texto reformado. Así las cosas, el Órgano Ambiental confirmó el 18 de agosto de 2026 que no resulta necesario someter el proyecto actualizado a una nueva evaluación de impacto ambiental , abiendo el camino para la fase de exposición pública que ahora comienza. El proyecto constructivo contempla un presupuesto de ejecución de 37.779.857,62 euros . El diseño plantea el levantamiento de seis aerogeneradores del modelo Nordex N163/6.X o similar, dotados de una potencia unitaria de siete megavatios, con una altura de buje de 113 metros y un diámetro de rotor de 163 metros. Evacuación energética y emplazamiento En lo que respecta a su ubicación exacta, las máquinas identificadas bajo los códigos del A14.1 al A14.6 se distribuirán en las coordenadas UTM ETRS89 fijadas en la documentación técnica. De manera correlativa, el primer aerogenerador se sitúa en los puntos 584.779 X y 4.617.261 Y; el segundo en 585.222 X y 4.617.331 Y; el tercero en 585.653 X y 4.617.576 Y; el cuarto en 586.148 X y 4.617.281 Y; el quinto en 586.789 X y 4.616.551 Y; y el sexto en 587.234 X y 4.616.451 Y, completándose el recinto con su correspondiente red de viales internos y de acceso, red de tierras y sistema de comunicaciones. La electricidad generada por los molinos se conducirá a través de dos circuitos de media tensión aéreo-subterráneos hasta la subestación SE Colectora Moncayo 2 , situada junto a la SET Moncayo y promovida en un expediente distinto por Benbros Solar 2 S.L., donde la tensión pasará de 30 a 220 kilovoltios. El tramo soterrado de esta línea de 30 kilovoltios empleará doble circuito con conductor AL-RH5Z1 18/30 kV, mientras que el trazado aéreo dispondrá igualmente de doble circuito con dos conductores por fase LA 280-HAWK (242-AL1/39-ST1A), además de cable de tierra y fibra óptica OPGW. Finalmente, la energía evacuará en la subestación SE Moncayo 220 kV , propiedad de Red Eléctrica de España , utilizando para ello la línea SE Corpal-Numancia a SE Moncayo REE que promueve Solen Desarrollos S.L.U. dentro del expediente de la planta fotovoltaica Numancia Solar 1. Habida cuenta de que el punto de acceso y conexión concedido en dicho nudo de la red nacional es de 40,00 megavatios, la potencia nominal del parque eólico quedará limitada a esos 40,00 megavatios . Plazos de consulta y alegaciones De este modo, todas las personas que se consideren afectadas en sus derechos disponen de un plazo de 20 días , contados a partir del siguiente al de la publicación oficial del anuncio, para examinar el expediente y formular las alegaciones o rectificaciones de errores que estimen oportunas. La documentación permanece disponible en las dependencias del Servicio Territorial en la capital soriana, ubicadas en la cuarta planta del número cinco de la calle Campo , en días hábiles en horario de 09.00 a 14.00 horas, así como en el portal de energía de la Junta . Una vez concluido este periodo de audiencia, el órgano competente dispondrá de un plazo máximo de seis meses para dictar resolución, contados desde la recepción de la confirmación favorable de medioambiente, siendo el silencio administrativo desestimatorio .

Silenciar…
Descansar…

Hace 3 días

Langa de Duero: arrancan los trámites para el plan hidráulico del polígono (se abre en una pestaña nueva)

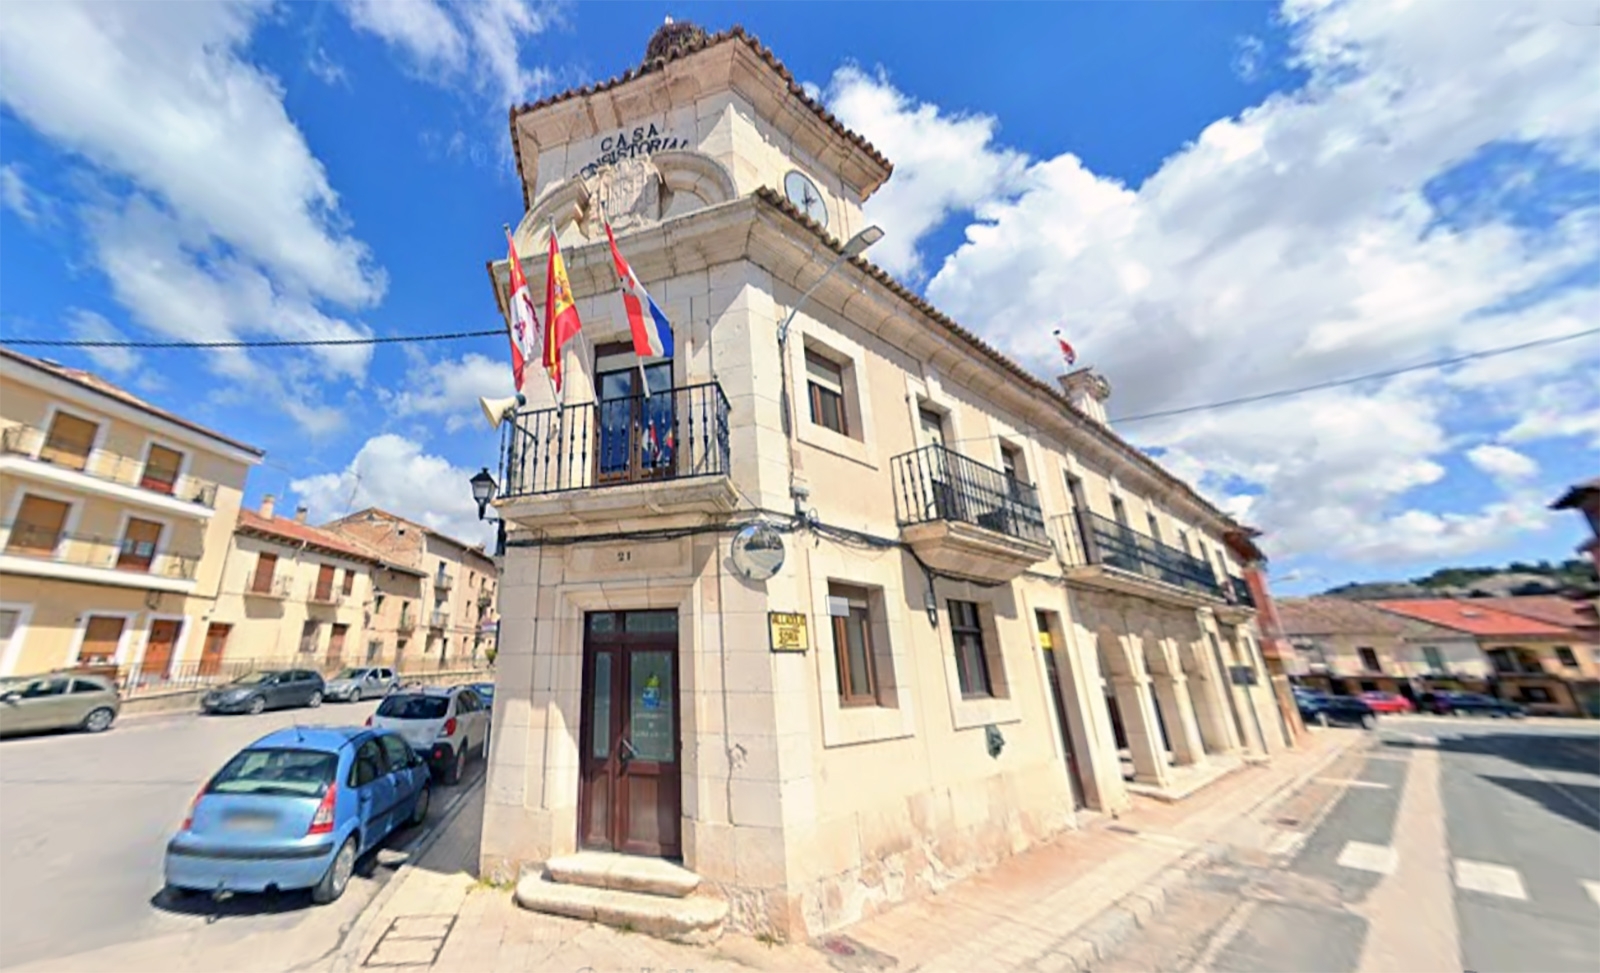
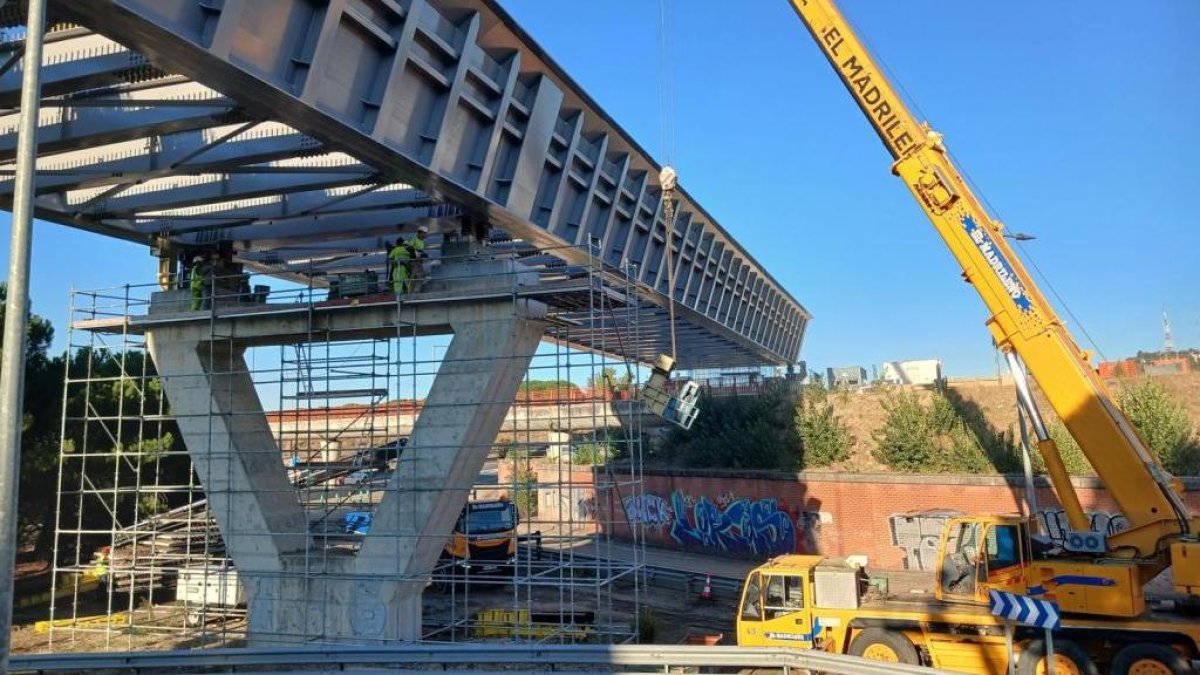
La Dirección General de Infraestructuras y Economía Circular , dependiente de la Consejería de Medio Ambiente y Energía, ha aprobado inicialmente el proyecto de infraestructuras hidráulicas vinculado al desarrollo del polígono industrial Vega de Alcozar , en el término municipal de Langa de Duero . Esta decisión administrativa, rubricada el pasado tres de noviembre por la titular de este departamento autonómico, Cristina Frías Rivera , sale publicada este martes en el Boletín Oficial de Castilla y León (Bocyl) para dar comienzo al preceptivo trámite de audiencia. De este modo, la resolución somete a información pública durante un plazo de 15 días la relación concreta e individualizada de los titulares, bienes y derechos que se ven afectados por la ejecución de los trabajos. Habida cuenta de que las actuaciones proyectadas requieren la ocupación de diversos terrenos en este enclave de la ribera soriana, resulta preceptiva la tramitación del correspondiente expediente de expropiación forzosa , lo que conlleva implícita la declaración de utilidad pública y la necesidad de urgente ocupación de las parcelas implicadas. Este paso supone un nuevo avance burocrático tras la aprobación, el 12 de agosto de 2025, del Plan Regional de ámbito territorial promovido por la Sociedad Pública de Infraestructuras y Medio Ambiente de Castilla y León ( SOMACYL ). Como se recordará, aquel documento sentó las bases para establecer una ordenación general y detallada de manera conjunta sobre la totalidad de este suelo urbanizable, agrupando varios sectores con el propósito de optimizar la superficie disponible, generar parcelas industriales de gran tamaño y concentrar las cesiones dotacionales del área. Toda vez que el desarrollo de este espacio productivo exige dotar al recinto de los servicios básicos para su funcionalidad, la administración autonómica ha redactado este proyecto específico para asegurar el suministro de agua potable . Asimismo, las obras contemplan la construcción de un emisario con depuración para el tratamiento de las aguas residuales y la instalación de un segundo emisario de aguas pluviales que dará servicio al futuro recinto empresarial languense. En lo que respecta a la relación de propiedades incluidas en el anexo del expediente, figuran un total de nueve parcelas distribuidas en diferentes parajes del municipio con superficies de dominio afectadas. Se distribuyen los parajes de Zapatera , Horadillos , Cañada y V Zarza. A partir de ahora, se abre el mencionado periodo para que cualquier persona interesada pueda presentar por escrito las alegaciones y observaciones que estime oportunas, ya sea para rectificar posibles errores en la relación publicada o bien para oponerse, por razones de fondo o de forma, a la necesidad de ocupación. La documentación completa permanecerá expuesta en el tablón de anuncios del consistorio languense y en los boletines oficiales, pudiendo consultarse igualmente a través del portal de transparencia de la Junta de Castilla y León , mientras que los escritos deberán dirigirse a la Dirección General de Infraestructuras y Economía Circular por cualquiera de los registros administrativos legalmente previstos.

Silenciar…
Descansar…

Hace 4 días

“Es esencial tener en cuenta la participación de los pacientes” (se abre en una pestaña nueva)

Experto en Enfermedad Inflamatoria Intestinal, el nuevo presidente del Geteccu defiende un modelo que evalúe las unidades teniendo en cuenta el criterio de las personas afectadas

Silenciar…
Descansar…

Hace 7 días

Soria NoticiasGeneral

Los sorianos se preparan para Navidad con casi 288 euros de media por cabeza en lotería (se abre en una pestaña nueva)

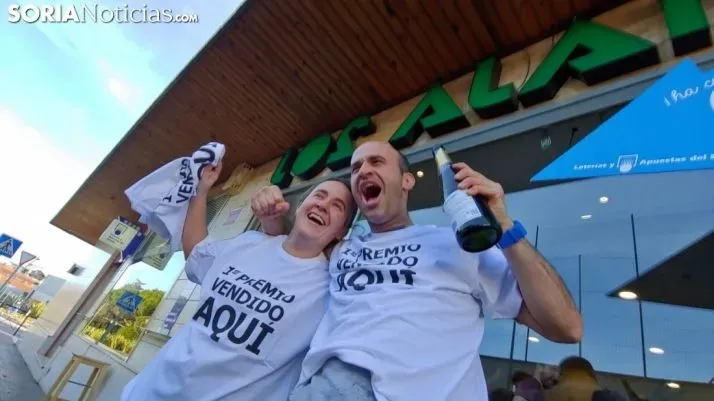
La provincia de Soria vuelve a situarse a la cabeza de todo el país en la consignación por habitante para el próximo Sorteo Extraordinario de Navidad 2026 . Según los datos facilitados este viernes por la Sociedad Estatal Loterías y Apuestas del Estado (SELAE), cada soriano tiene asignados una media de 287,67 euros para la cita del 22 de diciembre, una cifra que multiplica con creces el promedio nacional, fijado en esta ocasión en 76,49 euros por ciudadano, y que supera también con holgura la media de Castilla y León, establecida en 124,49 euros. Durante los últimos años la estimación ha ido creciendo , siendo que para la edición de 2023 fueron 276,21 para subir en 2024 con 285,04 y levemente en 2025, 285,04. En términos globales, las administraciones del territorio soriano han recibido un total de 129.787 billetes para su venta , lo que se traduce en una consignación provincial que alcanza exactamente los 25.957.400 euros , calculada sobre una población de 90.234 habitantes. Con estos registros, la demarcación mantiene una distancia considerable respecto a los territorios que le siguen en la clasificación de reserva por vecino, siendo que Palencia cuenta con 151,14 euros, Burgos alcanza los 146,32, Segovia se sitúa en 138,12 euros, Huesca registra 130,58 y Teruel dispone de 130,22 euros. Esta previsión da continuidad a la tendencia registrada en la campaña del año 2025, cuando las ventas en Soria ascendieron a 23.607.600 euros a través de 118.038 billetes despachados. Aquel resultado supuso un gasto real de 261,87 euros por habitante y representó un incremento del 1,61% en comparación con el ejercicio de 2024, consolidando el arraigo que este tradicional sorteo mantiene en la sociedad provincial. Los detalles de esta nueva edición han sido dados a conocer en Madrid por el presidente de Loterías y Apuestas del Estado, Jesús Huerta Almendro , durante la presentación oficial del anuncio de la campaña de este año. Antes de desgranar las cifras del sorteo, el responsable de la entidad pública ha comenzado su intervención transmitiendo sus más sinceras condolencias por los fallecidos a causa del accidente ferroviario y ha trasladado toda su solidaridad tanto a los familiares como a las personas afectadas por el suceso. Respecto al sentido de la convocatoria navideña, Huerta ha significado que la cita está impregnada de valores propios de la ciudadanía española como son la generosidad, la capacidad de compartir o la esperanza. De este modo, el dirigente ha manifestado su deseo de que la campaña invite a reflexionar sobre el hecho de compartir, así como sobre la necesidad de reconocer y agradecer lo que se recibe de los demás, poniendo también en valor la labor de las instituciones del Estado para fomentar una sociedad más justa e igualitaria desde el ámbito público. Novedades y premios del sorteo Para el sorteo que acogerá el Teatro Real de Madrid el próximo 22 de diciembre, la organización ha puesto a la venta 205 millones de décimos distribuidos en 205 series, siete más que en la edición anterior, de 100.000 números cada una. La emisión total asciende a 4.100 millones de euros, de los cuales el 70% se destinará a premios, lo que permitirá repartir 2.870 millones de euros , una cifra que supera en 98 millones de euros la cuantía distribuida el año pasado. El programa mantiene las dotaciones tradicionales encabezadas por el primer premio, el popular "Gordo" de Navidad , que repartirá cuatro millones de euros por serie , lo que equivale a 20.000 euros por cada euro jugado. El segundo premio estará dotado con 1.250.000 euros por serie y el tercero alcanzará los 500.000 euros, a los que se sumarán dos cuartos premios de 200.000 euros por serie y ocho quintos de 60.000 euros, dentro de un reparto global que alcanza los 31.373.200 premios. Como principal novedad técnica para esta edición, Loterías estrenará un nuevo juego de bolas tanto para los 100.000 números como para los 1.807 premios, todas ellas fabricadas en madera de boj con un peso idéntico de tres gramos y 18 milímetros de diámetro. Asimismo, los décimos de este año viajan ilustrados con la tabla central del tríptico La Anunciación, la Natividad y la Presentación en el Templo, una obra del pintor anónimo conocido como el Maestro de las Medias Figuras que se conserva en el Museo Nacional del Prado. El rastro histórico del primer premio en la provincia La estadística histórica recuerda las seis ocasiones en las que el primer premio del sorteo navideño ha recaído en la geografía soriana hasta el año 2025. Como se recordará, la capital ha resultado agraciada en tres ediciones correspondientes a los años 2008, 2018 y 2022 , mientras que Almazán ha celebrado el premio mayor por partida doble, primero en el año 2006 y más recientemente en 2023. El listado de localidades afortunadas en la provincia se completa con el municipio de El Burgo de Osma , donde el primer premio dejó su huella en el sorteo celebrado en el año 2012 . A esta relación de fortuna navideña se añade también el antecedente del Sorteo Extraordinario de 'El Niño', cuyo primer premio visitó Soria capital en 1997 concretamente a la localidad pinariega de San Leonardo de Yagüe en 2012 -aunque todo aquel 71208 fue a parar a la localidad burgalesa de Huerta de Rey-, y nuevamente Almazán en la edición del año 2021.

Silenciar…
Descansar…
No se pudieron leer los feeds de Melilla Hoy, Granada Digital, Gasteiz Hoy, La Marina Plaza, El Bierzo Digital, OKDiario. El resto de medios se actualiza con normalidad.
Has llegado al final · 10 noticias

Suscribirse a esta búsqueda por RSS