La multinacional sigue descartando el ciberataque tras el histórico apagón, que vuelve a mostrar la gran dependencia de la sociedad digital de un puñado de gigantes tecnológicos Caída global de Microsoft: qué ha pasado y cuándo podrían volver a funcionar Outlook y Teams Los servicios en la nube de Microsoft 365, entre ellos el correo Outlook y la plataforma de trabajo Teams, han comenzado a recuperarse este viernes en Europa después de casi 20 horas de interrupción global. En su última actualización sobre el apagón, publicada a las 13.00 hora peninsular española, la compañía ha confirmado “avances alentadores en la recuperación en Europa, con una mejora de la disponibilidad del servicio y del rendimiento en la entrega de correos electrónicos en una parte creciente de la infraestructura de Microsoft 365 afectada”. La multinacional señala que el servicio en Japón “se mantiene comparativamente más estable”, tras haber completado una hora antes las maniobras de restablecimiento en varias zonas de la región de Asia-Pacífico, mientras que Norteamérica “también está mejorando”. Con todo, Microsoft advierte de que “algunos usuarios todavía pueden experimentar problemas intermitentes mientras continúan las acciones de recuperación”. Los ingenieros de la compañía se centran ahora en resolver los focos de interrupción restantes y en “reducir las colas y los retrasos acumulados de correo electrónico”, una tarea que consideran prioritaria tras casi un día de bloqueo. No obstante, la ampliación del plazo de espera de 48 horas para recibir todos los correos continúa activa. Lo que sí ha descartado Microsoft a través de uno de sus vicepresidentes ejecutivos es que el origen de los problemas esté en un ciberataque. “Puedo confirmar que no hay indicios de que esto sea el resultado de una actividad maliciosa”, ha afirmado Charles Lamanna esta madrugada, una versión que Microsoft ha repetido en cada una de sus actualizaciones horarias desde entonces. Afectación menor en la administración pública española En España, fuentes del Ministerio para la Transformación Digital y de la Función Pública han asegurado a EFE que en la Administración General del Estado “el impacto está siendo menor” porque la mayoría de los correos electrónicos de los empleados públicos están alojados en centros de datos propios. Las incidencias en el sector público estatal se han concentrado en los organismos que tienen el correo en la nube de Microsoft y en los trabajadores que utilizan aplicaciones como Teams o el asistente Copilot. Tampoco se ha visto alterada la actividad asistencial en los hospitales de comunidades como Madrid, Catalunya o Galicia, ni la circulación de los trenes de Renfe o el tráfico de los aeropuertos de Aena, aunque el gestor aeroportuario sí ha perdido el correo electrónico en sus servicios centrales y ha tenido que sustituirlo por WhatsApp y llamadas telefónicas. Donde más se ha dejado sentir el apagón es en el sector privado y en las universidades que dependen de la nube de Microsoft para el correo, las reuniones docentes y la edición de documentos. Una histórica caída de 20 horas La caída comenzó el jueves alrededor de las 17.26 hora peninsular española en EEUU y se extendió a lo largo de la noche a Europa, Asia y Oceanía, bloqueando el acceso a herramientas como Outlook, Teams, SharePoint, OneDrive y Copilot. El problema se encuentra en Exchange Online, el motor que gestiona los buzones de correo de Outlook. Los fallos en este sistema comenzaron a arrastrar a cualquier función de Microsoft 365, la plataforma de ofimática de Microsoft, que necesite cruzar datos con el correo electrónico, el calendario o la agenda de contactos. Una cascada que terminó tumbando el centro de administración; algunas herramientas de ciberseguridad y gestión de datos, como Defender para Office 365; las versiones para particulares de Outlook, OneDrive, OneNote y To Do; e incluso servicios de compañías externas, como OpenAI y Anthropic. El origen de esa caída ha ido cambiando en las diferentes explicaciones que ha ofrecido Microsoft. En un primer momento, la multinacional la atribuyó a una “carga elevada” en su infraestructura en varias regiones. Pero poco después lo descartó. “Hemos determinado que el aumento de la carga no se debe a un incremento del tráfico, sino a que varios servidores no están disponibles de forma inesperada, lo que está sobrecargando la infraestructura restante”, informó ya entrada la noche. Hemos supervisado el estado de los cambios aplicados para mejorar la capacidad de servicio y confirmado que no están dando los resultados esperados Microsoft — tras fallar los primeros parches para levantar sus sistemas La razón por la que Microsoft no ha podido levantar sus servicios durante la noche es el propio tamaño de la cascada de fallos. La magnitud de la caída ha provocado un aluvión aún mayor de solicitudes de reconexión que sus servidores han sido incapaces de asumir. Según las actualizaciones de estado publicadas por Microsoft, esa incapacidad se ha debido a un fallo en el sistema encargado de procesar el estado de los servidores, lo que ha provocado que estos dejaran de superar las comprobaciones automáticas y quedaran fuera de servicio. Al desconectarse esa parte de la red, todo el volumen habitual de peticiones se desvió de golpe hacia los servidores restantes, saturándolos y provocando que fueran cayendo uno tras otro. “Hemos supervisado el estado de los cambios aplicados para mejorar la capacidad de servicio y confirmado que no están dando los resultados esperados”, reconocía Microsoft al cabo de las horas. “Los servidores que volvimos a poner en servicio pueden dejar de responder de nuevo una vez que reciban tráfico”. Para romper ese bloqueo, Microsoft decidió bloquear temporalmente parte del tráfico, en un intento de permitir que los servidores volvieran a sus configuraciones previas. Sus equipos de rescate pudieron por fin publicar que estas medidas estaban empezando a tener un “éxito marginal” sobre las 8.00, hora peninsular. “Estamos viendo los primeros avances”, confirmaron en una publicación posterior, a las 8.36. A las 10.14 horas, la compañía comunicó “los primeros indicios de estabilización” y un “aumento de capacidad” de los servidores para asumir tráfico, paso previo a la reapertura progresiva en Asia-Pacífico y Europa. La gran dependencia El enorme impacto de la caída de Microsoft ha disparado las denuncias sobre la gran dependencia que la sociedad digital sufre de un puñado de gigantes tecnológicos. “Los acontecimientos de hoy sirven como recordatorio oportuno de los costes económicos y humanos reales que generan la dependencia de un proveedor y la falta de alternativas para los clientes”, ha manifestado Nicky Stewart, portavoz de la Open Cloud Coalition, una alianza de empresas del sector de la nube, entre ellas Google Cloud y proveedores más pequeños, que presiona a las autoridades europeas para reducir la dependencia de Microsoft y Amazon. “El impacto es considerable: se destruye valor económico, se limita la capacidad de elección y se debilitan nuestra competitividad y resiliencia. Depender en exceso de un único proveedor deja a las empresas y los servicios públicos expuestos a interrupciones y genera riesgos económicos más amplios”, ha continuado. Sin embargo, en los últimos años, las empresas, lejos de reducir su dependencia de estos grandes proveedores, la han aumentado. “Cuenta con muchas ventajas económicas, operativas y demás, pero nos genera una falsa sensación de seguridad, y esto es aplicable tanto al servicio que hemos experimentado hoy”, afirma en un comunicado enviado a elDiario.es José de la Cruz, director técnico en Iberia de la firma de ciberseguridad TrendAI. La realidad es que nosotros somos los responsables de nuestro negocio. Y por ese motivo tenemos que ayudar a que no haya una dependencia de estas plataformas, por muy buenas que sean José de la Cruz — director técnico TrendAI Iberia “La realidad es que nosotros somos los responsables de nuestro negocio, somos los responsables de nuestros datos, somos responsables de la reputación de nuestras compañías. Y por ese motivo tenemos que ayudar a que no haya una dependencia de estas plataformas, por muy buenas que sean”, insiste el experto. Desde la academia también se ha animado a las empresas e instituciones afectadas a utilizar el caso como una llamada de atención. “Las organizaciones deberían ser capaces de responder a algunas preguntas básicas: ¿cuáles de nuestros procesos críticos dependen de un único proveedor?, ¿cuánto tiempo podríamos operar si ese proveedor no estuviera disponible?, ¿cuál es nuestra alternativa para comunicarnos con el personal, los clientes y los reguladores?”, ha apuntado Steven Watt, profesor de Ciberseguridad en la Universidad de St Andrews, en declaraciones a The Guardian . “Un plan de continuidad que depende de la misma plataforma que acaba de fallar no es un plan”, ha añadido. Microsoft asegura que publicará un informe completo con el origen del problema cuando la situación se resuelva, mientras sus acciones apenas se han resentido de la caída global, cayendo poco más de un 1% en las operaciones previas a la apertura de Wall Street.
La multinacional sigue descartando el ciberataque tras el histórico apagón, que vuelve a mostrar la gran dependencia de la sociedad digital de un puñado de gigantes tecnológicos Caída global de Microsoft: qué ha pasado y cuándo podrían volver a funcionar Outlook y Teams Los servicios en la nube de Microsoft 365, entre ellos el correo Outlook y la plataforma de trabajo Teams, han comenzado a recuperarse este viernes en Europa después de casi 20 horas de interrupción global. En su última actualización sobre el apagón, publicada a las 13.00 hora peninsular española, la compañía ha confirmado “avances alentadores en la recuperación en Europa, con una mejora de la disponibilidad del servicio y del rendimiento en la entrega de correos electrónicos en una parte creciente de la infraestructura de Microsoft 365 afectada”. La multinacional señala que el servicio en Japón “se mantiene comparativamente más estable”, tras haber completado una hora antes las maniobras de restablecimiento en varias zonas de la región de Asia-Pacífico, mientras que Norteamérica “también está mejorando”. Con todo, Microsoft advierte de que “algunos usuarios todavía pueden experimentar problemas intermitentes mientras continúan las acciones de recuperación”. Los ingenieros de la compañía se centran ahora en resolver los focos de interrupción restantes y en “reducir las colas y los retrasos acumulados de correo electrónico”, una tarea que consideran prioritaria tras casi un día de bloqueo. No obstante, la ampliación del plazo de espera de 48 horas para recibir todos los correos continúa activa. Lo que sí ha descartado Microsoft a través de uno de sus vicepresidentes ejecutivos es que el origen de los problemas esté en un ciberataque. “Puedo confirmar que no hay indicios de que esto sea el resultado de una actividad maliciosa”, ha afirmado Charles Lamanna esta madrugada, una versión que Microsoft ha repetido en cada una de sus actualizaciones horarias desde entonces. Afectación menor en la administración pública española En España, fuentes del Ministerio para la Transformación Digital y de la Función Pública han asegurado a EFE que en la Administración General del Estado “el impacto está siendo menor” porque la mayoría de los correos electrónicos de los empleados públicos están alojados en centros de datos propios. Las incidencias en el sector público estatal se han concentrado en los organismos que tienen el correo en la nube de Microsoft y en los trabajadores que utilizan aplicaciones como Teams o el asistente Copilot. Tampoco se ha visto alterada la actividad asistencial en los hospitales de comunidades como Madrid, Catalunya o Galicia, ni la circulación de los trenes de Renfe o el tráfico de los aeropuertos de Aena, aunque el gestor aeroportuario sí ha perdido el correo electrónico en sus servicios centrales y ha tenido que sustituirlo por WhatsApp y llamadas telefónicas. Donde más se ha dejado sentir el apagón es en el sector privado y en las universidades que dependen de la nube de Microsoft para el correo, las reuniones docentes y la edición de documentos. Una histórica caída de 20 horas La caída comenzó el jueves alrededor de las 17.26 hora peninsular española en EEUU y se extendió a lo largo de la noche a Europa, Asia y Oceanía, bloqueando el acceso a herramientas como Outlook, Teams, SharePoint, OneDrive y Copilot. El problema se encuentra en Exchange Online, el motor que gestiona los buzones de correo de Outlook. Los fallos en este sistema comenzaron a arrastrar a cualquier función de Microsoft 365, la plataforma de ofimática de Microsoft, que necesite cruzar datos con el correo electrónico, el calendario o la agenda de contactos. Una cascada que terminó tumbando el centro de administración; algunas herramientas de ciberseguridad y gestión de datos, como Defender para Office 365; las versiones para particulares de Outlook, OneDrive, OneNote y To Do; e incluso servicios de compañías externas, como OpenAI y Anthropic. El origen de esa caída ha ido cambiando en las diferentes explicaciones que ha ofrecido Microsoft. En un primer momento, la multinacional la atribuyó a una “carga elevada” en su infraestructura en varias regiones. Pero poco después lo descartó. “Hemos determinado que el aumento de la carga no se debe a un incremento del tráfico, sino a que varios servidores no están disponibles de forma inesperada, lo que está sobrecargando la infraestructura restante”, informó ya entrada la noche. Hemos supervisado el estado de los cambios aplicados para mejorar la capacidad de servicio y confirmado que no están dando los resultados esperados Microsoft — tras fallar los primeros parches para levantar sus sistemas La razón por la que Microsoft no ha podido levantar sus servicios durante la noche es el propio tamaño de la cascada de fallos. La magnitud de la caída ha provocado un aluvión aún mayor de solicitudes de reconexión que sus servidores han sido incapaces de asumir. Según las actualizaciones de estado publicadas por Microsoft, esa incapacidad se ha debido a un fallo en el sistema encargado de procesar el estado de los servidores, lo que ha provocado que estos dejaran de superar las comprobaciones automáticas y quedaran fuera de servicio. Al desconectarse esa parte de la red, todo el volumen habitual de peticiones se desvió de golpe hacia los servidores restantes, saturándolos y provocando que fueran cayendo uno tras otro. “Hemos supervisado el estado de los cambios aplicados para mejorar la capacidad de servicio y confirmado que no están dando los resultados esperados”, reconocía Microsoft al cabo de las horas. “Los servidores que volvimos a poner en servicio pueden dejar de responder de nuevo una vez que reciban tráfico”. Para romper ese bloqueo, Microsoft decidió bloquear temporalmente parte del tráfico, en un intento de permitir que los servidores volvieran a sus configuraciones previas. Sus equipos de rescate pudieron por fin publicar que estas medidas estaban empezando a tener un “éxito marginal” sobre las 8.00, hora peninsular. “Estamos viendo los primeros avances”, confirmaron en una publicación posterior, a las 8.36. A las 10.14 horas, la compañía comunicó “los primeros indicios de estabilización” y un “aumento de capacidad” de los servidores para asumir tráfico, paso previo a la reapertura progresiva en Asia-Pacífico y Europa. La gran dependencia El enorme impacto de la caída de Microsoft ha disparado las denuncias sobre la gran dependencia que la sociedad digital sufre de un puñado de gigantes tecnológicos. “Los acontecimientos de hoy sirven como recordatorio oportuno de los costes económicos y humanos reales que generan la dependencia de un proveedor y la falta de alternativas para los clientes”, ha manifestado Nicky Stewart, portavoz de la Open Cloud Coalition, una alianza de empresas del sector de la nube, entre ellas Google Cloud y proveedores más pequeños, que presiona a las autoridades europeas para reducir la dependencia de Microsoft y Amazon. “El impacto es considerable: se destruye valor económico, se limita la capacidad de elección y se debilitan nuestra competitividad y resiliencia. Depender en exceso de un único proveedor deja a las empresas y los servicios públicos expuestos a interrupciones y genera riesgos económicos más amplios”, ha continuado. Sin embargo, en los últimos años, las empresas, lejos de reducir su dependencia de estos grandes proveedores, la han aumentado. “Cuenta con muchas ventajas económicas, operativas y demás, pero nos genera una falsa sensación de seguridad, y esto es aplicable tanto al servicio que hemos experimentado hoy”, afirma en un comunicado enviado a elDiario.es José de la Cruz, director técnico en Iberia de la firma de ciberseguridad TrendAI. La realidad es que nosotros somos los responsables de nuestro negocio. Y por ese motivo tenemos que ayudar a que no haya una dependencia de estas plataformas, por muy buenas que sean José de la Cruz — director técnico TrendAI Iberia “La realidad es que nosotros somos los responsables de nuestro negocio, somos los responsables de nuestros datos, somos responsables de la reputación de nuestras compañías. Y por ese motivo tenemos que ayudar a que no haya una dependencia de estas plataformas, por muy buenas que sean”, insiste el experto. Desde la academia también se ha animado a las empresas e instituciones afectadas a utilizar el caso como una llamada de atención. “Las organizaciones deberían ser capaces de responder a algunas preguntas básicas: ¿cuáles de nuestros procesos críticos dependen de un único proveedor?, ¿cuánto tiempo podríamos operar si ese proveedor no estuviera disponible?, ¿cuál es nuestra alternativa para comunicarnos con el personal, los clientes y los reguladores?”, ha apuntado Steven Watt, profesor de Ciberseguridad en la Universidad de St Andrews, en declaraciones a The Guardian . “Un plan de continuidad que depende de la misma plataforma que acaba de fallar no es un plan”, ha añadido. Microsoft asegura que publicará un informe completo con el origen del problema cuando la situación se resuelva, mientras sus acciones apenas se han resentido de la caída global, cayendo poco más de un 1% en las operaciones previas a la apertura de Wall Street.
Solicitar y recibir el voto por correo, lo emitas o no, hace que no puedas votar el día de las elecciones en la mesa electoral Cuando a una persona le llega el certificado de voto por correo ya no puede votar presencialmente . La Ley Orgánica del Régimen Electoral General explica en su artículo 73 que cuando se recibe una solicitud de certificado de voto por correo se anota en el censo para que esa persona no pueda votar presencialmente el día de las elecciones . Además, en el modelo de solicitud del voto por correo, recogido en el anexo 6 del Real Decreto de regulación complementaria de los procesos electorales , se indica que las personas que quieran votar de este modo no podrán votar personalmente en la mesa electoral el día de la votación. Maldita.es, directo en tu WhatsApp Sigue nuestro canal Cómo se están usando imágenes difundidas con un contexto falso o generadas con IA para decir que son manifestaciones a favor de Sánchez antes del 29N Circulan en TikTok vídeos que supuestamente muestran manifestaciones en distintos puntos de España en apoyo a Pedro Sánchez . Sin embargo, estos contenidos utilizan imágenes de protestas reales o, en algunos casos, de fiestas, que se comparten con un contexto falso y que no tienen relación con el presidente del Gobierno ni con las elecciones generales del 29 de noviembre . También circulan vídeos creados con inteligencia artificial (IA) que muestran escenas ficticias de grandes multitudes en apoyo al PSOE y a Sánchez. En Maldita.es hemos verificado algunas de estas imágenes . No, esta mujer con hiyab no está "pidiendo el voto para el PSOE": pide ayuda para su hermano, ingresado en Marruecos por un accidente de tráfico La mujer con hiyab que aparece en el vídeo difundido, grabado delante del Parlamento de Marruecos a principios de octubre de 2026, está pidiendo al rey que ayude a su hermano , Oussama Ferkous, que “ tiene el cuerpo destrozado, se le ven los huesos ”, como se escucha al traducir el audio con Gemini . Según Walaw , una cuenta de Facebook sobre noticias de Marruecos, el hombre sufrió un accidente de tráfico que provocó su ingreso en la planta de cuidados intensivos del hospital Moulay Youssef (Rabat). Hay otra grabación de la misma mujer, pero desde una perspectiva diferente, en la que habla de nuevo de la situación de su hermano y de la necesidad de que el rey intervenga , además de mencionar que ha habido “ negligencia ” en el tratamiento del joven. En ninguno de los dos vídeos se hace mención alguna al PSOE o a las elecciones generales del 29 de noviembre. No, Sabina no ha cantado una canción junto a Abascal "en contra del PSOE" en el teatro La Latina de Madrid: no hay rastro y el teatro asegura que es "totalmente falso" A 22 de octubre de 2026, no hay rastro y tampoco aparece en prensa que Joaquín Sabina haya cantado junto a Santiago Abascal en el teatro de La Latina (Madrid) una canción llamada “Sólo quedan rojos los semáforos”. Sabina no tiene ninguna canción oficial con ese título en su discografía . Maldita.es ha contactado al Teatro La Latina, mencionado en el contenido, y aseguran que “es totalmente falso”. “No ha estado aquí Sabina nunca, y menos con Santiago Abascal”, detallan desde el gabinete de prensa del teatro. No, esta imagen que supuestamente muestra a Alvise y Ábalos juntos no es real: en la fotografía original aparece Pablo Casado junto al exministro de Fomento Esta imagen que circula como si mostrase a Alvise Pérez y José Luis Ábalos juntos no es real . Se ha manipulado para incorporar digitalmente la cara del eurodiputado y líder de Se Acabó la Fiesta. La fotografía original es del 9 de octubre de 2019 y muestra al ex presidente del Partido Popular Pablo Casado junto al entonces ministro de Fomento José Luis Ábalos y el ahora ex delegado del Gobierno en Valencia Juan Carlos Fulgencio durante los actos oficiales del día de la Comunidad Valenciana. No, este vídeo de una mujer inmigrante y musulmana diciendo que si gana Vox las elecciones se vuelve a su país porque se acabarán "las ayudas" no es real: fue generado con IA Este vídeo de una mujer migrante y musulmana diciendo que, si gana Vox las elecciones, volverá a su país porque no trabaja y se acabarán “las ayudas” , vuelve a circular en el contexto de las elecciones generales del 29 de noviembre , pero no es real . Fue creado con inteligencia artificial (IA) . Como se puede ver en la marca de agua del vídeo que circula, la publicación original es de la cuenta de TikTok @openyoureyes951 , que en el propio vídeo tiene la etiqueta de “ incluye contenido generado por IA ”. Supuestos sondeos que dan la victoria al PSOE el 29N difundidos en TikTok: de encuestas antiguas como si fueran actuales a gráficas generadas con IA Circulan en TikTok gráficas y supuestas encuestas que dan la victoria al PSOE en las elecciones generales del 29 de noviembre . Pero muchas de estas publicaciones no citan la fuente, atribuyen los resultados a supuestos estudios de los que no hay rastro o circulan como actuales cuando en realidad se publicaron antes de la convocatoria de las elecciones . También hay gráficas que contienen errores en las fechas o que tienen la etiqueta de la plataforma que indica que han sido generadas con inteligencia artificial (IA). ¿Vox, primera fuerza en las encuestas? Cuidado con los supuestos sondeos con cifras manipuladas e imágenes generadas con IA que circulan en TikTok En vista de las próximas elecciones del 29 de noviembre, circulan en TikTok vídeos y capturas de pantalla de supuestas encuestas que dan a Vox como ganador . Sin embargo, se trata de imágenes que remiten a sondeos y encuestas de los que no se encuentran referencias y han sido creadas con inteligencia artificial (IA) o alteradas. A día 12 de noviembre, el último barómetro del CIS (cuyo avance se publicó el 14 de octubre) coloca en primera posición al PSOE (34%), seguido del PP (22,2%), Vox (17,1%) y Frente Amplio (6,1%); las encuestas llevadas a cabo por GAD3 (la última publicada el 9 de noviembre) sitúan al PP con el 31,9% de los votos y una estimación de 136 escaños, seguido del PSOE con un 25,9% y una estimación de 103 escaños, Vox con el 18,6% y una estimación de 63 escaños y, finalmente, Frente Amplio con 5,1% y 6 escaños; ofreciendo unos datos muy similares a los que bridan las encuestas de 40dB que le dan ventaja al PP (129 escaños) sobre el PSOE (119 escaños), Vox obtendría 61 escaños y el Frente Amplio diez escaños. No hay hasta el momento ninguna encuesta , ni en el CIS ni en encuestadoras privadas, que sitúe a Vox como primera fuerza . La teoría del fraude electoral en España salta nuestras fronteras: tuits en cuatro idiomas promueven la narrativa de Abascal sobre el voto por correo El 5 de octubre de 2026, el líder de Vox, Santiago Abascal, dijo en una entrevista para el programa Espejo Público que “anima” a los españoles a no votar por correo en las próximas elecciones generales del próximo 29 de noviembre , sumándose a la narrativa desinformadora de un posible fraude electoral. Estas declaraciones se han traducido y difundido en, al menos, cuatro idiomas (alemán, francés, inglés e italiano) en Twitter (ahora X) contribuyendo a la amplificación de esta teoría sin pruebas en otros países y lenguas. La campaña de la IA ya ha arrancado: vídeos apoyando la narrativa del pucherazo en el voto por correo del 29N En un vídeo una anciana entrega un sobre a un trabajador de Correos que lo recoge y lo pasa por una trituradora de papel. Posteriormente, este coge un sobre donde se lee “PSOE” y lo mete en un saco con las inscripciones “Elecciones 29 de noviembre”. En otro, un hombre vestido con el uniforme de Correos pasea por la acampada de la Puerta del Sol de Madrid repartiendo votos y en otro se ve a un supuesto interventor manipulando los votos que llegan por correo y sustituyéndolos por otros. Estos y otros vídeos, más de una decena, están creados con inteligencia artificial (IA) y se han difundido en redes sociales como Instagram, Facebook, TikTok o Twitter (ahora X) después de la convocatoria electoral del 29 de noviembre . Cuidado con este vídeo donde un miembro del PP pide el voto para Sánchez: es de 2019 y, acto seguido, se corrige y pide votar a Pablo Casado La grabación es real, pero no es actual . El senador del Partido Popular José Manuel Aranda Lassa dijo en un acto de campaña del PP en Calatayud el 7 de noviembre de 2019 de cara a las elecciones generales que se celebraron tres días después: “Debemos depositar nuestro voto en favor de Pedro Sánchez” [ min. 21:46 ]. En el mismo vídeo, José Manuel Aranda se corrige unos instantes después y pide el voto a favor de Pablo Casado [ min. 21:53 ]. “Depositar el voto en favor de Pedro Sánchez creo que es tirar el voto”, dijo Aranda después [ min. 21:57 ]. Cuidado con este vídeo de Carlos Alsina hablando de la labor del ministro Óscar Puente tras el accidente de Urda: es de un programa de principios de 2026 Este vídeo de Carlos Alsina hablando sobre la labor del ministro Óscar Puente , que dimitió de su cargo el 3 de noviembre de 2026, no guarda relación con el choque de dos trenes en Urda el 28 de octubre de 2026. La grabación es real, pero no actual: corresponde a un recorte del programa del 23 de enero de 2026 de ‘Más de uno’ en Onda Cero [02:59:27]. Además, Onda Cero publicó ese mismo día en Instagram el vídeo de Alsina, en el contexto del accidente en Adamuz (Córdoba) del 18 de enero. El vídeo se vuelve a difundir a principios de noviembre de 2026, antes de la dimisión de Puente el 3 de noviembre , omitiendo la fecha en la que se grabó. ¿Crees que te ha llegado un bulo? Verifica en nuestro chatbot de WhatsApp +34 644 229 319 Qué sabemos sobre la supuesta colaboración del diputado brasileño André Janones con Pedro Sánchez para la campaña electoral del PSOE del 29N Desde el 26 de octubre de 2026, varias publicaciones afirman que el PSOE habría invitado al diputado brasileño André Janones a “colaborar” en su campaña electoral del 29N. Algunos de estos contenidos añaden que Janones estaba “a la espera de la aprobación de Lula”. Según publicó CNN Brasil el 12 de noviembre, Lula viajará a España para reunirse con Sánchez el 16 de noviembre y “se espera la participación en la reunión” de Janones . Maldita.es ha enviado consultas al PSOE y Rede Sustentabilidade , partido de Janones, sin respuesta a 13 de noviembre de 2026. La CNN afirma que Janones “lideró la movilización de Lula en las redes sociales durante la segunda vuelta de la campaña” . Contenidos que se han hecho eco de esta supuesta visita a España afirman que el diputado brasileño es un “agitador de redes” o un “gurú informático que inyectó millones de votos durante un apagón que se produjo mientras Lula perdía las elecciones” para que las ganara. Aquí te contamos lo que sabemos sobre el retraso en el cierre de la votación en las elecciones de Brasil de 2026, una prórroga que no fue solicitada únicamente por la campaña de Lula, y aquí , el supuesto “fraude”. Según datos del Tribunal Superior Electoral (TSE) , recogidos por Folha de S.Paulo , en el tiempo extra se registró el 0,03% de los votos. Los sobres de los votos por correo (desde España y el extranjero): cuántos hay, cómo son y cómo se vota El estado de los sobres en el voto por correo desde el exterior ha sido cuestionado por algunos votantes frente a las indicaciones de las instituciones electorales sobre las garantías de seguridad que deben ofrecer, mientras que el Ministerio del Interior afirma a Maldita.es que no tienen conocimiento de ello a 12 de noviembre de 2026. Los residentes permanentes en el extranjero (CERA) que votan por correo tienen cuatro sobres (los dos con las votaciones para el Congreso, por un lado, y para el Senado, por otro, que se introducen en otro sobre dirigido a la junta electoral competente, que a su vez se mete en otro sobre que se envía al consulado). Los residentes temporalmente en el extranjero (ERTA) y los que votan por correo desde España , tres (los dos de votación y otro para enviarlos a la mesa electoral). Todos estos sobres deben ir cerrados , explica el INE en estos vídeos sobre cómo votar por correo. Para cerrarlos, los sobres de votación para el Congreso y el Senado deben contar con un “engomado en la punta de cierre o a lo largo de toda la solapa” ; los sobres exteriores , “con pegamento en la solapa autodex” , indica el pliego técnico de los sobres electorales . Qué ha dicho y qué no Figaredo (Vox) sobre el sistema de pensiones: habla de un "modelo mixto" entre el "reparto" y la "capitalización" (sin mencionar la "privatización") Los contenidos que hablan sobre la supuesta propuesta de Vox de “privatizar” el sistema de pensiones parten de una entrevista de El Debate a José María Figaredo , diputado de Vox, quien posteriormente ha afirmado: “Es objetivamente falso. Nunca hemos dicho tal cosa” [min. 0:11] . En la entrevista afirmaba que el sistema de pensiones “lo han quebrado” y que “es evidente que hay que llevar a cabo una reforma drástica ”, que consistiría, según afirma, en “dibujar un modelo de pensiones mixto que tenga una parte de reparto y una parte de capitalización”, sin mencionar la “privatización” . Qué sabemos sobre el derecho a voto de los nacionalizados a través de la "Ley de Nietos" y el papel de Indra en las elecciones generales del 29-N Los contenidos difundidos proceden de una petición de Hazte Oír en la que se afirma que el Gobierno empleará el censo del 1 de agosto para eludir las medidas cautelares que el Tribunal Supremo dictó a principios de septiembre y que niegan el derecho a voto de los censados a través de la “ Ley de Nietos ” que obtuvieron la nacionalidad española sin necesidad de demostrar la condición de exiliados de sus familiares. La petición se publicó el 5 de octubre y, una semana después, el Supremo decidió mantener dichas medidas cautelares , por lo que, aunque los afectados tienen un plazo de alegaciones, a fecha de publicación de este artículo no podrán participar en las elecciones del 29N . En cuanto al papel de Indra en las elecciones, esta empresa se encarga de la “difusión provisional de los datos del escrutinio” , como recoge el contrato que se le adjudicó en 2023 por un periodo de cuatro años, pero no se encarga del conteo de los votos. Esta labor corresponde a los miembros de las mesas electorales . Una orden de 2025 obliga a Correos a informar a Interior a diario de las solicitudes de voto por correo y papeletas que se entregan: a 13 de noviembre, el Gobierno no detalla qué información recibe El Gobierno acordó en diciembre de 2025 y fijó en una orden publicada en el BOE que Correos debe ofrecer “información diaria al Ministerio del Interior” de la e volución de las solicitudes de voto por correo , la entrega de papeletas y los envíos recibidos “con destino a las mesas electorales”, incluyendo información comparada con otros comicios. Desde Maldita.es no podemos verificar de manera independiente de qué forma se transmiten estos datos y cómo se usan, e Interior a 13 de noviembre no ha respondido nuestras consultas sobre este proceso. La identidad del elector la gestiona únicamente Correos y la Oficina del Censo Electoral para validar el derecho al voto e impedir la doble votación, garantizando así el anonimato y el secreto del sufragio. Además, esa identificación y el voto van en sobres diferentes y son las mesas electorales las que introducen los votos por correo en la urna en la jornada electoral. Esta norma se aplica para las elecciones del 29N y se aplicó también en las autonómicas de Extremadura del 21 de diciembre de 2025. La propuesta de Vox sobre la exención del IRPF en las pensiones contributivas que circula como si fuera actual: aparece en sus programas de 2019 y 2023, pero a 23 de octubre no está publicado el del 29N A 23 de octubre de 2026, Vox no ha publicado su programa electoral para las próximas elecciones generales del 29 de noviembre. El punto 52 del programa de Vox al que se refieren los mensajes no es actual : corresponde al programa de 2019 . Entre las 100 medidas propuestas por Vox, el 52 era: “ Las pensiones contributivas estarán exentas en el IRPF , no por doble tributación sino por justicia con quienes han tributado durante toda su vida laboral” (pág. 16). Esa misma propuesta aparece también en el programa electoral de Vox de 2023 , en el punto 148.4. Las declaraciones de Eduardo Inda sobre la postura del PP en torno a las pensiones de cara al 29N y cómo han circulado sus palabras en redes sociales El director de OkDiario, Eduardo Inda, dijo el 14 de octubre de 2026 en el programa ‘Horizonte’ de Cuatro lo siguiente: “ Que se callen con las pensiones el PP. Que hablen el día 30 de noviembre, el 1 de diciembre, el 10 de enero, cuando ya estén formando Gobierno, pero antes, por favor, que estén callados ”. Estas declaraciones de Inda han hecho circular contenidos sobre la supuesta posición del Partido Popular respecto a las pensiones públicas de cara a las elecciones del 29 de noviembre y su intervención se difundió en redes sociales con múltiples interpretaciones. Desde mensajes como "así engañáis a los pensionistas" o "Inda pide al PP que oculte el recorte de las pensiones" hasta el tuit de Pedro Sánchez en el que comparte las declaraciones de Inda y dice que el “plan del PP y Vox” es “mentir a los jubilados hasta el 29N y, después, recortar las pensiones”. El vídeo sobre "musulmanes con pasaporte español" votando en Bélgica a las elecciones generales del 29-N como parte de un "pucherazo" electoral: a 22 de octubre, todavía no se puede votar desde el extranjero Este vídeo que afirma que musulmanes con pasaporte español están votando en la sección consular de la embajada de España en Bélgica no es actual . Ya se difundió en el contexto de las elecciones al Parlamento Europeo del 2024 y vuelve a circular tras la convocatoria de las elecciones generales en España el 29 de noviembre de 2026, como si estas personas estuviesen votando en estos comicios. A 22 de octubre de 2026, todavía no se puede votar en estas elecciones, ya que no se han publicado aún las listas electorales . Las personas con nacionalidad española residentes en el extranjero que quieran participar en estos comicios podrán depositar el voto de manera presencial en el consulado entre el 21 y el 26 de noviembre, o bien enviar su voto por correo del 4 al 24 de noviembre. En el caso de los españoles con residencia temporal en el extranjero , pueden solicitar el voto del 6 al 31 de octubre y enviarlo del 3 al 25 de noviembre. Este derecho es independiente de la religión que profesen los votantes , que pueden ser españoles y musulmanes, al contrario de lo que se sugiere en el vídeo al mencionar una supuesta “trama” para entregar pasaportes españoles de manera fraudulenta a personas musulmanas. Ninguna ley recoge la religión como un impedimento para ejercer este derecho . Qué sabemos sobre si el anuncio de Sánchez de la convocatoria electoral fue (o no) en directo “¿No era un falso directo?”. Con mensajes como este en redes insinúan que el anuncio del presidente, Pedro Sánchez, del 5 de octubre de 2026 donde convoca elecciones generales para el próximo 29 de noviembre de 2026 , podría estar grabado debido a que, afirman, en la comparecencia llevaría el mismo traje, la misma camisa y la misma corbata “tal como el viernes”, haciendo referencia al pleno extraordinario del 2 de octubre de 2026. Pero no hay pruebas sobre ello. En los metadatos de las fotografías publicadas por La Moncloa de la comparecencia aparece que las fotografías se hicieron pocos minutos después de las 9h del 5 de octubre, hora en la que comenzó el discurso de Sánchez . Además, algunos contenidos aseguran que los ministros también iban vestidos igual, pero en la comparecencia del 5 de octubre se ve al ministro de Presidencia, Félix Bolaños, con una corbata verde y el 2 de octubre la llevaba de color azul marino . Qué sabemos a 8 de octubre de 2026 sobre la supuesta inclusión de Begoña Gómez en las listas del PSOE para las elecciones del 29 de noviembre A 8 de octubre de 2026, los partidos políticos todavía no han presentado ante la Junta Electoral Central (JEC) sus candidaturas de cara a los próximos comicios. Según el calendario de la JEC, los partidos lo harán entre el 21 y 26 de octubre ante las Juntas Electorales Provinciales y se publicarán en el BOE el 28 de octubre . En Maldita.es no podemos verificar de manera independiente si “Sánchez piensa incluir a Begoña Gómez” en alguna lista electoral de las próximas elecciones generales del 29 de noviembre . El gabinete de prensa del PSOE asegura a Maldita.es que “es mentira” que el partido vaya a incluir a Begoña Gómez en las listas del Partido Socialista y niega “tajantemente” lo que se afirma en estos contenidos. Según Europa Press , “fuentes socialistas” también han calificado de “bulo” la posibilidad de que el PSOE incluya a Begoña Gómez en las listas del partido. Los sobres de los votos por correo (desde España y el extranjero): cuántos hay, cómo son y cómo se vota El estado de los sobres en el voto por correo desde el exterior ha sido cuestionado por algunos votantes frente a las indicaciones de las instituciones electorales sobre las garantías de seguridad que deben ofrecer. Los residentes permanentes en el extranjero (CERA) que votan por correo tienen cuatro sobres (los dos con las votaciones para el Congreso, por un lado, y para el Senado, por otro, que se introducen en otro sobre dirigido a la junta electoral competente, que a su vez se mete en otro sobre que se envía al consulado). Los residentes temporalmente en el extranjero (ERTA) y los que votan por correo desde España , tres (los dos de votación y otro para enviarlos a la mesa electoral). Todos estos sobres deben ir cerrados , explica el INE en estos vídeos sobre cómo votar por correo. Para cerrarlos, los sobres de votación para el Congreso y el Senado deben contar con un “engomado en la punta de cierre o a lo largo de toda la solapa” ; los sobres exteriores , “con pegamento en la solapa autodex” , indica el pliego técnico de los sobres electorales . Sobre esto circula un tuit de una persona que afirma votar desde Miami diciendo que los sobres de votación al Congreso y al Senado que le han llegado “no se podían cerrar, no pegaban” y que, por tanto, los cerró “con celo” . Desde Maldita.es hemos enviado consultas sobre si se ha producido esta incidencia, si es válido un voto emitido dentro de un sobre cerrado con celo o qué hacer en caso de que un sobre no cierre correctamente, pero ni el Consulado de Miami en España ni de los ministerios de Interior y Asuntos Exteriores nos han respondido a 12 de noviembre de 2026; y la JEC y el INE nos han remitido a Interior. En 2011, la JEC afirmó que “en ningún caso cabe inadmitirlos por haber sido cerrados con cinta adhesiva” , aunque pueden declararse nulos aquellos votos sobre los que existan “indicios claros de manipulación” . Te contamos aquí lo que sabemos. Preguntas y respuestas sobre el derecho a voto de los inscritos en el CERA antes de que el Tribunal Supremo dictase medidas cautelares sobre la "Ley de Nietos" En las elecciones generales convocadas para el 29 de noviembre de 2026 en España, el censo electoral que debe utilizarse según la ley electoral es el del 1 de agosto de 2026 . Sin embargo, en septiembre, el Tribunal Supremo paralizó cautelarmente la inscripción en el CERA (censo electoral de españoles residentes en el extranjero) y el derecho a voto de los ya inscritos que hubiesen accedido a él tras obtener la nacionalidad española a través de la “Ley de Nietos” sin necesidad de acreditar los motivos del exilio de sus familiares españoles. ¿Podrán votar en las próximas elecciones estas personas? Te contamos lo que sabemos . No dejes que la desinformación vote por ti. Los desinformadores buscan que dejes de creer en todo: están coordinados y empujan una agenda propia. En Maldita.es te damos las herramientas para que los bulos no te roben la capacidad de decisión. Hacerles frente cuesta, y mucho. Crear bulos y destruir la confianza de la sociedad es barato, pero luchar contra ellos y reconstruir requiere conocimiento, tiempo y recursos. Maldita.es nació gracias a ti y sigue viva con tu apoyo. Aquí no mandan los intereses, manda la comunidad y el bien común. Únete a la comunidad que le planta cara a la desinformación. Cada euro suma: dona lo que puedas. Cada cuánto Una vez Pago puntual Cada mes Apoyo continuo Cada año 1 cobro anual Cuánto quieres aportar € Introduce un importe entre 5 € y 10.000 €. Pago seguro · desgrava en el IRPF
El gigante tecnológico niega que el apagón se deba a un ciberataque pero aún no puede adelantar cuándo se recuperarán sus servicios, que acumulan 15 horas de caída ACTUALIZACIÓN - Outlook y Teams empiezan a recuperarse en Europa tras una caída global de 20 horas en Microsoft Microsoft acumula más de 15 horas de interrupción global en sus servicios en la nube de Microsoft 365. La caída comenzó el jueves alrededor de las 17:26 (hora peninsular española) en el continente americano y se extendió a lo largo de la noche a Europa, Asia y Oceanía, bloqueando el acceso a herramientas como Outlook, Teams, SharePoint, OneDrive y Copilot. A primera hora de la mañana de este viernes, coincidiendo con el arranque de la jornada laboral en España y el resto de Europa, la compañía ha informado de los primeros avances. “Estamos observando los primeros indicios de estabilización”, confirmaba en una de sus actualizaciones, publicada a las 10.14 hora española. Aunque el servicio seguía degradado, el último parche es el primero que muestra un “aumento de capacidad” de los servidores para asumir tráfico y de la “estabilidad del servicio”, añadía la compañía: “Estamos implementando estas acciones de manera más amplia en las regiones afectadas mientras buscamos lograr una recuperación persistente”. Finalmente, pasadas las 14.horas, Microsoft ha confirmado que sus servicios en Europa empiezan a mostrar una “recuperación sostenida”. No obstante, lo sucedido vuelve a mostrar la gran dependencia que la sociedad digital mantienen con un puñado de gigantes tecnológicos . Qué ha pasado El problema se ha dado en Exchange Online, el motor que gestiona los buzones de correo de Outlook. Fallos en este sistema comenzaron a arrastrar en cadena a cualquier función del ecosistema de Microsoft 365, la plataforma de ofimática de Microsoft, que necesite cruzar datos con el correo electrónico, el calendario o la agenda de contactos. El origen de esa caída ha ido cambiando en las diferentes explicaciones que ha ofrecido Microsoft. En un primer momento, la multinacional la atribuyó a una “carga elevada” en su infraestructura en varias regiones. Pero poco después lo descartó. “Hemos determinado que el aumento de la carga no se debe a un incremento del tráfico, sino a que varios servidores no están disponibles de forma inesperada, lo que está sobrecargando la infraestructura restante”, informó ya entrada la noche. El apagón ha tumbado también el propio centro de administración de Microsoft 365, anulando la vía oficial mediante la que el gigante estadounidense comunica las actualizaciones de estado. Algunas funciones de las herramientas de ciberseguridad, como Defender para Office 365, han quedado a su vez inutilizadas, reconoce la multinacional. Las versiones para particulares de Outlook, OneDrive, OneNote y To Do tampoco funcionan para todos los usuarios. El bloqueo impide también que el asistente de inteligencia artificial Copilot cargue las conversaciones o consulte archivos de trabajo y ha generado fallos en los servicios de compañías externas de este sector, como OpenAI y Anthropic. Lo que sí ha descartado Microsoft a través de uno de sus vicepresidentes ejecutivos es que el origen de los problemas esté en un ciberataque. “Lamentamos que las caídas de hoy hayan causado interrupciones a nuestros clientes y estamos trabajando para resolver el problema. Seguiremos compartiendo más información tan pronto como la tengamos y, por ahora, puedo confirmar que no hay indicios de que esto sea el resultado de una actividad maliciosa”, ha afirmado Charles Lamanna esta madrugada. Por qué no se recupera La razón por la que Microsoft no ha podido levantar sus servicios durante la noche es el propio tamaño de la cascada de fallos. La magnitud de la caída ha provocado un aluvión aún mayor de solicitudes de reconexión que sus servidores han sido incapaces de asumir. Según las actualizaciones de estado publicadas por Microsoft, esa incapacidad se ha debido a un fallo en el sistema encargado de procesar el estado de los servidores, lo que ha provocado que estos dejaran de superar las comprobaciones automáticas y quedaran fuera de servicio. Al desconectarse esa parte de la red, todo el volumen habitual de peticiones se desvió de golpe hacia los servidores restantes, saturándolos y provocando que fueran cayendo uno tras otro. Estamos viendo los primeros avances Equipo de ingenieros de Microsoft — actualización de las 8 de la mañana, tras más de 12 horas de caída Los intentos de los ingenieros por reiniciarlos y aplicar medidas de contingencia chocaron con este mismo fallo. “Hemos supervisado el estado de los cambios aplicados para mejorar la capacidad de servicio y confirmado que no están dando los resultados esperados”, reconoció Microsoft al cabo de las horas. “Los servidores que volvimos a poner en servicio pueden dejar de responder de nuevo una vez que reciban tráfico”. Para romper ese bloqueo, Microsoft ha decidido bloquear temporalmente parte del tráfico, en un intento de permitir que los servidores vuelvan a sus configuraciones previas. Sus equipos de rescate pudieron por fin publicar que estas medidas estaban empezando a tener un “éxito marginal” sobre las 8, hora peninsular. “Estamos viendo los primeros avances”, confirmaron en una publicación posterior, a las 8.36 horas. Cuándo podría volver a funcionar En infraestructuras en la nube con fallos de esta escala, lograr una vía de recuperación no implica una vuelta inmediata a la normalidad. Debido a los numerosos problemas para restaurar los servicios que se han dado durante la noche europea, lo habitual es que los ingenieros de Microsoft vayan reactivando los servicios por tramos, asegurando cada paso antes de arriesgarse a una nueva sobrecarga. “La capacidad del servicio todavía no ha recuperado los niveles normales y su estado sigue siendo variable a medida que se restablece el tráfico de forma controlada”, ha informado el gigante tecnológico en una actualización publicada a las 10.14 hora española: “Nuestra principal línea de actuación sigue centrada en estabilizar el servicio y llevar a cabo una recuperación controlada”. A esta hora la empresa ha logrado restablecer las llamadas, las reuniones y los chats de grupo en Teams. No obstante, sus usuarios siguen sin poder programar citas y configurar otros eventos de la aplicación. Aunque sus equipos están valorando maneras de “acelerar la recuperación”, en condiciones normales ese proceso puede alargarse durante varias horas, incluso un día completo. La propia Microsoft se mueve en estas franjas cuando avisa de que ha ampliado a “48 horas el plazo de espera de los correos electrónicos”, con la intención de “proteger los mensajes retrasados mientras continúa la recuperación del servicio”. Microsoft ha fijado la próxima actualización sobre el estado de la recuperación para las 13.00 horas y asegura que publicará un informe completo cuando la situación se resuelva. En las operaciones previas a la apertura de Wall Street, sus acciones caen en este momento algo más de un 2%.
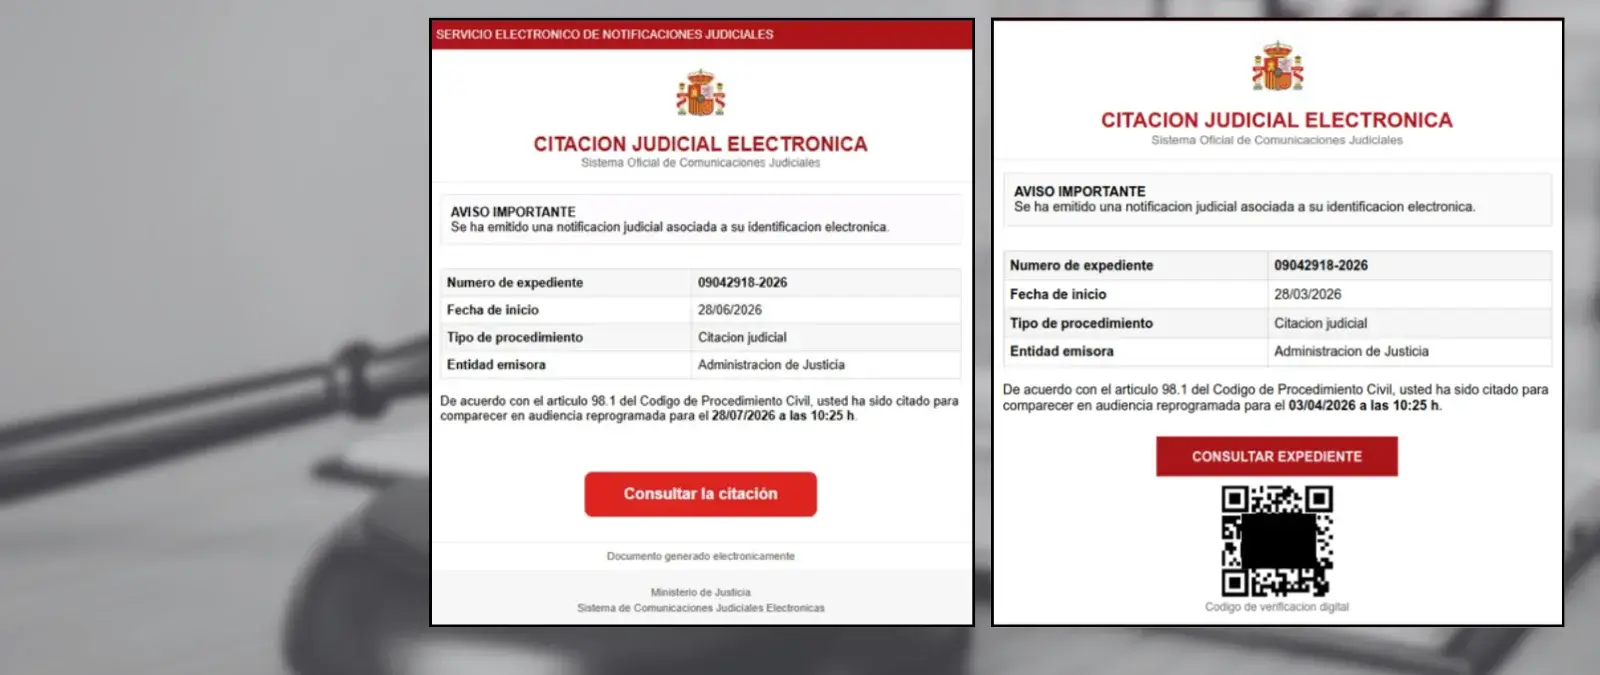
Estos correos alertan de una supuesta notificación judicial y aseguran que el usuario ha sido citado para comparecer en una audiencia. En ellos se incluye un documento PDF en el que aparece el escudo de España y un código QR para consultar el supuesto expediente. Pero cuidado porque se trata de una técnica conocida como qrishing . La empresa de ciberseguridad ESET ha advertido de que el objetivo de los ciberdelincuentes es comprometer la seguridad de nuestro dispositivo . Si se escanea el código o se pulsa el botón “Consultar expediente” el usuario es redirigido a una web (quar [.] snd [.] it [.] com) donde se empieza a descargar automáticamente un fichero. Con esta descarga, se instala un “ troyano bancario” que permite “recopilar credenciales de banca online” cuando el usuario accede a alguno de los bancos que los ciberdelincuentes tienen entre sus objetivos, advierte la empresa de ciberseguridad. Este contenido ha circulado con distintas fechas para la supuesta comparecencia: una en abril de 2026 y otra en julio del mismo año . ESET explica a Maldita.es que esta campaña va dirigida a ordenadores con sistema operativo Windows por lo que, si se ha descargado e instalado el fichero, el dispositivo habrá quedado comprometido por el “ troyano bancario ”. La empresa de ciberseguridad recomienda desinfectarlo con el antivirus, alertar a nuestra entidad bancaria por si se observan movimientos sospechosos en nuestras cuentas, cambiar los datos de acceso a nuestro banco y activar el doble factor de autenticación. *Este artículo se ha actualizado el 22/09/2026 para incluir un nuevo correo que circula con fecha julio de 2026.
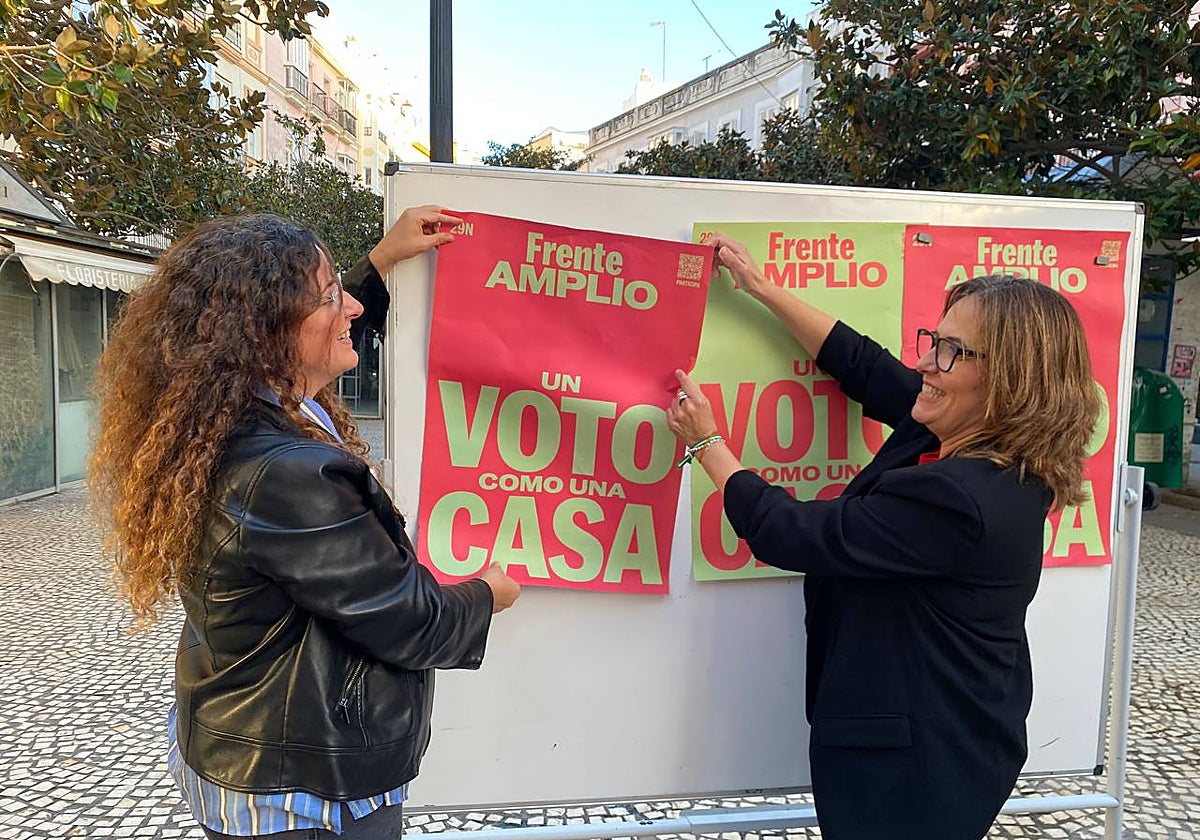
Frente Amplio Andaluz ha dado en la tarde de este jueves 12 de noviembre el pistoletazo de salida a la campaña electoral con la tradicional pegada de carteles, en este caso, en Cádiz y Jerez. En ambos han participado la candidata al Congreso, Esther Gil de Reboleño, y la número dos al Senado, Violeta Márquez, junto a otros representantes de la candidatura. Los actos han comenzado a las 17:30 horas, en la puerta del edificio de Correos, en la plaza Topete, en Cádiz . Posteriormente, a las 19:30 horas, la actividad se ha trasladado a Jerez, donde las candidatas y representantes de la coalición han participado en un segundo acto en la plaza del Arenal.Con estos encuentros, la candidatura ha iniciado oficialmente la carrera a las elecciones generales del próximo 29 de noviembre en la que seguirá recorriendo el territorio para trasladar sus propuestas y planteamientos a la ciudadanía.Tres ejes de la campañaEn concreto, esta estará centrada en tres principales ejes: la vivienda, el coste de la vida y un futuro mejor para Cádiz y toda Andalucía . En materia de vivienda, Frente Amplio Andaluz ha defendido de nuevo medidas valientes que vayan más allá de las medidas incluidas en el Real Decreto Ley aprobado hoy por el Congreso, señalando entre otras la prórroga indefinida de los contratos de alquiler, el tope a los precios en zonas tensionadas, la prohibición de comprar viviendas a empresas o la eliminación total en un plazo de 3 años de los pisos turísticos.«El inicio de esta campaña electoral es doblemente alegre. Porque esta mañana hemos aprobado el decreto de vivienda que va a solucionarle la vida a muchísimas familias de este país. Va a limitar los precios de los alquileres, va a evitar los desahucios, va a poner límites a los fondos buitres y ha regularizado los alquileres de temporada turísticos y de habitaciones», ha sostenido la cabeza de lista Esther Gil de Reboleño. Asimismo, para hacer frente a la subida de los precios y aliviar la economía de los hogares, ha sostenido la necesidad de topar precios en la cesta básica de alimentos, una prestación universal por crianza de 200 euros para todas las familias y un comedor escolar gratuito y universal.Para la coalición, esto pasa por una reforma de la fiscalidad basada en el principio de que quienes más tienen paguen más, como el 'Tax the Rich' defendido en las últimas semanas la candidata de Frente Amplio a la presidencia del Gobierno, Ada Colau. « Que paguen más los rentistas, las grandes empresas , los bancos, que las familias de Andalucía no tengan que cargar sobre sus espaldas la fiscalización de este país porque necesitamos inversiones, también para mejorar la red ferroviaria», ha dicho Gil de Reboleño.La defensa, la mejora y el blindaje de los servicios públicos constituyen otro de los compromisos centrales de la coalición andaluza, con la educación y la sanidad como pilares fundamentales para garantizar los derechos y la igualdad de oportunidades. Con esta pegada de carteles, Frente Amplio Andaluz ha reivindicado su papel como «la única fuerza de izquierdas» capaz de representar a Cádiz y a Andalucía en el Gobierno y trasladar las necesidades de los ciudadanos y las ciudadanas al conjunto de las instituciones.
Las autoridades francesas han confirmado que no hay peligro y las italianas han pedido a los centros educativos que no interrumpan las clases, en el segundo día de amenazas falsas contra miles de colegios en toda Italia Continúa la oleada de falsas amenazas por bomba en aviones en Europa Este jueves, numerosos colegios de Italia han recibido una nueva oleada de correos electrónicos anónimos con amenazas de bomba falsas que obligaron a evacuar los centros en algunos casos, por segundo día consecutivo. Las amenazas han vuelto a producirse en cientos de escuelas de todo el país, en regiones del norte y del sur, así como en la capital, Roma. Según un primer balance oficial, 1.803 centros han recibido a lo largo de la mañana amenazas de bomba a través de correos electrónicos anónimos. El día anterior los centros afectados ascendieron a unos 6.000. A diferencia del miércoles, el Gobierno de Italia ha pedido no evacuar las escuelas y seguir con las clases con normalidad. Los Ministerios de Interior y Educación han ordenado a los directores de las escuelas no interrumpir la actividad escolar, según explican a EFE fuentes gubernamentales, a no ser que existan “específicos y fundados motivos de alarma”, que en cualquier caso deberán ser valorados por los delegados del Gobierno en cada región. El Gobierno de Giorgia Meloni trata de evitar así escenas de caos en el país, ante eventuales evacuaciones de miles de alumnos de los colegios públicos, como en el día de ayer. La sede del Gobierno, el Palacio Chigi de Roma, también ha recibido una amenaza de bomba similar con una exigencia de dimisión de Meloni, pero no ha activado su protocolo de seguridad al considerarla del todo infundada, de acuerdo con fuentes del Ejecutivo citadas por EFE. Mientras, en Francia, tres centros han recibido amenazas de bomba este jueves, que se revelaron falsas, según el Ministerio de Educación. Medios locales citados por EFE han detallado que las escuelas afectadas están en Marsella (sureste), Laon (norte) y el Jura, en el este del país. Además, una alerta de bomba en la estación de Calais-Fréthun ha afectado a la circulación de trenes durante unas dos horas en la mañana del jueves, incluidos los trenes entre Londres y París, según la emisora británica Sky News. El prefecto de la región ha informado de que el tráfico se ha reanudado después de verificar que no había peligros. Las autoridades galas no han revelado si lo sucedido en Calais-Fréthun tiene relación con las amenazas de bomba que se están repitiendo en varios países europeos en los últimos días y que han afectado a varios medios de transporte, como aviones y trenes, y a medios de comunicación en Irlanda y Reino Unido.
Te preguntan por un producto en Wallapop, piden seguir la conversación en WhatsApp, aceptas y, cuando te quieres dar cuenta, has perdido acceso a tu WhatsApp y hay otra persona pidiendo dinero a tus contactos haciéndose pasar por ti . Así funciona la nueva estafa que está investigando ya la Guardia Civil y que afecta cada vez a más usuarios . El caso que relata el usuario Maxi Montes en X es muy revelador para saber cómo funciona exactamente este método de estafa y qué es lo que no debemos hacer nunca. Y ya te adelantamos que salirse de Wallapop (o de la plataforma en la que estés) es la primera recomendación. Un modus operandi que empieza a extenderse Imagen: Asterfolio en Unsplash Da igual lo que la víctima esté vendiendo y a qué precio. Da incluso igual si es en Wallapop, Vinted, Milanuncios o cualquier otra plataforma de compra-venta entre particulares. El estafador le escribe primero a través del chat de esa plataforma fingiendo tener interés y suele ganarse la confianza mostrándose decidido a comprarlo sin regatear. En un momento concreto, siempre al inicio de la conversación, pide cerrar la negociación a través de WhatsApp . Si el vendedor acepta, tendrá que darle su número de teléfono para que pueda localizarle y es ahí donde comienza la cadena de errores que, inocentemente, comete la víctima. Una vez que el estafador tiene el número de teléfono de la víctima, y sin que esta lo sepa, lo introduce en otro dispositivo para iniciar sesión con esa cuenta de WhatsApp. Para ello, necesita un código de seguridad único que llega al número original por SMS. El estafador lo consigue engañando a la víctima diciendo que se ha equivocado de número o cualquier otra excusa. En Applesfera Dos segundos. Es lo que se tarda en convertir un GIF en un sticker de WhatsApp En el momento en que el estafador consigue ese código, puede iniciar sesión en la cuenta de WhatsApp de la víctima. Lo más habitual es que, de paso, cierre sesión en el dispositivo del legítimo propietario. A partir de ahí, comienza a pedir dinero a los contactos haciéndose pasar por la víctima. Y si cuela, cuela. Por supuesto, el teléfono que originalmente usó el estafador, así como la cuenta de Wallapop, suele desaparecer a los pocos minutos. Generalmente son bandas las que realizan estas estafas y cuentan con numerosos teléfonos y correos electrónicos para poder realizar intentos de estafa sin dejar huella. Lo que nunca se debe hacer Conocer este modus operandi ya aporta un conocimiento útil de cara a evitar este tipo de estafas. Sin embargo, conviene extremar las precauciones y tener en cuenta una serie de consejos para prevenir este y otros intentos de fraude similares: No salir nunca de la plataforma de compra-venta , ya que al hacerlo pierdes la oportunidad de que sea esta plataforma la que te cubra ante posibles estafas. No des ningún dato personal como tu nombre completo, DNI, número de teléfono, cuenta bancaria, tarjeta de débito/crédito y similares. Activa otros métodos de seguridad en WhatsApp como las llaves de acceso, contraseñas y pines para acceder. No entres en enlaces que te remitan para hacer o recibir pagos, así como para cualquier otra cuestión que implique entrar a una web de dudosa confianza. No te fíes de quien te pide dinero , ya que desde el otro lado de esta estafa (el contacto al que escribe la víctima) es fácil confiar. Si alguien te escribe pidiendo dinero, aunque sea desde un número que conoces y afirme ser esa persona, usa otras vías de comunicación para cerciorarte. Prioriza los tratos en persona y trata de ir acompañado o quedar en un lugar público para reducir el riesgo durante el intercambio. En Applesfera La Policía Nacional nos enseña el "método LAP" para detectar estafas telefónicas Al final, tal y como expuso el usuario Maxi Montes, un comprador de verdad, te paga. No se anda con rodeos, ni necesita muchos datos de tu parte para cerrar un trato. Imagen de portada | Applesfera con logos de WhatsApp y Wallapop En Applesfera | Cómo crear una cuenta en iCloud desde cualquier dispositivo En Applesfera | Nuevo iOS 27 - Todas sus novedades, iPhone compatibles y cómo tener Siri AI en español - La noticia La estafa de Wallapop que pone en peligro tu WhatsApp y ya investiga la Guardia Civil fue publicada originalmente en Applesfera por Álvaro García M. .
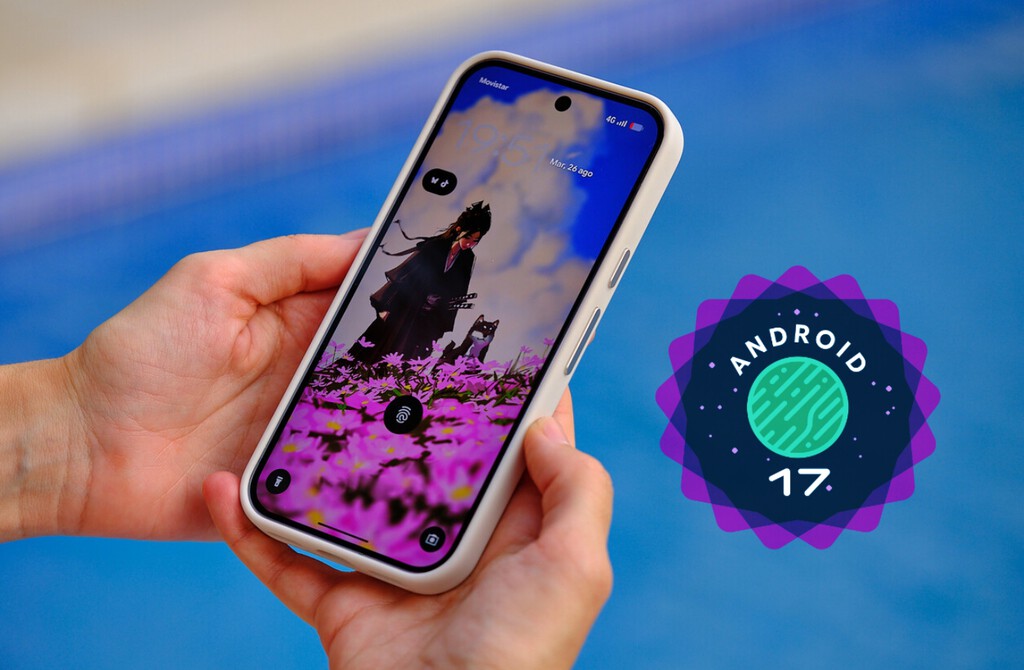
El soporte para los móviles de Google no descansa ni se queda en el lanzamiento anual del sistema operativo. Desde que el despliegue de Android 17 marcara el inicio , la compañía sigue añadiendo cambios en dos vías: revisiones trimestrales de Android y funciones exclusivas para sus smartphones. Tras una última entrega en la que estrenamos la función «Pause Point» contra las distracciones, el mes de noviembre reúne ambos frentes. Para los Google Pixel, a la misma vez, hay una nueva actualización que conjunta la Pixel Feature Drop de noviembre y la versión estable de Android 17 QPR2 , que introduce novedades en la interfaz, la gestión del sonido y los permisos de privacidad. Sin embargo, la disponibilidad de las funciones propias de Google vuelve a fragmentar la experiencia de usuario. Te contamos todas las novedades. Novedades de la Pixel Feature Drop de noviembre El paquete para los móviles de Google abarca desde el Pixel 6 hasta los Pixel 11 . Entre las funciones que llegan a nuestro país destacan los resúmenes automáticos de conversaciones en apps de mensajería, compatibles con nuestro idioma siempre que tengas un Pixel 9 o modelo más reciente. Asimismo, si tienes un Pixel 6a en adelante, llegan nuevos estilos de iconos personalizados y una versión renovada de la búsqueda Pixel , ahora capaz de encontrar fotos, citas, correos electrónicos y ajustes desde su correspondiente barra. En el hardware, los más nuevos, los Pixel 11 Pro, Pro XL y Pro Fold, activan nuevos avisos para HiLight en Mensajes de Google para alertar cuando reciben notificaciones de contactos favoritos con el teléfono puesto boca abajo. Por otro lado, la vinculación entre dispositivos también cambia: al desbloquear un Pixel con UWB (Pixel 8 Pro en adelante), el Pixel Watch se desbloquea sin pedir PIN. Hay más: la herramienta «Rambler» para limpiar muletillas al dictar por voz comienza su despliegue en los Pixel 10. En Xataka Móvil La primera prueba de las actualizaciones ampliadas de Android ha terminado. Google demuestra que quien quiere puede A pesar de estas novedades, hay diferencias ligadas a determinadas regiones que dejan fuera a España de algunas funciones muy llamativas: Gemini : la capacidad del asistente para gestionar pedidos de comida, compras en supermercados o reservas de restaurantes queda limitada a Reino Unido, Japón e India. Call Screen : el filtro de llamadas asistido por Gemini que conversa con números desconocidos sigue siendo exclusivo de Estados Unidos y los Pixel 11. Google Fi Super Network : la tecnología de conmutación entre dos redes 5G mediante eSIM es una función reservada para EEUU, allí donde funciona la operadora de Google. Las mejoras que llegan a todos los Pixel con Android 17. Y que podrían llegar al resto de fabricantes A diferencia del paquete de características para los Pixel, los añadidos de Android 17 QPR2 (revisión trimestral) forman parte del código fuente del sistema operativo y podrían alcanzar a otros fabricantes cuando adapten esta versión. Hay bastantes novedades: Personalización y efectos : el menú de color suma un selector con cuatro niveles de intensidad y compatibilidad con fondos adaptativos para alternar entre modo oscuro y claro. Para desarrolladores, las nuevas APIs permiten aplicar desenfoques dinámicos y efectos de cristal esmerilado. Barra de estado y ajustes rápidos : hay un nuevo panel donde decidir si se muestran todas las notificaciones, solo las prioritarias o ninguna, además de interruptores para ocultar los indicadores de silencio, vibración o porcentaje de batería. En los ajustes rápidos se desbloquea el control de brillo manual cuando una app fuerza la pantalla al 100% (por ejemplo, una de códigos QR o Wallet con los billetes). Audio Auracast y Bluetooth : debuta «Voice Broadcast», que permite transmitir la voz del micrófono a auriculares cercanos a través de Auracast. Se incluye también la vinculación por NFC o QR y una solución a saltos abruptos de volumen en auriculares Bluetooth al activar asistentes. Multitarea y Linux : las pantallas grandes y plegables ganan un tirador superior para cambiar entre la pantalla completa y dividida. Por su parte, la terminal Linux añade soporte para gestionar archivos de máquina virtual directamente desde el explorador. Seguridad y privacidad : bloqueo de las opciones para desarrolladores durante llamadas con números desconocidos, control frente a desvíos de llamada por códigos USSD y una cronología de seguridad sobre la tarjeta SIM. Accesibilidad y háptica : algoritmo corregido para protanomalía (un tipo de daltonismo), controles de audífonos Bluetooth en la pantalla de bloqueo y un regulador de la intensidad de vibración para el teclado. ¿Quieres actualizar tu Pixel? Tan sencillo como ir a «Ajustes» > «Estado del dispositivo y asistencia» > «Actualización de software». En el caso de un servidor, no ha tardado más de veinte minutos en descargar el paquete e instalarlo. Recuerda que durante el proceso, el sistema necesita un reinicio para aplicar la actualización. Imagen destacada | Alejandro Alcolea para Xataka (con edición) En Xataka Móvil | Google libera Android 17: estas son las mejores funciones que llegan hoy y los móviles compatibles con la actualización - La noticia Google tiene una nueva actualización de Android: llegan a los Pixel la Feature Drop de noviembre y Android 17 QPR2 fue publicada originalmente en Xataka Móvil por Pepu Ricca .
Comisiones Obreras (CCOO) ha exigido al Gobierno y al presidente de Correos , Pedro Saura , que impulsen una ampliación inmediata y extraordinaria de la plantilla en la provincia hasta alcanzar los 37 efectivos de refuerzo . El sindicato reclama dejar a un lado el ajuste financiero para garantizar el correcto desarrollo de las elecciones generales convocadas para el próximo 29 de noviembre , habida cuenta del fuerte incremento de la actividad postal que generará este proceso en el territorio soriano. Según los datos que maneja la organización sindical, la compañía pública afronta esta cita con las urnas con apenas seis contratos de refuerzo en Soria a día de hoy. Esta cifra resulta a su juicio claramente insuficiente, toda vez que la empresa llega a la convocatoria debilitada por una política continuada de recortes que ha supuesto la pérdida de 14 puestos de trabajo en los últimos tres años en la provincia. Tal merma representa más del 13 % de la plantilla provincial y constituye el mayor ajuste de los últimos 15 años . De este modo, la reducción de personal ha mermado de forma drástica la capacidad operativa de las oficinas, los centros de tratamiento y las unidades de reparto, espacios donde los trabajadores ya soportan importantes problemas de cobertura y sobrecargas de labor en su día a día. Para el sindicato, resulta especialmente preocupante que una entidad pública encargada de una función esencial para el ejercicio del derecho al voto aborde unos comicios de esta magnitud con una estructura tan ajustada. Los representantes de los trabajadores recuerdan que la cita electoral no solo implica el aumento del voto por correo , sino que activa una compleja operación de alcance nacional que afecta a toda la cadena de producción y distribución, sujeta a plazos legales estrictos y exigencias especiales de seguridad y trazabilidad. En concreto, el operativo abarca desde la remisión masiva de tarjetas censales del Instituto Nacional de Estadística (INE) y las notificaciones para las mesas, hasta la admisión y entrega de documentación electoral, culminando con la recogida y custodia de los sufragios emitidos. Este volumen de trabajo repercutirá de lleno en las oficinas postales, que habrán de gestionar una mayor afluencia de ciudadanos; en los centros de tratamiento automatizado (CTA), que asumirán volúmenes extraordinarios de clasificación y encaminamiento; y en las carterías y unidades de reparto encargadas de distribuir las comunicaciones. Coincidencia con el auge del comercio electrónico La presión sobre la plantilla será todavía mayor en esta ocasión, siendo que el calendario electoral coincidirá de pleno con la celebración del Black Friday y el arranque de la campaña navideña. Ambos periodos registran una especial intensidad en el tráfico de paquetería, lo que multiplicará la carga en unas dependencias que, según advierten desde la central sindical, ya empiezan a encontrarse desbordadas. Para dimensionar el reto logístico en la provincia, desde la organización recuerdan que el censo electoral supera las 90.234 personas en Soria , al tiempo que en los anteriores comicios generales de julio de 2023 se contabilizaron casi 6.618 solicitudes de voto por correo. Ante este escenario, consideran imprescindible anticipar las incorporaciones con una distribución territorial ajustada a las necesidades reales de cada centro, asegurando así la formación y preparación previa de los nuevos empleados. Desde la representación laboral advierten de que no es viable mantener una dinámica de recortes continuados durante años, dejando las unidades bajo mínimos, y pretender posteriormente que la plantilla resuelva una campaña de esta envergadura mediante prolongaciones de jornada, sobrecargas y esfuerzos extraordinarios. Por ello, reclaman que el refuerzo abarque también los centros logísticos, garantizando la cobertura íntegra de las ausencias, la ampliación voluntaria de horario para el personal contratado a tiempo parcial y la adopción de medidas organizativas que permitan cumplir los plazos sin deteriorar las condiciones de trabajo. Con todo, el sindicato ha querido subrayar que la profesionalidad de los empleados postales ha garantizado históricamente la plena fiabilidad del proceso democrático, rechazando cualquier intento de cuestionar su labor. Aún así y todo, matizan que ese compromiso de la plantilla no puede utilizarse como sustituto de los recursos humanos y materiales que corresponde proporcionar a la dirección de la compañía para cumplir con sus obligaciones públicas esenciales.
Haz frente al frío con esta propuesta de planes culturales, lecturas y canciones Recíbelo por mail - Esta agenda cultural forma parte del boletín de Cultura, suscríbete aquí para recibirlo íntegro y primero Ha llegado noviembre y te traemos una selección de planes culturales para el primer finde del mes: exposiciones, presentaciones, libros, películas de estreno en el cine y canciones. Pistoletto en el Musac (León). A partir del 7 de noviembre se puede visitar en el gran museo leonés una muestra dedicada al artista italiano Michelangelo Pistoletto , un recorrido por su trayectoria (de 1957 a 2025) de este genial representante del arte povera, a través de medio centenar de obras, muchas de ellas sorprenderán al visitante, como sus “cuadros espejantes”. Este sábado, con motivo de la apertura, hay una performance titulada Metrocubo dinfinito y una conversación entre Michelangelo Pistoletto y Álvaro Rodríguez Fominaya, director del MUSAC, con la presencia del artista por videoconferencia. Improvisando en Canarias (Tenerife). Improvisa reúne en Tenerife (del 6 al 15 de noviembre) a algunas de las compañías más destacadas del panorama de la improvisación teatral a nivel internacional, nacional y local. Desde el humor absurdo y los clásicos en verso hasta los espectáculos familiares, las jams y el formato de competición. Memoria en Espartinas (Sevilla). Este viernes 6 de noviembre a las seis de la tarde en el centro cultural Casa de las Monjas de Espartinas (Sevilla) se presenta el libro Las páginas arrancadas al olvido de José María García Márquez y Juan Miguel Baquero, con un prólogo de Paul Preston que nuestros compañeros de la redacción de Sevilla han adelantado , un relato de memoria histórica en esta localidad, donde hubo una matanza en julio de 1936. ¡Se obsequiará a las personas asistentes con un ejemplar del libro! Aurèlia Muñoz en el Macba (Barcelona). El centenario del nacimiento de Aurèlia Muñoz, gran renovadora del arte textil y figura esencial de la creación contemporánea, desembarca en el Macba con Entes , retrospectiva producida en colaboración con el Reina Sofía y generosa panorámica que abarca desde los primeros collages de influencia surrealista a sus icónicos pájaros-cometa. Del 5 de noviembre de 2026 al 29 de marzo de 2027. La exposición 'Aurèlia Muñoz. Entes' Festival Eñe (Madrid y Málaga). Una de las citas literarias de referencia. Este año, la poesía toma la palabra es el tema central, con Polonia como país invitado y autores como Roberto Saviano, Tatiana Țîbuleac, Piedad Bonnett, Lucía Solla Sobral, Alana S. Portero, Catherine Lacey o Agnieszka Holland. En Madrid, del 4 al 25 de noviembre y en Málaga, del 21 al 30 de este mes. Este fin de semana, el sábado, no te pierdas la conversación entre Tatiana Ţîbuleac, Ana Merino y Guillermo Roz bajo el título Poéticas de la identidad . Cine europeo (Sevilla). En el Festival de Sevilla se podrán ver 66 películas, 21 de ellas estrenos entre el 6 y el 14 de este mes. Y uno de esos es el documental Anguita. El hombre de los tres siglos , dirigido por Hugo Cabezas y coproducido por elDiario.es (lo puedes ver el 10 y el 14 de noviembre). Consulta aquí la programación y compra tu entrada. Bajar al infierno (Madrid). Se inauguró el mes pasado pero no hemos hablado de ella. La exposición El Infierno de Dante, en la Fundación Canal (Madrid) reúne reúne por primera vez las dos series completas que Gustave Doré y Robert Rauschenberg dedicaron al Infierno. Es gratis y se puede visitar hasta el 5 de enero. Descubrir artistas jóvenes (Zaragoza). La Exposición VI Call for artists. Premio de Arte Universidad San Jorge nos hace descubrir joven talento artístico de Aragón. Del 3 al 20 de noviembre de 2026 Inauguración en Edificio Grupo San Valero y posteriormente en la Galería Carmen Terreros. Festival medieval (Elche). El Festival Medieval d’Elx encara la recta final tras reactivar la agenda escénica tras el luto institucional. Con el nuevo calendario para las funciones suspendidas, la cita se extiende hasta el 8 de noviembre compartiendo protagonismo con el tradicional Mercado Medieval y conciertos en el Hort del Xocolater y Las Clarisas. Cine por el medio ambiente (Barcelona y Calafell). SUNCINE es el Festival Internacional de Cine del Medio Ambiente, que hasta el 22 de noviembre reúne 47 películas sobre los grandes desafíos ambientales de nuestro tiempo. Del 4 al 22 de noviembre de 2026 en Barcelona y Calafell, y online a través de CaixaForum+. Cultura por la huelga general (Málaga). Jornada festiva y reivindicativa el 7 de noviembre en La Casa Invisible en Málaga para ir preparando la huelga general. Una charla sobre memorias de la huelga, preparación de pancartas, comida popular y concierto de Ana Elei y la rapera Loa High, cerrando a los platos Perchel Norte y Lore Breaks. Cuatro libros, por Laura G. Higueras 'Atentamente', de Blanca Lacasa (Libros del K.O.) . La escritora y periodista Blanca Lacasa ('Las hijas horribles') publica este reivindicación de la escritura cotidiana frente a la considerada la “de verdad”, la que se publica en los libros. Para ello ha rebuscado en su propio archivo, escritos personales y de autores como Dickinson, Barthes, Ernaux y Rodari. También de personas anónimas, para reflexionar sobre nos relacionamos con nuestra escritura. Al final, cada día mandamos y recibimos docenas de correos electrónicos, dejamos notitas, hacemos listas, apuntamos en cuadernos y un larguísimo etc. 'Las páginas arrancadas al olvido', de José María Márquez y Juan Miguel Baquero . Este libro cuenta con un prólogo escrito por el reconocido historiador Paul Preston, y que será presentado en el Centro Cultural Casa de las Monjas del municipio andaluz Espartinas este sábado. Una obra sobre la memoria histórica y democrática española. Aborda una parte de la represión en Andalucía arrojando luz sobre la historia más amplia de la Guerra Civil, desde las dificultades para investigar sobre lo que sucedió hasta el dolor que siguen sufriendo los familiares de las víctimas de los crímenes que fueron cometidos en ella. 'steve mcqueen: 66-76-26' (La Fábrica). ¿Qué puede unir a Nina Simone y David Bowie? El punto de partida es una canción, 'Wild is the Wind' que Simone hizo suya en 1966, Bowie grabó en 1976 y Steve McQueen rescata en 2026 en una instalación sonora concebida para el Museo Muggenheim de Bilbao. El libro es un viaje visual por estas dos figuras imprescindibles del siglo XXI, a través de más de 180 imágenes emblemáticas de ambos que dialogan página a página. Música, fotografía y mitos en un solo volumen. 'Estructuras invisibles S.L.', de Teodoro Jiménez Pozo (Periférica). Esta primera novela se ha propuesto narrar el trabajo, ese infierno de la repetición y de lo idéntico. Lo hace siguiendo a Bentor Marrero, un camionero que asiste entre alucinado y disociado a su propia vida. La muerte accidental de uno de sus compañeros actúa como engranaje que nos pone ante una realidad que normalmente preferimos ignorar: el hilo invisible que une el estatuto de los trabajadores con el código penal. Tres canciones, por Francisco Gámiz Alcalá Norte, en la redacción de elDiario.es Alcalá Norte ha publicado nuevo disco y hay algo que la banda quiere saber con todas sus fuerzas: si este segundo trabajo es mejor que el primero. No era tarea fácil, puesto que el grupo firmó uno de los debuts españoles más apasionantes de la década, pero sin duda sus integrantes han puesto esmero en ello. Para prueba, una de las canciones que te recomiendo esta semana y que ya puedes escuchar en nuestra playlist . 'Claudia' de Alcalá Norte. El segundo proyecto de la banda, Dejémoslo como estaba , juega con el pop-punk para mezclarlo con sus características letras llenas de referencias filosóficas, como cuentan en su entrevista en elDiario.es . Pero mucho más sencilla es la historia que narra el grupo en este tema, donde utilizan la figura de una mujer que se gana la vida limpiando casas para resaltar las consecuencias del privilegio. “Estuve viendo vídeos de genocidios hasta las seis / Hoy hay fútbol temprano”, canta. 'Milko Freestyle' de C. Tangana. Más de tres años ha tardado el artista en publicar nueva música , pero ha vuelto recurriendo al rap que lo caracterizó en sus orígenes. Lo hace junto a Agorazein, el grupo con el que comenzó su trayectoria, componiendo un tema que gira alrededor de la muerte de su amigo y colaborador mexicano Milkman, fallecido en febrero de 2026, y del nacimiento de su primer hijo. Incluso hay espacio para revisar el éxito de El Madrileño . 'Come Back' de Sunday,June. El quinteto hispano-suizo publica su segundo álbum, Cinema , y esta es una de las mejores canciones del mismo, en la que abordan la nostalgia y la tendencia a idealizar a quien ya no está. Con un sonido cercano al indie-rock, el grupo reflexiona sobre la dificultad de aceptar una despedida y sobre cómo, a veces, el recuerdo de una relación termina siendo más feliz que la propia realidad que la hizo fracasar. Cinema de Sunday,June Tres películas, por Javier Zurro Fotograma de 'Sacamantecas' 'Sacamantecas'. David Pérez Sañudo salta a una gran producción después de dos películas íntimas y estupendas ( Anne y Los últimos románticos ). Lo hace para abordar la historia del Sacamantecas, el primer asesino en serie de España. Pero lo hace desde el punto de vista de una mujer que investiga la muerte de su hermana, con una austeridad en la puesta en escena y elegancia en sus decisiones, y con un contexto histórico, las guerras carlistas, poco explorado en el cine español y que ofrece una violencia latente en cada plano. 'Los Miserables'. Qué envidia cómo el cine francés ha sabido ver en sus clásicos literarios la fuente perfecta para grandes producciones cinematográficas. Es una doble muestra de su poderío cultural y de su músculo industrial. Sacan pecho de sus obras maestras y las convierten en películas que arrasan en taquilla. Ojalá ver esto aquí, pero de momento nos quedamos con ver esta nueva versión del clásico de Víctor Hugo. Casi tres horas de cine clásico y académico de la mejor factura. 'Ruega por nosotras'. Las víctimas del patronato de la mujer se merecían una película, y Daniel Monzón se la ha dado. El director de Celda 211 abre las puertas de la institución que Franco creó para adoctrinar a las mujeres y hace un ejercicio de justicia y memoria histórica que cubre una cuenta pendiente del cine español.
Entre las prioridades de la nueva mayoría demócrata está escudriñar los negocios familiares de la familia del presidente, controlar el gasto en las guerras, revisar los papeles ocultos de Jeffrey Epstein e incluso abrir un nuevo impeachment contra el mandatario EEUU empieza a enterrar el trumpismo con una rotunda victoria demócrata en el Congreso Los demócratas se han hecho con la mayoría en el Senado y la Cámara de Representantes de EEUU, lo que supone un rechazo masivo a los republicanos y a la agenda política de Donald Trump. Con esta mayoría demócrata en ambas cámaras, los dos próximos años de presidencia de Trump serán muy diferentes de los dos anteriores. ¿Qué pueden hacer los demócratas en la Cámara de Representantes? La oleada de victorias en distritos republicanos de todo el país que ha llevado a los demócratas a superar cómodamente el umbral de 218 escaños que marca la mayoría. El líder demócrata en la cámara, Hakeem Jeffries, está a punto de convertirse en líder de la mayoría y los republicanos perderán la capacidad de aprobar leyes en la Cámara en solitario. La mayoría demócrata puede convocar comisiones de investigación al Gobierno, exigir documentos y testimonios y someter a los altos cargos a un escrutinio parlamentario constante. También podrían verse presionados por sus bases para abrir el proceso de un tercer impeachment : el proceso para destituir a Trump. Sin embargo, este mecanismo requiere el voto de dos tercios del Senado. ¿Qué pueden hacer los demócratas con la mayoría en el Senado? El Senado confirma a los miembros del gabinete, a los embajadores y a los jueces federales, incluidos los candidatos al Tribunal Supremo. Una mayoría demócrata puede bloquear o retrasar muchos de los nombramientos de Trump y obligar a la Casa Blanca a negociar leyes. ¿Qué investigarán los demócratas? Estas son algunas de las investigaciones más relevantes a las que podrían dar impulso los demócratas: Los negocios familiares : Robert García, el demócrata más activo en la comisión de supervisión de la Cámara de Representantes, tiene como primera prioridad esclarecer la corrupción de la familia Trump, mientras que el diputado Jamie Raskin ha solicitado información sobre las operaciones comerciales del yerno de Trump, Jared Kushner , y de su hijo, Donald Trump Jr . Los correos del caso Epstein : Gracias al esfuerzo de los diputados Ro Khanna y Thomas Massie, el Departamento de Justicia se vio obligado a hacer públicos el año pasado millones de archivos relacionados con Jeffrey Epstein . Pero el Departamento de Justicia incumplió desde el principio el plazo legal para divulgarlos. Posteriormente, solo hizo públicas unas 3,5 millones de páginas de los seis millones que tenía en su poder y se escudó en que el resto eran duplicados. Además, en los dos partidos ha habido preocupación porque muchos pasajes estaban muy censurados y porque otros, en cambio y supuestamente por error, mostraban los nombres de las víctimas. El Departamento de Justicia se enfrenta ahora a una demanda presentada por la periodista Katie Phang por muchas de estas cuestiones. Ya antes del vuelco electoral, el Congreso venía actuando en este tema con cierta coordinación entre partidos. En la comisión de supervisión, presidida por el republicano James Comer, los miembros de ambos bandos han actuado habitualmente (aunque no siempre) de forma concertada para citar a testigos y declararlos en desacato cuando no cooperaban. Cabe esperar que esto siga así con la nueva mayoría demócrata. El Pentágono y la guerra : Jason Crow, un congresista de Colorado que forma parte de las comisiones de Fuerzas Armadas e Inteligencia y copreside el grupo parlamentario de la Cámara de Representantes contra la corrupción, afirma que empezará por el Pentágono, a partir de las informaciones sobre desvío de fondos de defensa desviados a empresas vinculadas a la familia Trump. Impeachment : Jeffries afirma que, en esta ocasión, los demócratas no han descartado nada en lo que respecta al impeachment , mientras que el actual líder de la mayoría republicana en la Cámara de Representantes, Steve Scalise, anuncia que se tratará de impulsar “desde el primer día”. ¿Qué hicieron los demócratas la última vez? En 2018, a mitad del primer mandato de Trump, los demócratas lograron la mayoría en la Cámara de Representantes de forma arrolladora. Las comisiones de la Cámara pusieron rápidamente en marcha decenas de investigaciones sobre sus negocios, su gestión de las investigaciones sobre Rusia y posibles conflictos de intereses. Poco más de un año después de las elecciones de medio mandato de 2018, tras meses de llamamientos de la izquierda a favor de la destitución del mandatario, la Cámara votó, en su mayoría siguiendo las líneas del partido, a favor del cese de Trump. Los demócratas habían acusado a Trump de urdir un plan para amañar las siguientes elecciones presidenciales presionando a Ucrania para que inventara noticias negativas sobre Joe Biden y, a continuación, obstaculizando la supervisión del Congreso. Posteriormente, Trump fue absuelto en el Senado , controlado por los republicanos, de las dos causas de destitución. En 2021, Trump fue sometido a un segundo proceso de destitución — y de nuevo absuelto — por incitar el asalto del 6 de enero al Capitolio.
Silenciar…Descansar…
ℹNo se pudieron leer los feeds de Melilla Hoy, Granada Digital, Gasteiz Hoy, La Marina Plaza, El Bierzo Digital. El resto de medios se actualiza con normalidad.