Prensa EspañolaTodas las noticias, un solo sitio

Todas las noticias de la prensa española, en un solo sitio

Saltar al listado de noticias

Lo más importante ahora

La portada de ABCABCTecnología

Caída global de Microsoft: los servicios empiezan a funcionar, aunque con problemas puntuales de acceso (se abre en una pestaña nueva)

Una caída global de los servicios de Microsoft ha afectado desde la tarde del jueves al correo electrónico Outlook, a la plataforma de trabajo Teams y al asistente de inteligencia artificial Copilot. Más de 18 horas después de los primeros fallos, la compañía ha informado este viernes de que sus servicios en Europa se están recuperando, como el acceso a los buzones y la entrega de correos atrasados, aunque todavía no ha dado por restablecidos sus servicios. «Estamos viendo un progreso continuo en la recuperación en las regiones afectadas, con mejoras más amplias en Norteamérica, mejoras sostenidas en gran parte de Europa y señales alentadoras de recuperación en Asia Pacífico», ha compartido la compañía en la cuenta de Microsoft 365 Status. No obstante, la empresa todavía trabaja en estabilizar la infraestructura. En el Reino Unido, el día ha dejado hasta el momento una sucesión de avisos en los que hospitales, colegios y cuerpos policiales pidieron a los ciudadanos que recurrieran al teléfono en lugar de escribir un correo o rellenar un formulario. En Escocia, algunos tribunales han tenido que aplazar vistas pese a que sus sedes permanecieron abiertas. La compañía atribuyó los problemas de conectividad a una «carga elevada» en su infraestructura y reconoció que las primeras medidas para recuperar capacidad no han dado el resultado esperado. A mediodía comunicó avances en Europa y una mejora en Norteamérica, aunque advirtió de que algunos usuarios todavía podían sufrir fallos intermitentes. Charles Lamanna, directivo de Microsoft, dijo a la BBC que la interrupción no se debía a un incidente de ciberseguridad y que no había indicios de hackeo, pero la empresa no ha detallado qué desencadenó el problema ni cuándo quedará resuelto por completo. Downdetector, una plataforma que recopila avisos de usuarios sobre fallos en servicios en línea, recibió notificaciones desde más de 70 países. Outlook registró un pico cercano a los 140.000 reportes, una cifra que no constituye un recuento de personas ni de organizaciones afectadas. La BBC situó en unos 430 millones el número de usuarios de Microsoft 365, pero esa estimación corresponde al conjunto de la plataforma, no a quienes han perdido el acceso. También hubo incidencias fuera del catálogo de Microsoft, con OpenAI y Anthropic también con problemas vinculados a servicios del grupo. En la sanidad británica, Rachel Harrison, secretaria nacional del sindicato GMB, que representa a trabajadores de los servicios de ambulancias, explicó que quienes atienden las líneas de emergencias 999, y la de atención sanitaria urgente, 111 «no pueden remitir los datos de los pacientes de la forma habitual», lo que ha provocado una acumulación considerable de trabajo. NHS England, el servicio de sanidad de Inglaterra, señaló que la avería ha afectado «inevitablemente» al trabajo del personal y que los servicios locales han activado sus protocolos para fallos informáticos, que prevén el uso de otros sistemas o de documentación en papel cuando es posible. La instrucción para los pacientes de momento es acudir a las citas salvo aviso expreso y seguir llamando al 999 en caso de emergencia. Varios centros hospitalarios en todo el país advirtieron de que ciertas consultas y solicitudes no urgentes pueden tardar más de lo habitual por los problemas en el correo del personal y en algunos sistemas administrativos. En atención primaria, el problema no es necesariamente la consulta que ya figura en la agenda, sino lo que debe ocurrir antes o después de ella. «No tenemos acceso al correo del NHS, así que no podemos ver las solicitudes de recetas ni los mensajes de los pacientes», explicó un médico de familia. Otro explicó a la BBC que no puede enviar derivaciones porque su consulta utiliza para ello el correo cifrado del servicio de salud. Además, la National Pharmacy Association señaló que algunas farmacias tienen dificultades para ponerse en contacto con los médicos de cabecera y con los pacientes, y su portavoz advirtió de que «la dispensación de algunos medicamentos con receta puede sufrir retrasos». Fuera de la sanidad, la avería ha obligado a varias fuerzas policiales a distinguir entre los avisos que pueden esperar y los que necesitan una respuesta inmediata. La policía de Dorset, entre otros cuerpos, informó de que no puede recibir formularios de su página web y pidió a quienes tengan que comunicar un asunto urgente que llamen por teléfono. Además, el Ministerio de Relaciones Exteriores de Nueva Zelanda ha enviado un aviso indicando que su «capacidad para recibir correos electrónicos se ha visto afectada por la interrupción global de Microsoft», lo que repercutía en «todas las embajadas, consulados y oficinas de representación del país en todo el mundo». El ministro de Economía de Japón , Ryosei Akazawa, advirtió en la prensa local de que la avería tendría «un impacto significativo» debido al elevado número de personas que utilizan los programas de Microsoft.
Última hora de elDiario.eseldiario.esGeneral

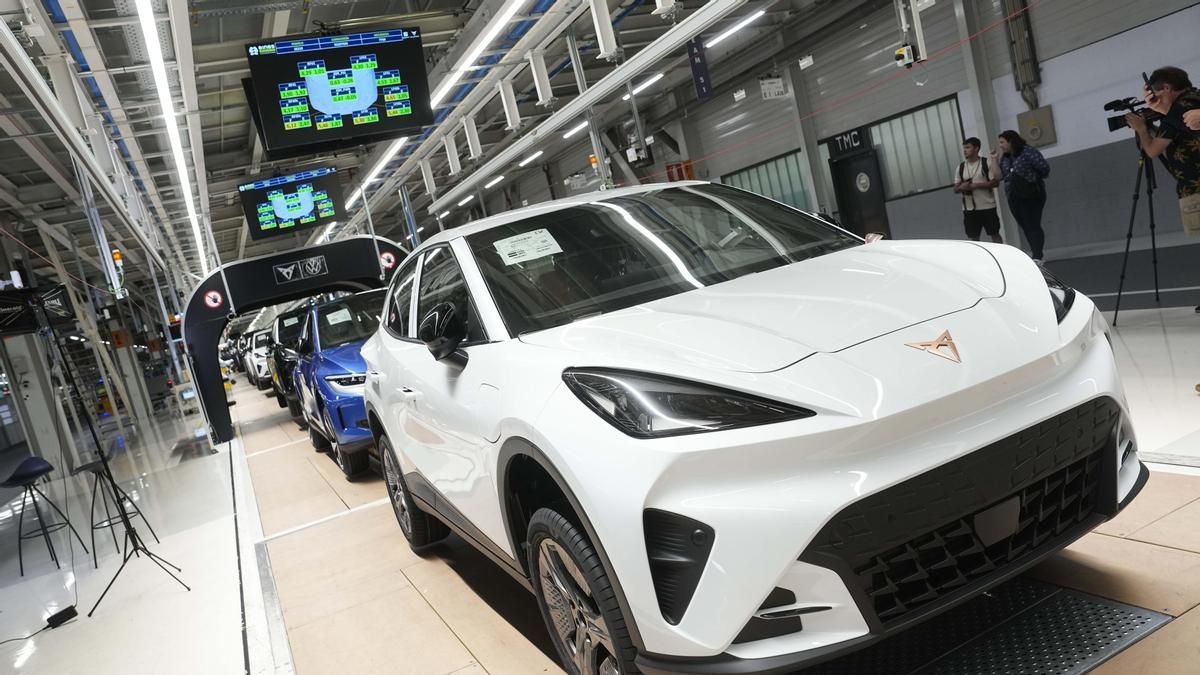
La fábrica de Seat de Martorell prepara otro salto con la producción del Cupra Raval más asequible (se abre en una pestaña nueva)

El primer eléctrico que se produce en la planta catalana supera ya los 60.000 pedidos con el lanzamiento de la versión Plus de 135 caballos desde 20.499 euros con ayudas y descuentos Los eléctricos Cupra Raval y Volkswagen ID. Polo desbordan la fábrica de Seat de Martorell La fábrica de Seat y Cupra en Martorell afronta otro salto en la nueva etapa industrial abierta con el Cupra Raval, el primer modelo eléctrico en llegar a la línea de montaje . El siguiente paso para impulsar el proyecto, que suma una inversión de 3.300 millones de euros, es el próximo inicio de producción de una versión más asequible, el nuevo Cupra Raval Plus, que parte de 20.499 euros con las ayudas públicas y los descuentos comerciales aplicados. El inicio de fabricación está previsto para diciembre y la compañía espera que esta versión represente aproximadamente la mitad de las ventas del modelo. La llegada de la versión de acceso a la gama ha dado un nuevo impulso a los pedidos del Cupra Raval, que acumula ya más de 60.000 clientes, según los datos facilitados por la compañía, que considera que la cartera de reservas constituye una garantía para el lanzamiento industrial y también para el cumplimiento de los objetivos de reducción de emisiones de CO 2 . Desde su llegada al mercado, la marca ha superado las 20.000 unidades entregadas del Raval a escala global, con alrededor de 1.200 en España, según destacó Mikel Palomera, director general de Seat y Cupra España en un encuentro con periodistas en las instalaciones de Martorell. La nueva variante, cuyos pedidos están abiertos desde julio, está equipada con una batería de 37 kWh, desarrolla 135 caballos de potencia (99 kW) y ofrece una autonomía homologada de 328 kilómetros. Cuenta además con carga rápida en corriente continua de hasta 88 kW, que permite pasar del 10% al 80% de la batería en 23 minutos, así como carga alterna de 11 kW, un sistema operativo basado en Android, pantalla multimedia de 12,9 pulgadas y frenado One Box. El equipamiento incluye llantas de 18 pulgadas, siete airbags y tecnología de iluminación Full LED. Crecimiento de Cupra Hasta ahora, la oferta comercial del Raval estaba encabezada por la versión Endurance, con 254 caballos y hasta 446 kilómetros de autonomía, cuyo precio de partida se sitúa en 25.490 euros con promociones y ayudas. La marca ofrece también fórmulas de financiación Flex, con cuotas de alrededor de 200 euros mensuales durante 48 meses, además de una entrada inicial. El nuevo modelo está llamado a desempeñar un papel determinante en el crecimiento de Cupra y en la utilización de la capacidad industrial de Martorell. La marca ha superado ya las 100.000 unidades entregadas en España desde su lanzamiento en 2020. En lo que va de 2026, Seat y Cupra acumulan 82.049 matriculaciones en el mercado español, un 6,1% más. De ellas, 56.364 corresponden a Seat, con un crecimiento del 1,6%, y 25.685 a Cupra, que avanza un 17,6%. La cuota conjunta alcanza el 8,1% en un mercado que sufre profundas transformaciones con la llegada de las marcas chinas y su fuerte progresión y a medida que se acerca el “cambio radical a partir de 2030 con los objetivos de reducción de CO 2 ”, según destacó Palomera. Cupra ha ido ganando peso en el mercado hasta alcanzar una cuota del 2,5% en España, frente al 0,3% que registraba en 2020. En octubre, sus 25.685 matriculaciones acumuladas le permitían superar en volumen a marcas como Nissan, Opel y Omoda. La electrificación también gana protagonismo en su gama: los modelos eléctricos e híbridos enchufables representan ya alrededor del 30% de sus ventas. De 880 coches eléctricos diarios a 1.200 El reto comercial tiene su correspondencia en la fábrica. Martorell produce actualmente alrededor de 2.210 vehículos diarios, de los que unos 880 son eléctricos (incluyendo el Cupra Raval y el Volkswagen ID. Polo) con la previsión de elevar esta cifra hasta los 1.200 eléctricos al día cuando la producción funcione a pleno rendimiento y se incorporen los tres turnos en las próximas semanas. La fabricación de los modelos eléctricos se concentra en la línea 1, que trabaja actualmente con dos turnos y tiene capacidad para producir unos 900 vehículos diarios. La línea 2, donde se ensamblan los Seat León y Cupra Formentor, opera con tres turnos y alcanza un volumen de unos 1.140 coches al día. La capacidad potencial de la factoría se sitúa en torno a 3.100 vehículos diarios, aunque el área de pintura limita actualmente la producción a unos 2.500. Superar ese techo exigiría una inversión adicional superior a los 100 millones de euros. La transformación también afecta al suministro de baterías. La nueva planta de ensamblaje de sistemas de baterías, construida en 33 meses, emplea a unos 500 trabajadores y se encuentra en la recta final para aumentar el ritmo de producción. Actualmente produce alrededor de 900 'packs' diarios, con el objetivo de alcanzar los 1.200 con los que abastecer a la línea de montaje. Además, también está incrementando el porcentaje de baterías con la composición química LFP (litio ferro-fosfato) destinadas a la versión más asequible frente a las NMC (níquel-manganeso-cobalto) de las versiones superiores con más de 400 kilómetros de autonomía. La planta de montaje se abastece de las celdas de baterías fabricadas por el gigante chino CATL y PowerCo, la filial del Grupo Volkswagen con gigafactoría en Alemania a la espera de que arranque la fábrica de Sagunt (València). El proyecto del Raval y el ID. Polo forma parte de una familia de cuatro coches eléctricos urbanos de tres marcas diferentes, todos ellos fabricados en España. A los dos modelos de Martorell se suman el Skoda Epiq y el Volkswagen ID. Cross, fabricados en Pamplona y que completan la oferta del grupo en el segmento de acceso. Una de las claves competitivas del proyecto es la utilización de una plataforma compartida que permite reducir costes y complejidad industrial compartiendo la mayor parte de los componentes. Las sinergias del proyecto han permitido un ahorro de 600 millones de euros. La transformación de la factoría de Martorell ha recibido además un reconocimiento internacional, el Automotive Lean Production Award 2026 en la categoría de fabricante de vehículos (OEM), un galardón que premia la mejora de los procesos industriales, la digitalización y la adaptación de las plantillas. El jurado ha destacado tanto la nueva infraestructura de baterías como los programas de formación y la reorganización de los métodos de trabajo.

Ver lo último

Lo último

10 noticias

Hace 1 h

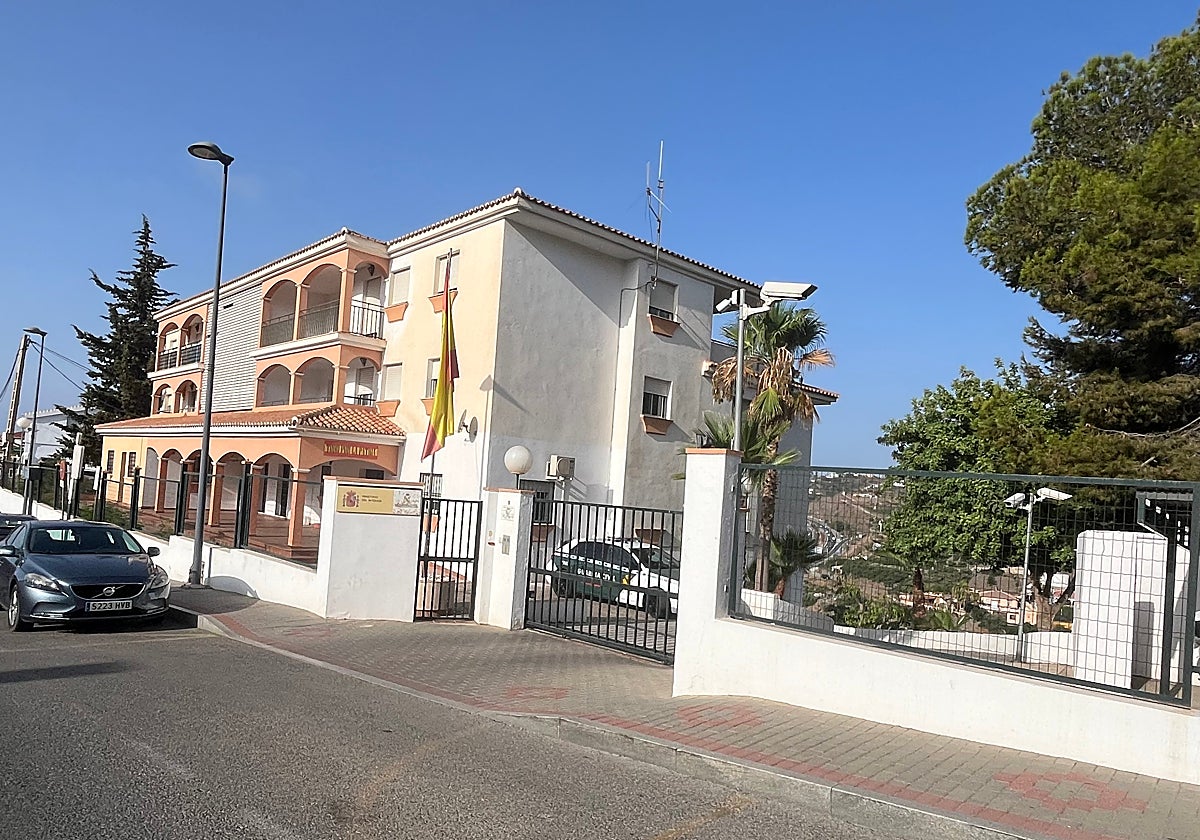
Una investigación en Torrox destapa un fraude telefónico de más de 140.000 euros (se abre en una pestaña nueva)

La Guardia Civil detiene a dos personas tras esclarecer nueve engaños en varias provincias e investiga a otras nueve por el uso de criptomonedas y testaferros

Silenciar…
Descansar…

Hace 4 h

Una red de estafas bancarias telefónicas defrauda más de 140.000 euros y salpica a Ciudad Real: hay dos detenidos (se abre en una pestaña nueva)

Una organización criminal dedicada a estafas bancarias telefónicas ha sido desarticulada por la Guardia Civil en una operación con dos detenidos y nueve investigados por defraudar más de 140.000 euros en distintos puntos de España, también en la provincia de Ciudad Real. Los agentes del puesto de Torrox-Algarrobo (Málaga) han esclarecido nueve delitos y los … La entrada Una red de estafas bancarias telefónicas defrauda más de 140.000 euros y salpica a Ciudad Real: hay dos detenidos se publicó primero en infoCLM .

Silenciar…
Descansar…

Detenido en Jaén por formar parte de una red de estafas a clientes de bancos (se abre en una pestaña nueva)

VÍDEO Agentes de la Policía Nacional han detenido a 43 personas en España que, presuntamente, habían estafado a más de 130 víctimas simulando ser el departamento antifraude de sus entidades bancarias, ocasionando un perjuicio superior a 1.140.000 euros. A los detenidos se les imputan los delitos de pertenencia a grupo criminal, estafa y blanqueo de capitales y, además, hay otras 13 personas a las que se ha tomado declaraciones como investigadas, de un total de 95 imputados. La investigación se inició hace un año cuando se tuvo conocimiento de la existencia de una aplicación de mensajería privada donde, a través de diferentes canales, grupos criminales se organizaban para realizar estafas con identidades ficticias, cada uno desempeñando un rol concreto, permaneciendo en el anonimato para dificultar ser identificados. La persona que creaba el grupo solía ser el que iba a liderar la campaña de fraude e iba añadiendo a gente de su confianza para cubrir todas las funciones que se requerían. El modus operandi de estos individuos comenzaba con el envío masivo de SMS a clientes de entidades bancarias, simulando ser el departamento de seguridad o prevención de su banco, tras un previo estudio del perfil de las víctimas que, por lo general, eran personas mayores de 65 años. En estos alertaban de una supuesta transacción fraudulenta que se estaba cometiendo en su cuenta bancaria, indicando un teléfono o página web al que debían contactar para solventar la incidencia. El mensaje aparentemente parecía ser remitido por los bancos mediante la sustitución de los datos de cabecera del remitente. De esta forma accedían al hilo de los emitidos anteriormente por la entidad bancaria en cuestión, lo que provocaba que la víctima no dudara de la legitimidad de la información recibida. Los métodos más habituales que utilizaban era transferir el dinero a otras posiciones, bien directamente o a través de ingresos en cajeros, haciéndoles creer que son operaciones necesarias para asegurar sus fondos. Entre las técnicas más novedosas empleadas por el grupo investigado se encuentra el relay attack. El ataque de relay NFC funciona aprovechando la tecnología NFC para interceptar y reenviar la comunicación entre una tarjeta bancaria y un lector de pago. Este ataque sigue un proceso muy definido, contactan por teléfono haciéndose pasar por el banco o un servicio oficial y le convencen a la víctima para instalar una aplicación falsa, a veces piden eliminar la aplicación real, la cual compromete el móvil y lo convierte en un puente NFC. El cliente acerca su tarjeta al móvil pensando que es una validación legítima, y se envían los datos en tiempo real a los atacantes, quienes utilizan esos datos en otro cajero u otro dispositivo como si tuvieran físicamente la tarjeta, produciéndose el fraude. En algunas ocasiones, solicitaban las claves de acceso o que compartieran pantalla del terminal, de forma que así accedían al control de la aplicación y sus productos. Estas cuentas bancarias a las que transferían el dinero se abrían a nombre de mulas, jóvenes que captaban a través de redes sociales y personas sin hogar, estando en todo momento controladas por los autores o al menos por un captador de mulas para supervisar que el dinero termina en manos de los estafadores. Incluso llegaban a conocer los límites de las cuentas bancarias de las víctimas para hacer el traspaso en una o varias transferencias, estafando en ocasión más 45.000 euros a una sola víctima, consiguiendo esclarecer 134 hechos con un total defraudado de más de 1.140.000 euros. Cuando la víctima se percataba de que estaban siendo estafados, los presuntos autores les llegaban a intimidar y amenazar con mensajes que contenían datos personales de cada víctima y sus domicilios, consiguiendo atemorizarles y en muchas ocasiones consiguiendo que no denunciaran. El grupo criminal tenía una estructura muy profesional con diferentes roles y altos conocimientos de informática, estructurándose en: - Conseguidor de bases de datos: proporcionaban las bases de datos bancarios de cientos de miles de clientes obtenidas fraudulentamente. - Sender: personas que tienen conocimientos de informática que realizaban un tratamiento de las bases de datos originales que obtenían ilícitamente cruzando sus datos y seleccionando los perfiles de víctimas considerados vulnerables para integrarlo las llamadas de clientes. - Spoofer: se hacía pasar por un empleado del banco para realizar las llamadas directamente a las víctimas de la estafa y convencerlas para que realizaran la transferencia. - Muleros de primer nivel: contrataban y manejaban cuentas bancarias abiertas a nombre de diferentes personas, mulas. - Muleros de segundo nivel: eran los encargados de reintegrar los fondos a través de cajeros automáticos o transferencias a diferentes cuentas. - Exchange: realizaban los cambios de dinero por criptomonedas. Las campañas de ataques estaban perfectamente coordinadas y podían durar unas horas, un día o meses, cerrándose dicho chat una vez habían realizado varias estafas o consideran agotada la posibilidad de lucro con los datos que manejan de las víctimas. La persona que dirigía la actividad solía ser un spoofer que hablaba directamente con las víctimas, el cual se proveía de las personas que cubrían sus necesidades técnicas en la configuración de equipos y cuentas, o participaban en desviar y camuflar el dinero estafado. La operación se realizó en tres fases, terminando la última explotación el pasado mes de octubre donde se realizaron tres registros —dos en Madrid y uno en Cádiz— consiguiendo la detención de 43 personas, 13 investigados no detenidos, y un total de 95 imputados, por los delitos de pertenencia a grupo criminal, estafa y blanqueo de capitales. Han sido esclarecidos 134 hechos, con un fraude de más de 1.140.000 euros estafados, y se han analizado 400 canales y grupos de la aplicación de mensajería privada consiguiendo recopilar 300 identidades de las cuales se han identificado plenamente a 100 personas. La investigación continúa abierta y no se descarta que se detengan a más miembros del entramado.

Silenciar…
Descansar…

Hace 6 h

Microsoft sufre una caída global de Outlook, Teams y Copilot por "problemas de conectividad" (se abre en una pestaña nueva)

MADRID (EP). Microsoft está trabajando para corregir una caída masiva de algunos de sus servicios, entre los que se encuentran Teams , Outlook y su software de Inteligencia Artificial (IA) , Copilot, al experimentar "problemas de conectividad", que de momento no está logrando resolver. Los primeros reportes llegaron este jueves por la tarde a través del sitio web de monitorización Downdetector , con un pico de cerca de 140.000 personas informando sobre las incidencias que estaban afectando a Outlook, y con reportes en más de 70 países. Según Bloomberg, la caída acumula cerca de 200.000 reportes. Según la BBC, Microsoft ha informado de que la causa se debe a una "carga elevada" en su infraestructura. Bloomberg ha explicado que un proceso central de los servidores central de los servidores afectados se satura, lo que provoca que dejen de responder y se pierda capacidad. Además, otras tecnológicas como OpenAI y Anthropic están informando de problemas asociados al uso de la infraestructura de Microsoft para ser totalmente operativos. Si en un primer momento Microsoft informó de que estaba "viendo resultados positivos" en la resolución de la incidencia que está afectando globalmente, horas más tarde, ya hoy por la mañana, ha comunicado que las soluciones no estaban surtiendo efecto según lo esperado. Aun así, ha detectado una "recuperación parcial" en las regiones donde ha aplicado las soluciones, aunque de momento esta no es sostenida y la compañía sigue trabajando en varios frentes para restablecer los servicios. Según la BBC, un ejecutivo de Microsoft, Charles Lamanna , ha declarado que no es un incidente que tenga que ver con ciberseguridad, y no hay constancia de actividad maliciosa. Asimismo, la tecnológica ha informado de que se encuentran afectados otros servicios como Exchange Online, SharePoint y Defender XDR.

Silenciar…
Descansar…

Caída global de Microsoft 365: Outlook, Teams y Copilot siguen recuperándose de forma gradual tras horas de bloqueo (se abre en una pestaña nueva)

Quizá para ti, el primer gesto de la mañana es desbloquear el móvil y revisar los correos pendientes. Pues bien, si utilizas los servicios de Microsoft y te has levantado con problemas al sincronizar la bandeja de entrada, no estás solo: tanto las apps móviles como las versiones web y de escritorio dan errores de conexión . Y es que Microsoft atraviesa una de las interrupciones más prolongadas de su nube en los últimos meses. El incidente afecta a Exchange Online, Outlook, Teams, Copilot y las herramientas de Microsoft 365 , dejando a empresas, usuarios y organismos operando a medio gas mientras en Redmond tratan de estabilizar sus servidores. Cuándo empezó . Los primeros reportes de acceso a Outlook aparecieron justo antes de las 13:00 horas de la costa este estadounidense —sobre las 19:00 de España peninsular—, momento en el que los fallos empezaron a multiplicarse . En pocos minutos, Downdetector registró cerca de 140.000 notificaciones de incidencia solo en el correo. El problema se propagó hasta alcanzar al menos 74 países y territorios de América, Europa, Asia y África . Es más, el impacto trascendió el ámbito privado y ha paralizado comunicaciones en instituciones como el Ministerio de Exteriores de NUeva Zelanda, el Tribunal Supremo de Filipinas y sistemas gubernamentales en Japón y Singapur . Por qué . La compañía ha atribuido la caída a una "carga elevada" en parte de su infraestructura. Al quedar varios servidores fuera de servicio, el tráfico se redistribuyó hacia otros nodos que terminaron saturados, provocando un desequilibrio y más fallos cuando intentaban reiniciar los equipos. Por su parte, el vicepresidente ejecutivo de Copilot, salió al paso para aclarar que no existen indicios de ciberataque. Ahora bien, pese a no tratarse de un ataque externo, la dependencia de la nube generó un efecto dominó que provocó interrupciones en servicios de terceros como OpenAI y Anthropic. En Xataka Móvil Ya sabemos cuál es el operador que tiene menos averías. Y coincide con el que las resuelve más rápido Sin solución, por ahora . Durante la noche, se han aplicado cambios y parches para recuperar la capacidad de la suite. Sin embargo, horas después la propia empresa tuvo que admitir que las medidas no estaban funcionando como se esperaba . Así, se ha alargado durante toda nuestra madrugada, impidiendo a clientes iniciar sesión y mucho menos refrescar la bandeja de correo. Poco a poco . A primera hora de este viernes, el estado del servicio muestra signos de mejoría. Según detalla la cuenta oficial de Microsoft en X , los arreglos van ofreciendo resultados positivos en la estabilidad y capacidad de los servidores frontend que regresan a la vida. Aun así, la firma de Redmond advierte de que el restablecimiento será progresivo conforme los clientes vuelvan a conectarse y se extiendan los ajustes a todas las regiones afectadas. Por el momento, Microsoft sigue sin dar una estimación sobre la hora exacta en que su plataforma recuperará el 100% de su operatividad. Actualizaremos este artículo en cuanto se restablezcan servicios como Outlook. Imagen de portada | Xataka Móvil En Xataka Móvil | Este mapa de la DGT es más fiable que Google Maps y Waze. Puedes ver todas las incidencias en carretera en tiempo real - La noticia Caída global de Microsoft 365: Outlook, Teams y Copilot siguen recuperándose de forma gradual tras horas de bloqueo fue publicada originalmente en Xataka Móvil por Pepu Ricca .

Silenciar…
Descansar…

Hace 7 h

DestacadoABCTecnología

Caída global de Microsoft: los servicios empiezan a funcionar, aunque con problemas puntuales de acceso (se abre en una pestaña nueva)

Una caída global de los servicios de Microsoft ha afectado desde la tarde del jueves al correo electrónico Outlook, a la plataforma de trabajo Teams y al asistente de inteligencia artificial Copilot. Más de 18 horas después de los primeros fallos, la compañía ha informado este viernes de que sus servicios en Europa se están recuperando, como el acceso a los buzones y la entrega de correos atrasados, aunque todavía no ha dado por restablecidos sus servicios. «Estamos viendo un progreso continuo en la recuperación en las regiones afectadas, con mejoras más amplias en Norteamérica, mejoras sostenidas en gran parte de Europa y señales alentadoras de recuperación en Asia Pacífico», ha compartido la compañía en la cuenta de Microsoft 365 Status. No obstante, la empresa todavía trabaja en estabilizar la infraestructura. En el Reino Unido, el día ha dejado hasta el momento una sucesión de avisos en los que hospitales, colegios y cuerpos policiales pidieron a los ciudadanos que recurrieran al teléfono en lugar de escribir un correo o rellenar un formulario. En Escocia, algunos tribunales han tenido que aplazar vistas pese a que sus sedes permanecieron abiertas. La compañía atribuyó los problemas de conectividad a una «carga elevada» en su infraestructura y reconoció que las primeras medidas para recuperar capacidad no han dado el resultado esperado. A mediodía comunicó avances en Europa y una mejora en Norteamérica, aunque advirtió de que algunos usuarios todavía podían sufrir fallos intermitentes. Charles Lamanna, directivo de Microsoft, dijo a la BBC que la interrupción no se debía a un incidente de ciberseguridad y que no había indicios de hackeo, pero la empresa no ha detallado qué desencadenó el problema ni cuándo quedará resuelto por completo. Downdetector, una plataforma que recopila avisos de usuarios sobre fallos en servicios en línea, recibió notificaciones desde más de 70 países. Outlook registró un pico cercano a los 140.000 reportes, una cifra que no constituye un recuento de personas ni de organizaciones afectadas. La BBC situó en unos 430 millones el número de usuarios de Microsoft 365, pero esa estimación corresponde al conjunto de la plataforma, no a quienes han perdido el acceso. También hubo incidencias fuera del catálogo de Microsoft, con OpenAI y Anthropic también con problemas vinculados a servicios del grupo. En la sanidad británica, Rachel Harrison, secretaria nacional del sindicato GMB, que representa a trabajadores de los servicios de ambulancias, explicó que quienes atienden las líneas de emergencias 999, y la de atención sanitaria urgente, 111 «no pueden remitir los datos de los pacientes de la forma habitual», lo que ha provocado una acumulación considerable de trabajo. NHS England, el servicio de sanidad de Inglaterra, señaló que la avería ha afectado «inevitablemente» al trabajo del personal y que los servicios locales han activado sus protocolos para fallos informáticos, que prevén el uso de otros sistemas o de documentación en papel cuando es posible. La instrucción para los pacientes de momento es acudir a las citas salvo aviso expreso y seguir llamando al 999 en caso de emergencia. Varios centros hospitalarios en todo el país advirtieron de que ciertas consultas y solicitudes no urgentes pueden tardar más de lo habitual por los problemas en el correo del personal y en algunos sistemas administrativos. En atención primaria, el problema no es necesariamente la consulta que ya figura en la agenda, sino lo que debe ocurrir antes o después de ella. «No tenemos acceso al correo del NHS, así que no podemos ver las solicitudes de recetas ni los mensajes de los pacientes», explicó un médico de familia. Otro explicó a la BBC que no puede enviar derivaciones porque su consulta utiliza para ello el correo cifrado del servicio de salud. Además, la National Pharmacy Association señaló que algunas farmacias tienen dificultades para ponerse en contacto con los médicos de cabecera y con los pacientes, y su portavoz advirtió de que «la dispensación de algunos medicamentos con receta puede sufrir retrasos». Fuera de la sanidad, la avería ha obligado a varias fuerzas policiales a distinguir entre los avisos que pueden esperar y los que necesitan una respuesta inmediata. La policía de Dorset, entre otros cuerpos, informó de que no puede recibir formularios de su página web y pidió a quienes tengan que comunicar un asunto urgente que llamen por teléfono. Además, el Ministerio de Relaciones Exteriores de Nueva Zelanda ha enviado un aviso indicando que su «capacidad para recibir correos electrónicos se ha visto afectada por la interrupción global de Microsoft», lo que repercutía en «todas las embajadas, consulados y oficinas de representación del país en todo el mundo». El ministro de Economía de Japón , Ryosei Akazawa, advirtió en la prensa local de que la avería tendría «un impacto significativo» debido al elevado número de personas que utilizan los programas de Microsoft.
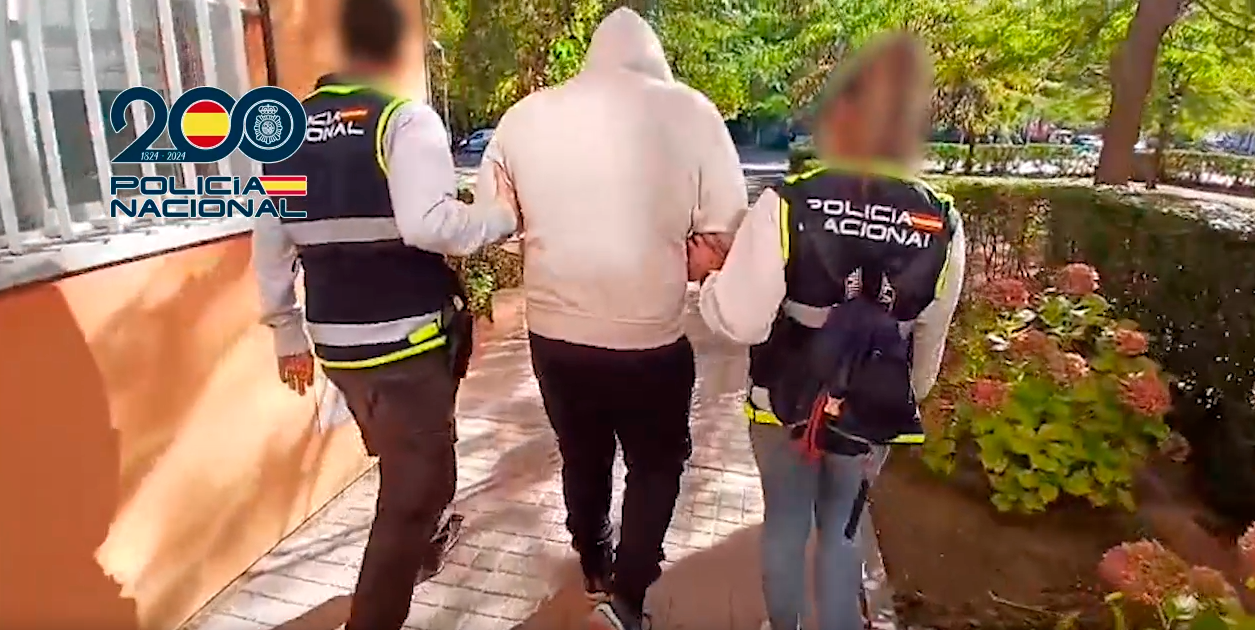
Silenciar…
Descansar…

Hoy, hace 19 h

Destacadoeldiario.esGeneral

La fábrica de Seat de Martorell prepara otro salto con la producción del Cupra Raval más asequible (se abre en una pestaña nueva)

El primer eléctrico que se produce en la planta catalana supera ya los 60.000 pedidos con el lanzamiento de la versión Plus de 135 caballos desde 20.499 euros con ayudas y descuentos Los eléctricos Cupra Raval y Volkswagen ID. Polo desbordan la fábrica de Seat de Martorell La fábrica de Seat y Cupra en Martorell afronta otro salto en la nueva etapa industrial abierta con el Cupra Raval, el primer modelo eléctrico en llegar a la línea de montaje . El siguiente paso para impulsar el proyecto, que suma una inversión de 3.300 millones de euros, es el próximo inicio de producción de una versión más asequible, el nuevo Cupra Raval Plus, que parte de 20.499 euros con las ayudas públicas y los descuentos comerciales aplicados. El inicio de fabricación está previsto para diciembre y la compañía espera que esta versión represente aproximadamente la mitad de las ventas del modelo. La llegada de la versión de acceso a la gama ha dado un nuevo impulso a los pedidos del Cupra Raval, que acumula ya más de 60.000 clientes, según los datos facilitados por la compañía, que considera que la cartera de reservas constituye una garantía para el lanzamiento industrial y también para el cumplimiento de los objetivos de reducción de emisiones de CO 2 . Desde su llegada al mercado, la marca ha superado las 20.000 unidades entregadas del Raval a escala global, con alrededor de 1.200 en España, según destacó Mikel Palomera, director general de Seat y Cupra España en un encuentro con periodistas en las instalaciones de Martorell. La nueva variante, cuyos pedidos están abiertos desde julio, está equipada con una batería de 37 kWh, desarrolla 135 caballos de potencia (99 kW) y ofrece una autonomía homologada de 328 kilómetros. Cuenta además con carga rápida en corriente continua de hasta 88 kW, que permite pasar del 10% al 80% de la batería en 23 minutos, así como carga alterna de 11 kW, un sistema operativo basado en Android, pantalla multimedia de 12,9 pulgadas y frenado One Box. El equipamiento incluye llantas de 18 pulgadas, siete airbags y tecnología de iluminación Full LED. Crecimiento de Cupra Hasta ahora, la oferta comercial del Raval estaba encabezada por la versión Endurance, con 254 caballos y hasta 446 kilómetros de autonomía, cuyo precio de partida se sitúa en 25.490 euros con promociones y ayudas. La marca ofrece también fórmulas de financiación Flex, con cuotas de alrededor de 200 euros mensuales durante 48 meses, además de una entrada inicial. El nuevo modelo está llamado a desempeñar un papel determinante en el crecimiento de Cupra y en la utilización de la capacidad industrial de Martorell. La marca ha superado ya las 100.000 unidades entregadas en España desde su lanzamiento en 2020. En lo que va de 2026, Seat y Cupra acumulan 82.049 matriculaciones en el mercado español, un 6,1% más. De ellas, 56.364 corresponden a Seat, con un crecimiento del 1,6%, y 25.685 a Cupra, que avanza un 17,6%. La cuota conjunta alcanza el 8,1% en un mercado que sufre profundas transformaciones con la llegada de las marcas chinas y su fuerte progresión y a medida que se acerca el “cambio radical a partir de 2030 con los objetivos de reducción de CO 2 ”, según destacó Palomera. Cupra ha ido ganando peso en el mercado hasta alcanzar una cuota del 2,5% en España, frente al 0,3% que registraba en 2020. En octubre, sus 25.685 matriculaciones acumuladas le permitían superar en volumen a marcas como Nissan, Opel y Omoda. La electrificación también gana protagonismo en su gama: los modelos eléctricos e híbridos enchufables representan ya alrededor del 30% de sus ventas. De 880 coches eléctricos diarios a 1.200 El reto comercial tiene su correspondencia en la fábrica. Martorell produce actualmente alrededor de 2.210 vehículos diarios, de los que unos 880 son eléctricos (incluyendo el Cupra Raval y el Volkswagen ID. Polo) con la previsión de elevar esta cifra hasta los 1.200 eléctricos al día cuando la producción funcione a pleno rendimiento y se incorporen los tres turnos en las próximas semanas. La fabricación de los modelos eléctricos se concentra en la línea 1, que trabaja actualmente con dos turnos y tiene capacidad para producir unos 900 vehículos diarios. La línea 2, donde se ensamblan los Seat León y Cupra Formentor, opera con tres turnos y alcanza un volumen de unos 1.140 coches al día. La capacidad potencial de la factoría se sitúa en torno a 3.100 vehículos diarios, aunque el área de pintura limita actualmente la producción a unos 2.500. Superar ese techo exigiría una inversión adicional superior a los 100 millones de euros. La transformación también afecta al suministro de baterías. La nueva planta de ensamblaje de sistemas de baterías, construida en 33 meses, emplea a unos 500 trabajadores y se encuentra en la recta final para aumentar el ritmo de producción. Actualmente produce alrededor de 900 'packs' diarios, con el objetivo de alcanzar los 1.200 con los que abastecer a la línea de montaje. Además, también está incrementando el porcentaje de baterías con la composición química LFP (litio ferro-fosfato) destinadas a la versión más asequible frente a las NMC (níquel-manganeso-cobalto) de las versiones superiores con más de 400 kilómetros de autonomía. La planta de montaje se abastece de las celdas de baterías fabricadas por el gigante chino CATL y PowerCo, la filial del Grupo Volkswagen con gigafactoría en Alemania a la espera de que arranque la fábrica de Sagunt (València). El proyecto del Raval y el ID. Polo forma parte de una familia de cuatro coches eléctricos urbanos de tres marcas diferentes, todos ellos fabricados en España. A los dos modelos de Martorell se suman el Skoda Epiq y el Volkswagen ID. Cross, fabricados en Pamplona y que completan la oferta del grupo en el segmento de acceso. Una de las claves competitivas del proyecto es la utilización de una plataforma compartida que permite reducir costes y complejidad industrial compartiendo la mayor parte de los componentes. Las sinergias del proyecto han permitido un ahorro de 600 millones de euros. La transformación de la factoría de Martorell ha recibido además un reconocimiento internacional, el Automotive Lean Production Award 2026 en la categoría de fabricante de vehículos (OEM), un galardón que premia la mejora de los procesos industriales, la digitalización y la adaptación de las plantillas. El jurado ha destacado tanto la nueva infraestructura de baterías como los programas de formación y la reorganización de los métodos de trabajo.

Silenciar…
Descansar…

Ayer

La Junta concede 5.500 euros por explotación a los afectados por la enfermedad de Newcastle (se abre en una pestaña nueva)

La Consejería de Agricultura, Ganadería, Medio Rural y Política Ambiental publica este miércoles en el Boletín Oficial de Castilla y León la concesión directa de subvenciones destinadas a respaldar al sector avícola. En concreto, el Gobierno autonómico ha habilitado una partida global de 968.000 euros para apoyar a los profesionales cuyas granjas se han visto condicionadas por la enfermedad de Newcastle a lo largo de este año 2026, fijando una cuantía de 5.500 euros por explotación damnificada. Según han informado desde la administración regional, el propósito de esta línea de apoyo pasa por contribuir a la recuperación de la capacidad productiva de las instalaciones, al tiempo que se busca compensar las pérdidas económicas derivadas de las medidas sanitarias obligatorias y favorecer la viabilidad futura de los negocios. Se trata de respaldar a aquellas instalaciones que han soportado inmovilizaciones, restricciones y otras actuaciones de especial intensidad, adoptadas en su momento para proteger al conjunto de la cabaña regional. La publicación de estas ayudas coincide en el tiempo con el levantamiento de las medidas extraordinarias de control que se establecieron tras detectarse la patología en la comunidad. De este modo, el próximo sábado, 14 de noviembre , entrará en vigor una resolución de la Dirección General de Producción Agrícola y Ganadera por la que quedarán sin efecto las zonas de vigilancia y protección vinculadas al último foco declarado, el cual se localizaba en el municipio segoviano de Fuente el Olmo de Fuentidueña . Con este paso administrativo, Castilla y León da por culminado un complejo proceso sanitario que comenzó el pasado 15 de junio de 2026 y durante el cual ha sido necesario gestionar un total de 30 focos infecciosos. La evolución favorable de la situación epidemiológica, sumada a la labor conjunta de los productores, las organizaciones sectoriales, los profesionales veterinarios y los Servicios Veterinarios Oficiales , ha permitido recobrar de manera paulatina la normalidad tanto sanitaria como productiva en las granjas. Abono directo sin trámites adicionales Los destinatarios de estos fondos públicos son los 139 titulares de las 176 explotaciones avícolas que figuran inscritas en el Registro General de Explotaciones Ganaderas (REGA) de la comunidad y que se han visto afectados, bien por la propia enfermedad o bien por las directrices extraordinarias dictadas para su erradicación. Habida cuenta de la urgencia y naturaleza de la medida, los ganaderos recibirán el dinero de forma directa, sin necesidad de realizar trámites administrativos ni de presentar documentación justificativa adicional para acreditar su condición de damnificados. Así las cosas, el abono de las cuantías, que se rigen bajo el régimen europeo de minimis conforme al Reglamento (UE) n.º 1408/2013 de la Comisión, se efectuará mediante un único pago . Para que la transferencia se haga efectiva, únicamente será preciso que el beneficiario acepte la subvención y que la administración compruebe que el titular se halla al corriente de sus obligaciones tributarias y con la Seguridad Social. Desde el Ejecutivo autonómico han recordado que la avicultura representa una actividad estratégica dentro de la economía agroalimentaria de Castilla y León, dada su aportación al tejido productivo y su capacidad para fijar empleo en el medio rural. La experiencia adquirida durante la gestión de los focos ha puesto de relieve la necesidad de mantener una colaboración permanente entre la administración y el sector, un esfuerzo conjunto que resulta determinante para reforzar la bioseguridad , la prevención y la capacidad de respuesta frente a futuras emergencias sanitarias. La orden de la Consejería, aquí .

Silenciar…
Descansar…

Hace 4 días

El rastro de Corea del Norte en el mayor robo de la historia: quién es Park Jin Hyok, el hacker más buscado del mundo (se abre en una pestaña nueva)

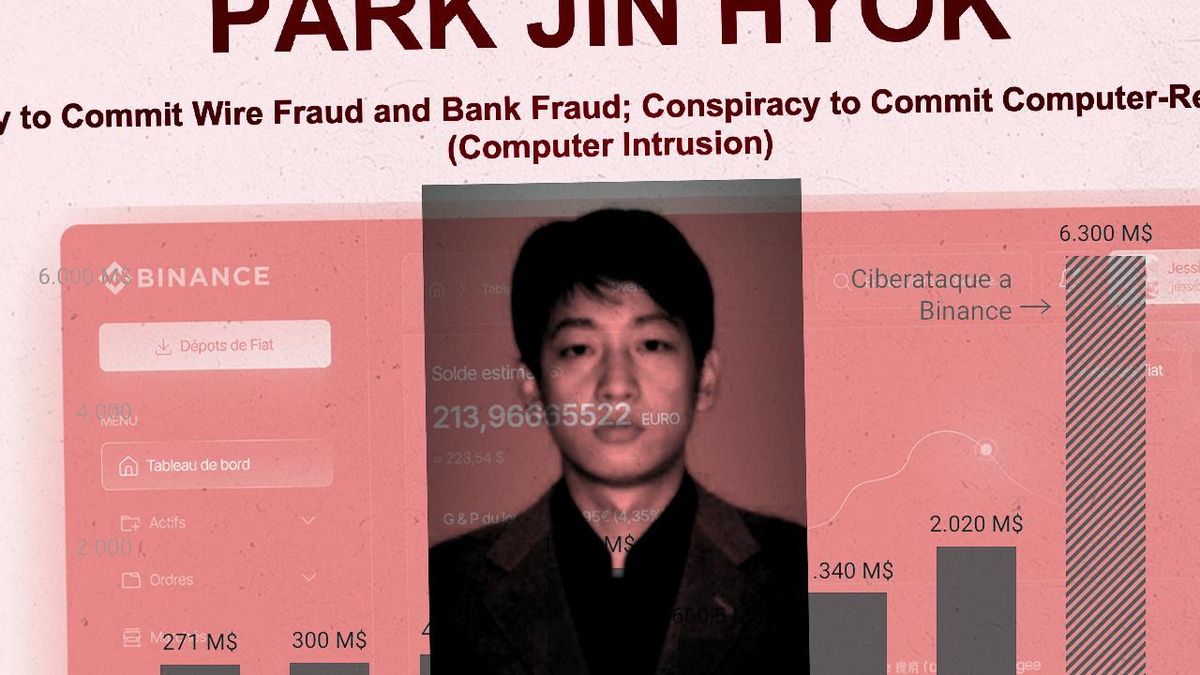
El FBI vincula el desfalco de 6.300 millones en Binance con la red estatal del hacker responsable del virus WannaCry, pieza clave de la maquinaria con la que Kim Jong-un financia su programa armamentístico El hackeo a Binance se fraguó durante meses, con entrevistas de trabajo falsas a sus ingenieros incluidas Corea del Norte es un régimen aislado. Asfixiado por las sanciones internacionales y con unas fronteras clausuradas desde la pandemia, su comercio exterior oficial es prácticamente inexistente. Así, ¿cómo puede un régimen paria no solo subsistir, sino también financiar un costoso programa armamentístico que incluye misiles balísticos y arsenal nuclear? El apoyo de socios como China y Rusia es clave, pero el arma secreta de Pyongyang está en el ciberespacio. Internet, totalmente censurado para su población, se ha convertido en su salvavidas. Tal y como documenta el Grupo de Expertos de la ONU sobre Corea del Norte, cuyas investigaciones se detuvieron en 2024 por el veto de Rusia, el régimen de Kim Jong-un ha construido una estructura nacional dedicada a los ciberataques y al espionaje. Ha convertido el desfalco de criptomonedas, la extorsión digital y la venta de herramientas para el cibercrimen en una de sus principales fuentes de ingresos, apoyado en unidades de élite que trabajan al servicio de diversos brazos del gobierno. El rastro de sus hackers aparece en los 6.300 millones de dólares (unos 5.650 millones de euros) sustraídos a la criptoplataforma Binance a finales de octubre. El mayor robo de un solo golpe de la historia. Detrás, un nombre tristemente familiar para los investigadores: Park Jin Hyok. El rostro del cibercrimen norcoreano En el cartel de los más buscados del FBI, el rostro de Park Jin Hyok aparece enmarcado en una fotografía de carné con fondo azul, chaqueta marrón y camisa oscura. Ni siquiera la inteligencia estadounidense sabe decir qué edad tiene, aunque sitúa su fecha de nacimiento en algún momento entre 1981 y 1984. En los archivos policiales figura bajo múltiples identidades: desde variantes de su nombre real hasta alias como Kim Hyon Woo, Andoson David o Watson Henny. La descripción que hace de él el FBI está lejos de quitarle méritos. “Park Jin Hyok es un programador informático norcoreano presuntamente patrocinado por el Estado y acusado de formar parte de una trama criminal responsable de algunos de los ciberataques más graves de la historia”, dice su ficha. El asalto a Binance del pasado 29 de octubre ha devuelto su nombre a la primera línea de las investigaciones internacionales. Park Jin Hyok El FBI no ha presentado una acusación individual contra Park por este golpe específico, preparado durante meses y que incluyó entrevistas de trabajo falsas a los ingenieros de Binance hasta lograr hackearlos. El aviso emitido por la agencia estadounidense atribuye esa operación a TraderTraitor. Así denomina Washington a una de las caretas que utiliza el conocido grupo Lazarus (APT38, en los registros de ciberseguridad). Es exactamente la misma conspiración criminal que Park lidera, según la acusación del Departamento de Justicia estadounidense. Todo empezó con una venganza El estreno de Park en las grandes operaciones internacionales documentadas por Estados Unidos llegó en noviembre de 2014 con el ataque contra Sony Pictures Entertainment. El detonante fue The Interview , una comedia de Hollywood sobre un complot de la CIA para asesinar al líder norcoreano Kim Jong-un. Pyongyang calificó la película de “locura provocativa e imprudente de EEUU” y en octubre envió una carta al Consejo de Seguridad Nacional estadounidense advirtiendo de que los responsables de difamar a su liderazgo recibirían “la debida represalia”. La venganza se gestó desde septiembre de 2014. Utilizando cuentas falsas, el grupo de Park rastreó a ejecutivos de Sony y a los actores de la película. Les enviaron enlaces con código malicioso camuflados como alertas de seguridad de Facebook, currículums de estudiantes de diseño o supuestas galerías de fotos de famosos desnudos. Cuando los infectaron, saltaron a los sistemas internos de Sony. Entonces desataron el caos . Cartel de 'The Interview', estrenada a finales de 2014. El equipo de Park configuró el hackeo para borrar el registro de arranque de miles de ordenadores de la compañía y bloquear sus pantallas con un audio de seis disparos y un grito. Después filtraron películas inéditas, datos financieros confidenciales y correos electrónicos privados de la dirección. Sony se vio obligada a desconectar unos 8.000 ordenadores. Para los investigadores, fue la primera gran demostración de cómo Corea del Norte iba a utilizar los ciberataques como instrumento de represalia geopolítica. El salto al dinero y los trabajadores falsos Mientras ejecutaban el sabotaje contra Sony en octubre de 2014, las mismas cuentas operativas controladas por el grupo de Park empezaron a rastrear bancos en Bangladés. Lo que comenzó como una herramienta de represalia política se transformó en una vía para saquear el sistema financiero internacional y obtener divisas fuertes para un Estado asfixiado por las sanciones. En enero y febrero de 2015, desde direcciones de correo falsas conectadas directamente con la infraestructura de Park, los hackers enviaron mensajes a empleados del Banco Central de Bangladés haciéndose pasar por un aspirante a un puesto de trabajo llamado Rasel Ahlam. “Estoy sumamente entusiasmado con la idea de formar parte de su empresa y espero que me den la oportunidad de presentar mi caso con más detalle en una entrevista personal”, decían los correos, que adjuntaban un enlace para descargar un supuesto currículum. Al menos tres trabajadores descargaron el archivo trampa. Estoy sumamente entusiasmado con la idea de formar parte de su empresa y espero que me den la oportunidad de presentar mi caso con más detalle en una entrevista personal Mensaje fraudulento de Park Los intrusos permanecieron ocultos dentro de la red del banco durante casi un año, avanzando lentamente para no levantar las sospechas de sus equipos de ciberseguridad. En enero de 2016, alcanzaron la pasarela informática con la que la entidad se conectaba a la red interbancaria mundial SWIFT. La aprovecharon para enviar órdenes de transferencias fraudulentas con las que lograron sustraer 81 millones de dólares. Solo los cazaron porque un apagado accidental de los servidores del banco inutilizó uno de los programas que utilizaban para ocultarse. Pero lo más valioso que obtuvieron fue el método. En los años siguientes, el grupo de Park lanzaría el ataque del falso aspirante contra bancos de Vietnam, Filipinas, Polonia, México, Sudamérica y África. La cuantía de los desfalcos nunca ha sido totalmente reconocida por las entidades, pero se estima en varios cientos de millones de dólares que, tras el debido proceso de blanqueo, acabaron en Corea del Norte. El devastador WannaCry La tercera etapa en el historial atribuido a Park y sus cómplices llegó el 12 de mayo de 2017 con WannaCry . Fue un ataque global de ransomware (secuestro de datos) que desató el caos a escala mundial. El programa cifraba los archivos de los ordenadores infectados y exigía un rescate de 300 dólares en bitcoins para devolver el acceso, una extorsión que se propagaba de forma automática y llegó a infectar más de 200.000 equipos en más de 150 países. Está considerado el mayor ciberataque contra el público general de la historia y el primer gran aviso de que, en un mundo donde todo está conectado, todo se vuelve vulnerable. Cayeron hospitales, instituciones públicas, sistemas críticos, universidades y todo tipo de empresas. La recuperación se extendió durante meses, con incontables archivos que se perdieron para siempre. La investigación reveló que solo unos cientos de víctimas pagaron, sumando un botín total de 140.000 dólares. Eso sí, WannaCry no tenía ningún mecanismo para desencriptar los archivos tras el pago, convirtiéndose también en el primer gran ejemplo de por qué nunca hay que aceptar los chantajes de los ciberdelincuentes. Otro detalle a menudo olvidado es que el programa de ataque de Park y su equipo se basó en una herramienta de explotación de vulnerabilidades desarrollada por la NSA . Un estándar para ciberatacar WannaCry fue el punto que permitió al FBI desenmascarar a Park y trazar su trayectoria. “En suma, el alcance y los daños de las intrusiones informáticas perpetradas y provocadas por los sujetos de esta investigación, incluido Park, son prácticamente incomparables”, reza la orden de arresto contra él emitida en 2018, que se ampliaría posteriormente en 2020: “debe ser considerado un riesgo internacional”. Nunca será detenido mientras el régimen de Kim Jong-un siga en pie. La investigación estadounidense une los actos de Park a las acusaciones contra el país. “El gobierno norcoreano, a través de un grupo patrocinado por el Estado, robó un banco central y a ciudadanos de otras naciones, tomó represalias contra la libertad de expresión para coartarla al otro lado del planeta y creó un malware destructivo que afectó indiscriminadamente a víctimas en más de 150 países, causando daños por valor de cientos de millones, si no miles de millones, de dólares”, acusó el entonces fiscal de Seguridad Nacional, John C. Demers. Tras WannaCry, Corea del Norte industrializó la fórmula empleada por Park y su equipo, centrándose en las plataformas de criptomonedas. Ingeniería social, falsas ofertas de empleo, robo de credenciales y meses de subterfugio antes de vaciar la caja. El mismo modus operandi denunciado ahora por Binance. Lo que comenzó hace una década como una operación de venganza por una comedia de Hollywood se ha convertido en el banco central en la sombra que financia los misiles y el arsenal nuclear de Pyongyang.

Silenciar…
Descansar…

Hace 7 días

Soria NoticiasGeneral

La Junta destina 968.000 euros a la recuperación de las explotaciones avícolas afectadas por la enfermedad de Newcastle (se abre en una pestaña nueva)

La Consejería de Agricultura, Ganadería, Medio Rural y Política Ambiental destinará 968.000 euros a apoyar a los 139 titulares de las explotaciones avícola s afectados por la enfermedad de Newcastle durante el año 2026. Para ello, la Junta ha autorizado la concesión directa de subvenciones por importe de 5.500 euros a cada una de las 176 explotaciones, con el objetivo de contribuir a la recuperación de su capacidad productiva , compensar las pérdidas económicas ocasionadas por las medidas sanitarias adoptadas y favorecer el mantenimiento de la viabilidad de sus explotaciones. Esta medida extraordinaria responde a la necesidad de respaldar a estas explotaciones que han soportado restricciones, inmovilizaciones u otras actuaciones sanitarias de especial intensidad como consecuencia de la enfermedad. Las medidas de control y erradicación adoptadas han permitido proteger el conjunto de la cabaña avícola de Castilla y León y preservar su capacidad productiva del sector, si bien han tenido una incidencia económica específica sobre determinados titulares. Los beneficiarios de estas subvenciones son los 139 titulares de las 176 explotaciones avícolas inscritas en el Registro General de Explotaciones Ganaderas (REGA) de Castilla y León que hayan resultado afectados por la enfermedad de Newcastle o por las medidas sanitarias extraordinarias adoptadas para su control durante este año 2026. Los beneficiarios recibirán directamente la ayuda sin tener que aportar documentación justificativa adicional para acreditar su condición de afectados. Estas ayudas se acogen al régimen de minimis, de acuerdo al Reglamento (UE) n.º 1408/2013 de la Comisión, de 18 de diciembre de 2013 y el abono se realizará mediante un único pago, una vez aceptada la subvención y comprobado que, el titular de la explotación se encuentra al corriente de sus obligaciones tributarias y con la Seguridad Social.

Silenciar…
Descansar…
No se pudieron leer los feeds de Melilla Hoy, Granada Digital, Gasteiz Hoy, La Marina Plaza, El Bierzo Digital, OKDiario. El resto de medios se actualiza con normalidad.
Has llegado al final · 10 noticias

Suscribirse a esta búsqueda por RSS