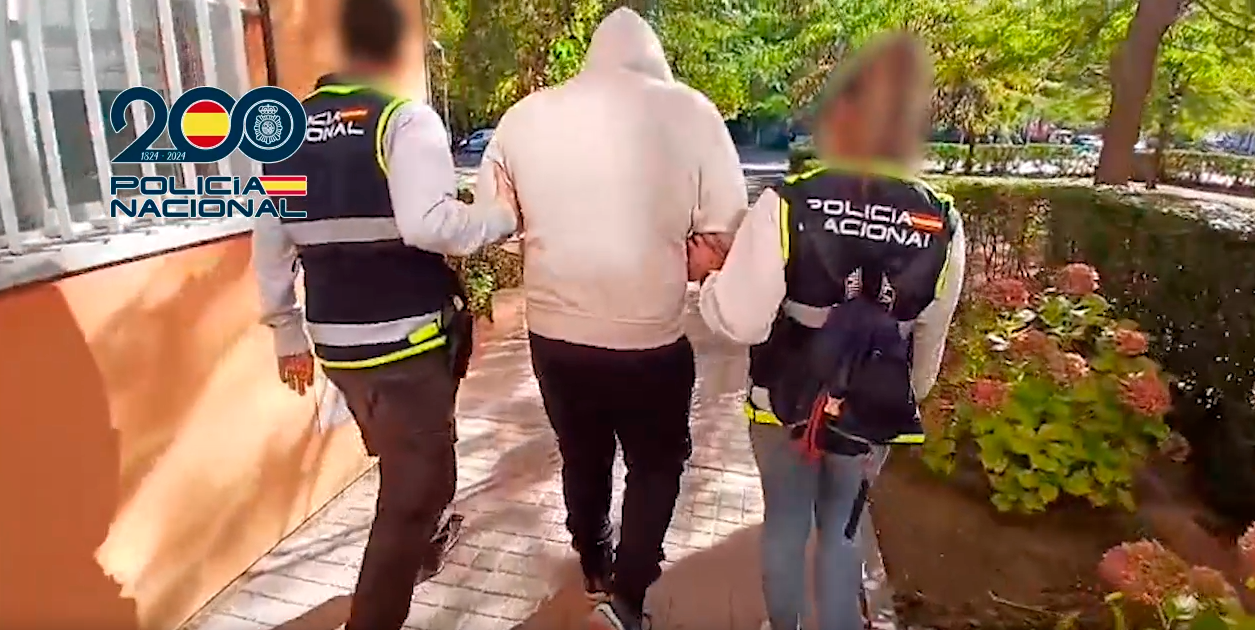El Black Friday está a la vuelta de la esquina y los anuncios de ofertas comienzan a llenar nuestras pantallas. Esta lluvia publicitaria conlleva un gran riesgo para los consumidores, ya que los ciberdelincuentes aprovechan las campañas de compras para lanzar ciberataques y obtener sus datos personales. El 'phishing' o fraude electrónico crece durante la temporada de mayor volumen de transacciones y las mejores víctimas son los clientes con prisas por obtener descuentos. Además, los hackers también subastan en la 'dark web' accesos a paneles de control de tiendas online legítimas en España para desviar pagos y robar tarjetas. Uno de cada cinco incidentes cibernéticos que tienen lugar durante el año se concentran en el periodo del Black Friday, según un informe de la compañía europea de ciberseguridad Stoïk. De hecho, en 2025 se gestionaron más de 45.000 fraudes en línea en España, un 45 % más que el año anterior, y se dieron de baja 4.600 dominios '.es' sospechosos, como recoge el Instituto Nacional de Ciberseguridad (INCIBE) . Durante temporadas de compras como el Black Friday, las empresas sufren un continuo bombardeo de correos con facturas y avisos de envío que dificultan verificar cada mensaje. Cabe destacar que seis de cada diez ataques gestionados por Stoïk estuvieron relacionados con el email. «Noviembre es uno de los meses con mayor frecuencia de incidentes del año y las dos semanas anteriores a Black Friday son de las de más actividad para nuestro equipo de respuesta a incidentes», señala Diego Montojo, 'cyber underwriter' en Stoïk Iberia, «en cambio, en diciembre se declaran menos incidentes». Además, el experto aclara que «esto no significa necesariamente que haya menos ataques, porque con las vacaciones muchos de ellos se detectan más tarde». INCIBE detalla que su CERT gestionó 122.223 incidentes en 2025 y que su línea de ayuda 017 atendió 142.767 consultas, con un 16 % motivadas por estafas en compras. «Pese a ello, no podemos pensar que las campañas de Black Friday o Navidad son solo un asunto de los ecommerce», señala Montojo, «cualquier empresa que facture, pague a proveedores o reciba pedidos en estas semanas está expuesta, ya que los atacantes aprovechan esta situación con mayor volumen de gestiones, más prisa y menos tiempo para verificar, para colarse dentro de las compañías». Para realizar compras seguras durante el Black Friday, es recomendable verificar que la dirección web empiece por «https://», comprobar que muestre el candado de seguridad, desconfiar de ofertas increíbles, emplear pasarelas de pago con doble autenticación y evitar transacciones financieras conectados a redes wifi públicas o abiertas.
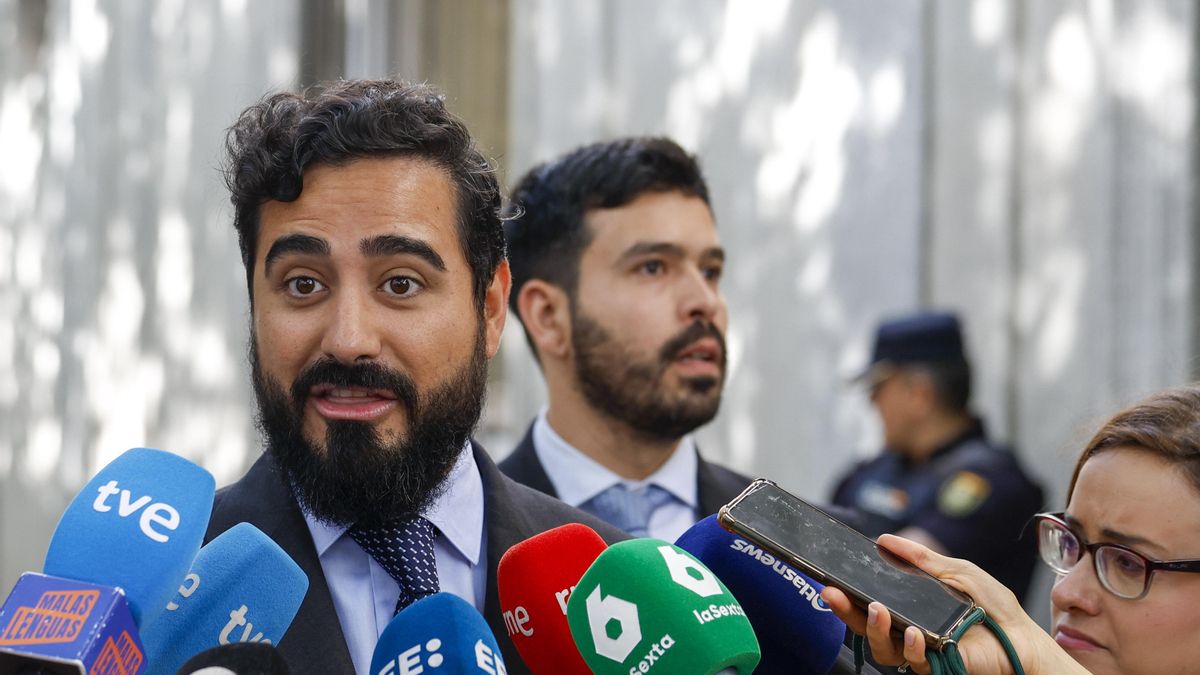
La Audiencia de Bizkaia entiende que el eurodiputado y el digital difundieron una información policial "no contrastada" y acusaron a un hombre de llevar explosivos en su coche Alvise acude a sus primeras generales rodeado de su ejecutiva y abandonado por sus candidatos de las europeas Un tribunal de Euskadi ha condenado al eurodiputado Luis 'Alvise' Pérez a pagar 20.000 euros a un hombre por publicar su foto en su canal de Telegram y asegurar falsamente que se dirigía a Madrid con un coche cargado de “posibles explosivos”. La sentencia, que también condena a Okdiario por difundir la misma información, reconoce que es cierto que la Ertzaintza envió un aviso policial interno apuntando a ese hombre como posible portador de explosivos, pero también que la propia alerta avisaba de que era una información “no contrastada” que, sin embargo, ambos difundieron con su foto incluida. La información –actualmente borrada– fue publicada en primer lugar por el digital Okdiario el 17 de noviembre de 2023 bajo el titular “La Policía busca a un magrebí en un Peugeot 308 sospechoso de llevar un artefacto explosivo a Madrid”. La noticia explicaba que las comisarías de Madrid habían recibido de madrugada un aviso de la Ertzaintza por un sospechoso acusado de llevar el coche lleno de explosivos en dirección a la capital. Una noticia que incluía la foto, el nombre y los apellidos del hombre junto con la matrícula y modelo de su coche. El entonces agitador y hoy eurodiputado Alvise Pérez difundió la misma información horas más tarde en su canal de Telegram, donde la publicación llegó a casi 225.000 personas y obtuvo miles de reacciones de sus seguidores. Expuso la foto, el nombre y los apellidos del hombre, junto al mensaje: “Vehículo con 'posibles explosivos' rumbo Madrid desde Baracaldo. Fuente de Alto Nivel confirma la información e identidad del responsable, presuntamente un paciente fugado de un psiquiátrico. (Descartado terrorismo, según fuentes policiales)”. Tanto la noticia como el mensaje de Alvise omitían un dato clave que sí exponía la propia Ertzaintza en su aviso policial interno sobre esa información: “No está contrastada”. De hecho, el hombre fue parado en un control policial en Barakaldo y los agentes pudieron comprobar que no llevaba ningún explosivo en el vehículo. El digital de Eduardo Inda actualizó la noticia y Alvise editó su mensaje meses después, pero para entonces su fotografía, su nombre y sus apellidos ya circulaban por la red con miles de visualizaciones como un sospechoso de terrorismo. El caso llegó a juicio por la vía civil y un juzgado de Barakaldo condenó a Okdiario, en primera instancia, a indemnizar al hombre con 15.000 euros por vulnerar su honor, pero decidió exonerar a Alvise y otras dos personas más que compartieron la noticia en diversas redes y webs. Ahora, según ha podido comprobar elDiario.es, ha sido la Audiencia Provincial de Bizkaia la que ha confirmado la sentencia contra el periódico y ha añadido también la condena del eurodiputado, que tendrá que pagar 20.000 euros al afectado. Fuentes del caso explican a este medio que el candidato de Se Acabó La Fiesta ya ha anunciado que llevará la condena ante la Sala de lo Civil del Tribunal Supremo. Mientras, su mensaje sigue publicado y accesible con la foto y el nombre del afectado. El tribunal, que ha tenido como ponente a la magistrada Ana García Orruño, no pone en duda que un aviso policial sobre una potencial amenaza terrorista pueda tener interés público y convertirse en una noticia. “No ofrece duda”, dice la sentencia sobre la relevancia pública del asunto. Pero sí cuestiona que tanto la noticia de Okdiario como el mensaje de Alvise en Telegram omitieran que la propia Ertzaintza consideraba que era una información que “no está contrastada”. “La reproducción no fue fiel”, reprocha la Audiencia, y eso llevó a señalar en público a un inocente como un potencial terrorista cuando ni llevaba explosivos ni se había fugado de ningún psiquiátrico. La primera sentencia del caso exoneró a Alvise Pérez al entender que se limitó a rebotar la información de Okdiario. Ahora la Audiencia Provincial explica que el líder de SALF puso datos de su cosecha, sin fuentes conocidas y con premisas falsas, que también vulneraron el honor del afectado. Además de colgar su foto y su nombre, habló de una supuesta “fuente de alto nivel” para detallar que podía llevar “posibles explosivos”. “No se limitó a reproducir una noticia ajena”, dice la Justicia sobre Alvise, sino que comunicó todo de manera que “convertía la sospecha en un dato aparentemente corroborado”. “Reforzó la imputación y la presentó como confirmada por una fuente propia no identificada”. Nueva condena para Alvise por sus bulos La sentencia explica que, dado que la materia prima de la información era un aviso de la Ertzaintza a otros cuerpos policiales que incluía una sospecha no ratificada, eso “eleva al máximo la diligencia exigible” a la hora de comprobar y publicar una información, lo que según la Audiencia Provincial no sucedió en este caso. La advertencia de que era información policial “no contrastada” era “expresa, inequívoca y destacada” y, sin embargo, se publicó sin matices y apuntando a un hombre. “No se exigía al medio sustituir la investigación policial ni alcanzar una certeza absoluta. Se le exigía, de forma mucho más elemental, transmitir fielmente lo que sabía: que existía una alerta policial interna, pero que la propia policía advertía que la información no estaba contrastada”. No se valoraron alternativas “menos lesivas”, como informar de la alerta “sin publicar la fotografía ni el nombre completo” o “destacar expresamente que la información no estaba contrastada”. Que la noticia fuera posteriormente actualizada, añade el tribunal vasco, “debe valorarse favorablemente, pero no elimina la intromisión ya producida”. Otras dos personas que rebotaron la información en LinkedIn y en una página web sí son exonerados. El candidato de Se Acabó La Fiesta ya ha sido condenado por difundir bulos o atentar contra la privacidad de Ana Pastor (7.000 euros), José Luis Ábalos ( 10.000 y 60.000 euros en dos sentencias diferentes), Manuela Carmena (5.000 euros), al propio Eduardo Inda (20.000 euros) o al jefe de Policía de Canarias (10.000 euros). Las diferentes sentencias dibujan el modus operandi seguido por Alvise Pérez desde hace más de un lustro para cargar contra sus rivales políticos y mediáticos a través de sus redes sociales, donde acumula cientos de miles de seguidores. Publicar fotos hechas a escondidas a sus objetivos dando a entender que están haciendo algo ilegal o, directamente, inventar bulos, como que Manuela Carmena recibió un respirador en los peores días de la pandemia de COVID y ese material escaseaba en los hospitales de todo el país. El agitador ultra no ha sido condenado por el momento por la vía penal, pero ahora mismo se enfrenta a media docena de causas abiertas en el Tribunal Supremo. Una de ellas está relacionada con la financiación supuestamente ilegal de su campaña a las elecciones europeas de 2024 con 100.000 euros en efectivo, pero el resto tienen que ver precisamente con la difusión de bulos en Telegram o el hostigamiento a rivales y enemigos a través de sus redes sociales.
La asociación reclama agilidad administrativa y seguridad jurídica para impulsar la construcción y hacer frente a una demanda que duplica los visados de obra nueva La Junta propone la adjudicación de 50 VPO en El Perchel
VÍDEO Agentes de la Policía Nacional han detenido a 43 personas en España que, presuntamente, habían estafado a más de 130 víctimas simulando ser el departamento antifraude de sus entidades bancarias, ocasionando un perjuicio superior a 1.140.000 euros. A los detenidos se les imputan los delitos de pertenencia a grupo criminal, estafa y blanqueo de capitales y, además, hay otras 13 personas a las que se ha tomado declaraciones como investigadas, de un total de 95 imputados. La investigación se inició hace un año cuando se tuvo conocimiento de la existencia de una aplicación de mensajería privada donde, a través de diferentes canales, grupos criminales se organizaban para realizar estafas con identidades ficticias, cada uno desempeñando un rol concreto, permaneciendo en el anonimato para dificultar ser identificados. La persona que creaba el grupo solía ser el que iba a liderar la campaña de fraude e iba añadiendo a gente de su confianza para cubrir todas las funciones que se requerían. El modus operandi de estos individuos comenzaba con el envío masivo de SMS a clientes de entidades bancarias, simulando ser el departamento de seguridad o prevención de su banco, tras un previo estudio del perfil de las víctimas que, por lo general, eran personas mayores de 65 años. En estos alertaban de una supuesta transacción fraudulenta que se estaba cometiendo en su cuenta bancaria, indicando un teléfono o página web al que debían contactar para solventar la incidencia. El mensaje aparentemente parecía ser remitido por los bancos mediante la sustitución de los datos de cabecera del remitente. De esta forma accedían al hilo de los emitidos anteriormente por la entidad bancaria en cuestión, lo que provocaba que la víctima no dudara de la legitimidad de la información recibida. Los métodos más habituales que utilizaban era transferir el dinero a otras posiciones, bien directamente o a través de ingresos en cajeros, haciéndoles creer que son operaciones necesarias para asegurar sus fondos. Entre las técnicas más novedosas empleadas por el grupo investigado se encuentra el relay attack. El ataque de relay NFC funciona aprovechando la tecnología NFC para interceptar y reenviar la comunicación entre una tarjeta bancaria y un lector de pago. Este ataque sigue un proceso muy definido, contactan por teléfono haciéndose pasar por el banco o un servicio oficial y le convencen a la víctima para instalar una aplicación falsa, a veces piden eliminar la aplicación real, la cual compromete el móvil y lo convierte en un puente NFC. El cliente acerca su tarjeta al móvil pensando que es una validación legítima, y se envían los datos en tiempo real a los atacantes, quienes utilizan esos datos en otro cajero u otro dispositivo como si tuvieran físicamente la tarjeta, produciéndose el fraude. En algunas ocasiones, solicitaban las claves de acceso o que compartieran pantalla del terminal, de forma que así accedían al control de la aplicación y sus productos. Estas cuentas bancarias a las que transferían el dinero se abrían a nombre de mulas, jóvenes que captaban a través de redes sociales y personas sin hogar, estando en todo momento controladas por los autores o al menos por un captador de mulas para supervisar que el dinero termina en manos de los estafadores. Incluso llegaban a conocer los límites de las cuentas bancarias de las víctimas para hacer el traspaso en una o varias transferencias, estafando en ocasión más 45.000 euros a una sola víctima, consiguiendo esclarecer 134 hechos con un total defraudado de más de 1.140.000 euros. Cuando la víctima se percataba de que estaban siendo estafados, los presuntos autores les llegaban a intimidar y amenazar con mensajes que contenían datos personales de cada víctima y sus domicilios, consiguiendo atemorizarles y en muchas ocasiones consiguiendo que no denunciaran. El grupo criminal tenía una estructura muy profesional con diferentes roles y altos conocimientos de informática, estructurándose en: - Conseguidor de bases de datos: proporcionaban las bases de datos bancarios de cientos de miles de clientes obtenidas fraudulentamente. - Sender: personas que tienen conocimientos de informática que realizaban un tratamiento de las bases de datos originales que obtenían ilícitamente cruzando sus datos y seleccionando los perfiles de víctimas considerados vulnerables para integrarlo las llamadas de clientes. - Spoofer: se hacía pasar por un empleado del banco para realizar las llamadas directamente a las víctimas de la estafa y convencerlas para que realizaran la transferencia. - Muleros de primer nivel: contrataban y manejaban cuentas bancarias abiertas a nombre de diferentes personas, mulas. - Muleros de segundo nivel: eran los encargados de reintegrar los fondos a través de cajeros automáticos o transferencias a diferentes cuentas. - Exchange: realizaban los cambios de dinero por criptomonedas. Las campañas de ataques estaban perfectamente coordinadas y podían durar unas horas, un día o meses, cerrándose dicho chat una vez habían realizado varias estafas o consideran agotada la posibilidad de lucro con los datos que manejan de las víctimas. La persona que dirigía la actividad solía ser un spoofer que hablaba directamente con las víctimas, el cual se proveía de las personas que cubrían sus necesidades técnicas en la configuración de equipos y cuentas, o participaban en desviar y camuflar el dinero estafado. La operación se realizó en tres fases, terminando la última explotación el pasado mes de octubre donde se realizaron tres registros —dos en Madrid y uno en Cádiz— consiguiendo la detención de 43 personas, 13 investigados no detenidos, y un total de 95 imputados, por los delitos de pertenencia a grupo criminal, estafa y blanqueo de capitales. Han sido esclarecidos 134 hechos, con un fraude de más de 1.140.000 euros estafados, y se han analizado 400 canales y grupos de la aplicación de mensajería privada consiguiendo recopilar 300 identidades de las cuales se han identificado plenamente a 100 personas. La investigación continúa abierta y no se descarta que se detengan a más miembros del entramado.
La Audiencia de Bizkaia entiende que el eurodiputado y el digital difundieron una información policial "no contrastada" y acusaron a un hombre de llevar explosivos en su coche Alvise acude a sus primeras generales rodeado de su ejecutiva y abandonado por sus candidatos de las europeas Un tribunal de Euskadi ha condenado al eurodiputado Luis 'Alvise' Pérez a pagar 20.000 euros a un hombre por publicar su foto en su canal de Telegram y asegurar falsamente que se dirigía a Madrid con un coche cargado de “posibles explosivos”. La sentencia, que también condena a Okdiario por difundir la misma información, reconoce que es cierto que la Ertzaintza envió un aviso policial interno apuntando a ese hombre como posible portador de explosivos, pero también que la propia alerta avisaba de que era una información “no contrastada” que, sin embargo, ambos difundieron con su foto incluida. La información –actualmente borrada– fue publicada en primer lugar por el digital Okdiario el 17 de noviembre de 2023 bajo el titular “La Policía busca a un magrebí en un Peugeot 308 sospechoso de llevar un artefacto explosivo a Madrid”. La noticia explicaba que las comisarías de Madrid habían recibido de madrugada un aviso de la Ertzaintza por un sospechoso acusado de llevar el coche lleno de explosivos en dirección a la capital. Una noticia que incluía la foto, el nombre y los apellidos del hombre junto con la matrícula y modelo de su coche. El entonces agitador y hoy eurodiputado Alvise Pérez difundió la misma información horas más tarde en su canal de Telegram, donde la publicación llegó a casi 225.000 personas y obtuvo miles de reacciones de sus seguidores. Expuso la foto, el nombre y los apellidos del hombre, junto al mensaje: “Vehículo con 'posibles explosivos' rumbo Madrid desde Baracaldo. Fuente de Alto Nivel confirma la información e identidad del responsable, presuntamente un paciente fugado de un psiquiátrico. (Descartado terrorismo, según fuentes policiales)”. Tanto la noticia como el mensaje de Alvise omitían un dato clave que sí exponía la propia Ertzaintza en su aviso policial interno sobre esa información: “No está contrastada”. De hecho, el hombre fue parado en un control policial en Barakaldo y los agentes pudieron comprobar que no llevaba ningún explosivo en el vehículo. El digital de Eduardo Inda actualizó la noticia y Alvise editó su mensaje meses después, pero para entonces su fotografía, su nombre y sus apellidos ya circulaban por la red con miles de visualizaciones como un sospechoso de terrorismo. El caso llegó a juicio por la vía civil y un juzgado de Barakaldo condenó a Okdiario, en primera instancia, a indemnizar al hombre con 15.000 euros por vulnerar su honor, pero decidió exonerar a Alvise y otras dos personas más que compartieron la noticia en diversas redes y webs. Ahora, según ha podido comprobar elDiario.es, ha sido la Audiencia Provincial de Bizkaia la que ha confirmado la sentencia contra el periódico y ha añadido también la condena del eurodiputado, que tendrá que pagar 20.000 euros al afectado. Fuentes del caso explican a este medio que el candidato de Se Acabó La Fiesta ya ha anunciado que llevará la condena ante la Sala de lo Civil del Tribunal Supremo. Mientras, su mensaje sigue publicado y accesible con la foto y el nombre del afectado. El tribunal, que ha tenido como ponente a la magistrada Ana García Orruño, no pone en duda que un aviso policial sobre una potencial amenaza terrorista pueda tener interés público y convertirse en una noticia. “No ofrece duda”, dice la sentencia sobre la relevancia pública del asunto. Pero sí cuestiona que tanto la noticia de Okdiario como el mensaje de Alvise en Telegram omitieran que la propia Ertzaintza consideraba que era una información que “no está contrastada”. “La reproducción no fue fiel”, reprocha la Audiencia, y eso llevó a señalar en público a un inocente como un potencial terrorista cuando ni llevaba explosivos ni se había fugado de ningún psiquiátrico. La primera sentencia del caso exoneró a Alvise Pérez al entender que se limitó a rebotar la información de Okdiario. Ahora la Audiencia Provincial explica que el líder de SALF puso datos de su cosecha, sin fuentes conocidas y con premisas falsas, que también vulneraron el honor del afectado. Además de colgar su foto y su nombre, habló de una supuesta “fuente de alto nivel” para detallar que podía llevar “posibles explosivos”. “No se limitó a reproducir una noticia ajena”, dice la Justicia sobre Alvise, sino que comunicó todo de manera que “convertía la sospecha en un dato aparentemente corroborado”. “Reforzó la imputación y la presentó como confirmada por una fuente propia no identificada”. Nueva condena para Alvise por sus bulos La sentencia explica que, dado que la materia prima de la información era un aviso de la Ertzaintza a otros cuerpos policiales que incluía una sospecha no ratificada, eso “eleva al máximo la diligencia exigible” a la hora de comprobar y publicar una información, lo que según la Audiencia Provincial no sucedió en este caso. La advertencia de que era información policial “no contrastada” era “expresa, inequívoca y destacada” y, sin embargo, se publicó sin matices y apuntando a un hombre. “No se exigía al medio sustituir la investigación policial ni alcanzar una certeza absoluta. Se le exigía, de forma mucho más elemental, transmitir fielmente lo que sabía: que existía una alerta policial interna, pero que la propia policía advertía que la información no estaba contrastada”. No se valoraron alternativas “menos lesivas”, como informar de la alerta “sin publicar la fotografía ni el nombre completo” o “destacar expresamente que la información no estaba contrastada”. Que la noticia fuera posteriormente actualizada, añade el tribunal vasco, “debe valorarse favorablemente, pero no elimina la intromisión ya producida”. Otras dos personas que rebotaron la información en LinkedIn y en una página web sí son exonerados. El candidato de Se Acabó La Fiesta ya ha sido condenado por difundir bulos o atentar contra la privacidad de Ana Pastor (7.000 euros), José Luis Ábalos ( 10.000 y 60.000 euros en dos sentencias diferentes), Manuela Carmena (5.000 euros), al propio Eduardo Inda (20.000 euros) o al jefe de Policía de Canarias (10.000 euros). Las diferentes sentencias dibujan el modus operandi seguido por Alvise Pérez desde hace más de un lustro para cargar contra sus rivales políticos y mediáticos a través de sus redes sociales, donde acumula cientos de miles de seguidores. Publicar fotos hechas a escondidas a sus objetivos dando a entender que están haciendo algo ilegal o, directamente, inventar bulos, como que Manuela Carmena recibió un respirador en los peores días de la pandemia de COVID y ese material escaseaba en los hospitales de todo el país. El agitador ultra no ha sido condenado por el momento por la vía penal, pero ahora mismo se enfrenta a media docena de causas abiertas en el Tribunal Supremo. Una de ellas está relacionada con la financiación supuestamente ilegal de su campaña a las elecciones europeas de 2024 con 100.000 euros en efectivo, pero el resto tienen que ver precisamente con la difusión de bulos en Telegram o el hostigamiento a rivales y enemigos a través de sus redes sociales.
Félix Romero incide en que es un "agujero de dinero" que se está perdiendo porque la usarían 50 millones de personas al año Expertos y alcaldes alertan de que los problemas de movilidad "no se solucionan, empeoran" en Málaga
Joaquín Villanova, espera la construcción de la Ciudad Aeroportuaria y pide la llegada del Cercanías y el Metro a su municipio Expertos y alcaldes alertan de que los problemas de movilidad "no se solucionan, empeoran" en Málaga
El Ayuntamiento, la Delegación del Gobierno y el Principado han suscrito una declaración institucional conjunta donde condenan el asesinato machista y animan a la ciudadanía a sumarse mañana, viernes, a la concentración de repulsa convocada a las cinco de la tarde ante el consistorio gijonés.Todos los partidos, a excepción de Vox, han acordado suspender la pegada de carteles en lo que iba a ser el inicio de la campaña electoral para los comicios del próximo 29 de noviembre y posponerla hasta mañana Crimen machista en Asturias: los restos humanos hallados en un piso de Gijón son de una mujer desaparecida en mayo Covadonga Patricia, de 30 años, ha sido asesinada a puñaladas este jueves en Gijón. La Policía Nacional ha detenido a un hombre, de 40 años, quien al parecer mantuvo una relación sentimental con la víctima como presunto autor del crimen. Un portavoz de la Delegación del Gobierno ha confirmado a elDiario.es Asturias que se están recabando datos sobre las circunstancias del asesinato que ya se investiga como un caso de violencia machista. El Ayuntamiento de Gijón, la Delegación del Gobierno y el Principado han suscrito una declaración institucional conjunta donde condenan el asesinato machista y animan a la ciudadanía a sumarse mañana, viernes, a la concentración de repulsa convocada a las cinco de la tarde ante el consistorio gijonés. Todos los partidos, a excepción de Vox, han acordado suspender la pegada de carteles en lo que iba a ser el inicio de la campaña electoral para los comicios del próximo 29 de noviembre y posponerla hasta mañana. El hallazgo del cadáver El crimen ocurrió en torno a las tres de la tarde de hoy, jueves, en la calle Francisco Eiriz, en el barrio gijonés de Jove, adonde se han trasladado agentes de la Policía Nacional. Policía Científica ha iniciado la recogida de muestras en unas instalaciones abandonadas de las antiguas escuelas, muy cerca del campo de fútbol del C.D. Puerto de Gijón, en la parroquia de Jove, donde fue hallado el cadáver de la mujer. El hombre detenido permanece custodiado en los calabozos de la Comisaría del Cuerpo Nacional de Policía, según ha corroborado un portavoz policial. La víctima número 44 La Delegación del Gobierno está a la espera de la confirmación oficial por parte del Ministerio del Interior de que se trata de un crimen machista, como apuntan las primeras investigaciones policiales. En caso de que se ratifique, la cifra de feminicidios perpetrados por parejas o exparejas por violencia de género en España en 2026 asciende a 44. Quien sí se ha pronunciado ha sido el presidente del Principado, Adrián Barbón, que ha transmitido sus condolencias a la familia de la víctima a través de su perfil oficial en la red social X. En su mensaje, que reproducimos a continuación, ha calificado el crimen como un caso de violencia machista. “La lucha contra el machismo debe ser implacable” En este post, el presidente asturiano asegura textualmente que “este asesinato nos recuerda que la lucha contra el machismo debe ser implacable y constante. No descansaremos hasta conseguirlo”, concluye. Adrián Barbón tenía previsto participar esta misma tarde en un acto de campaña en Langreo junto a la exdelegada del Gobierno y cabeza de lista al Congreso por Asturias por el PSOE, Adriana Lastra y, tras ser informados del asesinato han acordado su cancelación. Declaración institucional El Ayuntamiento de Gijón, el Gobierno del Principado y la Delegación del Gobierno han suscrito una declaración institucional conjunta donde condenan el crimen machista y convocan a la ciudadanía a sumarse mañana, viernes, a una concentración de rechazo al asesinato, que tendrá lugar a las 17:00 horas ante el consistorio gijonés. A continuación, reproducimos íntegramente la declaración institucional suscrita por los máximos representantes de los tres organismos. “Ante el asesinato machista perpetrado en Gijón/Xixón contra Covadonga Patricia, de 30 años de edad, queremos manifestar nuestra más enérgica condena y rechazo, así como nuestro apoyo y cercanía hacia el entorno de la víctima, poniendo a su disposición los recursos psicológicos, jurídicos, sanitarios, de protección y de acogida que requiera”. “Nadie puede ser indiferente” “En este sentido, desde el momento que se ha tenido noticia sobre el caso, las tres administraciones hemos trabajado de forma coordinada la respuesta institucional. La violencia machista es una grave vulneración de los Derechos Humanos ante la que nadie puede ser indiferente. Desde la Delegación del Gobierno de España en el Principado de Asturias, el Gobierno del Principado de Asturias y el Ayuntamiento de Gijón/Xixón reiteramos nuestra más absoluta condena y profunda consternación, al tiempo que queremos transmitir a la sociedad asturiana la necesidad de un compromiso colectivo para acabar con este tipo de violencia”, añaden. “Se recuerda que el teléfono 016 de atención a mujeres víctimas de violencia de género, está disponible todos los días del año las 24 horas del día, así como por vía WhatsApp en el 600 000 016 o escribir al correo [email protected]”, concluye la declaración institucional conjunta. El asesinato de Susana Sierra Gijón registró el año pasado otro asesinato machista. La víctima, Susana Sierra , había desaparecido en mayo de 2025 y sus restos fueron hallados, en avanzado estado de descomposición, en un contenedor de basura en un piso de la céntrica calle Contracay, a escasos metros de la Plaza Mayor, un mes después. El único detenido por su asesinato, Jesús “El Vasco” , será juzgado este mes de noviembre. La sección octava de la Audiencia Provincial de Asturias, con sede en Gijón, ha reservado las fechas del 23 al 27 de este mes para la celebración de la vista oral del juicio que se desarrollará con un jurado popular. El acusado, que se encuentra en prisión provisional desde su arresto, se enfrenta a una petición de la Fiscalía de 25 años de cárcel. Recursos contra la violencia machista El Ministerio de Igualdad, a través de la Delegación del Gobierno contra la Violencia de Género, recalca que el teléfono 016, las consultas 'online' a través del email [email protected], el canal del WhatsApp en el número 600 000 016 y el chat 'online', accesible desde la página web violenciagenero.igualdad.gob.es; funcionan las 24 horas, todos los días de la semana. Las mujeres disponen de varios recursos para solicitar ayuda. En el 016 se puede pedir asesoramiento tanto para los casos de violencia contra la mujer como en materia jurídica de 8:00 a 22:00 horas todos los días de la semana, con atención en 53 idiomas y un servicio adaptado a posibles situaciones de discapacidad. El 112, 091 y 062 Por otro lado, ante cualquier situación de emergencia se puede llamar al número de teléfono 112 o bien a los teléfonos de emergencias de la Policía Nacional (091) y de la Guardia Civil (062). En caso de que no sea posible realizar una llamada y ante una situación de peligro, se puede utilizar la aplicación ALERTCOPS, desde la que se enviará una señal de alerta a la policía con geolocalización. Estos medios de asistencia pueden ser activados por la víctima y por cualquier persona que conozca o sospeche de un caso de violencia de género.
Las autoridades francesas han confirmado que no hay peligro y las italianas han pedido a los centros educativos que no interrumpan las clases, en el segundo día de amenazas falsas contra miles de colegios en toda Italia Continúa la oleada de falsas amenazas por bomba en aviones en Europa Este jueves, numerosos colegios de Italia han recibido una nueva oleada de correos electrónicos anónimos con amenazas de bomba falsas que obligaron a evacuar los centros en algunos casos, por segundo día consecutivo. Las amenazas han vuelto a producirse en cientos de escuelas de todo el país, en regiones del norte y del sur, así como en la capital, Roma. Según un primer balance oficial, 1.803 centros han recibido a lo largo de la mañana amenazas de bomba a través de correos electrónicos anónimos. El día anterior los centros afectados ascendieron a unos 6.000. A diferencia del miércoles, el Gobierno de Italia ha pedido no evacuar las escuelas y seguir con las clases con normalidad. Los Ministerios de Interior y Educación han ordenado a los directores de las escuelas no interrumpir la actividad escolar, según explican a EFE fuentes gubernamentales, a no ser que existan “específicos y fundados motivos de alarma”, que en cualquier caso deberán ser valorados por los delegados del Gobierno en cada región. El Gobierno de Giorgia Meloni trata de evitar así escenas de caos en el país, ante eventuales evacuaciones de miles de alumnos de los colegios públicos, como en el día de ayer. La sede del Gobierno, el Palacio Chigi de Roma, también ha recibido una amenaza de bomba similar con una exigencia de dimisión de Meloni, pero no ha activado su protocolo de seguridad al considerarla del todo infundada, de acuerdo con fuentes del Ejecutivo citadas por EFE. Mientras, en Francia, tres centros han recibido amenazas de bomba este jueves, que se revelaron falsas, según el Ministerio de Educación. Medios locales citados por EFE han detallado que las escuelas afectadas están en Marsella (sureste), Laon (norte) y el Jura, en el este del país. Además, una alerta de bomba en la estación de Calais-Fréthun ha afectado a la circulación de trenes durante unas dos horas en la mañana del jueves, incluidos los trenes entre Londres y París, según la emisora británica Sky News. El prefecto de la región ha informado de que el tráfico se ha reanudado después de verificar que no había peligros. Las autoridades galas no han revelado si lo sucedido en Calais-Fréthun tiene relación con las amenazas de bomba que se están repitiendo en varios países europeos en los últimos días y que han afectado a varios medios de transporte, como aviones y trenes, y a medios de comunicación en Irlanda y Reino Unido.
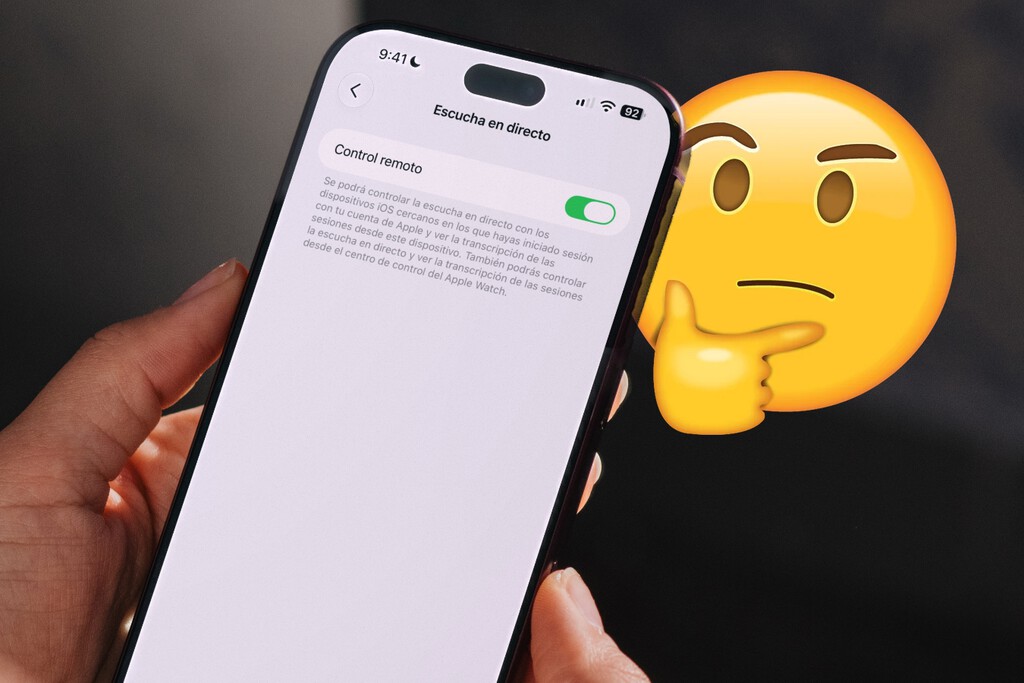
"Que virtualmente se pueda acceder al teléfono de alguien da escalofríos". Así es como cierra un mensaje de alerta en X que cuenta con más de 700.000 visualizaciones y casi un centenar de comentarios. En él, se advierte de un ajuste del iPhone que permite que alguien acceda a tu micrófono en remoto . Y sí, existe, pero no supone por sí solo un peligro para tu privacidad. Al menos, no como para recomendar desactivarlo. En las últimas semanas hemos sabido de una estafa de WhatsApp para la que incluso se ha iniciado una investigación de la Guardia Civil . Y todo ello debido a unas vulnerabilidades presentes en versiones antiguas de iOS y que ya se corrigen en las más recientes . Sin embargo, nada tiene que ver con este ajuste, que funciona de una forma muy diferente y no supone una vía de acceso para que cualquier desconocido pueda escuchar lo que ocurre a tu alrededor. Entendiendo el polémico ajuste Imagen: Applesfera Ajustes > Accesibilidad > Audios y efectos visuales > Escucha en directo . Es ahí donde se ubica el ajuste Control remoto y que, al estar activado, permite que otros iPhone o iPad que estén cerca puedan controlar de forma remota la función de Escucha en directo. Esta función sirve para ayudar a personas con dificultades auditivas a escuchar mejor las conversaciones, sobre todo en entornos ruidosos o cuando la persona que habla se encuentra a cierta distancia. Para ello, utiliza el micrófono del iPhone y transmite el sonido captado a dispositivos de escucha compatibles, como determinados AirPods, Beats o audífonos. Y sí, esta podría ser la típica función pensada para una buena causa y que acabase siendo aprovechada para el mal. Sin embargo, Apple ya contemplaba esa posibilidad y existe una limitación importante que evita problemas: solo funcionará con dispositivos en los que se haya iniciado sesión con la misma cuenta de Apple . En Applesfera Ocho consejos y ajustes para usar el iPhone con una sola mano (incluso si es un iPhone Max) Por tanto, tenerlo activado no significa que alguien esté escuchando lo que capta tu iPhone . Es una autorización para controlar Escucha en directo desde otro dispositivo compatible. Para que se transmita el sonido, tiene que iniciarse una sesión de dicha función. Si alguien quisiera acceder a tu micrófono desde otro iPhone no podrá hacerlo simplemente por estar cerca o conocer tu número de teléfono. Necesitaría tener acceso a otro dispositivo en el que también se haya iniciado sesión con tu misma cuenta de Apple. Es una limitación importante que reduce enormemente el riesgo. Uno de los motivos por los que la publicación original se alarmaba era porque este ajuste suele venir activado por defecto , pero como ya hemos visto, no representa ningún problema. En cualquier caso, puedes desactivarlo si no vas a hacer uso de él. Imagen de portada | Applesfera En Applesfera | Cómo conseguir mejores fotografías con tu iPhone cambiando estos ajustes En Applesfera | ¿Cuántos años de actualizaciones le quedan a mi iPhone? Así podemos saberlo - La noticia Alertan sobre un ajuste del iPhone que puede servir para espiarte. La realidad es bien distinta fue publicada originalmente en Applesfera por Álvaro García M. .
En el mapa europeo de las telecomunicaciones, la radiodifusión digital llevaba años consolidada como un estándar. Mientras países como Noruega o Suiza fijaron calendarios tempranos y la Unión Europea aprobó directivas para hacer obligatorio el DAB+ en coches nuevos , España se ha conformado con emisiones experimentales . A pesar de que la radio digital se perfilaba como el relevo de la FM, la falta de incentivos y de un marco regulatorio mantuvo el despliegue congelado . Hasta ahora : el Consejo de Ministros ha dado luz verde al Real Decreto 958/2026 publicado en el BOE , una norma que reforma el plan de 1999 para impulsar la tecnología DAB+. Ahora bien, aunque la transición no implica cambiar la infraestructura, sí exige actualizar la codificación de la señal. Así se plantea en nuestro país. El calendario de DAB+ en España El Real Decreto, que entrará en vigor a los tres meses de su publicación, sitúa a RTVE en el centro del despliegue : asumirá la explotación de la red de frecuencia múltiple MF-I con un calendario de obligado cumplimiento: Deberá alcanzar al 50% de la población a los seis meses . Subir al 70% a los 18 meses (cubriendo la mitad de las capitales de provincia, autopistas y autovías). Completar el 80% del territorio a los 30 meses, con una señal en el 70% de los municipios con más de 25.000 habitantes. Para los operadores privados , el texto fija una cuota de partida más laxa: únicamente un 20% de cobertura en el inicio. Solo cuando la cuota de DAB+ supere el 10% del consumo de la radio en España, el Ministerio para la Transformación Digital podrá ordenar una ampliación de cobertura para estas cadenas. Por su parte, las emisoras autonómicas y locales podrán adoptar el estándar de forma voluntario hasta que cada CCAA decida fijar una fecha en su territorio. Sea como sea, no se establece un apagón de la FM a corto plazo, a diferencia de lo ocurrido en el apagado de la AM motivado por costes y consumo energético. Las principales telecos de cada provincia de España, en un mapa que dice mucho de quién tiene la mejor cobertura Qué hay de nuevo con DAB+ El salto a DAB+ es importante. Mientras que el DAB (a secas) permitía alojar un máximo de seis emisoras por multiplex, la mayor tasa de compresión permite integrar en la versión 'Plus' hasta doce canales de audio sin pérdida de calidad. Además, prescinde de los característicos ruidos de fondo o pérdida de señal en movimiento: es el equivalente a la TDT en televisión . Por otro lado, el protocolo habilita la transmisión de metadatos para mostrar en la pantalla del receptor: nombres de programas, portadas de discos o detalles informativos. Y una de las adiciones más destacadas es el Sistema de Alerta Automática de Seguridad (ASA) , regulado bajo estándares europeos. Es una herramienta que permitirá a las autoridades enviar avisos de protección civil y emergencias directamente a los dispositivos compatibles. Para nosotros, los usuarios, escuchar la radio a través de DAB+ no implica estar conectados a internet. Eso sí, puede que necesitemos renovar dispositivos : que un receptor sea compatible con DAB no implica per se que lo sea con DAB+. En el lado del smartphone, fueron muy pocos los modelos compatibles y actualmente es raro ver uno que sí la acepte. Y en el coche, depende : los matriculados a partir de 2020 cuentan de fábrica con sintonizador digital. Si el tuyo es anterior o prescinde del receptor de DAB+, la alternativa pasa por adquirir adaptadores externos o bien receptores auxiliares. Cabe mencionar que el despliegue no parte desde cero, ya que varias ciudades contaban con emisoras en pruebas impulsadas por RTVE y algunos multiplex en capitales como Madrid o Barcelona. Sea como fuere, con el nuevo marco legal, esas emisiones pasarán a convertirse en un ejemplo para todo el territorio nacional. Imagen destacada | Sung Jin Cho en Unsplash En Xataka Móvil | Cómo escuchar el fútbol en la radio desde el móvil de la forma más sencilla y sin instalar nada - La noticia España acaba de aprobar el salto definitivo a la radio DAB+. La mala noticia es para tu móvil y los coches antiguos fue publicada originalmente en Xataka Móvil por Pepu Ricca .
Decenas de personas que solicitaron la subvención del programa MOVES III en Castilla y León durante diciembre de 2025 han recibido la denegación de sus expedientes por agotamiento del presupuesto. Tras adquirir sus vehículos eléctricos contando con este incentivo público, los perjudicados se están organizando para emprender acciones legales por vía administrativa y, si resulta necesario, judicial. Según la comunicación de denegación recibida por los solicitantes, la Junta de Castilla y León ha notificado que el crédito se agotó el 16 de octubre de 2026. De este modo, la Administración autonómica únicamente ha atendido las peticiones registradas hasta el 5 de diciembre de 2025 a las 08.35 horas . Las cuantías de estas subvenciones para la compra de un turismo eléctrico que cumpla los requisitos oscilan entre los 4.500 y los 7.000 euros . Los afectados subrayan que la situación resulta especialmente grave para aquellos compradores que entregaron su vehículo antiguo para su achatarramiento con el fin de acogerse al programa, ya que se han quedado sin su coche anterior y sin la ayuda económica. Los compradores perjudicados se están agrupando mediante grupos de WhatsApp para coordinar recursos y preparar una respuesta conjunta. En este proceso afirman contar con el respaldo de la Asociación de Usuarios de Vehículos Eléctricos (AUVE) y de la Asociación por un Cambio de Modelo Energético Independiente y Sostenible (ACMEIS) . La base jurídica de su reclamación se apoya en el principio de confianza legítima , recogido en el artículo 3.1.e) de la Ley 40/2015, de Régimen Jurídico del Sector Público, junto a la buena fe y la lealtad institucional. Sin plantear un derecho automático al cobro, argumentan que adquirieron sus vehículos con una expectativa razonable tras escuchar mensajes públicos del Gobierno de España que aseguraban la disponibilidad de fondos. En concreto, recuerdan que el 10 de abril de 2025, en el Pleno del Congreso, la vicepresidenta tercera y ministra para la Transición Ecológica, Sara Aagesen , declaró: "Todos aquellos consumidores, ciudadanos, hogares que hayan apostado por la movilidad eléctrica desde el 1 de enero de este año 2025 pueden tener la certidumbre de que van a poder acceder a estas ayudas". Asimismo, señalan que el 10 de diciembre de 2025, en la sesión de control al Gobierno en el Congreso y en respuesta a una pregunta del PNV sobre las solicitudes pendientes del Plan MOVES III, el ministro de Industria y Turismo, Jordi Hereu , aseguró según recogió Europa Press que esas peticiones serían "atendidas debidamente" gracias a una dotación extraordinaria de 400 millones de euros del IDAE, añadiendo: "El mensaje es que este mes de diciembre sigan comprando coches electrificados con plena tranquilidad". Peticiones a la Junta de Castilla y León Los solicitantes consideran que la negativa actual contradice el compromiso institucional con la movilidad eléctrica, recordando que el programa figura en la web autonómica como "impulsado por la Junta de Castilla y León" para la "descarbonización" del transporte. También aluden a una nota de prensa del 17 de abril de 2025 en la que la Consejería de Economía y Hacienda manifestó que la Junta "ha reiterado su compromiso firme con la transición energética y la electrificación del transporte". Ante esta situación, el colectivo de afectados plantea tres exigencias concretas al Ejecutivo autonómico: Atender las solicitudes denegadas por falta de crédito completando el importe necesario con fondos propios de la Junta de Castilla y León, además de solicitar y aplicar cualquier ampliación o reasignación de fondos estatales posible. Informar públicamente sobre el estado real del presupuesto , detallando los importes pagados, comprometidos y disponibles, así como la cifra de expedientes pendientes. Aclarar si existe una lista de reserva y confirmar si las peticiones rechazadas están incluidas en ella. Soluciones aplicadas en otras comunidades y alerta sobre el Programa Auto+ Aunque matizan que no prueba que todos los expedientes hayan sido atendidos ni que las mismas vías sigan disponibles en Castilla y León, los afectados reclaman que la Junta estudie las medidas aplicadas en otras autonomías ante la falta de cobertura del MOVES III 2025 : Comunidad de Madrid: comunicó el 22 de julio de 2026 la concesión de 1,5 millones de euros para solicitudes en espera mediante la reasignación de fondos liberados por caducidades, desistimientos, minoraciones y denegaciones. Canarias: anunció el 17 de diciembre de 2025 una ampliación de 6,68 millones de euros , tras pedir más fondos al Ministerio, para cubrir necesidades del programa y peticiones en espera. Andalucía: amplió el crédito en 27,23 millones de euros mediante una resolución del IDAE del 15 de diciembre de 2025, publicada en el BOJA el 25 de febrero de 2026, para admitir a trámite unas 5.400 solicitudes en lista de reserva, en su mayoría de vehículos eléctricos. Navarra: habilitó con fondos propios el Plan Tximista Auto, dotado con 4,7 millones de euros para compras nuevas desde el 1 de enero de 2026 (no para expedientes pendientes del MOVES III), e informa del presupuesto en tiempo real mediante un "semáforo" en su página web. Por último, el colectivo advierte de que estas denegaciones generan desconfianza en el consumidor y pueden frenar las ventas de vehículos electrificados. Subrayan que este riesgo resulta relevante en la recta final de 2026 con el Programa Auto+ en marcha, cuyas convocatorias cierran el 31 de diciembre y conceden las subvenciones por orden de solicitud hasta agotar fondos. Aunque no afirman que este nuevo plan haya agotado su presupuesto, piden información clara y garantías para evitar que otros compradores vuelvan a quedarse sin cobertura.
La concejal de Vox en el Ayuntamiento de Soria , Sara López, ha anunciado el voto en contra de su formación al expediente de reconocimiento extrajudicial de créditos (REC) y a la modificación presupuestaria número 11/2026 que el equipo de gobierno llevará al próximo pleno. Denuncia el uso reiterado de esta fórmula para abonar gastos sin licitación previa, recordando que en junio ya se aprobó otro expediente similar por valor de 185.687,24 euros . "Una vez más, el Ayuntamiento acumula 680.425,39 euros en obligaciones de pago irregulares porque el PSOE omite de forma sistemática el procedimiento legal de contratación", ha señalado la representante municipal. Asimismo, ha criticado los sobrecostes en adjudicaciones ya finalizadas: "No vamos a tapar sus trampas en los contratos , ni los 600.000 euros que nos han costado a los sorianos. Después del caso Fuentona , lo que los sorianos piden al Ayuntamiento es transparencia". Junto a este expediente, el grupo socialista prevé aprobar una modificación presupuestaria de 549.561,11 euros . Según ha explicado López, esta cuantía se detrae de inversiones reales previstas para la ciudad, tales como la urbanización del polígono industrial de Las Casas, la adecuación de la plaza de Las Balsas o la creación de infraestructuras turísticas. Advertencias del interventor municipal En Vox aseguran no cuestionar el derecho de las empresas a cobrar por los servicios prestados, pero rechazan que se traslade el problema a los funcionarios. Según ha expuesto la concejal, el propio informe del interventor reprueba esta gestión: "El interventor ha dicho basta y ha tenido que parar los pies de forma contundente al equipo de gobierno ". El documento técnico alerta de "obligaciones indebidamente adquiridas y de incumplimientos normativos que determinan la nulidad de pleno derecho de las actuaciones municipales". Además, recuerda por escrito que la contratación verbal está prohibida y que un procedimiento extraordinario no puede convertirse en ordinario ni subsana por sí mismo los defectos administrativos. "Los propios técnicos les están diciendo que este Ayuntamiento gestiona al margen de la ley ", ha destacado López. Desglose de contratos caducados y facturas sin expediente El expediente afecta a la práctica totalidad de los departamentos del consistorio a través de servicios con contratos vencidos o prestaciones sin cobertura legal. Los principales importes y actuaciones señalados por Sara López se dividen en las siguientes áreas: Parques y Jardines: Acumula 292.635,83 euros en sobrecostes del servicio prestado por la empresa Talher, cuyo contrato finalizó en octubre de 2018 y se mantiene desde hace ocho años mediante órdenes de continuidad. Centros educativos: Suma 145.921,55 euros por la limpieza de colegios municipales (con el contrato vencido desde noviembre de 2021) y otros 111.003,73 euros de costes energéticos (cuya adjudicación expiró en noviembre de 2025). Deportes y transporte: Incluye facturas sin contrato previo para transportes escolares , torneos de pelota y servicios vinculados a la organización de la Superliga de voleibol , actividades que para la edil son previsibles y deberían haberse licitado. Cultura y Festejos: Abarca citas como Verano en Danza, la actuación del Mago Invisible, gastos adicionales de las fiestas de San Juan y la exposición sobre Gaya Nuño. En estos casos, se celebraron los eventos sin finalizar la adjudicación o, en lo referente al catálogo de la citada muestra, sin iniciar siquiera el expediente de contratación. Para concluir, la concejal ha cuestionado la falta de planificación municipal tras tres años de advertencias por parte de su grupo. "¿De qué sirve pregonar presupuestos récord si luego esconden el coste de los servicios básicos para acabar recurriendo a trampas contables?", ha planteado la edil, rechazando que se normalice la continuidad de servicios caducados a costa de reducir el dinero destinado a nuevas inversiones.
El Black Friday está a la vuelta de la esquina y los anuncios de ofertas comienzan a llenar nuestras pantallas. Esta lluvia publicitaria conlleva un gran riesgo para los consumidores, ya que los ciberdelincuentes aprovechan las campañas de compras para lanzar ciberataques y obtener sus datos personales. El 'phishing' o fraude electrónico crece durante la temporada de mayor volumen de transacciones y las mejores víctimas son los clientes con prisas por obtener descuentos. Además, los hackers también subastan en la 'dark web' accesos a paneles de control de tiendas online legítimas en España para desviar pagos y robar tarjetas. Uno de cada cinco incidentes cibernéticos que tienen lugar durante el año se concentran en el periodo del Black Friday, según un informe de la compañía europea de ciberseguridad Stoïk. De hecho, en 2025 se gestionaron más de 45.000 fraudes en línea en España, un 45 % más que el año anterior, y se dieron de baja 4.600 dominios '.es' sospechosos, como recoge el Instituto Nacional de Ciberseguridad (INCIBE) . Durante temporadas de compras como el Black Friday, las empresas sufren un continuo bombardeo de correos con facturas y avisos de envío que dificultan verificar cada mensaje. Cabe destacar que seis de cada diez ataques gestionados por Stoïk estuvieron relacionados con el email. «Noviembre es uno de los meses con mayor frecuencia de incidentes del año y las dos semanas anteriores a Black Friday son de las de más actividad para nuestro equipo de respuesta a incidentes», señala Diego Montojo, 'cyber underwriter' en Stoïk Iberia, «en cambio, en diciembre se declaran menos incidentes». Además, el experto aclara que «esto no significa necesariamente que haya menos ataques, porque con las vacaciones muchos de ellos se detectan más tarde». INCIBE detalla que su CERT gestionó 122.223 incidentes en 2025 y que su línea de ayuda 017 atendió 142.767 consultas, con un 16 % motivadas por estafas en compras. «Pese a ello, no podemos pensar que las campañas de Black Friday o Navidad son solo un asunto de los ecommerce», señala Montojo, «cualquier empresa que facture, pague a proveedores o reciba pedidos en estas semanas está expuesta, ya que los atacantes aprovechan esta situación con mayor volumen de gestiones, más prisa y menos tiempo para verificar, para colarse dentro de las compañías». Para realizar compras seguras durante el Black Friday, es recomendable verificar que la dirección web empiece por «https://», comprobar que muestre el candado de seguridad, desconfiar de ofertas increíbles, emplear pasarelas de pago con doble autenticación y evitar transacciones financieras conectados a redes wifi públicas o abiertas.
Silenciar…Descansar…
ℹNo se pudieron leer los feeds de Melilla Hoy, Granada Digital, Gasteiz Hoy, La Marina Plaza, El Bierzo Digital, OKDiario. El resto de medios se actualiza con normalidad.