Una caída global de los servicios de Microsoft ha afectado desde la tarde del jueves al correo electrónico Outlook, a la plataforma de trabajo Teams y al asistente de inteligencia artificial Copilot. Más de 18 horas después de los primeros fallos, la compañía ha informado este viernes de que el acceso a los buzones y la entrega de correos atrasados han empezado a mejorar en Europa, aunque todavía no ha dado por restablecidos sus servicios. En el Reino Unido, el día ha dejado hasta el momento una sucesión de avisos en los que hospitales, colegios y cuerpos policiales pidieron a los ciudadanos que recurrieran al teléfono en lugar de escribir un correo o rellenar un formulario. En Escocia, algunos tribunales han tenido que aplazar vistas pese a que sus sedes permanecieron abiertas. La compañía atribuyó los problemas de conectividad a una «carga elevada» en su infraestructura y reconoció que las primeras medidas para recuperar capacidad no han dado el resultado esperado. A mediodía comunicó avances en Europa y una mejora en Norteamérica, aunque advirtió de que algunos usuarios todavía podían sufrir fallos intermitentes. Charles Lamanna, directivo de Microsoft, dijo a la BBC que la interrupción no se debía a un incidente de ciberseguridad y que no había indicios de hackeo, pero la empresa no ha detallado qué desencadenó el problema ni cuándo quedará resuelto por completo. Downdetector, una plataforma que recopila avisos de usuarios sobre fallos en servicios en línea, recibió notificaciones desde más de 70 países. Outlook registró un pico cercano a los 140.000 reportes, una cifra que no constituye un recuento de personas ni de organizaciones afectadas. La BBC situó en unos 430 millones el número de usuarios de Microsoft 365, pero esa estimación corresponde al conjunto de la plataforma, no a quienes han perdido el acceso. También hubo incidencias fuera del catálogo de Microsoft, con OpenAI y Anthropic también con problemas vinculados a servicios del grupo. En la sanidad británica, Rachel Harrison, secretaria nacional del sindicato GMB, que representa a trabajadores de los servicios de ambulancias, explicó que quienes atienden las líneas de emergencias 999, y la de atención sanitaria urgente, 111 «no pueden remitir los datos de los pacientes de la forma habitual», lo que ha provocado una acumulación considerable de trabajo. NHS England, el servicio de sanidad de Inglaterra, señaló que la avería ha afectado «inevitablemente» al trabajo del personal y que los servicios locales han activado sus protocolos para fallos informáticos, que prevén el uso de otros sistemas o de documentación en papel cuando es posible. La instrucción para los pacientes de momento es acudir a las citas salvo aviso expreso y seguir llamando al 999 en caso de emergencia. Varios centros hospitalarios en todo el país advirtieron de que ciertas consultas y solicitudes no urgentes pueden tardar más de lo habitual por los problemas en el correo del personal y en algunos sistemas administrativos. En atención primaria, el problema no es necesariamente la consulta que ya figura en la agenda, sino lo que debe ocurrir antes o después de ella. «No tenemos acceso al correo del NHS, así que no podemos ver las solicitudes de recetas ni los mensajes de los pacientes», explicó un médico de familia. Otro explicó a la BBC que no puede enviar derivaciones porque su consulta utiliza para ello el correo cifrado del servicio de salud. Además, la National Pharmacy Association señaló que algunas farmacias tienen dificultades para ponerse en contacto con los médicos de cabecera y con los pacientes, y su portavoz advirtió de que «la dispensación de algunos medicamentos con receta puede sufrir retrasos». Fuera de la sanidad, la avería ha obligado a varias fuerzas policiales a distinguir entre los avisos que pueden esperar y los que necesitan una respuesta inmediata. La policía de Dorset, entre otros cuerpos, informó de que no puede recibir formularios de su página web y pidió a quienes tengan que comunicar un asunto urgente que llamen por teléfono. Además, el Ministerio de Relaciones Exteriores de Nueva Zelanda ha enviado un aviso indicando que su «capacidad para recibir correos electrónicos se ha visto afectada por la interrupción global de Microsoft», lo que repercutía en «todas las embajadas, consulados y oficinas de representación del país en todo el mundo». El ministro de Economía de Japón , Ryosei Akazawa, advirtió en la prensa local de que la avería tendría «un impacto significativo» debido al elevado número de personas que utilizan los programas de Microsoft.
Las autoridades francesas han confirmado que no hay peligro y las italianas han pedido a los centros educativos que no interrumpan las clases, en el segundo día de amenazas falsas contra miles de colegios en toda Italia Continúa la oleada de falsas amenazas por bomba en aviones en Europa Este jueves, numerosos colegios de Italia han recibido una nueva oleada de correos electrónicos anónimos con amenazas de bomba falsas que obligaron a evacuar los centros en algunos casos, por segundo día consecutivo. Las amenazas han vuelto a producirse en cientos de escuelas de todo el país, en regiones del norte y del sur, así como en la capital, Roma. Según un primer balance oficial, 1.803 centros han recibido a lo largo de la mañana amenazas de bomba a través de correos electrónicos anónimos. El día anterior los centros afectados ascendieron a unos 6.000. A diferencia del miércoles, el Gobierno de Italia ha pedido no evacuar las escuelas y seguir con las clases con normalidad. Los Ministerios de Interior y Educación han ordenado a los directores de las escuelas no interrumpir la actividad escolar, según explican a EFE fuentes gubernamentales, a no ser que existan “específicos y fundados motivos de alarma”, que en cualquier caso deberán ser valorados por los delegados del Gobierno en cada región. El Gobierno de Giorgia Meloni trata de evitar así escenas de caos en el país, ante eventuales evacuaciones de miles de alumnos de los colegios públicos, como en el día de ayer. La sede del Gobierno, el Palacio Chigi de Roma, también ha recibido una amenaza de bomba similar con una exigencia de dimisión de Meloni, pero no ha activado su protocolo de seguridad al considerarla del todo infundada, de acuerdo con fuentes del Ejecutivo citadas por EFE. Mientras, en Francia, tres centros han recibido amenazas de bomba este jueves, que se revelaron falsas, según el Ministerio de Educación. Medios locales citados por EFE han detallado que las escuelas afectadas están en Marsella (sureste), Laon (norte) y el Jura, en el este del país. Además, una alerta de bomba en la estación de Calais-Fréthun ha afectado a la circulación de trenes durante unas dos horas en la mañana del jueves, incluidos los trenes entre Londres y París, según la emisora británica Sky News. El prefecto de la región ha informado de que el tráfico se ha reanudado después de verificar que no había peligros. Las autoridades galas no han revelado si lo sucedido en Calais-Fréthun tiene relación con las amenazas de bomba que se están repitiendo en varios países europeos en los últimos días y que han afectado a varios medios de transporte, como aviones y trenes, y a medios de comunicación en Irlanda y Reino Unido.
La multinacional sigue descartando el ciberataque tras el histórico apagón, que vuelve a mostrar la gran dependencia de la sociedad digital de un puñado de gigantes tecnológicos Caída global de Microsoft: qué ha pasado y cuándo podrían volver a funcionar Outlook y Teams Los servicios en la nube de Microsoft 365, entre ellos el correo Outlook y la plataforma de trabajo Teams, han comenzado a recuperarse este viernes en Europa después de casi 20 horas de interrupción global. En su última actualización sobre el apagón, publicada a las 13.00 hora peninsular española, la compañía ha confirmado “avances alentadores en la recuperación en Europa, con una mejora de la disponibilidad del servicio y del rendimiento en la entrega de correos electrónicos en una parte creciente de la infraestructura de Microsoft 365 afectada”. La multinacional señala que el servicio en Japón “se mantiene comparativamente más estable”, tras haber completado una hora antes las maniobras de restablecimiento en varias zonas de la región de Asia-Pacífico, mientras que Norteamérica “también está mejorando”. Con todo, Microsoft advierte de que “algunos usuarios todavía pueden experimentar problemas intermitentes mientras continúan las acciones de recuperación”. Los ingenieros de la compañía se centran ahora en resolver los focos de interrupción restantes y en “reducir las colas y los retrasos acumulados de correo electrónico”, una tarea que consideran prioritaria tras casi un día de bloqueo. No obstante, la ampliación del plazo de espera de 48 horas para recibir todos los correos continúa activa. Lo que sí ha descartado Microsoft a través de uno de sus vicepresidentes ejecutivos es que el origen de los problemas esté en un ciberataque. “Puedo confirmar que no hay indicios de que esto sea el resultado de una actividad maliciosa”, ha afirmado Charles Lamanna esta madrugada, una versión que Microsoft ha repetido en cada una de sus actualizaciones horarias desde entonces. Afectación menor en la administración pública española En España, fuentes del Ministerio para la Transformación Digital y de la Función Pública han asegurado a EFE que en la Administración General del Estado “el impacto está siendo menor” porque la mayoría de los correos electrónicos de los empleados públicos están alojados en centros de datos propios. Las incidencias en el sector público estatal se han concentrado en los organismos que tienen el correo en la nube de Microsoft y en los trabajadores que utilizan aplicaciones como Teams o el asistente Copilot. Tampoco se ha visto alterada la actividad asistencial en los hospitales de comunidades como Madrid, Catalunya o Galicia, ni la circulación de los trenes de Renfe o el tráfico de los aeropuertos de Aena, aunque el gestor aeroportuario sí ha perdido el correo electrónico en sus servicios centrales y ha tenido que sustituirlo por WhatsApp y llamadas telefónicas. Donde más se ha dejado sentir el apagón es en el sector privado y en las universidades que dependen de la nube de Microsoft para el correo, las reuniones docentes y la edición de documentos. Una histórica caída de 20 horas La caída comenzó el jueves alrededor de las 17.26 hora peninsular española en EEUU y se extendió a lo largo de la noche a Europa, Asia y Oceanía, bloqueando el acceso a herramientas como Outlook, Teams, SharePoint, OneDrive y Copilot. El problema se encuentra en Exchange Online, el motor que gestiona los buzones de correo de Outlook. Los fallos en este sistema comenzaron a arrastrar a cualquier función de Microsoft 365, la plataforma de ofimática de Microsoft, que necesite cruzar datos con el correo electrónico, el calendario o la agenda de contactos. Una cascada que terminó tumbando el centro de administración; algunas herramientas de ciberseguridad y gestión de datos, como Defender para Office 365; las versiones para particulares de Outlook, OneDrive, OneNote y To Do; e incluso servicios de compañías externas, como OpenAI y Anthropic. El origen de esa caída ha ido cambiando en las diferentes explicaciones que ha ofrecido Microsoft. En un primer momento, la multinacional la atribuyó a una “carga elevada” en su infraestructura en varias regiones. Pero poco después lo descartó. “Hemos determinado que el aumento de la carga no se debe a un incremento del tráfico, sino a que varios servidores no están disponibles de forma inesperada, lo que está sobrecargando la infraestructura restante”, informó ya entrada la noche. Hemos supervisado el estado de los cambios aplicados para mejorar la capacidad de servicio y confirmado que no están dando los resultados esperados Microsoft — tras fallar los primeros parches para levantar sus sistemas La razón por la que Microsoft no ha podido levantar sus servicios durante la noche es el propio tamaño de la cascada de fallos. La magnitud de la caída ha provocado un aluvión aún mayor de solicitudes de reconexión que sus servidores han sido incapaces de asumir. Según las actualizaciones de estado publicadas por Microsoft, esa incapacidad se ha debido a un fallo en el sistema encargado de procesar el estado de los servidores, lo que ha provocado que estos dejaran de superar las comprobaciones automáticas y quedaran fuera de servicio. Al desconectarse esa parte de la red, todo el volumen habitual de peticiones se desvió de golpe hacia los servidores restantes, saturándolos y provocando que fueran cayendo uno tras otro. “Hemos supervisado el estado de los cambios aplicados para mejorar la capacidad de servicio y confirmado que no están dando los resultados esperados”, reconocía Microsoft al cabo de las horas. “Los servidores que volvimos a poner en servicio pueden dejar de responder de nuevo una vez que reciban tráfico”. Para romper ese bloqueo, Microsoft decidió bloquear temporalmente parte del tráfico, en un intento de permitir que los servidores volvieran a sus configuraciones previas. Sus equipos de rescate pudieron por fin publicar que estas medidas estaban empezando a tener un “éxito marginal” sobre las 8.00, hora peninsular. “Estamos viendo los primeros avances”, confirmaron en una publicación posterior, a las 8.36. A las 10.14 horas, la compañía comunicó “los primeros indicios de estabilización” y un “aumento de capacidad” de los servidores para asumir tráfico, paso previo a la reapertura progresiva en Asia-Pacífico y Europa. La gran dependencia El enorme impacto de la caída de Microsoft ha disparado las denuncias sobre la gran dependencia que la sociedad digital sufre de un puñado de gigantes tecnológicos. “Los acontecimientos de hoy sirven como recordatorio oportuno de los costes económicos y humanos reales que generan la dependencia de un proveedor y la falta de alternativas para los clientes”, ha manifestado Nicky Stewart, portavoz de la Open Cloud Coalition, una alianza de empresas del sector de la nube, entre ellas Google Cloud y proveedores más pequeños, que presiona a las autoridades europeas para reducir la dependencia de Microsoft y Amazon. “El impacto es considerable: se destruye valor económico, se limita la capacidad de elección y se debilitan nuestra competitividad y resiliencia. Depender en exceso de un único proveedor deja a las empresas y los servicios públicos expuestos a interrupciones y genera riesgos económicos más amplios”, ha continuado. Sin embargo, en los últimos años, las empresas, lejos de reducir su dependencia de estos grandes proveedores, la han aumentado. “Cuenta con muchas ventajas económicas, operativas y demás, pero nos genera una falsa sensación de seguridad, y esto es aplicable tanto al servicio que hemos experimentado hoy”, afirma en un comunicado enviado a elDiario.es José de la Cruz, director técnico en Iberia de la firma de ciberseguridad TrendAI. La realidad es que nosotros somos los responsables de nuestro negocio. Y por ese motivo tenemos que ayudar a que no haya una dependencia de estas plataformas, por muy buenas que sean José de la Cruz — director técnico TrendAI Iberia “La realidad es que nosotros somos los responsables de nuestro negocio, somos los responsables de nuestros datos, somos responsables de la reputación de nuestras compañías. Y por ese motivo tenemos que ayudar a que no haya una dependencia de estas plataformas, por muy buenas que sean”, insiste el experto. Desde la academia también se ha animado a las empresas e instituciones afectadas a utilizar el caso como una llamada de atención. “Las organizaciones deberían ser capaces de responder a algunas preguntas básicas: ¿cuáles de nuestros procesos críticos dependen de un único proveedor?, ¿cuánto tiempo podríamos operar si ese proveedor no estuviera disponible?, ¿cuál es nuestra alternativa para comunicarnos con el personal, los clientes y los reguladores?”, ha apuntado Steven Watt, profesor de Ciberseguridad en la Universidad de St Andrews, en declaraciones a The Guardian . “Un plan de continuidad que depende de la misma plataforma que acaba de fallar no es un plan”, ha añadido. Microsoft asegura que publicará un informe completo con el origen del problema cuando la situación se resuelva, mientras sus acciones apenas se han resentido de la caída global, cayendo poco más de un 1% en las operaciones previas a la apertura de Wall Street.
El gigante tecnológico niega que el apagón se deba a un ciberataque pero aún no puede adelantar cuándo se recuperarán sus servicios, que acumulan 15 horas de caída ACTUALIZACIÓN - Outlook y Teams empiezan a recuperarse en Europa tras una caída global de 20 horas en Microsoft Microsoft acumula más de 15 horas de interrupción global en sus servicios en la nube de Microsoft 365. La caída comenzó el jueves alrededor de las 17:26 (hora peninsular española) en el continente americano y se extendió a lo largo de la noche a Europa, Asia y Oceanía, bloqueando el acceso a herramientas como Outlook, Teams, SharePoint, OneDrive y Copilot. A primera hora de la mañana de este viernes, coincidiendo con el arranque de la jornada laboral en España y el resto de Europa, la compañía ha informado de los primeros avances. “Estamos observando los primeros indicios de estabilización”, confirmaba en una de sus actualizaciones, publicada a las 10.14 hora española. Aunque el servicio seguía degradado, el último parche es el primero que muestra un “aumento de capacidad” de los servidores para asumir tráfico y de la “estabilidad del servicio”, añadía la compañía: “Estamos implementando estas acciones de manera más amplia en las regiones afectadas mientras buscamos lograr una recuperación persistente”. Finalmente, pasadas las 14.horas, Microsoft ha confirmado que sus servicios en Europa empiezan a mostrar una “recuperación sostenida”. No obstante, lo sucedido vuelve a mostrar la gran dependencia que la sociedad digital mantienen con un puñado de gigantes tecnológicos . Qué ha pasado El problema se ha dado en Exchange Online, el motor que gestiona los buzones de correo de Outlook. Fallos en este sistema comenzaron a arrastrar en cadena a cualquier función del ecosistema de Microsoft 365, la plataforma de ofimática de Microsoft, que necesite cruzar datos con el correo electrónico, el calendario o la agenda de contactos. El origen de esa caída ha ido cambiando en las diferentes explicaciones que ha ofrecido Microsoft. En un primer momento, la multinacional la atribuyó a una “carga elevada” en su infraestructura en varias regiones. Pero poco después lo descartó. “Hemos determinado que el aumento de la carga no se debe a un incremento del tráfico, sino a que varios servidores no están disponibles de forma inesperada, lo que está sobrecargando la infraestructura restante”, informó ya entrada la noche. El apagón ha tumbado también el propio centro de administración de Microsoft 365, anulando la vía oficial mediante la que el gigante estadounidense comunica las actualizaciones de estado. Algunas funciones de las herramientas de ciberseguridad, como Defender para Office 365, han quedado a su vez inutilizadas, reconoce la multinacional. Las versiones para particulares de Outlook, OneDrive, OneNote y To Do tampoco funcionan para todos los usuarios. El bloqueo impide también que el asistente de inteligencia artificial Copilot cargue las conversaciones o consulte archivos de trabajo y ha generado fallos en los servicios de compañías externas de este sector, como OpenAI y Anthropic. Lo que sí ha descartado Microsoft a través de uno de sus vicepresidentes ejecutivos es que el origen de los problemas esté en un ciberataque. “Lamentamos que las caídas de hoy hayan causado interrupciones a nuestros clientes y estamos trabajando para resolver el problema. Seguiremos compartiendo más información tan pronto como la tengamos y, por ahora, puedo confirmar que no hay indicios de que esto sea el resultado de una actividad maliciosa”, ha afirmado Charles Lamanna esta madrugada. Por qué no se recupera La razón por la que Microsoft no ha podido levantar sus servicios durante la noche es el propio tamaño de la cascada de fallos. La magnitud de la caída ha provocado un aluvión aún mayor de solicitudes de reconexión que sus servidores han sido incapaces de asumir. Según las actualizaciones de estado publicadas por Microsoft, esa incapacidad se ha debido a un fallo en el sistema encargado de procesar el estado de los servidores, lo que ha provocado que estos dejaran de superar las comprobaciones automáticas y quedaran fuera de servicio. Al desconectarse esa parte de la red, todo el volumen habitual de peticiones se desvió de golpe hacia los servidores restantes, saturándolos y provocando que fueran cayendo uno tras otro. Estamos viendo los primeros avances Equipo de ingenieros de Microsoft — actualización de las 8 de la mañana, tras más de 12 horas de caída Los intentos de los ingenieros por reiniciarlos y aplicar medidas de contingencia chocaron con este mismo fallo. “Hemos supervisado el estado de los cambios aplicados para mejorar la capacidad de servicio y confirmado que no están dando los resultados esperados”, reconoció Microsoft al cabo de las horas. “Los servidores que volvimos a poner en servicio pueden dejar de responder de nuevo una vez que reciban tráfico”. Para romper ese bloqueo, Microsoft ha decidido bloquear temporalmente parte del tráfico, en un intento de permitir que los servidores vuelvan a sus configuraciones previas. Sus equipos de rescate pudieron por fin publicar que estas medidas estaban empezando a tener un “éxito marginal” sobre las 8, hora peninsular. “Estamos viendo los primeros avances”, confirmaron en una publicación posterior, a las 8.36 horas. Cuándo podría volver a funcionar En infraestructuras en la nube con fallos de esta escala, lograr una vía de recuperación no implica una vuelta inmediata a la normalidad. Debido a los numerosos problemas para restaurar los servicios que se han dado durante la noche europea, lo habitual es que los ingenieros de Microsoft vayan reactivando los servicios por tramos, asegurando cada paso antes de arriesgarse a una nueva sobrecarga. “La capacidad del servicio todavía no ha recuperado los niveles normales y su estado sigue siendo variable a medida que se restablece el tráfico de forma controlada”, ha informado el gigante tecnológico en una actualización publicada a las 10.14 hora española: “Nuestra principal línea de actuación sigue centrada en estabilizar el servicio y llevar a cabo una recuperación controlada”. A esta hora la empresa ha logrado restablecer las llamadas, las reuniones y los chats de grupo en Teams. No obstante, sus usuarios siguen sin poder programar citas y configurar otros eventos de la aplicación. Aunque sus equipos están valorando maneras de “acelerar la recuperación”, en condiciones normales ese proceso puede alargarse durante varias horas, incluso un día completo. La propia Microsoft se mueve en estas franjas cuando avisa de que ha ampliado a “48 horas el plazo de espera de los correos electrónicos”, con la intención de “proteger los mensajes retrasados mientras continúa la recuperación del servicio”. Microsoft ha fijado la próxima actualización sobre el estado de la recuperación para las 13.00 horas y asegura que publicará un informe completo cuando la situación se resuelva. En las operaciones previas a la apertura de Wall Street, sus acciones caen en este momento algo más de un 2%.
El ultraderechista Vox , tercer partido en expectativa de voto para el 29N, cifró el crecimiento de votantes en el Censo Electoral de Residentes Ausentes (CERA, el de los electores en el exterior) desde las generales de 2023 en 375.027 . La formación extraparlamentaria Iustitia Europa –cuya única actividad conocida es pleitear contra el Gobierno– dio un incremento todavía mayor: 408.262 nuevos electores . Esas dos cifras fueron las que aceptó acríticamente el Tribunal Supremo para apreciar un "incremento extraordinario" en el censo "que no se había producido con anterioridad a la vigencia de la Ley 20/2022", la de Memoria Democrática para suspender el voto a todos aquellos nacionalizados con esa norma que no hubiera demostrado documentalmente ser hijos o nietos de exiliados. La Oficina del Censo Electoral , el organismo al que el Supremo ordenó analizar a quiénes en concreto correspondía prohibir cautelarmente el voto, ha rebajado en casi 300.000 nombres esas cifras dejado en 113.326 el número de españoles residentes en el extranjero afectados por la medida cautelar decretada el 10 de septiembre. Si se proyecta sobre esa cifra los datos de participación del CERA en 2023, el "peligro fundado, real y serio" de pucherazo que aprecia el Alto Tribunal se quedaría en menos de 10.000 votos emitidos. Al recurrir la suspensión del voto de los descendientes del exilio, el abogado del Estado ya reflejó en su escrito que el tribunal había caído en un error al dar por ciertas esas cifras. "Este incremento extraordinario en el número de electores inscritos en el CERA de españoles residentes en el extranjero y la circunstancia de que tal número está en constante aumento, con cifras de la extraordinaria dimensión expuestas", relataban los magistrados, "son circunstancias que ha de valorar esta Sala, ya que pueden afectar a la transparencia del proceso electoral y a la confianza de la ciudadanía en sus resultados". Sin embargo, el servicio jurídico estatal le recordó que esos datos no se correspondían con los nacionalizados por la ley de nietos que estarían afectados. El letrado aportó un certificado de la Dirección General de Asuntos Consulares del Ministerio de Exteriores en el que se afirmaba que los afectados serían, en realidad, 168.896 . En escritos posteriores, la representación de la Administración General del Estado y del Instituto Nacional de Estadística (el INE, en el que se encuadra la Oficina del Censo Electoral), redujo todavía más los votantes supendidos hasta los 163.020 . Finalmente, y a toda prisa, con los ministros de Exteriores y de Presidencia y Justicia, José Manuel Albares y Félix Bolaños, apercibidos de multas o la apertura de un proceso penal contra ambos, el Gobierno presentó el pasado 28 de octubre dos listas de supuestos afectados en el Alto Tribunal. En la de Exteriores, elaborada tras un enorme esfuerzo de los consulados que aún hoy conservan sus expedientes en papel, aparecían 163.355 personas . Desde Presidencia y Justicia aportaron los datos obtenidos del Registro Civil Digital, un listado con 76.600 identidades. Fuentes del Gobierno advirtieron del escaso rigor de ambas cifras, con repeticiones y personas residentes en España cuya participación no tendría por qué verse afectada. En sus primeros análisis, la Oficina del Censo Electoral ya advirtió sobre la mala calidad de los listados de datos proporcionados con tanta premura. En numerosas ocasiones, las identidades aparecían incompletos, duplicadas o presentaban errores de difícil solución. El resultado es que la cifra inicial de 408.262 votantes manejada por el Supremo al inicio ha quedado reducida a poco más de 113.000 "una vez finalizado el proceso de comprobación exhaustiva ejecutado sobre la información del Ministerio de Asuntos Exteriores", como relata la Oficina del Censo en su último informe, en el que explica que "el número definitivo de electores a los que resulta aplicable la suspensión del ejercicio de sufragio en las elecciones a Cortes Generales del 29 de noviembre de 2026 queda establecido en 113.326 ". El organismo dependiente del INE lo elabora después de realizar las últimas comprobaciones que le han servido para eliminar del listado de votantes suspensos a otros 190 que ya aparecían inscritos en el CERA antes de que entrara en vigor la Ley de Memoria Democrática. Fuentes del Ejecutivo así como diplomáticos implicados en el proceso explican que la mayoría de estas personas no optaron a la nacionalidad española con la intención de votar, sino como una medida de reparación o por tener la posibilidad de instalarse en Europa. Esas 113.326 personas representan el 0,2% de los 38,5 millones de personas que componen el censo electoral del 29N . Si se proyecta sobre ellos el porcentaje de participación que los electores del CERA tuvieron en las últimas generales, el dato se queda en el 0,04% de los 24,6 millones de personas que efectuaron su voto en los anteriores comicios a Cortes . Así pues, el incremento real del censo, que demostraría el presunto fraude electoral que, de la mano de Vox y desoyendo al Ministerio Fiscal y a la Junta Electoral Central parece apreciar el Supremo, afectaría a unos 9.800 sufragios a repartir entre 52 circunscripciones y todas las candidaturas . Ese es el verdadero alcance del "peligro fundado, real y serio" de alterar "el resultado deseado por los españoles en unos futuros comicios", que aprecia la más alta instancia de lo Contencioso-Administrativo en España.
Quizá para ti, el primer gesto de la mañana es desbloquear el móvil y revisar los correos pendientes. Pues bien, si utilizas los servicios de Microsoft y te has levantado con problemas al sincronizar la bandeja de entrada, no estás solo: tanto las apps móviles como las versiones web y de escritorio dan errores de conexión . Y es que Microsoft atraviesa una de las interrupciones más prolongadas de su nube en los últimos meses. El incidente afecta a Exchange Online, Outlook, Teams, Copilot y las herramientas de Microsoft 365 , dejando a empresas, usuarios y organismos operando a medio gas mientras en Redmond tratan de estabilizar sus servidores. Cuándo empezó . Los primeros reportes de acceso a Outlook aparecieron justo antes de las 13:00 horas de la costa este estadounidense —sobre las 19:00 de España peninsular—, momento en el que los fallos empezaron a multiplicarse . En pocos minutos, Downdetector registró cerca de 140.000 notificaciones de incidencia solo en el correo. El problema se propagó hasta alcanzar al menos 74 países y territorios de América, Europa, Asia y África . Es más, el impacto trascendió el ámbito privado y ha paralizado comunicaciones en instituciones como el Ministerio de Exteriores de NUeva Zelanda, el Tribunal Supremo de Filipinas y sistemas gubernamentales en Japón y Singapur . Por qué . La compañía ha atribuido la caída a una "carga elevada" en parte de su infraestructura. Al quedar varios servidores fuera de servicio, el tráfico se redistribuyó hacia otros nodos que terminaron saturados, provocando un desequilibrio y más fallos cuando intentaban reiniciar los equipos. Por su parte, el vicepresidente ejecutivo de Copilot, salió al paso para aclarar que no existen indicios de ciberataque. Ahora bien, pese a no tratarse de un ataque externo, la dependencia de la nube generó un efecto dominó que provocó interrupciones en servicios de terceros como OpenAI y Anthropic. En Xataka Móvil Ya sabemos cuál es el operador que tiene menos averías. Y coincide con el que las resuelve más rápido Sin solución, por ahora . Durante la noche, se han aplicado cambios y parches para recuperar la capacidad de la suite. Sin embargo, horas después la propia empresa tuvo que admitir que las medidas no estaban funcionando como se esperaba . Así, se ha alargado durante toda nuestra madrugada, impidiendo a clientes iniciar sesión y mucho menos refrescar la bandeja de correo. Poco a poco . A primera hora de este viernes, el estado del servicio muestra signos de mejoría. Según detalla la cuenta oficial de Microsoft en X , los arreglos van ofreciendo resultados positivos en la estabilidad y capacidad de los servidores frontend que regresan a la vida. Aun así, la firma de Redmond advierte de que el restablecimiento será progresivo conforme los clientes vuelvan a conectarse y se extiendan los ajustes a todas las regiones afectadas. Por el momento, Microsoft sigue sin dar una estimación sobre la hora exacta en que su plataforma recuperará el 100% de su operatividad. Actualizaremos este artículo en cuanto se restablezcan servicios como Outlook. Imagen de portada | Xataka Móvil En Xataka Móvil | Este mapa de la DGT es más fiable que Google Maps y Waze. Puedes ver todas las incidencias en carretera en tiempo real - La noticia Caída global de Microsoft 365: Outlook, Teams y Copilot siguen recuperándose de forma gradual tras horas de bloqueo fue publicada originalmente en Xataka Móvil por Pepu Ricca .
Una caída global de los servicios de Microsoft ha afectado desde la tarde del jueves al correo electrónico Outlook, a la plataforma de trabajo Teams y al asistente de inteligencia artificial Copilot. Más de 18 horas después de los primeros fallos, la compañía ha informado este viernes de que el acceso a los buzones y la entrega de correos atrasados han empezado a mejorar en Europa, aunque todavía no ha dado por restablecidos sus servicios. En el Reino Unido, el día ha dejado hasta el momento una sucesión de avisos en los que hospitales, colegios y cuerpos policiales pidieron a los ciudadanos que recurrieran al teléfono en lugar de escribir un correo o rellenar un formulario. En Escocia, algunos tribunales han tenido que aplazar vistas pese a que sus sedes permanecieron abiertas. La compañía atribuyó los problemas de conectividad a una «carga elevada» en su infraestructura y reconoció que las primeras medidas para recuperar capacidad no han dado el resultado esperado. A mediodía comunicó avances en Europa y una mejora en Norteamérica, aunque advirtió de que algunos usuarios todavía podían sufrir fallos intermitentes. Charles Lamanna, directivo de Microsoft, dijo a la BBC que la interrupción no se debía a un incidente de ciberseguridad y que no había indicios de hackeo, pero la empresa no ha detallado qué desencadenó el problema ni cuándo quedará resuelto por completo. Downdetector, una plataforma que recopila avisos de usuarios sobre fallos en servicios en línea, recibió notificaciones desde más de 70 países. Outlook registró un pico cercano a los 140.000 reportes, una cifra que no constituye un recuento de personas ni de organizaciones afectadas. La BBC situó en unos 430 millones el número de usuarios de Microsoft 365, pero esa estimación corresponde al conjunto de la plataforma, no a quienes han perdido el acceso. También hubo incidencias fuera del catálogo de Microsoft, con OpenAI y Anthropic también con problemas vinculados a servicios del grupo. En la sanidad británica, Rachel Harrison, secretaria nacional del sindicato GMB, que representa a trabajadores de los servicios de ambulancias, explicó que quienes atienden las líneas de emergencias 999, y la de atención sanitaria urgente, 111 «no pueden remitir los datos de los pacientes de la forma habitual», lo que ha provocado una acumulación considerable de trabajo. NHS England, el servicio de sanidad de Inglaterra, señaló que la avería ha afectado «inevitablemente» al trabajo del personal y que los servicios locales han activado sus protocolos para fallos informáticos, que prevén el uso de otros sistemas o de documentación en papel cuando es posible. La instrucción para los pacientes de momento es acudir a las citas salvo aviso expreso y seguir llamando al 999 en caso de emergencia. Varios centros hospitalarios en todo el país advirtieron de que ciertas consultas y solicitudes no urgentes pueden tardar más de lo habitual por los problemas en el correo del personal y en algunos sistemas administrativos. En atención primaria, el problema no es necesariamente la consulta que ya figura en la agenda, sino lo que debe ocurrir antes o después de ella. «No tenemos acceso al correo del NHS, así que no podemos ver las solicitudes de recetas ni los mensajes de los pacientes», explicó un médico de familia. Otro explicó a la BBC que no puede enviar derivaciones porque su consulta utiliza para ello el correo cifrado del servicio de salud. Además, la National Pharmacy Association señaló que algunas farmacias tienen dificultades para ponerse en contacto con los médicos de cabecera y con los pacientes, y su portavoz advirtió de que «la dispensación de algunos medicamentos con receta puede sufrir retrasos». Fuera de la sanidad, la avería ha obligado a varias fuerzas policiales a distinguir entre los avisos que pueden esperar y los que necesitan una respuesta inmediata. La policía de Dorset, entre otros cuerpos, informó de que no puede recibir formularios de su página web y pidió a quienes tengan que comunicar un asunto urgente que llamen por teléfono. Además, el Ministerio de Relaciones Exteriores de Nueva Zelanda ha enviado un aviso indicando que su «capacidad para recibir correos electrónicos se ha visto afectada por la interrupción global de Microsoft», lo que repercutía en «todas las embajadas, consulados y oficinas de representación del país en todo el mundo». El ministro de Economía de Japón , Ryosei Akazawa, advirtió en la prensa local de que la avería tendría «un impacto significativo» debido al elevado número de personas que utilizan los programas de Microsoft.
Las autoridades de la prefectura de Calais han advertido de una amenaza de bomba en la estación de Calais-Fréthun, en el norte de Francia. La alerta ha provocado la suspensión de la circulación ferroviaria hasta las 11.20 horas. En su cuenta en X, han advertido de que la verificación de la amenaza estaba «en curso» mientras que han pedido a los ciudadanos que «sean prudentes» y se mantengan informados sobre nuevas actualizaciones a través de canales oficiales. «Esto podría tener un impacto en el tráfico», han dicho. Hora y media después, en torno a las 11.20 horas, han puesto otra publicación en la que han confirmado que habían concludio la verificación y que han reanudado el tráfico vial. La compañía... Ver Más
📲 ¡Pincha aquí y sigue el canal de WhatsApp de Maldita.es para que no te la cuelen! ¿De qué hablamos en este tema? ¿Qué cambios se han introducido? ¿Quién había aprobado que se pudiera votar utilizando el DNI digital? ¿Quién compone la Junta Electoral Central? ¿Se trata de una reforma introducida por el Gobierno? ¿Se puede utilizar la app MiDGT para acreditar la identidad en una votación? ¿El voto con DNI digital se ha usado ya en algunas elecciones? La falta del QR: la gran crítica a este cambio. ¿Cómo funciona y qué implicaciones tiene en el voto? ¿Posibilita esto un fraude electoral? ¿Se pueden generar identidades falsas de personas para votar? ¿Qué habría que hacer y saber para votar suplantando a otra persona? ¿A qué penas se exponen quienes votan con una identidad falsa? ¿Qué cambios se han introducido? Desde el 5 de noviembre de 2026 , tras la autorización de la Junta Electoral Central (JEC), se puede votar con un DNI físico y digital . Entre septiembre de 2025 y marzo de 2026 se pudo votar así en las elecciones autonómicas de Extremadura (diciembre de 2025), Aragón (8 de febrero de 2026) y Castilla y León (15 de marzo de 2026). La JEC suspendió el 26 de marzo esta posibilidad hasta que se garantizase un método seguro de identificación electrónica del votante. El 27 de octubre de 2026, en el marco de las elecciones generales del 29 de noviembre , el Consejo de Ministros acordó preparar las mesas electorales para que los votantes puedan identificarse con la aplicación MiDNI al dotarlas de un dispositivo de lectura de código QR . La orden , publicada el 29 de octubre de 2026 en el BOE, encarga a Correos que entregue y recoja “los dispositivos necesarios para que la Mesa pueda garantizar el uso de la aplicación MiDNI por parte del electorado en el momento de la identificación de cada votante” . El 18 de septiembre de 2025 , la Junta Electoral Central (JEC) señaló que el DNI digital era “un medio de acreditación de la identidad del votante válido por ser un documento oficial que incluye la fotografía del votante”. Pero el 26 de marzo , tras un escrito del Partido Popular y la Junta de Andalucía, la JEC suspendió los acuerdos relativos a este asunto de 2023 , 2025 y 2026 hasta que “se garantice que el control de la verificación de la identidad de los electores por estos sistemas es suficientemente segura”. ¿Quién había aprobado que se pudiera votar utilizando el DNI digital? La Junta Electoral Central aprobó el uso del DNI digital el 5 de noviembre de 2026 para identificarse al votar . Según explican en el acta 334/2026 , lo han aprobado tras revisar el acuerdo de marzo de 2026, en el que se suspendía el uso de MiDNI y MiDGT como medio de identificación ante la Mesa electoral. Hasta entonces ha estado suspendido hasta que se garantizase “un dispositivo en cada Mesa Electoral con acceso a la aplicación MiDNI”. La formación Iustitia Europa interpuso ante el Tribunal Supremo un recurso ante el Tribunal Supremo solicitando “la adopción urgente de medidas cautelarísimas, inaudita parte ( sin escuchar a la parte afectada ), ante la proximidad de las elecciones generales del 29 de noviembre ”. Según la Agencia EFE , el 10 de noviembre de 2026 el Supremo rechazó suspender de manera urgente esta decisión de la Junta Electoral Central. El gabinete de prensa del Tribunal Supremo aseguró a Maldita.es a través de una conversación telefónica que se ha dado de plazo hasta el viernes 13 de noviembre de 2026 a las 15:00 horas a la Junta Electoral Central para personarse y presentar alegaciones. El Ministerio del Interior admitió en un informe que votar sin QR no da “plena seguridad". Interior envió a la JEC un informe de la Policía Nacional que “acredita la plena seguridad de la aplicación MiDNI para la verificación de la identidad mediante la lectura de un código QR” . Se trata de un cambio de criterio respecto a su posición anterior, cuando destacó en un informe que la solicitud de un código QR implicaba "un mayor requisito de control para la versión digital del DNI, que la que existe en relación con el documento físico, sin que exista una justificación para ello". ¿Quién compone la Junta Electoral Central? La ley electoral (LOREG) establece en su artículo 9 que este organismo, que se conforma al inicio de cada legislatura, lo componen ocho vocales magistrados del Tribunal Supremo que se eligen en un sorteo realizado por el Consejo General del Poder Judicial y cinco vocales , catedráticos de Derecho, Ciencias Políticas o Sociología en activo, designados a propuesta de los grupos parlamentarios del Congreso de los Diputados. El presidente y vicepresidente de la JEC se eligen entre los magistrados en la sesión constitutiva del órgano. También estarán sentados en la JEC el secretario general del Congreso de los Diputados y el director de la Oficina del Censo Electoral. Este último, con voz pero sin voto . En este enlace puedes consultar a los miembros de la Junta Electoral Central desde el 6 de febrero de 2025 en la XV legislatura. ¿Se trata de una reforma introducida por el Gobierno? La reforma la planteó el Gobierno de España en 2025, pero fue aprobada por la Junta Electoral Central . En abril de 2025, cuando se presentó el DNI digital, ya se recogía el “ ejercer su derecho al voto ” como uno de los posibles usos de la versión electrónica del DNI para acreditar la identidad del titular. ¿Se puede utilizar la app MiDGT para acreditar la identidad en una votación? Desde 2023 y hasta las elecciones de Castilla y León del 15 de marzo de 2026 . La Junta Electoral Central acordó el 16 de febrero de 2023 como “un medio de acreditación de la identidad válido” del votante la presentación del carnet de conducir a través de la aplicación MiDGT. Según explica este órgano, se trata de un “documento oficial que incluye la fotografía del votante”, como establece el artículo 85.1 de la LOREG. Pero el 26 de marzo suspendió su uso hasta que se pueda “garantizar” que el uso de estas apps sea “seguro”. ¿El voto con DNI digital se ha usado ya en algunas elecciones? Sí, con el DNI digital se pudo votar en las últimas autonómicas de Extremadura, Aragón y Castilla y León . Por ejemplo, la Junta Electoral de Aragón publicó una resolución el 24 de enero de 2026 en la que confirma la validez del votante “mediante el acceso por su titular” a la app MiDNI “delante de los miembros de la mesa”. Maldita.es preguntó en marzo de 2026 a las juntas electorales provinciales y autonómicas de Castilla y León, Aragón y Extremadura si tienen constancia de que se haya usado el DNI digital para identificarse en las mesas electorales, pero a fecha de publicación de este artículo no hemos obtenido respuesta de todas ellas. La Junta Electoral de Extremadura indicó a Maldita.es por email que “ no constan incidencias ” y la Junta Electoral Provincial de Cáceres aseguró por teléfono a Maldita.es que no han tenido notificaciones de incidencias por esta materia. La Junta Electoral de la provincia de Soria indicó a Maldita.es que tuvo constancia de al menos un uso del DNI digital en los comicios del 15 de marzo de 2026, pero no se registraron incidencias . Por su parte, en la provincia de Valladolid tampoco han tenido conocimiento de problemas con la app. En Zamora aseguran a Maldita.es no haber recibido llamadas con incidencias por el uso de MiDNI , y sí tienen constancia de que se utilizó tanto esta aplicación como la de la DGT para votar. El 17 de marzo, las juntas provinciales de Teruel y Huesca respondieron que “ La falta del QR: la gran crítica a este cambio. ¿Cómo funciona y qué implicaciones tiene en el voto? La app MiDNI genera códigos QR temporales, que duran unos segundos y están validados por la Policía Nacional , para acreditar la identidad de los votantes, del mismo modo que los genera para habilitar otros trámites administrativos. La Policía Nacional explica en la web del DNI electrónico que el QR “ha sido generado por Policía Nacional y te da la seguridad de que tus datos son auténticos en ese mismo momento” . Es decir, sin el QR no es posible garantizar que los datos que se muestran en la pantalla de la aplicación son reales y que no hayan sido manipulados. Este QR conecta con un registro centralizado con la Policía Nacional a través de un QR . Un DNI digital sin QR no permitiría saber si el DNI mostrado es efectivamente el real, igual que una fotocopia del DNI no permite probar que el DNI físico es como la fotocopia muestra. Cuando enseñas tu DNI físico, la propia existencia del DNI es ya una barrera a la falsificación. No todo el mundo puede falsificar un DNI, porque generar esa tarjeta de plástico ya necesita unos materiales y una maquinaria especializada. Por eso el QR, según la propia web del Ministerio del Interior , “garantiza que los datos son auténticos en ese mismo momento”. La persona que lo escanea ve los datos reales asociados a ese QR en una pantalla distinta a la de la persona que se quiere identificar. Esos datos, y ese QR, no se pueden falsear. La JEC aprobó su uso el 5 de noviembre de 2026 después de que el Ministerio del Interior confirmase que las mesas electorales de los comicios del 29 de noviembre dispondrán de un dispositivo con cámara y navegador que tiene incorporado el verificador QR de la web oficial de MiDNI . Según el acta 334/2026 , “permite comprobar con todas las garantías necesarias el código QR temporal generado por la aplicación, el cual deberá abrirse delante de la Mesa” . Esto supone un cambio de criterio respecto a lo que la JEC aseguró el 5 de marzo de 2026, argumentando que no es necesario generar el código QR , al indicar que “ es suficiente con acceder por su titular a la aplicación denominada "MiDNI" delante de los miembros de la mesa electoral y a la vista del documento de identidad con fotografía que se genera en el dispositivo”. En las resoluciones publicadas en 2026 por la Junta Electoral de Castilla y León y la Junta Electoral de Aragón se recogía lo mismo que establece la JEC: solo era necesario abrir la app MiDNI o MiDGT delante de los miembros de la mesa electoral y dejarlo a la vista “sin necesidad de generar un código QR”. ¿Posibilita esto un fraude electoral? La identificación sin validar el QR podría permitir que alguien, conociendo los datos de identidad y censales de otra persona (DNI, fecha de nacimiento, en qué mesa vota…) pudiera generar una versión manipulada con el objetivo de emitir este voto. El sistema puede ser más o menos sofisticado: desde generar sólo una captura de la aplicación a generar un clon de la aplicación que se pueda abrir como el original, mostrando la identidad manipulada. La escala aumentaría si un gran número de personas se organizara y tuvieran el acceso a los datos necesarios. Individualmente el riesgo se limita a las personas que conoces o a cuyos datos tengas acceso , pero en el caso de un conjunto de personas organizadas con acceso al censo e información potencialmente recogida de elecciones anteriores, como abstencionistas habituales, el riesgo y la escala aumentan. ¿Se pueden generar identidades falsas de personas para votar? No puedes votar con una identidad inventada, hay que estar en el censo . Para ejercer el derecho a voto hay que estar inscrito en el censo, como recoge el artículo 2.2 del Régimen Electoral General. Y, además, hay que estar empadronado para constar en el censo, un trámite que realizan los ayuntamientos (artículo 32.2). Por tanto, no puedes crear una identidad con inteligencia artificial e ir a votar: en la mesa tienen un listado con el nombre y DNI de las personas censadas que pueden ejercer el derecho a voto. ¿Qué habría que hacer y saber para votar suplantando a otra persona? Como ya te explicamos en Maldita.es para poder suplantar la identidad de un votante habría que tener acceso a la siguiente información: Conocer sus datos censales : saber que la persona a la que vamos a suplantar está inscrita en el censo, en qué mesa vota, nombre y apellidos y DNI. Estar seguro de que no ha votado anteriormente dado que los miembros de la mesa anotan cuando alguien que está en el censo ya ha votado. Que nadie lo impugne (interventores, apoderados, miembros de la mesa, etc). ¿A qué penas se exponen quienes votan con una identidad falsa? Votar con un DNI falsificado, ya sea con inteligencia artificial o con otro método, es un delito . Pero no solo al ir a votar, porque la falsedad documental también se castiga en otros contextos. La ley electoral (LOREG), en su artículo 142, indica que votar “dos o más veces en las mismas elecciones o votar sin capacidad para hacerlo supone una pena de prisión de seis meses a dos años, multa de seis meses a dos años e inhabilitación especial para empleo o cargo público de uno a tres años”. Además, votar empleando un DNI falsificado implica un delito de falsedad documental . El artículo 392 del Código Penal castiga con penas de cárcel de seis meses a tres años, más multas de seis a doce meses, a los particulares que alteren o simulen un DNI. La suplantación de identidad , llamada "usurpación del estado civil" según el Código Penal, también supone penas de prisión de seis meses a tres años. ¿Crees que te ha llegado un bulo? Verifica en nuestro chatbot de WhatsApp (+34 644 229 319) *En una versión anterior de este artículo ponía que para poder suplantar la identidad de un votante había que conocer, entre otra información, su fecha y lugar de nacimiento y su grado de escolaridad. El 16/03/2026 hemos retirado la mención a estos datos. *Artículo actualizado el 17/03/2026 para incluir las respuestas de las juntas provinciales de Teruel y Huesca. *Artículo actualizado el 26/03/2026 para incluir la suspensión por parte de la JEC del uso del DNI digital. *Artículo actualizado el 27/03/2026 para añadir que el Ministerio del Interior afirma que ha enviado a la JEC un informe de la Policía Nacional que “acredita la plena seguridad de la aplicación MiDNI para la verificación de la identidad mediante la lectura de un código QR”. *Artículo actualizado el 11/11/2026 para incluir la autorización por parte de la JEC del uso del DNI digital en los próximos comicios.
En los últimos meses se han producido movilizaciones contra la carestía de la vivienda en varios países europeos: España, Portugal, Italia... Para el 20 de noviembre se esperan manifestaciones sobre este tema en toda Europa . Aunque la izquierda lleva mucho tiempo abordando este asunto y lo ha aprovechado en algunas elecciones, sobre todo en las locales, la extrema derecha también pretende sacar partido de la crisis que atraviesa el continente . Siguiendo el ejemplo de sus homólogos en Europa, Marine Le Pen ha decidido convertirlo en uno de los pilares de su campaña. ¿Qué propone la extrema derecha ante la crisis de la vivienda? ¿Cuál es su balance tras su paso por el poder? Entrevista con Sarah Coupechoux , responsable de la misión Europa en la Fundación para la Vivienda de los Desfavorecidos, que ha publicado recientemente un informe sobre el tema titulado “La extrema derecha en Europa: en peligro las personas alojadas en infraviviendas”. “Mediapart”: ¿Cuáles son las características de la crisis de la vivienda en Europa que está provocando movilizaciones en países tan diferentes como Alemania, España o Italia? Sarah Coupechoux: El punto en común de esta crisis es que, en toda Europa, el acceso a la vivienda se ha vuelto cada vez más difícil, ya sea para compra o para alquiler. Los precios se han disparado tanto que las familias ya no pueden permitirse una vivienda. Esta crisis afecta ahora a todas las franjas de la población, tanto a los jóvenes —que tienen cada vez más dificultades para independizarse de sus padres— como a las personas mayores, como se ha visto en España con el desahucio de Maricarmen Abascal , quien, a sus 87 años, ya no podía pagar el alquiler. Pero, efectivamente, si tomamos como ejemplo los Países Bajos, Alemania o España, tienen historias muy diferentes en lo que respecta a la vivienda. En Alemania, el mercado está compuesto mayoritariamente por inquilinos, con un importante parque de viviendas sociales que, históricamente, ha ido pasando progresivamente al sector privado. Se trata de un mercado que sufrió con retraso la crisis de la vivienda y cuyos inquilinos se beneficiaron durante mucho tiempo de una fuerte protección. Si tomamos el ejemplo de España, nos encontramos ante un mercado dominado por los propietarios, un legado del franquismo. Tras la crisis de 2008, los fondos de inversión apostaron fuerte por este mercado, los precios se dispararon y también los tipos de interés de las hipotecas. La generación joven ya no puede acceder a la propiedad, y ello en un mercado en el que el parque de alquiler está muy poco desarrollado y donde el parque de viviendas sociales es inexistente. Se ve que no hay válvula de escape. ¿Qué salidas políticas puede tener esta crisis? Hemos visto que la izquierda ganó las elecciones con este tema en Berlín, pero usted demuestra que la extrema derecha también está desempeñando su papel con cierta eficacia. En Francia, Marine Le Pen ha situado la vivienda en el centro de su campaña. Marine Le Pen se inspira claramente en sus compañeros de la extrema derecha europea, ya que en Hungría, en los Países Bajos o en Irlanda, esos partidos han llevado a cabo campañas estableciendo vínculos simplistas entre la crisis de la vivienda y la inmigración. Ella se suma a esa corriente, que es una corriente europea. Estos discursos pueden ser muy eficaces porque tienen un gran eco entre la población, que vive como un descenso social la imposibilidad de acceder a la propiedad. Pienso, en particular, en todas aquellas personas de zonas rurales que suelen comprar una casa cuando se casan. Y ahora, incluso alejándose de los centros urbanos, eso es imposible. Las personas que llevan años esperando una vivienda social —2,9 millones de hogares en Francia— pueden tener la impresión de que hay quienes se les adelantan, de que se favorece a los extranjeros y estos ocupan su lugar. Habla usted del welfare chauvinism (chovinismo social) como el rasgo común de la extrema derecha europea en materia de política de vivienda. ¿En qué consiste? Es la idea de un Estado del bienestar, de un Estado protector que solo beneficiaría a los nacionales. La extrema derecha puede defender el desarrollo del parque de viviendas sociales, pero siempre y cuando se rija por la prioridad nacional. Eso es lo que defendió Marine Le Pen en su discurso sobre la vivienda al referirse a un sistema de vivienda social que, según ella, hoy en día “beneficia prioritariamente a una inmigración incesante y anárquica”. En los Países Bajos, la incisiva campaña de Geert Wilders, del Partido por la Libertad (extrema derecha), que ganó las elecciones legislativas de 2023 , se centró en el hecho de que las viviendas sociales se asignaban en su mayoría a los extranjeros, y en particular a los solicitantes de asilo. Lo cual es totalmente falso [solo el 7 % de las viviendas municipales disponibles se asignan a refugiadas y refugiados —ndr]. La falta de viviendas es consecuencia de las políticas públicas aplicadas desde hace años, pero es más sencillo presentar a los extranjeros como los responsables de esta escasez. Otra característica de las políticas de vivienda de la extrema derecha es que, tras una retórica “protectora”, rechazan cualquier regulación del mercado. Sí, totalmente. Detrás de esas fórmulas que invocan un Estado protector, en realidad, lo que estos partidos persiguen sobre todo es liberalizar el mercado y eliminar todas las salvaguardias —cuando existen— que protegen a los hogares más vulnerables. Están a favor de un mercado completamente libre. Votan en contra del control de los alquileres, en contra de la regulación de los alquileres de corta duración como los de Airbnb, en contra de la tributación de las segundas residencias, etc. Estos partidos abogan por menos normas y menos restricciones en la construcción, lo que puede dar lugar a un deterioro de las condiciones de habitabilidad. Pero esto también es válido en lo que respecta a las obligaciones de renovación energética y a la lucha contra las pérdidas térmicas de los edificios, a lo que la extrema derecha siempre se opone. Lo hemos visto, por ejemplo, en Italia, donde las llamadas políticas de “simplificación” de Giorgia Meloni han llevado a declarar “habitables” espacios mucho más reducidos, tanto en superficie como en altura de los techos. El argumento de estos partidos es fomentar la construcción mediante la desregulación, pero su balance en este aspecto es más que mediocre. En Italia, donde Giorgia Meloni había prometido un “choque de la oferta”, estamos muy lejos de ello. Las recientes manifestaciones de los jóvenes allí han demostrado que, en realidad, el Gobierno había contribuido al desarrollo de una oferta privada para estudiantes a precios inasequibles. La extrema derecha europea también se dirige a un electorado profundamente apegado a la propiedad. El deseo de ser propietario está muy arraigado a escala europea, y lo mismo ocurre en Francia. Ser propietario de una vivienda es una garantía de éxito social y al mismo tiempo de seguridad para el futuro, para la jubilación, para legársela a los hijos, etc. El lema “todos propietarios” tiene sus límites, ya que pedir un préstamo a tipos de interés muy elevados y encontrarse en dificultades para devolverlo o mantener la vivienda no es necesariamente deseable. Esta no puede ser la única solución en materia de vivienda. Como mencionaba al principio, es necesario contar con válvulas de escape: es decir, un mercado de alquiler accesible, un parque de viviendas sociales, alojamientos de emergencia… Y es que estos partidos tienden a mantener un discurso muy estigmatizador hacia quienes no logran ser propietarios, contra los okupas que vulneran el derecho de propiedad y los inquilinos morosos. No obstante, hay que recordar que la extrema derecha, en nombre de la defensa de la propiedad, siempre aboga por flexibilizar los impuestos de sucesiones, lo que, evidentemente, beneficia a los hogares más acomodados. Al mismo tiempo, allí donde ha estado en el poder, el número de personas sin hogar se ha disparado. Sí, el ejemplo finlandés es interesante en este sentido. Finlandia ha sido durante mucho tiempo un país modelo en las políticas de lucha contra la falta de vivienda. En los últimos treinta años han reducido drásticamente el número de personas sin hogar gracias a un modelo denominado “la vivienda primero”, que consiste en ofrecer primero una vivienda a las personas y, después, proporcionarles acompañamiento social. Pero cuando la extrema derecha llegó al Gobierno dentro de una coalición, se produjeron recortes importantes en la construcción de viviendas sociales, en las ayudas a la vivienda y en los presupuestos destinados a los colectivos vulnerables, y el número de los sin techo volvió a aumentar. Las personas mayores con pocos recursos, los jóvenes en situación de precariedad y las personas con problemas de salud o de adicción se han visto gravemente afectadas por esta política. Traducción de Miguel López
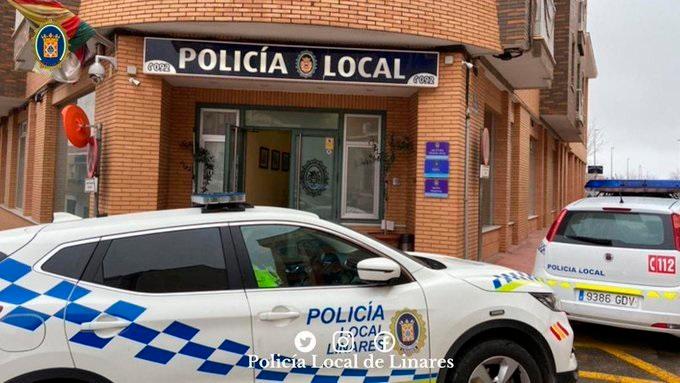
El Ayuntamiento de Linares y su compañía aseguradora han reconocido la vulneración del derecho al honor de una vecina y han acordado indemnizarla de forma conjunta y solidaria con 15.000 euros, después de que la Policía Local difundiera públicamente su imagen sin pixelar a través de sus redes sociales oficiales. El acuerdo, recogido por Europa Press, ya se ha ejecutado y se ha abonado la cantidad acordada a la perjudicada. Los hechos se remontan a una publicación realizada en la cuenta oficial de Instagram de la Policía Local de Linares. En dicha publicación se mostraba el rostro de la afectada, lo que permitió su identificación pública y la vinculó con un accidente de tráfico en el que se la relacionaba con la conducción bajo los efectos del alcohol. Según ha informado el despacho CH Abogados, la mujer interpuso una demanda contra la administración local y su aseguradora por la vulneración de los derechos fundamentales al honor y a la propia imagen, reclamando una compensación por los daños y perjuicios ocasionados. El procedimiento judicial llegó a iniciarse y, durante la celebración de la vista oral, declararon varios agentes de la Policía Local. Sin embargo, ninguno de los comparecientes pudo identificar quién era la persona responsable de gestionar las redes sociales de la Jefatura en el momento de los hechos ni quién había realizado concretamente la publicación. Esta falta de identificación obligó a interrumpir el juicio para acordar la práctica de nuevas diligencias y señalar una fecha posterior para su continuación, con el fin de que compareciera el encargado de las redes sociales. No obstante, antes de alcanzar dicha fecha, el Ayuntamiento de Linares y la compañía asegurado alcanzaron el acuerdo con la representación de la perjudicada. La resolución ha sido homologada mediante el Auto 168/2026, de 28 de octubre, dictado por la Sección de lo Contencioso-Administrativo del Tribunal de Instancia de Jaén, Plaza número 2, declarando finalizado el proceso. El letrado Carlos Chamorro ha manifestado que este caso “trasciende la propia indemnización económica” y plantea un debate sobre los límites de las administraciones públicas y el respeto a los derechos fundamentales. “Una persona puede cometer un error, puede verse involucrada en un incidente o incluso ser investigada (...). Pero nada de eso significa que pierda sus derechos fundamentales ni que cualquiera pueda exponerla públicamente”, ha aseverado. Asimismo, el abogado ha rechazado el argumento de la defensa del Ayuntamiento, que justificaba la publicación bajo una finalidad de concienciación ciudadana. “Concienciar a la población no puede convertirse en una excusa para vulnerar el honor, la intimidad o la propia imagen de una persona”, ha señalado Chamorro, incidiendo en que existen otras vías para realizar campañas de seguridad vial sin utilizar el rostro de un ciudadano. “Las redes sociales de una Administración no son un espacio ajeno a la ley ni una zona libre de derechos fundamentales”, ha concluido el letrado, advirtiendo sobre la estigmatización social y el impacto familiar y laboral que sufren las personas afectadas por este tipo de publicaciones oficiales.
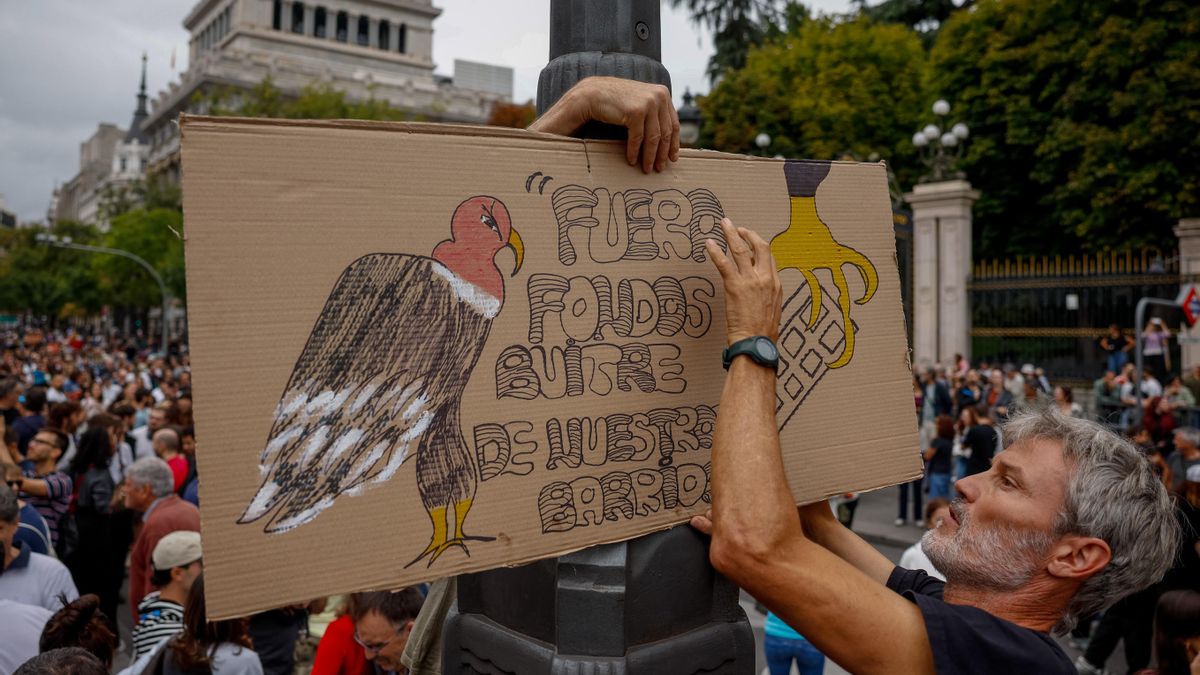
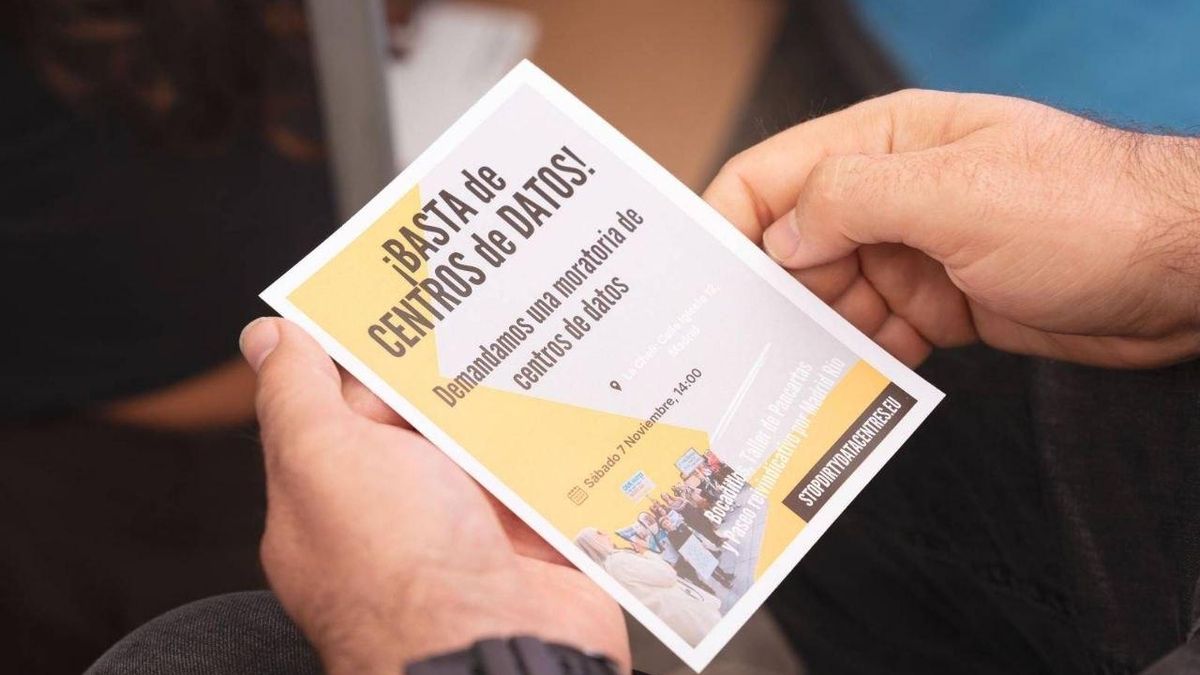
España concentra una veintena de los 75 actos convocados este fin de semana en Europa para exigir una moratoria en la construcción de estas infraestructuras, así como reglas claras sobre el consumo de energía y agua Los trucos contables de las grandes tecnológicas camuflan hasta un 85% de la contaminación de la inteligencia artificial Zaragoza, Madrid, Barcelona, Huelva, Helsinki, Viena, París, Dublín, Bruselas, Milán, Marsella, Londres, Ámsterdam. La lista de la primera movilización de protesta contra los centros de datos a nivel europeo se extiende hasta las 75 ciudades. Manifestaciones, actos de protesta y puntos de información tendrán lugar este viernes y sábado bajo el lema Stop Dirty Data Centres (Paremos los centros de datos contaminantes), convocados por unas 102 organizaciones y colectivos adheridos. España, con hasta 20 eventos coordinados en grandes y pequeñas localidades, lidera la protesta. La chispa contra estas infraestructuras, fundamentales en el entrenamiento y despliegue de inteligencia artificial, saltó hace un año a nivel local. Especialmente, contra aquellas de mayor tamaño cuyo consumo eléctrico puede rivalizar con ciudades enteras, conocidas como hiperescalares . Desde entonces, cada vez más colectivos de distintos ámbitos, desde plataformas vecinales a ecologistas, pasando por organizaciones de derechos digitales, sindicatos, académicos y observadores de transparencia, se han organizado para impugnar la construcción “descontrolada” de centros de datos y los efectos sociales no deseados de la IA. Están convencidas de que el movimiento debe tener carácter continental, ya que de nada sirve frenar en un solo territorio. “Había que hacerlo a nivel europeo y apoyándonos entre todos para evitar que, al expulsar un centro de datos de un país, aparezca en el de al lado”, explica Aurora Gómez, portavoz de la plataforma Tu Nube Seca Mi Río, una de las más activas a nivel nacional e internacional. Ese respaldo mutuo resulta determinante porque las regiones más afectadas suelen ser las menos pobladas. “Los que están avanzando en las zonas rurales son los más grandes, porque es donde hay más territorio y más posibilidad de extraer recursos, pero sobre todo porque hay más diferencia de poder”, denuncia la activista en conversación con elDiario.es: “Un agricultor, como nos pasa en Trigueros (Huelva) o en un pueblo de Huesca, tiene mucha menos capacidad de luchar o incluso contratar abogados en su zona”. Moratoria a la construcción Toda la movilización gira alrededor de una única petición: una moratoria en la construcción de centros de datos que permita aprobar leyes sobre su transparencia, así como su consumo de energía y agua . “Están jugando al salvaje Oeste: meterlo todo deprisa y corriendo antes de que dé tiempo a regular nada”, avisa Gómez. “La moratoria sería un debate con los políticos y la ciudadanía para decidir qué centros de datos queremos y qué es lo que consideramos hiperescala. Y no construir ninguno más para que nos dé tiempo a regular”. Los estudios muestran que tanto el número como la potencia de los centros de datos se han disparado desde 2020, con crecimientos acelerados desde 2024. Sin embargo, la disparidad de empresas operadoras y de servicios que prestan impide que existan siquiera registros oficiales para cuantificar el fenómeno. La consultora EY calcula que en Europa hay unas 3.000 de estas infraestructuras en Europa, aproximadamente un 30% más que hace siete años, con otros 565 proyectos ya en marcha en 21 países. Manifestación contra los centros de datos en Zaragoza. Las cifras más fiables son las que miden la potencia instalada en mercados concretos. En el gran polo europeo de los centros de datos (denominado el FLAP-D, siglas de Fráncfort, Londres, Ámsterdam, París y Dublín) la capacidad operativa pasó de 1,8 gigavatios (GW) en 2019 a 3,8 GW en el primer semestre de 2026, más del doble en siete años, según la consultora inmobiliaria y de gestión de inversiones JLL. En España, uno de los mercados de mayor crecimiento, al cierre de 2025 se contabilizaban cerca de 100 centros de datos comerciales y 439 megavatios (MW) de potencia instalada, un 24% más que un año antes. Según los cálculos de la patronal, SpainDC, la capacidad puede dispararse hasta los 2.537 MW en 2030, lo que implicaría multiplicarla por seis . Incluso el Gobierno ha alertado de que ese aumento tan “abrupto” de la demanda tendría “consecuencias indeseadas” sobre los precios de la electricidad y las emisiones contaminantes. En un informe preparado por los ministerios para la Transición Ecológica, de Economía y de Transformación Digital presentado este jueves, el Ejecutivo defiende la necesidad de regular el sector a través del real decreto presentado el pasado agosto. Una norma con medidas sobre el uso de energía que el sector ha tachado de “inasumibles” , negando también “la urgencia” que argumenta el Gobierno para aprobarlas. Rechazo global El Gobierno ha defendido en numerosas ocasiones la necesidad del real decreto que ayude a frenar un descontento social creciente contra los centros de datos y la inteligencia artificial en general. A través de ministros como Óscar López, el Ejecutivo ha tratado de transmitir la idea de que la regulación es lo único que puede evitar que las incipientes movilizaciones en España y Europa se conviertan en las masivas protestas que estas instalaciones han desencadenado en EEUU. Este movimiento ha sido, de hecho, uno de los más transversales y unánimes de las elecciones de medio mandato celebradas esta semana. De los 34 referéndums sobre la expansión de los centros de datos que se han celebrado junto a las votaciones regionales, las empresas tecnológicas han perdido 33. Las consultas, que incluían desde moratorias en la construcción hasta la imposición de más medidas de transparencia, han tenido apoyos superiores al 80% en la mayoría de casos. Manifestación frente a la sede de OpenAI en San Francisco (EEUU), el pasado 21 de septiembre. En EEUU, donde el boom de centros de datos es anterior y aún más explosivo que en Europa, está dejando conflictos sociales, medioambientales y económicos. El principal es la subida de la factura de la luz para los vecinos por el aumento de la demanda. Un fenómeno que también está directamente relacionado con el aumento de la contaminación del aire, con centrales de carbón extendiendo su vida útil y la instalación de nuevas turbinas de gas adyacentes a los centros de datos. Pero que también se deja notar en la inquietud de las comunidades con escasez de agua por el consumo de estas instalaciones, así como el deterioro de la calidad de vida por la pérdida de espacios naturales, la multiplicación de subestaciones eléctricas, líneas de alta tensión y el ruido constante de los sistemas de ventilación. “Aquí el sistema eléctrico es diferente al de Estados Unidos. La manera en la que la gente va a empezar a notar esto quizás sea algo distinta en España, pero creemos que también se va a empezar a sentir fuerte y es uno de los motivos de preocupación ciudadana de cara a la movilización”, dice Enol Nieto, miembro de la organización Litigio Estratégico, que plantea interponer recursos ante los tribunales para cuestionar las facilidades que las autonomías han dado a las empresas para instalar grandes centros de datos en su territorio. Este movimiento no es contra los propios centros de datos, que han existido desde hace años y tiene sentido que existan; es contra este modelo masivo que se está llevando a cabo, por ejemplo, en Aragón Enol Nieto — Litigio Estratégico La primera de esas acciones se fragua en Aragón , donde Amazon y Microsoft han concentrado despliegues de decenas de miles de millones de euros. “Lo que queremos es sentar un precedente jurídico que sirva a otros territorios, y que esa acción sirva para que la gente entienda cuál es la materialidad de esta nube digital, cuáles son los posibles impactos que puede traer a muchos niveles”, describe Nieto. “Lo decimos siempre: este movimiento no es contra los propios centros de datos, que han existido desde hace años y tiene sentido que existan; es contra este modelo masivo que se está llevando a cabo, por ejemplo, en Aragón y en otras zonas del Estado”, concluye el activista en conversación con este medio. elDiario.es se ha puesto en contacto con SpainDC para incluir su posicionamiento en esta información, pero la patronal de los centros de datos ha preferido no participar. Todo por la IA A la inquietud por el impacto de los propios centros de datos se suman las incertidumbres sobre la tecnología que los motiva. En el centro de las críticas de los convocantes está también el propio modelo de negocio de la IA, al que acusan de concentrar aún más poder y capital en manos de las grandes tecnológicas. “No tiene el impacto positivo que decían”, desmiente Aurora Gómez. “La IA es un bluf . Ya demostramos la falsa promesa del empleo. Todas las cifras que dicen no son nada; todas las promesas de la IA son falsas, por tanto, los centros de datos tampoco son necesarios”, sentencia. “Pero es que, además, nos han demostrado que algunas de esas falsas promesas son peligrosas, porque conectar todo con inteligencia artificial es un problema de ciberseguridad”, recuerda, en referencia a los últimos incidentes en los que sistemas de OpenAI o Anthropic han hackeado incluso páginas gubernamentales . En España, las movilizaciones se repartirán por una veintena de localidades, con especial protagonismo de Zaragoza (manifestación el sábado a las 12.00 horas desde la plaza Paraíso), Madrid (encuentro el sábado a las 14.00 horas en calle Iglesia, paseo reivindicativo por Madrid Río y concentración ante el Ministerio para la Transición Ecológica) y Barcelona (concentración ante el Ayuntamiento de Cerdanyola del Vallès el sábado a las 11.30 horas). También hay convocatorias en Huelva y en municipios de Aragón y otras zonas rurales afectadas. Todas las acciones pueden seguirse desde la página oficial de protesta Stopdirtydatacentres.eu .
El país más afectado ha sido Italia y la aerolínea que más casos ha tenido es Ryanair, aunque todavía se desconoce quién está detrás de las amenazas Una nueva ola de falsas amenazas de bomba obliga a aterrizar a una veintena de aviones en territorio europeo Esta semana, más de 30 aviones han sido objeto de alertas de seguridad o desvíos. Solo el jueves se han producido al menos 24 amenazas de bomba que han afectado la aviación civil en toda Europa. Pero ¿qué sabemos hasta ahora y hasta qué punto deberías preocuparte por tus planes de viaje? ¿Qué ha pasado? Esta semana se han visto afectados al menos 32 vuelos, empezando el lunes, cuando un vuelo de Wizz Air con destino a Sofía (Bulgaria) desde Londres-Luton fue desviado a Budapest. En España, el martes, otra amenaza de bomba en un vuelo procedente de Manchester y con destino Murcia obligaba a activar el protocolo de seguridad. Las amenazas del jueves afectaron a los aeropuertos de Londres, Birmingham, Bruselas, Madrid, Milán, Praga, Roma, Sofía y Varsovia, entre otros. Hasta el momento se ha confirmado que todos los incidentes han sido falsas alarmas, y las autoridades de seguridad competentes no han encontrado nada sospechoso. ¿Qué aeropuertos y aerolíneas han sido las más afectadas? No se aprecia un patrón claro en cuanto a los aeropuertos y las compañías aéreas afectadas, aunque en un número significativo de casos los aeropuertos italianos han figurado como punto de origen o de destino. Esta semana se han registrado siete vuelos con destino o procedencia del Reino Unido y cuatro con destino o procedencia de Irlanda. Sofía y Milán registraron seis incidentes cada una, seguidas de Roma (cinco) y Praga (cuatro). Ryanair fue la compañía aérea más afectada, con ocho casos notificados. El comisario de Transporte de la UE, Apostolos Tzitzikostas, declaró el jueves que era “demasiado pronto para sacar conclusiones sobre si los incidentes denunciados están relacionados”. Subrayó: “Cualquier amenaza contra la población civil es inaceptable”. ¿Quién está detrás de estas amenazas? Aún no hay datos de inteligencia que apunten a ningún grupo concreto ni a ningún actor estatal, como Rusia o Irán, en medio de la creciente preocupación por los incidentes híbridos dirigidos contra Europa. Los expertos en aviación afirman que las amenazas falsas se producen a diario, pero que la multiplicidad de las de esta semana es inusual. La gran disponibilidad de información sobre las operaciones de las aerolíneas en internet significa que ahora un autor de un bulo dispone de un nivel de detalle sobre los horarios, el tipo de avión y las especificaciones técnicas que, hace décadas, solo habrían podido conocer los propios empleados de las compañías. Se sabe muy poco sobre cómo se notificaron estas amenazas a las compañías aéreas o a las autoridades competentes, aunque, según se informa, en los casos relacionados con Bulgaria, Italia, Polonia y España se enviaron por correo electrónico. La agencia de noticias italiana Ansa, citando fuentes policiales, informó de que la alerta sobre los vuelos Helsinki-Roma y Dublín-Roma procedía de un correo electrónico anónimo redactado en italiano y enviado a la empresa aeroportuaria de Roma, ADR, y a otras empresas afiliadas a primera hora del jueves. Se envió otro correo electrónico anónimo en italiano al aeropuerto de Milán-Malpensa, en el que se afirmaba que había artefactos explosivos en vuelos procedentes de Salónica y Oporto. El correo incluía los números de vuelo, los nombres de las aerolíneas y sus horas de aterrizaje en Milán, según Ansa. La mayoría de las autoridades emitieron comunicados redactados con cautela en los que confirmaban los controles de seguridad realizados en los aviones afectados. Sin embargo, la policía checa —que investigó cuatro aviones que aterrizaron el jueves en el aeropuerto Vaclav Havel de Praga— afirmó que consideraba que las denuncias tenían “escasa relevancia”. ¿Cómo han respondido las aerolíneas? Las autoridades nacionales competentes se toman muy en serio estos incidentes, de acuerdo con sus procedimientos de seguridad, y, por ello, en algunos casos se han escoltado con aviones de combate a los vuelos afectados en Bulgaria, Francia, Hungría e Italia. Los desvíos son costosos y muy perturbadores, pero las compañías aéreas no tienen otra opción ante cualquier amenaza mínimamente creíble. Joji Waites, director de seguridad aérea de la Asociación Británica de Pilotos de Líneas Aéreas (BALPA), explicó que cualquier amenaza recibida por una compañía aérea se remite a un equipo de evaluadores que la clasifica como “roja” —lo que significa creíble—, “ámbar” —parcialmente creíble— o “verde” —no creíble—. Si el avión ya está en el aire, las únicas clasificaciones posibles son “roja” o “verde”. Afirmó: “Por lo general, si un avión aún se encuentra en la pista, eso supondrá una evacuación, y si está en el aire, la prioridad será aterrizarlo lo antes posible y de la forma más segura posible”. Las aerolíneas parecen estar preocupadas por la magnitud de las posibles perturbaciones y temen que las alertas de imitadores puedan provocar un caos aún mayor. Wizz Air reconoció “una serie de amenazas de bomba similares que han afectado a varias aerolíneas de toda Europa en los últimos días”. La compañía declaró: “Wizz Air no es la única aerolínea afectada, ya que otras compañías también han recibido amenazas que han dado lugar a desvíos de vuelos y controles de seguridad”. Finnair, que tuvo dos aviones afectados, afirmó: “Por desgracia, el tráfico aéreo se ve a veces afectado por amenazas, como hemos visto esta semana, en la que otras aerolíneas europeas también se han enfrentado a falsas amenazas de bomba”. Añadió: “Las amenazas casi siempre carecen de fundamento”.
El ataque masivo que este lunes afectó a las cámaras de frío de múltiples países europeos llega tras un incidente muy similar en Francia y otro que afectó a al menos seis bases militares de EEUU en su territorio El ciberataque a los supermercados afectó también al banco nacional de sangre francés ¿Quién está hackeando los frigoríficos de los supermercados? ¿Con qué objetivo? Son las preguntas que se abren en Europa y Estados Unidos después de un segundo (tercero, en realidad) ataque masivo contra las cámaras de frío, que este lunes volvió a echar a perder toneladas de alimentos. Una serie de acciones que responde a un mismo patrón, pero cuyos autores y motivación siguen siendo una incógnita para los investigadores. Casi todas las hipótesis están abiertas: desde el simple vandalismo hasta la extorsión económica o, incluso, el ciberterrorismo. “Algunos productos refrigerados/congelados no están disponibles temporalmente debido a un problema técnico. Lamentamos las molestias y agradecemos tu comprensión”, se leía en varios folios impresos y pegados con celo a las neveras de un supermercado de Dublín. La sección de lácteos, la de productos veganos, las pizzas o el pan: todo estaba vacío. Numerosos supermercados de toda Irlanda se encontraban en la misma situación, así como otros en Bélgica, Estonia, Finlandia, Países Bajos y Suecia . Cadenas de todo tipo, desde Carrefour hasta tiendas de Ikea, notificaron fallos generalizados en sus cámaras. El episodio llega apenas semanas después de que entre 400 y 700 supermercados franceses sufrieran problemas similares en sus neveras y congeladores . El modus operandi fue prácticamente idéntico: alguien accedió de manera remota a los sistemas que controlan los refrigeradores y manipuló sus termostatos. Según el modelo, los atacantes forzaron la descongelación de los productos e incluso llegaron a ponerlos a 50 grados cuando las máquinas lo permitían. Las pérdidas van desde decenas de miles de euros hasta 130.000 euros por establecimiento. Un ataque que, al contrario de lo que se creía inicialmente, no fue el primero de su tipo. Según ha revelado la agencia Reuters y han confirmado después medios como The New York Times , a lo largo del mes de agosto al menos seis bases militares estadounidenses situadas en su territorio sufrieron misteriosos fallos en los frigoríficos y congeladores de alimentos de sus economatos y tiendas de comestibles. La consecuencia fue la misma que en Europa: miles de kilos de alimentos echados a perder y problemas temporales de suministro en las bases afectadas. Ahora EEUU está reevaluando aquel incidente, que en un primer momento se interpretó como un problema técnico o avería. Tanto el Pentágono como la División de Investigación Criminal del Ejército han reabierto el caso y están en contacto con las autoridades francesas bajo la hipótesis de que podría tratarse de una misma campaña de ataques. Quién está detrás Esos problemas de abastecimiento se han sentido con fuerza en las localidades más pequeñas que se han visto afectadas por el ataque del lunes. “Ni siquiera entiendo cómo alguien puede hacer algo así, no le veo el sentido”, lamentaba Mathieu Tilman, responsable de un establecimiento de Delhaize en Tourinnes-Saint-Lambert, un pueblo de unos 2.500 habitantes en un la región belga de Valonia, delante de decenas de bolsas de basura con alimentos echados a perder. “Hay tanta gente que se muere de hambre, gente que no tiene suficiente para comer. ¿Cómo es posible que acabemos tirando tanta comida? Me resulta realmente angustioso”, continuaba el trabajador. “Es una locura. No veo qué ganan con ello. En realidad, es una forma de terrorismo”, denunciaba Rickard Nilsson, gerente de un supermercado ICA en Sjöbo, localidad sueca de 8.000 habitantes. “Lo que se está analizando es si esto es una gamberrada o si puede haber algo más serio detrás”, explica a elDiario.es Josep Albors, director de Investigación de la firma de ciberseguridad ESET. Los expertos manejan varias hipótesis principales en este momento. La primera es la extorsión económica: que los ataques sean una demostración de fuerza. Su estrategia consistiría en coaccionar a los establecimientos y exigirles un pago a cambio de no repetirlos en el futuro. “El problema de esta teoría es que el ataque ha sido tan fuerte que las empresas deberían tomar todas las medidas para que no vuelva a pasar”, cuestiona Albors. “La segunda hipótesis es que haya algo más grande detrás”, continúa el especialista. ¿Qué opciones habría? Por un lado, los grupos hacktivistas , conocidos por “actuar por su cuenta, defendiendo la causa de un país o un movimiento”, detalla Albors. En este momento los más activos en Europa son los prorrusos , que operan contra Ucrania y los países que la apoyan, pero también hay grupos propalestinos y proiraníes. No obstante, también es posible que se trate de un comando “apoyado por un Estado”. En este caso, su objetivo sería “causar preocupación entre los ciudadanos” y problemas en las cadenas de suministro de alimentos. Es aquí donde entra la hipótesis del ciberterrorismo: “No es una teoría descabellada en el contexto geopolítico actual”, afirma Albors. Por último, cabe la posibilidad de que “haya alguien jugando a ver cuánto daño puede forzar”. Una hipótesis en la que no se descarta que detrás de todas estas pérdidas materiales se encuentre incluso algún actor con poca o casi nula experiencia apoyándose en inteligencia artificial para lanzar los ataques. Tanto las fuerzas de seguridad como los especialistas del sector privado llevan meses alertando de que esta tecnología ha “reducido la barrera de entrada” para llevar a cabo acciones ofensivas. Un agujero abierto durante más de un año Pese a que la IA ha podido jugar un papel para ayudar a los atacantes, los incidentes de las cámaras de frío no pasarán a la historia como los primeros en los que esta tecnología abrió una gran brecha de seguridad en el mundo físico. La realidad es que, a nivel técnico, el impacto de lo sucedido es una consecuencia de vulnerabilidades conocidas desde hace más de un año y malas prácticas de seguridad. Así lo ha confirmado la investigación del ciberataque contra los supermercados franceses de octubre. Danfoss, el fabricante de los frigoríficos y congeladores saboteados, descubrió un agujero en sus sistemas y publicó parches de seguridad en marzo y agosto de 2025. Sin embargo, muchos de los equipos informáticos afectados habían llegado al final de su ciclo de soporte y ya no recibían actualizaciones. Los investigadores descubrieron más tarde que muchos establecimientos tenían los paneles de gestión de la refrigeración totalmente accesibles en Internet o protegidos por contraseñas débiles y predefinidas. El equipo nacional francés de respuesta a incidentes de ciberseguridad (CERT-FR) pidió a los supermercados del país arreglar esta situación y aislar de la red los aparatos que ya no reciben soporte. En España, en cambio, “es poco habitual que los supermercados externalicen el control remoto de sus instalaciones frigoríficas mediante sistemas externos centralizados”, exponen fuentes de la distribución alimentaria a elDiario.es. Esta práctica “limita el alcance potencial de un ataque informático y reduce el riesgo de interrupciones simultáneas en distintos establecimientos”. Con todo, los especialistas avisan de que la cadena de ciberataques podría continuar en el futuro contra otros países. La intrusión en los congeladores ha demostrado que para paralizar un servicio esencial basta con explotar descuidos de seguridad elementales. “A mí lo que me preocupa es que, sabiendo cómo está la situación, estos sistemas sigan expuestos”, dice Josep Albors.
Silenciar…Descansar…
ℹNo se pudieron leer los feeds de Melilla Hoy, Granada Digital, Gasteiz Hoy, La Marina Plaza, El Bierzo Digital, OKDiario. El resto de medios se actualiza con normalidad.