Prensa EspañolaTodas las noticias, un solo sitio

Todas las noticias de la prensa española, en un solo sitio

Saltar al listado de noticias

Lo más importante ahora

Última hora de elDiario.eseldiario.esTecnología

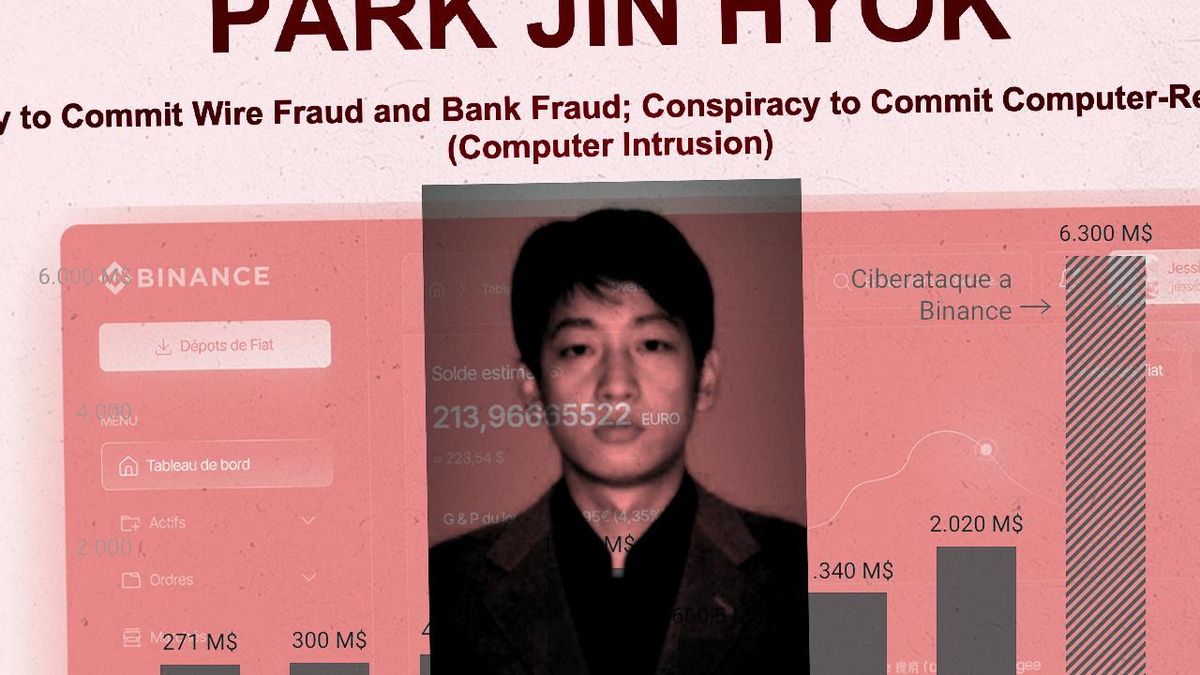
El rastro de Corea del Norte en el mayor robo de la historia: quién es Park Jin Hyok, el hacker más buscado del mundo (se abre en una pestaña nueva)

El FBI vincula el desfalco de 6.300 millones en Binance con la red estatal del hacker responsable del virus WannaCry, pieza clave de la maquinaria con la que Kim Jong-un financia su programa armamentístico El hackeo a Binance se fraguó durante meses, con entrevistas de trabajo falsas a sus ingenieros incluidas Corea del Norte es un régimen aislado. Asfixiado por las sanciones internacionales y con unas fronteras clausuradas desde la pandemia, su comercio exterior oficial es prácticamente inexistente. Así, ¿cómo puede un régimen paria no solo subsistir, sino también financiar un costoso programa armamentístico que incluye misiles balísticos y arsenal nuclear? El apoyo de socios como China y Rusia es clave, pero el arma secreta de Pyongyang está en el ciberespacio. Internet, totalmente censurado para su población, se ha convertido en su salvavidas. Tal y como documenta el Grupo de Expertos de la ONU sobre Corea del Norte, cuyas investigaciones se detuvieron en 2024 por el veto de Rusia, el régimen de Kim Jong-un ha construido una estructura nacional dedicada a los ciberataques y al espionaje. Ha convertido el desfalco de criptomonedas, la extorsión digital y la venta de herramientas para el cibercrimen en una de sus principales fuentes de ingresos, apoyado en unidades de élite que trabajan al servicio de diversos brazos del gobierno. El rastro de sus hackers aparece en los 6.300 millones de dólares (unos 5.650 millones de euros) sustraídos a la criptoplataforma Binance a finales de octubre. El mayor robo de un solo golpe de la historia. Detrás, un nombre tristemente familiar para los investigadores: Park Jin Hyok. El rostro del cibercrimen norcoreano En el cartel de los más buscados del FBI, el rostro de Park Jin Hyok aparece enmarcado en una fotografía de carné con fondo azul, chaqueta marrón y camisa oscura. Ni siquiera la inteligencia estadounidense sabe decir qué edad tiene, aunque sitúa su fecha de nacimiento en algún momento entre 1981 y 1984. En los archivos policiales figura bajo múltiples identidades: desde variantes de su nombre real hasta alias como Kim Hyon Woo, Andoson David o Watson Henny. La descripción que hace de él el FBI está lejos de quitarle méritos. “Park Jin Hyok es un programador informático norcoreano presuntamente patrocinado por el Estado y acusado de formar parte de una trama criminal responsable de algunos de los ciberataques más graves de la historia”, dice su ficha. El asalto a Binance del pasado 29 de octubre ha devuelto su nombre a la primera línea de las investigaciones internacionales. Park Jin Hyok El FBI no ha presentado una acusación individual contra Park por este golpe específico, preparado durante meses y que incluyó entrevistas de trabajo falsas a los ingenieros de Binance hasta lograr hackearlos. El aviso emitido por la agencia estadounidense atribuye esa operación a TraderTraitor. Así denomina Washington a una de las caretas que utiliza el conocido grupo Lazarus (APT38, en los registros de ciberseguridad). Es exactamente la misma conspiración criminal que Park lidera, según la acusación del Departamento de Justicia estadounidense. Todo empezó con una venganza El estreno de Park en las grandes operaciones internacionales documentadas por Estados Unidos llegó en noviembre de 2014 con el ataque contra Sony Pictures Entertainment. El detonante fue The Interview , una comedia de Hollywood sobre un complot de la CIA para asesinar al líder norcoreano Kim Jong-un. Pyongyang calificó la película de “locura provocativa e imprudente de EEUU” y en octubre envió una carta al Consejo de Seguridad Nacional estadounidense advirtiendo de que los responsables de difamar a su liderazgo recibirían “la debida represalia”. La venganza se gestó desde septiembre de 2014. Utilizando cuentas falsas, el grupo de Park rastreó a ejecutivos de Sony y a los actores de la película. Les enviaron enlaces con código malicioso camuflados como alertas de seguridad de Facebook, currículums de estudiantes de diseño o supuestas galerías de fotos de famosos desnudos. Cuando los infectaron, saltaron a los sistemas internos de Sony. Entonces desataron el caos . Cartel de 'The Interview', estrenada a finales de 2014. El equipo de Park configuró el hackeo para borrar el registro de arranque de miles de ordenadores de la compañía y bloquear sus pantallas con un audio de seis disparos y un grito. Después filtraron películas inéditas, datos financieros confidenciales y correos electrónicos privados de la dirección. Sony se vio obligada a desconectar unos 8.000 ordenadores. Para los investigadores, fue la primera gran demostración de cómo Corea del Norte iba a utilizar los ciberataques como instrumento de represalia geopolítica. El salto al dinero y los trabajadores falsos Mientras ejecutaban el sabotaje contra Sony en octubre de 2014, las mismas cuentas operativas controladas por el grupo de Park empezaron a rastrear bancos en Bangladés. Lo que comenzó como una herramienta de represalia política se transformó en una vía para saquear el sistema financiero internacional y obtener divisas fuertes para un Estado asfixiado por las sanciones. En enero y febrero de 2015, desde direcciones de correo falsas conectadas directamente con la infraestructura de Park, los hackers enviaron mensajes a empleados del Banco Central de Bangladés haciéndose pasar por un aspirante a un puesto de trabajo llamado Rasel Ahlam. “Estoy sumamente entusiasmado con la idea de formar parte de su empresa y espero que me den la oportunidad de presentar mi caso con más detalle en una entrevista personal”, decían los correos, que adjuntaban un enlace para descargar un supuesto currículum. Al menos tres trabajadores descargaron el archivo trampa. Estoy sumamente entusiasmado con la idea de formar parte de su empresa y espero que me den la oportunidad de presentar mi caso con más detalle en una entrevista personal Mensaje fraudulento de Park Los intrusos permanecieron ocultos dentro de la red del banco durante casi un año, avanzando lentamente para no levantar las sospechas de sus equipos de ciberseguridad. En enero de 2016, alcanzaron la pasarela informática con la que la entidad se conectaba a la red interbancaria mundial SWIFT. La aprovecharon para enviar órdenes de transferencias fraudulentas con las que lograron sustraer 81 millones de dólares. Solo los cazaron porque un apagado accidental de los servidores del banco inutilizó uno de los programas que utilizaban para ocultarse. Pero lo más valioso que obtuvieron fue el método. En los años siguientes, el grupo de Park lanzaría el ataque del falso aspirante contra bancos de Vietnam, Filipinas, Polonia, México, Sudamérica y África. La cuantía de los desfalcos nunca ha sido totalmente reconocida por las entidades, pero se estima en varios cientos de millones de dólares que, tras el debido proceso de blanqueo, acabaron en Corea del Norte. El devastador WannaCry La tercera etapa en el historial atribuido a Park y sus cómplices llegó el 12 de mayo de 2017 con WannaCry . Fue un ataque global de ransomware (secuestro de datos) que desató el caos a escala mundial. El programa cifraba los archivos de los ordenadores infectados y exigía un rescate de 300 dólares en bitcoins para devolver el acceso, una extorsión que se propagaba de forma automática y llegó a infectar más de 200.000 equipos en más de 150 países. Está considerado el mayor ciberataque contra el público general de la historia y el primer gran aviso de que, en un mundo donde todo está conectado, todo se vuelve vulnerable. Cayeron hospitales, instituciones públicas, sistemas críticos, universidades y todo tipo de empresas. La recuperación se extendió durante meses, con incontables archivos que se perdieron para siempre. La investigación reveló que solo unos cientos de víctimas pagaron, sumando un botín total de 140.000 dólares. Eso sí, WannaCry no tenía ningún mecanismo para desencriptar los archivos tras el pago, convirtiéndose también en el primer gran ejemplo de por qué nunca hay que aceptar los chantajes de los ciberdelincuentes. Otro detalle a menudo olvidado es que el programa de ataque de Park y su equipo se basó en una herramienta de explotación de vulnerabilidades desarrollada por la NSA . Un estándar para ciberatacar WannaCry fue el punto que permitió al FBI desenmascarar a Park y trazar su trayectoria. “En suma, el alcance y los daños de las intrusiones informáticas perpetradas y provocadas por los sujetos de esta investigación, incluido Park, son prácticamente incomparables”, reza la orden de arresto contra él emitida en 2018, que se ampliaría posteriormente en 2020: “debe ser considerado un riesgo internacional”. Nunca será detenido mientras el régimen de Kim Jong-un siga en pie. La investigación estadounidense une los actos de Park a las acusaciones contra el país. “El gobierno norcoreano, a través de un grupo patrocinado por el Estado, robó un banco central y a ciudadanos de otras naciones, tomó represalias contra la libertad de expresión para coartarla al otro lado del planeta y creó un malware destructivo que afectó indiscriminadamente a víctimas en más de 150 países, causando daños por valor de cientos de millones, si no miles de millones, de dólares”, acusó el entonces fiscal de Seguridad Nacional, John C. Demers. Tras WannaCry, Corea del Norte industrializó la fórmula empleada por Park y su equipo, centrándose en las plataformas de criptomonedas. Ingeniería social, falsas ofertas de empleo, robo de credenciales y meses de subterfugio antes de vaciar la caja. El mismo modus operandi denunciado ahora por Binance. Lo que comenzó hace una década como una operación de venganza por una comedia de Hollywood se ha convertido en el banco central en la sombra que financia los misiles y el arsenal nuclear de Pyongyang.
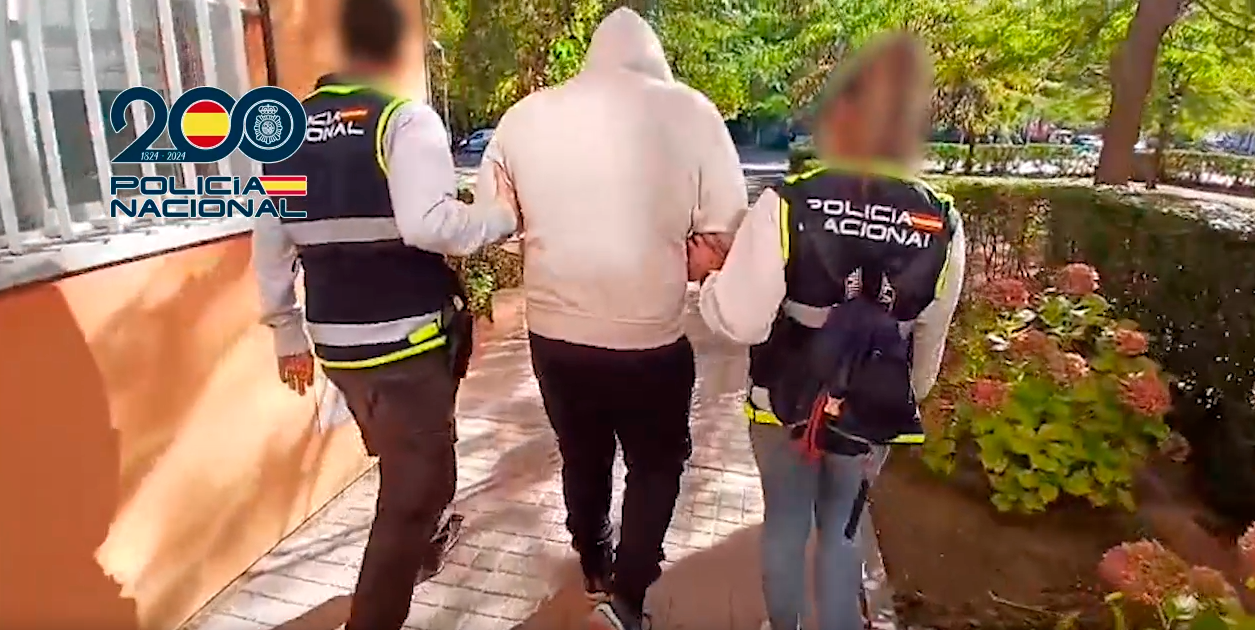
Ver lo último

Lo último

5 noticias

Hace 5 h

Una red de estafas bancarias telefónicas defrauda más de 140.000 euros y salpica a Ciudad Real: hay dos detenidos (se abre en una pestaña nueva)

Una organización criminal dedicada a estafas bancarias telefónicas ha sido desarticulada por la Guardia Civil en una operación con dos detenidos y nueve investigados por defraudar más de 140.000 euros en distintos puntos de España, también en la provincia de Ciudad Real. Los agentes del puesto de Torrox-Algarrobo (Málaga) han esclarecido nueve delitos y los … La entrada Una red de estafas bancarias telefónicas defrauda más de 140.000 euros y salpica a Ciudad Real: hay dos detenidos se publicó primero en infoCLM .

Silenciar…
Descansar…

Detenido en Jaén por formar parte de una red de estafas a clientes de bancos (se abre en una pestaña nueva)

VÍDEO Agentes de la Policía Nacional han detenido a 43 personas en España que, presuntamente, habían estafado a más de 130 víctimas simulando ser el departamento antifraude de sus entidades bancarias, ocasionando un perjuicio superior a 1.140.000 euros. A los detenidos se les imputan los delitos de pertenencia a grupo criminal, estafa y blanqueo de capitales y, además, hay otras 13 personas a las que se ha tomado declaraciones como investigadas, de un total de 95 imputados. La investigación se inició hace un año cuando se tuvo conocimiento de la existencia de una aplicación de mensajería privada donde, a través de diferentes canales, grupos criminales se organizaban para realizar estafas con identidades ficticias, cada uno desempeñando un rol concreto, permaneciendo en el anonimato para dificultar ser identificados. La persona que creaba el grupo solía ser el que iba a liderar la campaña de fraude e iba añadiendo a gente de su confianza para cubrir todas las funciones que se requerían. El modus operandi de estos individuos comenzaba con el envío masivo de SMS a clientes de entidades bancarias, simulando ser el departamento de seguridad o prevención de su banco, tras un previo estudio del perfil de las víctimas que, por lo general, eran personas mayores de 65 años. En estos alertaban de una supuesta transacción fraudulenta que se estaba cometiendo en su cuenta bancaria, indicando un teléfono o página web al que debían contactar para solventar la incidencia. El mensaje aparentemente parecía ser remitido por los bancos mediante la sustitución de los datos de cabecera del remitente. De esta forma accedían al hilo de los emitidos anteriormente por la entidad bancaria en cuestión, lo que provocaba que la víctima no dudara de la legitimidad de la información recibida. Los métodos más habituales que utilizaban era transferir el dinero a otras posiciones, bien directamente o a través de ingresos en cajeros, haciéndoles creer que son operaciones necesarias para asegurar sus fondos. Entre las técnicas más novedosas empleadas por el grupo investigado se encuentra el relay attack. El ataque de relay NFC funciona aprovechando la tecnología NFC para interceptar y reenviar la comunicación entre una tarjeta bancaria y un lector de pago. Este ataque sigue un proceso muy definido, contactan por teléfono haciéndose pasar por el banco o un servicio oficial y le convencen a la víctima para instalar una aplicación falsa, a veces piden eliminar la aplicación real, la cual compromete el móvil y lo convierte en un puente NFC. El cliente acerca su tarjeta al móvil pensando que es una validación legítima, y se envían los datos en tiempo real a los atacantes, quienes utilizan esos datos en otro cajero u otro dispositivo como si tuvieran físicamente la tarjeta, produciéndose el fraude. En algunas ocasiones, solicitaban las claves de acceso o que compartieran pantalla del terminal, de forma que así accedían al control de la aplicación y sus productos. Estas cuentas bancarias a las que transferían el dinero se abrían a nombre de mulas, jóvenes que captaban a través de redes sociales y personas sin hogar, estando en todo momento controladas por los autores o al menos por un captador de mulas para supervisar que el dinero termina en manos de los estafadores. Incluso llegaban a conocer los límites de las cuentas bancarias de las víctimas para hacer el traspaso en una o varias transferencias, estafando en ocasión más 45.000 euros a una sola víctima, consiguiendo esclarecer 134 hechos con un total defraudado de más de 1.140.000 euros. Cuando la víctima se percataba de que estaban siendo estafados, los presuntos autores les llegaban a intimidar y amenazar con mensajes que contenían datos personales de cada víctima y sus domicilios, consiguiendo atemorizarles y en muchas ocasiones consiguiendo que no denunciaran. El grupo criminal tenía una estructura muy profesional con diferentes roles y altos conocimientos de informática, estructurándose en: - Conseguidor de bases de datos: proporcionaban las bases de datos bancarios de cientos de miles de clientes obtenidas fraudulentamente. - Sender: personas que tienen conocimientos de informática que realizaban un tratamiento de las bases de datos originales que obtenían ilícitamente cruzando sus datos y seleccionando los perfiles de víctimas considerados vulnerables para integrarlo las llamadas de clientes. - Spoofer: se hacía pasar por un empleado del banco para realizar las llamadas directamente a las víctimas de la estafa y convencerlas para que realizaran la transferencia. - Muleros de primer nivel: contrataban y manejaban cuentas bancarias abiertas a nombre de diferentes personas, mulas. - Muleros de segundo nivel: eran los encargados de reintegrar los fondos a través de cajeros automáticos o transferencias a diferentes cuentas. - Exchange: realizaban los cambios de dinero por criptomonedas. Las campañas de ataques estaban perfectamente coordinadas y podían durar unas horas, un día o meses, cerrándose dicho chat una vez habían realizado varias estafas o consideran agotada la posibilidad de lucro con los datos que manejan de las víctimas. La persona que dirigía la actividad solía ser un spoofer que hablaba directamente con las víctimas, el cual se proveía de las personas que cubrían sus necesidades técnicas en la configuración de equipos y cuentas, o participaban en desviar y camuflar el dinero estafado. La operación se realizó en tres fases, terminando la última explotación el pasado mes de octubre donde se realizaron tres registros —dos en Madrid y uno en Cádiz— consiguiendo la detención de 43 personas, 13 investigados no detenidos, y un total de 95 imputados, por los delitos de pertenencia a grupo criminal, estafa y blanqueo de capitales. Han sido esclarecidos 134 hechos, con un fraude de más de 1.140.000 euros estafados, y se han analizado 400 canales y grupos de la aplicación de mensajería privada consiguiendo recopilar 300 identidades de las cuales se han identificado plenamente a 100 personas. La investigación continúa abierta y no se descarta que se detengan a más miembros del entramado.

Silenciar…
Descansar…

Hace 7 h

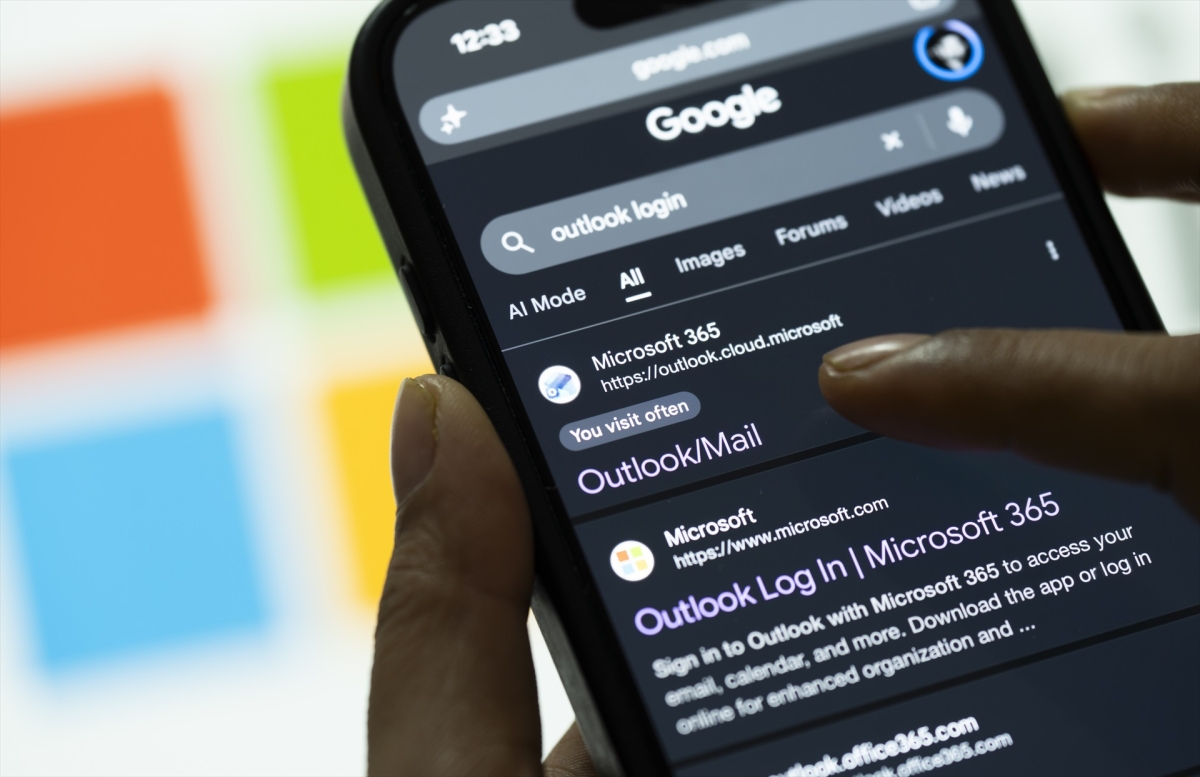
Microsoft sufre una caída global de Outlook, Teams y Copilot por "problemas de conectividad" (se abre en una pestaña nueva)

MADRID (EP). Microsoft está trabajando para corregir una caída masiva de algunos de sus servicios, entre los que se encuentran Teams , Outlook y su software de Inteligencia Artificial (IA) , Copilot, al experimentar "problemas de conectividad", que de momento no está logrando resolver. Los primeros reportes llegaron este jueves por la tarde a través del sitio web de monitorización Downdetector , con un pico de cerca de 140.000 personas informando sobre las incidencias que estaban afectando a Outlook, y con reportes en más de 70 países. Según Bloomberg, la caída acumula cerca de 200.000 reportes. Según la BBC, Microsoft ha informado de que la causa se debe a una "carga elevada" en su infraestructura. Bloomberg ha explicado que un proceso central de los servidores central de los servidores afectados se satura, lo que provoca que dejen de responder y se pierda capacidad. Además, otras tecnológicas como OpenAI y Anthropic están informando de problemas asociados al uso de la infraestructura de Microsoft para ser totalmente operativos. Si en un primer momento Microsoft informó de que estaba "viendo resultados positivos" en la resolución de la incidencia que está afectando globalmente, horas más tarde, ya hoy por la mañana, ha comunicado que las soluciones no estaban surtiendo efecto según lo esperado. Aun así, ha detectado una "recuperación parcial" en las regiones donde ha aplicado las soluciones, aunque de momento esta no es sostenida y la compañía sigue trabajando en varios frentes para restablecer los servicios. Según la BBC, un ejecutivo de Microsoft, Charles Lamanna , ha declarado que no es un incidente que tenga que ver con ciberseguridad, y no hay constancia de actividad maliciosa. Asimismo, la tecnológica ha informado de que se encuentran afectados otros servicios como Exchange Online, SharePoint y Defender XDR.

Silenciar…
Descansar…

Hace 4 días

Destacadoeldiario.esTecnología

El rastro de Corea del Norte en el mayor robo de la historia: quién es Park Jin Hyok, el hacker más buscado del mundo (se abre en una pestaña nueva)

El FBI vincula el desfalco de 6.300 millones en Binance con la red estatal del hacker responsable del virus WannaCry, pieza clave de la maquinaria con la que Kim Jong-un financia su programa armamentístico El hackeo a Binance se fraguó durante meses, con entrevistas de trabajo falsas a sus ingenieros incluidas Corea del Norte es un régimen aislado. Asfixiado por las sanciones internacionales y con unas fronteras clausuradas desde la pandemia, su comercio exterior oficial es prácticamente inexistente. Así, ¿cómo puede un régimen paria no solo subsistir, sino también financiar un costoso programa armamentístico que incluye misiles balísticos y arsenal nuclear? El apoyo de socios como China y Rusia es clave, pero el arma secreta de Pyongyang está en el ciberespacio. Internet, totalmente censurado para su población, se ha convertido en su salvavidas. Tal y como documenta el Grupo de Expertos de la ONU sobre Corea del Norte, cuyas investigaciones se detuvieron en 2024 por el veto de Rusia, el régimen de Kim Jong-un ha construido una estructura nacional dedicada a los ciberataques y al espionaje. Ha convertido el desfalco de criptomonedas, la extorsión digital y la venta de herramientas para el cibercrimen en una de sus principales fuentes de ingresos, apoyado en unidades de élite que trabajan al servicio de diversos brazos del gobierno. El rastro de sus hackers aparece en los 6.300 millones de dólares (unos 5.650 millones de euros) sustraídos a la criptoplataforma Binance a finales de octubre. El mayor robo de un solo golpe de la historia. Detrás, un nombre tristemente familiar para los investigadores: Park Jin Hyok. El rostro del cibercrimen norcoreano En el cartel de los más buscados del FBI, el rostro de Park Jin Hyok aparece enmarcado en una fotografía de carné con fondo azul, chaqueta marrón y camisa oscura. Ni siquiera la inteligencia estadounidense sabe decir qué edad tiene, aunque sitúa su fecha de nacimiento en algún momento entre 1981 y 1984. En los archivos policiales figura bajo múltiples identidades: desde variantes de su nombre real hasta alias como Kim Hyon Woo, Andoson David o Watson Henny. La descripción que hace de él el FBI está lejos de quitarle méritos. “Park Jin Hyok es un programador informático norcoreano presuntamente patrocinado por el Estado y acusado de formar parte de una trama criminal responsable de algunos de los ciberataques más graves de la historia”, dice su ficha. El asalto a Binance del pasado 29 de octubre ha devuelto su nombre a la primera línea de las investigaciones internacionales. Park Jin Hyok El FBI no ha presentado una acusación individual contra Park por este golpe específico, preparado durante meses y que incluyó entrevistas de trabajo falsas a los ingenieros de Binance hasta lograr hackearlos. El aviso emitido por la agencia estadounidense atribuye esa operación a TraderTraitor. Así denomina Washington a una de las caretas que utiliza el conocido grupo Lazarus (APT38, en los registros de ciberseguridad). Es exactamente la misma conspiración criminal que Park lidera, según la acusación del Departamento de Justicia estadounidense. Todo empezó con una venganza El estreno de Park en las grandes operaciones internacionales documentadas por Estados Unidos llegó en noviembre de 2014 con el ataque contra Sony Pictures Entertainment. El detonante fue The Interview , una comedia de Hollywood sobre un complot de la CIA para asesinar al líder norcoreano Kim Jong-un. Pyongyang calificó la película de “locura provocativa e imprudente de EEUU” y en octubre envió una carta al Consejo de Seguridad Nacional estadounidense advirtiendo de que los responsables de difamar a su liderazgo recibirían “la debida represalia”. La venganza se gestó desde septiembre de 2014. Utilizando cuentas falsas, el grupo de Park rastreó a ejecutivos de Sony y a los actores de la película. Les enviaron enlaces con código malicioso camuflados como alertas de seguridad de Facebook, currículums de estudiantes de diseño o supuestas galerías de fotos de famosos desnudos. Cuando los infectaron, saltaron a los sistemas internos de Sony. Entonces desataron el caos . Cartel de 'The Interview', estrenada a finales de 2014. El equipo de Park configuró el hackeo para borrar el registro de arranque de miles de ordenadores de la compañía y bloquear sus pantallas con un audio de seis disparos y un grito. Después filtraron películas inéditas, datos financieros confidenciales y correos electrónicos privados de la dirección. Sony se vio obligada a desconectar unos 8.000 ordenadores. Para los investigadores, fue la primera gran demostración de cómo Corea del Norte iba a utilizar los ciberataques como instrumento de represalia geopolítica. El salto al dinero y los trabajadores falsos Mientras ejecutaban el sabotaje contra Sony en octubre de 2014, las mismas cuentas operativas controladas por el grupo de Park empezaron a rastrear bancos en Bangladés. Lo que comenzó como una herramienta de represalia política se transformó en una vía para saquear el sistema financiero internacional y obtener divisas fuertes para un Estado asfixiado por las sanciones. En enero y febrero de 2015, desde direcciones de correo falsas conectadas directamente con la infraestructura de Park, los hackers enviaron mensajes a empleados del Banco Central de Bangladés haciéndose pasar por un aspirante a un puesto de trabajo llamado Rasel Ahlam. “Estoy sumamente entusiasmado con la idea de formar parte de su empresa y espero que me den la oportunidad de presentar mi caso con más detalle en una entrevista personal”, decían los correos, que adjuntaban un enlace para descargar un supuesto currículum. Al menos tres trabajadores descargaron el archivo trampa. Estoy sumamente entusiasmado con la idea de formar parte de su empresa y espero que me den la oportunidad de presentar mi caso con más detalle en una entrevista personal Mensaje fraudulento de Park Los intrusos permanecieron ocultos dentro de la red del banco durante casi un año, avanzando lentamente para no levantar las sospechas de sus equipos de ciberseguridad. En enero de 2016, alcanzaron la pasarela informática con la que la entidad se conectaba a la red interbancaria mundial SWIFT. La aprovecharon para enviar órdenes de transferencias fraudulentas con las que lograron sustraer 81 millones de dólares. Solo los cazaron porque un apagado accidental de los servidores del banco inutilizó uno de los programas que utilizaban para ocultarse. Pero lo más valioso que obtuvieron fue el método. En los años siguientes, el grupo de Park lanzaría el ataque del falso aspirante contra bancos de Vietnam, Filipinas, Polonia, México, Sudamérica y África. La cuantía de los desfalcos nunca ha sido totalmente reconocida por las entidades, pero se estima en varios cientos de millones de dólares que, tras el debido proceso de blanqueo, acabaron en Corea del Norte. El devastador WannaCry La tercera etapa en el historial atribuido a Park y sus cómplices llegó el 12 de mayo de 2017 con WannaCry . Fue un ataque global de ransomware (secuestro de datos) que desató el caos a escala mundial. El programa cifraba los archivos de los ordenadores infectados y exigía un rescate de 300 dólares en bitcoins para devolver el acceso, una extorsión que se propagaba de forma automática y llegó a infectar más de 200.000 equipos en más de 150 países. Está considerado el mayor ciberataque contra el público general de la historia y el primer gran aviso de que, en un mundo donde todo está conectado, todo se vuelve vulnerable. Cayeron hospitales, instituciones públicas, sistemas críticos, universidades y todo tipo de empresas. La recuperación se extendió durante meses, con incontables archivos que se perdieron para siempre. La investigación reveló que solo unos cientos de víctimas pagaron, sumando un botín total de 140.000 dólares. Eso sí, WannaCry no tenía ningún mecanismo para desencriptar los archivos tras el pago, convirtiéndose también en el primer gran ejemplo de por qué nunca hay que aceptar los chantajes de los ciberdelincuentes. Otro detalle a menudo olvidado es que el programa de ataque de Park y su equipo se basó en una herramienta de explotación de vulnerabilidades desarrollada por la NSA . Un estándar para ciberatacar WannaCry fue el punto que permitió al FBI desenmascarar a Park y trazar su trayectoria. “En suma, el alcance y los daños de las intrusiones informáticas perpetradas y provocadas por los sujetos de esta investigación, incluido Park, son prácticamente incomparables”, reza la orden de arresto contra él emitida en 2018, que se ampliaría posteriormente en 2020: “debe ser considerado un riesgo internacional”. Nunca será detenido mientras el régimen de Kim Jong-un siga en pie. La investigación estadounidense une los actos de Park a las acusaciones contra el país. “El gobierno norcoreano, a través de un grupo patrocinado por el Estado, robó un banco central y a ciudadanos de otras naciones, tomó represalias contra la libertad de expresión para coartarla al otro lado del planeta y creó un malware destructivo que afectó indiscriminadamente a víctimas en más de 150 países, causando daños por valor de cientos de millones, si no miles de millones, de dólares”, acusó el entonces fiscal de Seguridad Nacional, John C. Demers. Tras WannaCry, Corea del Norte industrializó la fórmula empleada por Park y su equipo, centrándose en las plataformas de criptomonedas. Ingeniería social, falsas ofertas de empleo, robo de credenciales y meses de subterfugio antes de vaciar la caja. El mismo modus operandi denunciado ahora por Binance. Lo que comenzó hace una década como una operación de venganza por una comedia de Hollywood se ha convertido en el banco central en la sombra que financia los misiles y el arsenal nuclear de Pyongyang.
Silenciar…
Descansar…

Hace 7 días

Soria NoticiasGeneral

La Junta destina 968.000 euros a la recuperación de las explotaciones avícolas afectadas por la enfermedad de Newcastle (se abre en una pestaña nueva)

La Consejería de Agricultura, Ganadería, Medio Rural y Política Ambiental destinará 968.000 euros a apoyar a los 139 titulares de las explotaciones avícola s afectados por la enfermedad de Newcastle durante el año 2026. Para ello, la Junta ha autorizado la concesión directa de subvenciones por importe de 5.500 euros a cada una de las 176 explotaciones, con el objetivo de contribuir a la recuperación de su capacidad productiva , compensar las pérdidas económicas ocasionadas por las medidas sanitarias adoptadas y favorecer el mantenimiento de la viabilidad de sus explotaciones. Esta medida extraordinaria responde a la necesidad de respaldar a estas explotaciones que han soportado restricciones, inmovilizaciones u otras actuaciones sanitarias de especial intensidad como consecuencia de la enfermedad. Las medidas de control y erradicación adoptadas han permitido proteger el conjunto de la cabaña avícola de Castilla y León y preservar su capacidad productiva del sector, si bien han tenido una incidencia económica específica sobre determinados titulares. Los beneficiarios de estas subvenciones son los 139 titulares de las 176 explotaciones avícolas inscritas en el Registro General de Explotaciones Ganaderas (REGA) de Castilla y León que hayan resultado afectados por la enfermedad de Newcastle o por las medidas sanitarias extraordinarias adoptadas para su control durante este año 2026. Los beneficiarios recibirán directamente la ayuda sin tener que aportar documentación justificativa adicional para acreditar su condición de afectados. Estas ayudas se acogen al régimen de minimis, de acuerdo al Reglamento (UE) n.º 1408/2013 de la Comisión, de 18 de diciembre de 2013 y el abono se realizará mediante un único pago, una vez aceptada la subvención y comprobado que, el titular de la explotación se encuentra al corriente de sus obligaciones tributarias y con la Seguridad Social.

Silenciar…
Descansar…
No se pudieron leer los feeds de Melilla Hoy, Granada Digital, Gasteiz Hoy, La Marina Plaza, El Bierzo Digital, OKDiario. El resto de medios se actualiza con normalidad.
Has llegado al final · 5 noticias

Suscribirse a esta búsqueda por RSS