Prensa EspañolaTodas las noticias, un solo sitio

Todas las noticias de la prensa española, en un solo sitio

Saltar al listado de noticias

Lo más importante ahora

La portada de ABCABCTecnología

Abre tu casa desde el móvil: ya puedes añadir las llaves digitales de Google Home a Wallet (se abre en una pestaña nueva)

Google presenta una nueva función que permite añadir las llaves digitales de casa a la aplicación Wallet (la cartera digital) a través de Google Home. Esta novedad ya está disponible a través de la vista previa pública de Google Home y llegará al resto de los usuarios durante las próximas semanas. La función permite abrir las cerraduras inteligentes de tu vivienda con un 'smartphone' con sistema operativo Android, sin necesidad de portar las llaves físicas ni recordar las claves numéricas. Es decir, el usuario guardará el acceso digital a su hogar en la billetera digital de su teléfono móvil, junto a sus tarjetas bancarias, entradas y billetes. Esto es posible gracias a la tecnología NFC (comunicación inalámbrica, de corto alcance y alta frecuencia que permite el intercambio de datos entre dispositivos) y UWB (comunicación de banda ultraancha) bajo el estándar abierto Aliro, desarrollado conjuntamente por Google y la Connectivity Standards Alliance. «Abrir la puerta de tu casa debería ser tan sencillo como tocar con el móvil para pagar o, incluso, hacerlo sin necesidad de usar las manos mientras te acercas», señala Google en un comunicado . La tecnología NFC está presente en el uso diario del móvil, por ejemplo, a la hora de pagar en comercios. La herramienta aprovecha este tipo de comunicación inalámbrica para realizar la misma acción: solo es necesario acercar la parte trasera del dispositivo Android a la cerradura inteligente para abrir la puerta al momento. Esta modalidad está configurada por defecto para operar sin necesidad de encender ni desbloquear la pantalla del móvil, aunque el usuario puede ajustar las opciones de seguridad que vea convenientes en cualquier momento para exigir su huella dactilar o el reconocimiento facial. Por otro lado, para los teléfonos que cuenten con chips de banda ultraancha, como la serie Google Pixel 10 Pro y superiores, así como algunos modelos de Samsung Galaxy, la plataforma suma la función de «desbloqueo por aproximación». Con este modo activo, la puerta se abre de forma automática al acercarse caminando a la entrada, sin necesidad de tocar la cerradura con el dispositivo. Esta nueva función permite simplificar el control del hogar, ya que, en vez de requerir una clave independiente para cada acceso, una única llave digital almacenada en Google Wallet permite abrir todas las cerraduras inteligentes compatibles asociadas a esa misma vivienda dentro de Google Home. Por supuesto, cualquier miembro del hogar registrado en la aplicación puede descargar su propia llave en su dispositivo Android personal, que se mantendrá sincronizada en todos los móviles donde haya iniciado sesión desde la misma cuenta. Entre los requisitos para poder utilizar esta funcionalidad, es necesario tener un dispositivo con Android 9 o superior, un centro de control de hogar de Google compatible con Matter (como Nest Hub de segunda generación, Nest Hub Max, Nest Wifi Pro o Google TV Streamer) y una cerradura inteligente certificada. Algunos modelos compatibles son las cerraduras Aqara u400, Schlage Sense Pro y el teclado Nuki Keypad 2 NFC, aunque Google confirmó que añadirá soporte de forma progresiva a nuevos fabricantes a lo largo de los próximos meses.
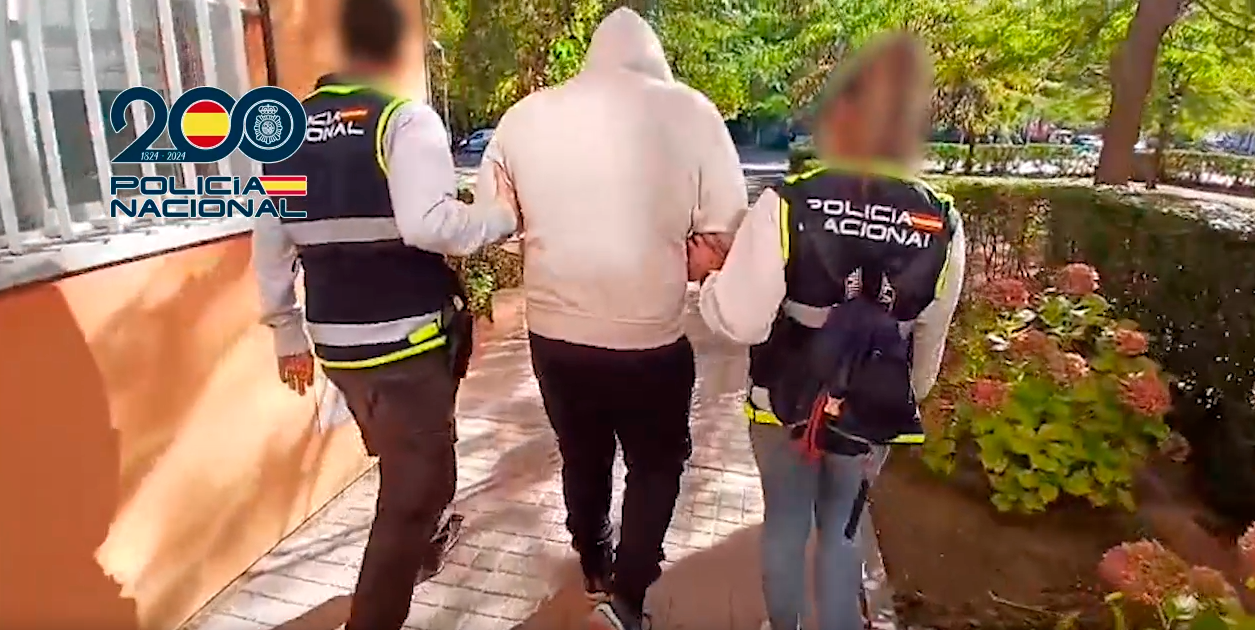
Ver lo último

Lo último

3 noticias

Hace 5 h

Una red de estafas bancarias telefónicas defrauda más de 140.000 euros y salpica a Ciudad Real: hay dos detenidos (se abre en una pestaña nueva)

Una organización criminal dedicada a estafas bancarias telefónicas ha sido desarticulada por la Guardia Civil en una operación con dos detenidos y nueve investigados por defraudar más de 140.000 euros en distintos puntos de España, también en la provincia de Ciudad Real. Los agentes del puesto de Torrox-Algarrobo (Málaga) han esclarecido nueve delitos y los … La entrada Una red de estafas bancarias telefónicas defrauda más de 140.000 euros y salpica a Ciudad Real: hay dos detenidos se publicó primero en infoCLM .

Silenciar…
Descansar…

Detenido en Jaén por formar parte de una red de estafas a clientes de bancos (se abre en una pestaña nueva)

VÍDEO Agentes de la Policía Nacional han detenido a 43 personas en España que, presuntamente, habían estafado a más de 130 víctimas simulando ser el departamento antifraude de sus entidades bancarias, ocasionando un perjuicio superior a 1.140.000 euros. A los detenidos se les imputan los delitos de pertenencia a grupo criminal, estafa y blanqueo de capitales y, además, hay otras 13 personas a las que se ha tomado declaraciones como investigadas, de un total de 95 imputados. La investigación se inició hace un año cuando se tuvo conocimiento de la existencia de una aplicación de mensajería privada donde, a través de diferentes canales, grupos criminales se organizaban para realizar estafas con identidades ficticias, cada uno desempeñando un rol concreto, permaneciendo en el anonimato para dificultar ser identificados. La persona que creaba el grupo solía ser el que iba a liderar la campaña de fraude e iba añadiendo a gente de su confianza para cubrir todas las funciones que se requerían. El modus operandi de estos individuos comenzaba con el envío masivo de SMS a clientes de entidades bancarias, simulando ser el departamento de seguridad o prevención de su banco, tras un previo estudio del perfil de las víctimas que, por lo general, eran personas mayores de 65 años. En estos alertaban de una supuesta transacción fraudulenta que se estaba cometiendo en su cuenta bancaria, indicando un teléfono o página web al que debían contactar para solventar la incidencia. El mensaje aparentemente parecía ser remitido por los bancos mediante la sustitución de los datos de cabecera del remitente. De esta forma accedían al hilo de los emitidos anteriormente por la entidad bancaria en cuestión, lo que provocaba que la víctima no dudara de la legitimidad de la información recibida. Los métodos más habituales que utilizaban era transferir el dinero a otras posiciones, bien directamente o a través de ingresos en cajeros, haciéndoles creer que son operaciones necesarias para asegurar sus fondos. Entre las técnicas más novedosas empleadas por el grupo investigado se encuentra el relay attack. El ataque de relay NFC funciona aprovechando la tecnología NFC para interceptar y reenviar la comunicación entre una tarjeta bancaria y un lector de pago. Este ataque sigue un proceso muy definido, contactan por teléfono haciéndose pasar por el banco o un servicio oficial y le convencen a la víctima para instalar una aplicación falsa, a veces piden eliminar la aplicación real, la cual compromete el móvil y lo convierte en un puente NFC. El cliente acerca su tarjeta al móvil pensando que es una validación legítima, y se envían los datos en tiempo real a los atacantes, quienes utilizan esos datos en otro cajero u otro dispositivo como si tuvieran físicamente la tarjeta, produciéndose el fraude. En algunas ocasiones, solicitaban las claves de acceso o que compartieran pantalla del terminal, de forma que así accedían al control de la aplicación y sus productos. Estas cuentas bancarias a las que transferían el dinero se abrían a nombre de mulas, jóvenes que captaban a través de redes sociales y personas sin hogar, estando en todo momento controladas por los autores o al menos por un captador de mulas para supervisar que el dinero termina en manos de los estafadores. Incluso llegaban a conocer los límites de las cuentas bancarias de las víctimas para hacer el traspaso en una o varias transferencias, estafando en ocasión más 45.000 euros a una sola víctima, consiguiendo esclarecer 134 hechos con un total defraudado de más de 1.140.000 euros. Cuando la víctima se percataba de que estaban siendo estafados, los presuntos autores les llegaban a intimidar y amenazar con mensajes que contenían datos personales de cada víctima y sus domicilios, consiguiendo atemorizarles y en muchas ocasiones consiguiendo que no denunciaran. El grupo criminal tenía una estructura muy profesional con diferentes roles y altos conocimientos de informática, estructurándose en: - Conseguidor de bases de datos: proporcionaban las bases de datos bancarios de cientos de miles de clientes obtenidas fraudulentamente. - Sender: personas que tienen conocimientos de informática que realizaban un tratamiento de las bases de datos originales que obtenían ilícitamente cruzando sus datos y seleccionando los perfiles de víctimas considerados vulnerables para integrarlo las llamadas de clientes. - Spoofer: se hacía pasar por un empleado del banco para realizar las llamadas directamente a las víctimas de la estafa y convencerlas para que realizaran la transferencia. - Muleros de primer nivel: contrataban y manejaban cuentas bancarias abiertas a nombre de diferentes personas, mulas. - Muleros de segundo nivel: eran los encargados de reintegrar los fondos a través de cajeros automáticos o transferencias a diferentes cuentas. - Exchange: realizaban los cambios de dinero por criptomonedas. Las campañas de ataques estaban perfectamente coordinadas y podían durar unas horas, un día o meses, cerrándose dicho chat una vez habían realizado varias estafas o consideran agotada la posibilidad de lucro con los datos que manejan de las víctimas. La persona que dirigía la actividad solía ser un spoofer que hablaba directamente con las víctimas, el cual se proveía de las personas que cubrían sus necesidades técnicas en la configuración de equipos y cuentas, o participaban en desviar y camuflar el dinero estafado. La operación se realizó en tres fases, terminando la última explotación el pasado mes de octubre donde se realizaron tres registros —dos en Madrid y uno en Cádiz— consiguiendo la detención de 43 personas, 13 investigados no detenidos, y un total de 95 imputados, por los delitos de pertenencia a grupo criminal, estafa y blanqueo de capitales. Han sido esclarecidos 134 hechos, con un fraude de más de 1.140.000 euros estafados, y se han analizado 400 canales y grupos de la aplicación de mensajería privada consiguiendo recopilar 300 identidades de las cuales se han identificado plenamente a 100 personas. La investigación continúa abierta y no se descarta que se detengan a más miembros del entramado.

Silenciar…
Descansar…

Hoy, hace 22 h

DestacadoABCTecnología

Abre tu casa desde el móvil: ya puedes añadir las llaves digitales de Google Home a Wallet (se abre en una pestaña nueva)

Google presenta una nueva función que permite añadir las llaves digitales de casa a la aplicación Wallet (la cartera digital) a través de Google Home. Esta novedad ya está disponible a través de la vista previa pública de Google Home y llegará al resto de los usuarios durante las próximas semanas. La función permite abrir las cerraduras inteligentes de tu vivienda con un 'smartphone' con sistema operativo Android, sin necesidad de portar las llaves físicas ni recordar las claves numéricas. Es decir, el usuario guardará el acceso digital a su hogar en la billetera digital de su teléfono móvil, junto a sus tarjetas bancarias, entradas y billetes. Esto es posible gracias a la tecnología NFC (comunicación inalámbrica, de corto alcance y alta frecuencia que permite el intercambio de datos entre dispositivos) y UWB (comunicación de banda ultraancha) bajo el estándar abierto Aliro, desarrollado conjuntamente por Google y la Connectivity Standards Alliance. «Abrir la puerta de tu casa debería ser tan sencillo como tocar con el móvil para pagar o, incluso, hacerlo sin necesidad de usar las manos mientras te acercas», señala Google en un comunicado . La tecnología NFC está presente en el uso diario del móvil, por ejemplo, a la hora de pagar en comercios. La herramienta aprovecha este tipo de comunicación inalámbrica para realizar la misma acción: solo es necesario acercar la parte trasera del dispositivo Android a la cerradura inteligente para abrir la puerta al momento. Esta modalidad está configurada por defecto para operar sin necesidad de encender ni desbloquear la pantalla del móvil, aunque el usuario puede ajustar las opciones de seguridad que vea convenientes en cualquier momento para exigir su huella dactilar o el reconocimiento facial. Por otro lado, para los teléfonos que cuenten con chips de banda ultraancha, como la serie Google Pixel 10 Pro y superiores, así como algunos modelos de Samsung Galaxy, la plataforma suma la función de «desbloqueo por aproximación». Con este modo activo, la puerta se abre de forma automática al acercarse caminando a la entrada, sin necesidad de tocar la cerradura con el dispositivo. Esta nueva función permite simplificar el control del hogar, ya que, en vez de requerir una clave independiente para cada acceso, una única llave digital almacenada en Google Wallet permite abrir todas las cerraduras inteligentes compatibles asociadas a esa misma vivienda dentro de Google Home. Por supuesto, cualquier miembro del hogar registrado en la aplicación puede descargar su propia llave en su dispositivo Android personal, que se mantendrá sincronizada en todos los móviles donde haya iniciado sesión desde la misma cuenta. Entre los requisitos para poder utilizar esta funcionalidad, es necesario tener un dispositivo con Android 9 o superior, un centro de control de hogar de Google compatible con Matter (como Nest Hub de segunda generación, Nest Hub Max, Nest Wifi Pro o Google TV Streamer) y una cerradura inteligente certificada. Algunos modelos compatibles son las cerraduras Aqara u400, Schlage Sense Pro y el teclado Nuki Keypad 2 NFC, aunque Google confirmó que añadirá soporte de forma progresiva a nuevos fabricantes a lo largo de los próximos meses.

Silenciar…
Descansar…
No se pudieron leer los feeds de Melilla Hoy, Granada Digital, Gasteiz Hoy, La Marina Plaza, El Bierzo Digital, OKDiario. El resto de medios se actualiza con normalidad.
Has llegado al final · 3 noticias

Suscribirse a esta búsqueda por RSS