EL MUNDO reveló las alertas recibidas por el opositor y los planes de una red vinculada a la Inteligencia rusa para matar a disidentes en EEUU y Lituania Leer
Lorenzo Mur Labadia está convencido de que el auge de la IA traerá consigo cosas maravillosas para la sociedad. Nacido en Huesca hace 28 años, el investigador y doctor en Informática se dedica al desarrollo de modelos capaces de comprender imágenes de vídeo; una tecnología capital para el desarrollo de esas gafas inteligentes que, en el futuro, podrían acabar desbancando al 'smartphone' como el dispositivo fetiche del usuario. O, al menos, eso es lo que esperan empresas como Meta, tecnológica para la que el joven estuvo trabajando antes de pasar a formar parte del equipo de Multiverse Computing, una de las startups de IA más punteras de España. El joven, que recientemente fue reconocido con un galardón dentro de los Premios de Informática que cada año entregan la Sociedad Científica Informática de España (SCIE) y la Fundación BBVA, habla con ABC sobre las capacidades de las gafas inteligentes, el futuro de la IA y los miedos que esta tecnología genera en la sociedad. —Para los no expertos, ¿en qué consiste tu trabajo? —Está centrado en la visión artificial. En enseñar a las máquinas a entender las imágenes y los vídeos que ven y que, de esa forma, puedan reconocer los objetos, entender su geometría, la profundidad de la escena o las acciones que se desarrollan. —¿Y eso, a nivel práctico, en qué se traduce? —Mi tesis está centrada en la visión egocéntrica de la IA. Por ejemplo, imagina unas gafas inteligentes con una cámara instalada en la montura. La idea es que esta tecnología te pueda decir, por ejemplo, si cometes un error cuando estás preparando un plato en la cocina o enseñarte a tocar la guitarra analizando cómo utilizas las manos. El objetivo es conseguir que las gafas funcionen como una especie de asistente experto capaz de guiarte durante el proceso, porque entienden lo que estás viendo. —Pasaste un tiempo trabajando en el equipo de IA de Meta, ¿qué hacías en concreto? —Me dedicaba al desarrollo de algoritmos que actualmente funcionan en las gafas inteligentes de la empresa. —Mark Zuckerberg y otros magnates tecnológicos esperan que este tipo de dispositivo acabe sustituyendo al 'smartphone'. ¿Qué ventajas tiene una gafa sobre un móvil? —Las gafas pueden llevar a cabo una labor de tutorización mucho mejor que un 'smartphone', porque son más portables. Además, la gafa tiene un componente más asistencial. Imagina una persona mayor con problemas de memoria. Las gafas podrían ser capaces de ver lo que hace a lo largo del día y mandarle un recordatorio si, por ejemplo, se olvida de tomar la medicación o no sabe dónde dejó alguna cosa. También pueden enviar alertas a la familia. —Muchos magnates tecnológicos, entre ellos Mark Zuckerberg o Elon Musk, esperan que acaben sustituyendo al móvil. ¿Lo ves posible? —Es cierto que actualmente estamos muy conectados al 'smartphone'; pero ahora estamos asistiendo a la llegada de los agentes de IA, a los que les das una orden y ellos son capaces de operar en tu teléfono de forma autónoma. Es algo que con los modelos Claude, de Anthropic, estamos empezando a ver. Meta también está apostando muy fuerte por esta tecnología. De aquí a dentro de muy poco tiempo es posible que empecemos a ver cómo, a través solo de la voz, le podemos dar órdenes a unas gafas para que nos compre billetes para un tren de Renfe. Y eso es solo un ejemplo. Así que creo que sí, que ese cambio se puede dar. —¿Y cuándo ocurriría? ¿En cinco años, como dicen algunos? —Puede que incluso en menos. Antes hay que solucionar algunas limitaciones, como el tamaño, porque nadie va a ir por la calle con unas gafas tan grandes como las de Apple. Meta eso lo ha hecho muy bien con sus Ray-Ban Meta, que son muy portables y están pensadas para llevarlas por la calle. En cuanto tengan una buena autonomía, yo creo que la tecnología estará en un buen punto. —También preocupa el tema de la privacidad. Estamos hablando de tecnología que es capaz de grabar o tomar fotos sin que la gente que pasa a tu lado se entere... —Sí, pero eso también se puede hacer con un 'smartphone' ahora y no pasa nada. Yo creo que una de las claves para que estas gafas sean respetuosas con la privacidad es que toda la información se procese y se quede dentro del dispositivo y no viaje a los servidores de una empresa que esté, por ejemplo, en Nevada. —Durante tu tiempo en Meta, tuviste la oportunidad de conocer a Yann Lecun, exjefe de IA de Meta y uno de los padres de la IA. ¿Cómo es? —Pues la verdad es que pude coincidir con él varias veces y enseñarle mi trabajo. Es una persona muy cercana y en las reuniones se notaba que tiene mucha autoridad y que es una persona muy capaz de detectar los problemas de la tecnología. —Durante los últimos años, LeCun ha sido muy crítico con aquellos empresarios y científicos que alertan sobre la posibilidad de que la IA se convierta en una amenaza existencial. ¿Qué piensas cuando escuchas a gente como Dario Amodei, de Anthropic, expresar esas preocupaciones? —Creo que estamos hablando de una tecnología muy poderosa que se puede utilizar tanto para el bien como para el mal. Pasa lo mismo que con la energía nuclear: se puede utilizar para crear electricidad, pero también para fabricar bombas. En la IA vemos cómo Alphafold puede descubrir proteínas y acelerar el desarrollo de medicamentos, pero a la vez que ocurre eso se puede emplear la tecnología para crear armas biológicas. —¿Qué les dirías a aquellos que tienen miedo de lo que pueda ocurrir en el futuro? —Que los científicos intentamos que la tecnología tenga un impacto positivo en la sociedad. Ahora hay que pensar en la creación de cortafuegos que intenten garantizar que la tecnología es provechosa y segura. De todos modos, yo creo que la IA va a traer consigo muchas cosas buenas, especialmente en el momento en que los agentes se desarrollen lo suficiente.
Un informe de los auditores señala como Rusia ha conseguido mitigar el impacto de las sanciones de la UE por la invasión a Ucrania desviando importaciones a través de terceros países como Turquía, Armenia o Serbia mientras un 44% de las mercancías exportadas a Rusia fueron producidas por filiales de empresas occidentales radicadas fuera de la UE Del bacalao a las navieras: los intereses empresariales de Europa hacen languidecer a las sanciones contra Rusia Ambigüedades jurídicas, ejecución incoherente, uso desigual de los sistemas de intercambio de información y una Comisión Europea que no supervisa suficientemente cómo se aplican las sanciones ni qué consiguen. Este es el análisis del Tribunal de Cuentas Europeo sobre las sanciones de la UE contra Rusia cuando vamos camino de que se cumplan cinco años desde el inicio de la invasión de Ucrania. Tras la aprobación de 21 paquetes de sanciones contra Moscú, pese a un claro impacto económico sobre la economía rusa, las penalizaciones europeas, el informe de los auditores europeos descubre que la elusión uno de los principales factores que socavan el impacto de las sanciones. Mihails Kozlovs, miembro del Tribunal responsable de la auditoría, explica que “la Comisión ha trabajado intensamente para establecer el marco necesario y coordinar la ejecución, pero las normas poco claras y las insuficiencias en la aplicación atenúan el impacto de las sanciones y hacen que sea más fácil sortearlas”. Uno de los principales problemas es la elusión y triangulación a través de “países plataforma”. En este caso, Rusia ha conseguido mitigar parte del impacto desviando importaciones a través de terceros países: Turquía, Armenia, Kazajistán, Kirguistán, Serbia y Emiratos Árabes Unidos). Se detectaron aumentos temporales abruptos de importaciones procedentes de la UE hacia estos países y, de forma paralela y simultánea, un fuerte incremento de las exportaciones de esos mismos productos desde dichos países hacia Rusia y Bielorrusia. El informe detalla que aunque la diplomacia comunitaria y las alertas han logrado revertir ciertos picos comerciales, las cadenas de elusión evolucionan y se desplazan rápidamente hacia otras regiones, como el sudeste asiático (Tailandia y Malasia). Otro de los obstáculos es el fenómeno de la “falsa sustitución”. Hasta un 44% de las mercancías exportadas a Rusia fueron producidas originalmente por filiales de empresas occidentales radicadas fuera de la UE, según investigaciones citadas en el informe. Al fabricarse fuera de la UE, su origen formal no consta como europeo, operando dentro de la legalidad pero eludiendo el objetivo de las sanciones. Armamento ruso con piezas occidentales Los análisis de armamento militar ruso de fabricación entre los años 2024 y 2025 encontrados en Ucrania confirmaron que siguen conteniendo componentes occidentales. Aunque las piezas procedentes directamente de la UE constituyeron solo un 4% (8 de 202 componentes identificados), los componentes de la cadena de suministro occidental en sentido amplio representaban aproximadamente el 72%, lo que confirma que los productos sujetos a control continúan llegando a través de cadenas indirectas y trianguladas. Otros aspectos que atenúan las sanciones son las disparidades entre las aduanas de los Estados miembros, que son aprovechadas por los operadores económicos. Por ejemplo, los países bálticos exigen documentación reforzada, mientras que otros países no lo hacen. El informe pone como ejemplo que Bulgaria no registró ningún caso de incumplimiento relativo a mercancías en tránsito de otros Estados miembros, mientras que Letonia registró cerca de 2.100 envíos con infracciones en 2024. Además, el informe de los auditores incluye que expresiones imprecisas como “hacer todo lo posible” respecto a la obligación de las compañías de la UE de supervisar a sus filiales en terceros países o la falta de reglas comunes para clasificar el 'país de origen' y el concepto aduanero de 'transferencia' dificultan la detección de operaciones fraudulentas. En este sentido, los auditores recuerdan que la Oficina Europea de Lucha contra el Fraude abrió investigaciones sobre 20 casos de importación y 8 de exportación, entre ellos la 'Operación Probirka' en España, donde se incautaron 13 toneladas de sustancias químicas destinadas a Rusia y se detuvo a cuatro personas. Aunque este funcionamiento irregular no ha evitado que el comercio de la UE con Rusia se haya reducido, aunque sin el impacto que se hubiera esperado. La auditoría se centró específicamente en las medidas comerciales sobre mercancías (excluyendo energía, sanciones financieras y restricciones a servicios o viajes). Así, desde 2022, la UE ha pasado de ser el primer socio comercial de Rusia a ser el tercero, con lo cual los intercambios se siguen haciendo. En 2025, la UE representaba en torno al 10% del comercio de mercancías de Rusia, por valor de 58.000 millones de euros, frente a los 253 000 millones de euros de 2021, lo que supone una disminución de más de tres cuartas partes. En julio de 2026, el impacto económico estimado de las restricciones y prohibiciones a la exportación de bienes y tecnología ascendía a 49.000 millones de euros, lo que equivale al 56 % de las exportaciones de la UE a Rusia antes de 2022. Más profundo ha sido el daño sobre las compras de productos rusos. El impacto en las importaciones se estimó en 110.000 millones de euros, lo que supone el 75 % de las importaciones procedentes de Rusia antes de la guerra. Según el informe, las sanciones de la UE han sido en gran medida eficaces para frenar la exportación directa de los bienes más necesarios para el ejército ruso, incluidos artículos de alta prioridad y bienes esenciales para la economía. Sin embargo, la elusión a través de terceros países sigue siendo un problema, que la aprobación de una serie de medidas por parte de las autoridades europeas no han sido capaces de solucionar.
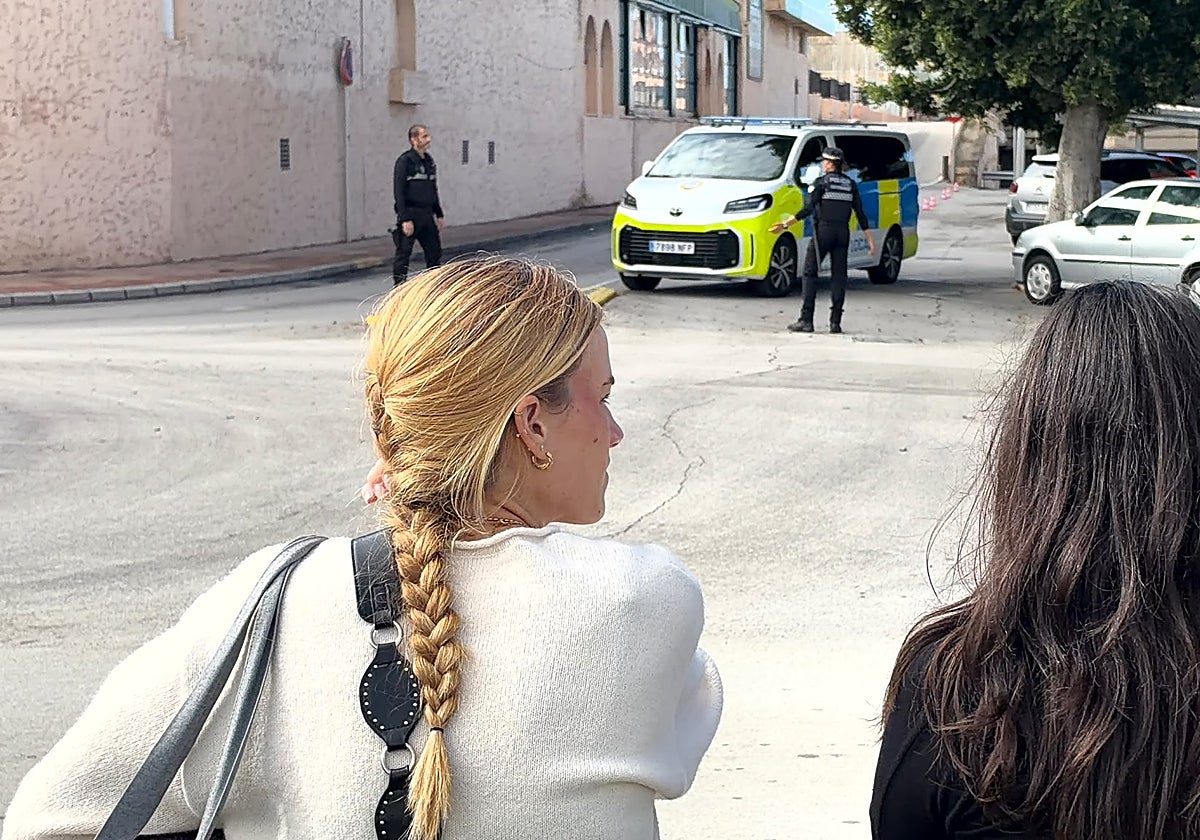
El centro comercial Bahía Sur, en San Fernando , ha sido desalojado este viernes tras una alerta por una posible amenaza de bomba . Clientes y trabajadores han recibido instrucciones para abandonar las instalaciones a través de las salidas de emergencia, según el mensaje difundido por la megafonía del recinto.« Estimados clientes, estamos procediendo a la evacuación del centro» , comenzaba el aviso, en el que se pedía a las personas que se encontraban en el interior que dejaran las cestas de compra en el suelo, fuera de los pasillos de circulación, y siguieran las indicaciones del personal.«Colabore con nosotros y diríjanse a la salida de emergencias más cercana», concluía el mensaje, repetido para facilitar el desalojo de las instalaciones.El aviso ha generado momentos de tensión entre las personas que se encontraban en el centro comercial, sorprendidas por una evacuación inesperada. La Policía acordona el exterior de Bahía Sur. Nacho FradeLa urgencia por abandonar las instalaciones , las carreras de algunos clientes hacia las salidas y los llamamientos por megafonía para seguir las instrucciones del personal han marcado unos minutos de nerviosismo, en los que se ha intentado mantener la calma y facilitar un desalojo oordenado.Finalmente, traas hallarse una mochila sospechosa en uno de los aparcamientos de Bahía Sur por protocolo de seguridad se ha detonado sin encontrar artefacto alguno , por lo que poco se retoma la normalidad en la zona.Maleta sospechosa en Cádiz capitalLa evacuación se ha producido en una jornada marcada por las alertas relacionadas con posibles artefactos explosivos en la Bahía de Cádiz, después de que este mismo viernes una maleta sospechosa obligara a intervenir a los Tedax junto al colegio Reyes Católicos de Cádiz capital.En este caso, la aparición de un equipaje amarrado a un aparcamiento de bicicletas provocó cortes de tráfico en las inmediaciones del hospital Puerta del Mar y retrasó el inicio de las clases. La Policía Nacional comprobó finalmente que la maleta únicamente contenía ropa y objetos personales, por lo que la situación quedó resuelta como una falsa alarma alrededor de las 10.00 horas.Tráfico cortado en la Avenida principal de Cádiz por la maleta sospechosa encontrada esta mañana. L.V.Nueva alerta en San FernandoEl desalojo de Bahía Sur se produce, además, menos de 24 horas después del dispositivo desplegado el jueves en las inmediaciones de la Venta de Vargas, también en San Fernando.En aquella ocasión, la aparición de una mochila sospechosa en una parada del tranvía obligó a acordonar la zona, cortar varios accesos e interrumpir temporalmente el servicio del Trambahía hacia Chiclana.El incidente se resolvió después de que los agentes localizaran al propietario del equipaje y comprobaran que en su interior únicamente había ropa. La normalidad se recuperó alrededor de las 20.50 horas. Por el momento, no se ha confirmado públicamente el origen de la alerta en el centro comercial ni el resultado de las comprobaciones de seguridad.
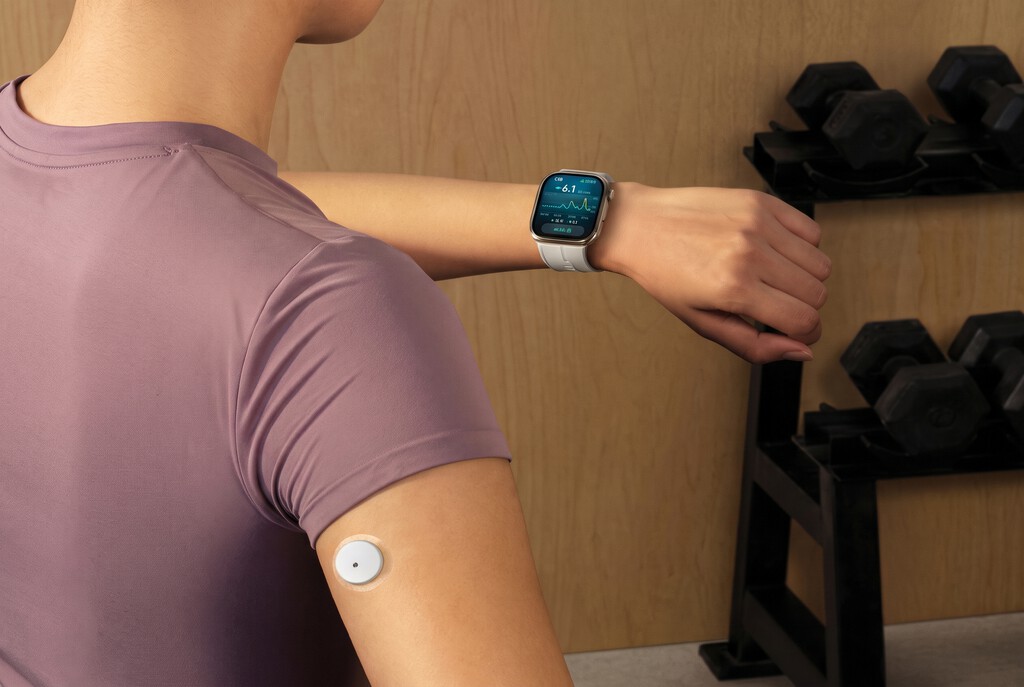
La medición de la glucosa lleva años siendo la asignatura pendiente de los wearables. Mientras Apple mantiene desde hace mucho un proyecto para conseguirlo sin pinchazos , y Google se ha limitado a ofrecer en los Pixel Watch estimaciones , ningún reloj comercial puede analizar la glucosa por sí solo . Quienes necesitan este dato recurren a parches de fabricantes médicos que se enlazan con apps . Ahora, Huawei ha decidido abordar esta necesidad evitando promesas sin respaldo clínico. Tras demostrar su apuesta por integrar hardware médico en wearables con los tensiómetros del Huawei Watch D2 y el reciente Huawei Watch D3 , la compañía ha anunciado su Sense G1 : el primer dispositivo de monitorización continua de glucosa (GCM) diseñado para integrarse nativamente en sus smartphones y smartwatch. Un parche circular, no un sensor en el reloj ¿Qué es el Huawei Sense G1? ¿Es un reloj con seguimiento de glucosa en tiempo real? No, debemos poner los puntos sobre las íes. El fabricante chino no ha escondido un sensor experimental en un smartwatch, sino que ha optado por el formato estándar de la industria médica : un parche circular de tamaño similar al de un AirTag que se adhiere a la piel del brazo. Según los pocos detalles que conocemos hasta ahora, cada sensor está diseñado para llevarse de forma ininterrumpida durante un máximo de dos semanas y cuenta con resistencia al agua como para nadar con él. Ahora bien, para obtener las lecturas durante las 24 horas, este Sense G1 emplea un método mínimamente invasivo: una microaguja blanda o filamento flexible que se aloja bajo la piel. De acuerdo a la información de la marca, utiliza electrodos y una reacción química con la enzima oxidasa para medir la concentración de glucosa en el líquido intersticial (el fluido presente entre las células de los tejidos), y luego traduce ese datos a niveles equivalentes de glucosa en sangre. Claro está, la información recopilada se transmite al smartphone y smartwatch vinculados , que generan gráficas en tiempo real, permiten configurar alertas ante subidas o bajadas fuera de rango y compartir el seguimiento en varios dispositivos, una función orientada al cuidado de personas dependientes. Precisión y disponibilidad En relación a lo técnico, Huawei asegura que alcanza un valor MARD (el indicador que mide la desviación respecto a una prueba de sangre) inferior al 10%. De confirmarse en ensayos independientes, situaría al sensor en el umbral de fiabilidad de los medidores actuales . Asimismo, el Sense G1 especifica un retardo en los datos de entre cinco y quince minutos, un desfase normal en cualquier parche de estas características, ya que los cambios de azúcar tardan unos minutos en trasladarse desde el torrente sanguíneo hasta el líquido tisular. Seis años después de la venta de Honor, Huawei tiene una nueva marca Conviene, no obstante, mantener la cautela ante dos incógnitas importantes : la validación sanitaria y la disponibilidad. Aunque se espera que la marca amplíe detalles a finales de este mes junto al lanzamiento de otros dispositivos, no ha comunicado por el momento el precio ni su fecha de lanzamiento. Tampoco existe confirmación sobre un posible despliegue internacional . Al tratarse de un producto sanitario, su comercialización en España y el resto de Europa exige superar procesos de certificación médica, un trámite regulatorio que en el pasado retrasó varios meses la llegada de sus relojes con tensiómetros. Hasta que Huawei aclare estos plazos y homologaciones, el Sense G1 queda reservado inicialmente en su catálogo para China. Permaneceremos atentos a cualquier noticia que deje entrever una expansión global de este dispositivo. Imágenes | Huawei En Xataka Móvil | Llevo un mes usando el Huawei Pura 80 Ultra como móvil personal. (Casi) no echo nada de menos iOS ni Android - La noticia Huawei ya tiene su primer medidor continuo de glucosa. Tiene forma de AirTag y una explicación para no ir en el reloj fue publicada originalmente en Xataka Móvil por Pepu Ricca .
Casi 3.800 centros educativos de Italia recibieron este jueves nuevos correos electrónicos amenazantes, pero solo 77 de ellos optaron por evacuar a docentes y estudiantes
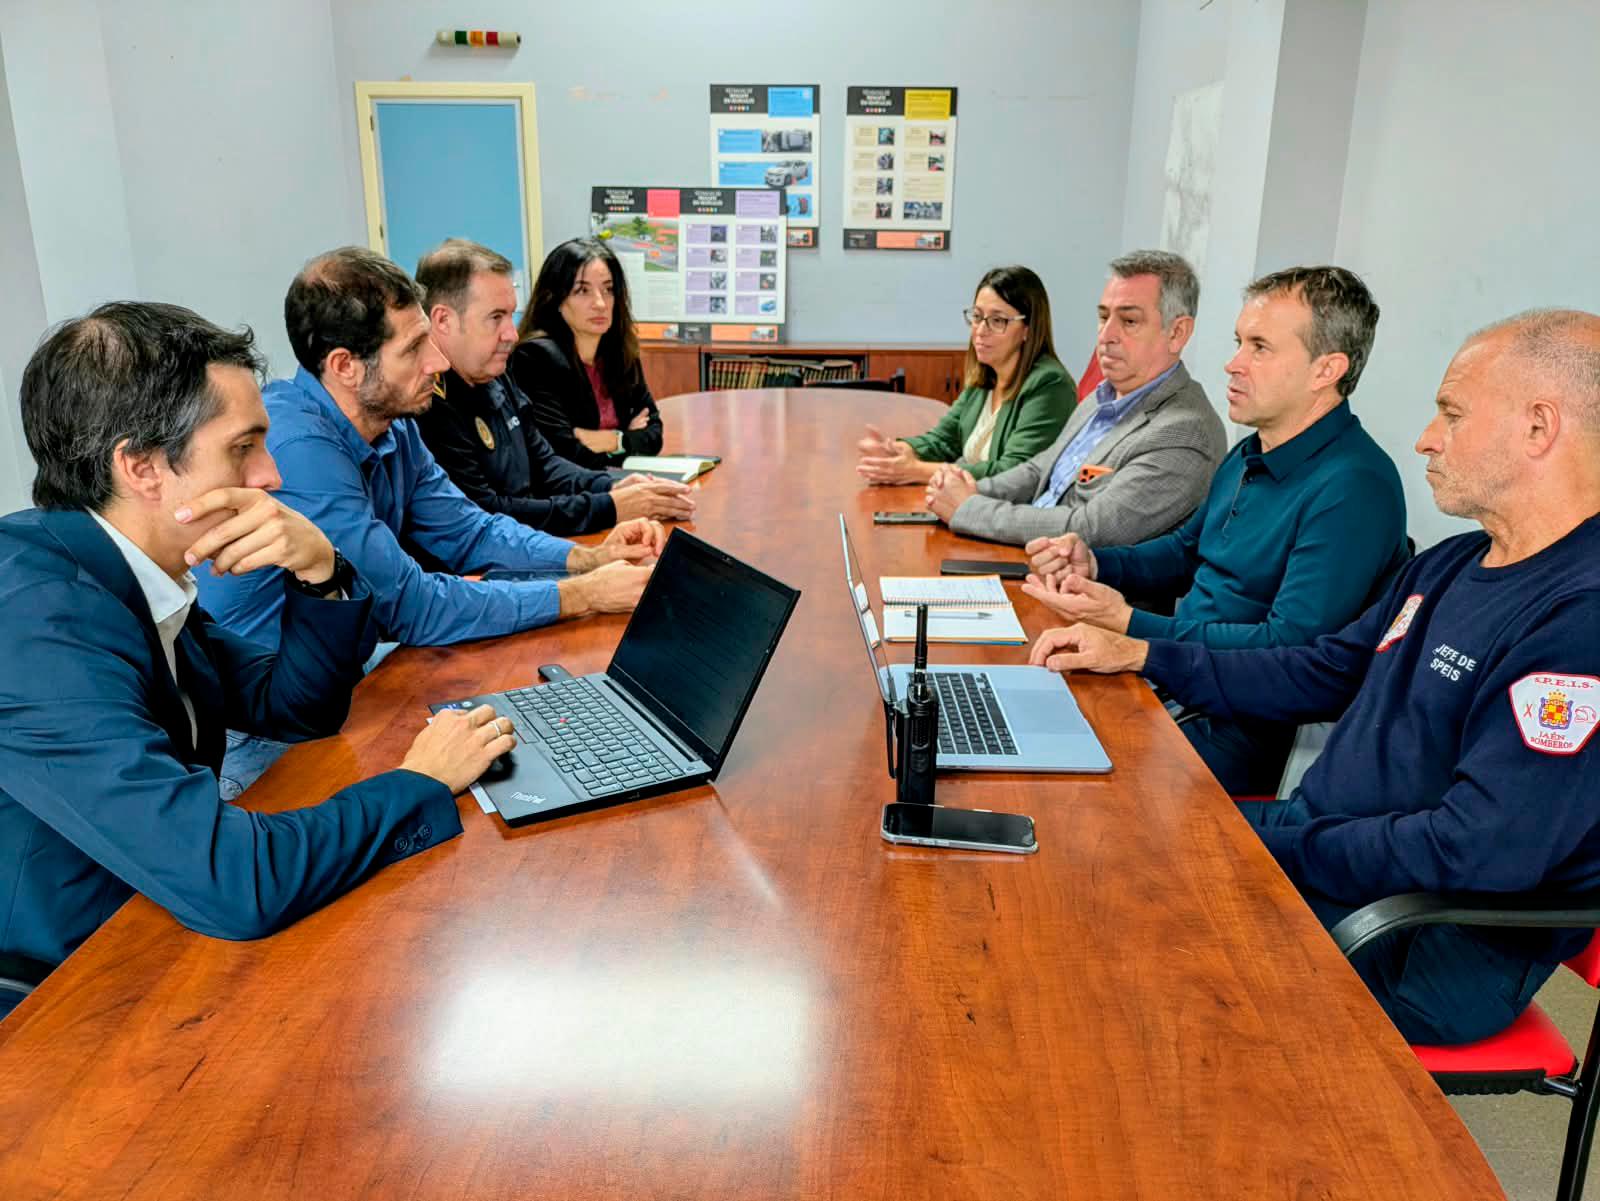
El Ayuntamiento de Jaén ha activado el Plan de Emergencia Local en fase de preemergencia por la previsión del 112 y la Aemet (Agencia Estatal de Meteorología) de alerta naranja por fuertes rachas de viento y pide precaución a la ciudadanía a la hora de transitar en calles y espacios abiertos en general. La alerta comprende desde las 15.00 horas de hoy, 11 de noviembre, hasta la medianoche. El alcalde, Julio Millán, ha presidido la reunión del Cecopal, el Centro de Coordinación Operativa Local que coordina el Comité de Emergencias Millán explica que en la reunión convocada hoy se han adoptado medidas preventivas como el cierre de parques y algunas instalaciones municipales ante la previsión de rachas de viento de hasta 90 kilómetros por hora. Millán ha explicado que, ante esta situación meteorológica, el Comité Asesor de Emergencias de la ciudad de Jaén ha acordado “en primer lugar, activar el plan de emergencia en fase cero, fase pre-emergencia”, así como ordenar el cierre preventivo de los parques y de las instalaciones deportivas al aire libre, con el objetivo de evitar situaciones de riesgo derivadas de las fuertes rachas de viento previstas. En aquellos parques con cerramiento, el Ayuntamiento ha procedido a su clausura en la mañana de hoy y en el caso de los que no disponen de él se recomienda a la población no transitarlos en las horas de alerta previstas. Del mismo modo, se ha procedido al cierre de las instalaciones deportivas municipales exteriores para evitar la práctica al aire libre de deportes, como es el caso de las existentes en los complejos de Las Fuentezuelas y La Salobreja. así como los campos de fútbol de barrio, entre ellos el “Antoñete” y el “Sebastián Barajas”. Junto a ello, el Patronato de Cultura ha procedido al cierre del Castillo de Santa Catalina ante las previsiones meteorológicas tan adversas. El alcalde ha trasladado también las recomendaciones acordadas durante la reunión, entre ellas “aconsejar que se eviten actividades al aire libre y desplazamientos que no sean imprescindibles”, así como “pedir a la ciudadanía y a los colectivos en general que se tomen las medidas de prevención necesarias para evitar incidentes”. En este sentido, y siguiendo las indicaciones del servicio Emergencias 112 Andalucía, el Ayuntamiento recomienda cerrar y asegurar puertas, ventanas y toldos, y retirar de balcones y terrazas macetas, mobiliario y otros objetos que puedan caer a la vía pública por efecto del viento. Asimismo, se aconseja extremar las precauciones al caminar por la ciudad, evitando permanecer junto a árboles, cornisas, muros, andamios o edificios en construcción o en mal estado, ante el riesgo de caída de ramas o desprendimiento de materiales. También se pide a la ciudadanía que no se acerque ni manipule cables o postes del tendido eléctrico que puedan resultar afectados. Por último, Millán ha insistido en la importancia de atender a las fuentes de información oficiales ante cualquier incidencia y ha recordado que “en caso de emergencia se llame siempre al 112”. El Ayuntamiento mantendrá informada a la ciudadanía a través de sus canales oficiales y recuerda que los avisos meteorológicos pueden consultarse en el portal municipal de alertas, https://transparencia.aytojaen.es/alertas , así como en la web de la Aemet. Según la información de la Aemet, el aviso naranja estará vigente desde las 15.00 horas y hasta la medianoche de este miércoles, con rachas que podrían alcanzar los 90 kilómetros por hora. Para mañana jueves, 12 de noviembre, la previsión mantiene el aviso amarillo por viento, por lo que el Ayuntamiento permanecerá atento a la evolución de las condiciones meteorológicas. En la reunión del Cecopal han participado también la segunda teniente de alcalde y concejala delegada del área de Urbanismo y Vivienda, África Colomo; el Cuarto Teniente de alcalde y concejal de Empleo e IMEFE, Luis García Millán, el concejal de Policía Local, Movilidad, Bomberos, Protección Civil y Mantenimiento Urbano, Javier Padorno; la concejala delegada del Patronato Municipal de Asuntos Sociales, Eva Funes. Asimismo, han asistido los responsables de Policía Local y Bomberos, junto a personal técnico de Prevención y Emergencias Municipales. La activación del dispositivo permite coordinar las actuaciones de los distintos servicios municipales y realizar un seguimiento de la evolución del episodio meteorológico para adoptar, en su caso, nuevas medidas de prevención.
EL MUNDO reveló las alertas recibidas por el opositor y los planes de una red vinculada a la Inteligencia rusa para matar a disidentes en EEUU y Lituania Leer
Un informe de los auditores señala como Rusia ha conseguido mitigar el impacto de las sanciones de la UE por la invasión a Ucrania desviando importaciones a través de terceros países como Turquía, Armenia o Serbia mientras un 44% de las mercancías exportadas a Rusia fueron producidas por filiales de empresas occidentales radicadas fuera de la UE Del bacalao a las navieras: los intereses empresariales de Europa hacen languidecer a las sanciones contra Rusia Ambigüedades jurídicas, ejecución incoherente, uso desigual de los sistemas de intercambio de información y una Comisión Europea que no supervisa suficientemente cómo se aplican las sanciones ni qué consiguen. Este es el análisis del Tribunal de Cuentas Europeo sobre las sanciones de la UE contra Rusia cuando vamos camino de que se cumplan cinco años desde el inicio de la invasión de Ucrania. Tras la aprobación de 21 paquetes de sanciones contra Moscú, pese a un claro impacto económico sobre la economía rusa, las penalizaciones europeas, el informe de los auditores europeos descubre que la elusión uno de los principales factores que socavan el impacto de las sanciones. Mihails Kozlovs, miembro del Tribunal responsable de la auditoría, explica que “la Comisión ha trabajado intensamente para establecer el marco necesario y coordinar la ejecución, pero las normas poco claras y las insuficiencias en la aplicación atenúan el impacto de las sanciones y hacen que sea más fácil sortearlas”. Uno de los principales problemas es la elusión y triangulación a través de “países plataforma”. En este caso, Rusia ha conseguido mitigar parte del impacto desviando importaciones a través de terceros países: Turquía, Armenia, Kazajistán, Kirguistán, Serbia y Emiratos Árabes Unidos). Se detectaron aumentos temporales abruptos de importaciones procedentes de la UE hacia estos países y, de forma paralela y simultánea, un fuerte incremento de las exportaciones de esos mismos productos desde dichos países hacia Rusia y Bielorrusia. El informe detalla que aunque la diplomacia comunitaria y las alertas han logrado revertir ciertos picos comerciales, las cadenas de elusión evolucionan y se desplazan rápidamente hacia otras regiones, como el sudeste asiático (Tailandia y Malasia). Otro de los obstáculos es el fenómeno de la “falsa sustitución”. Hasta un 44% de las mercancías exportadas a Rusia fueron producidas originalmente por filiales de empresas occidentales radicadas fuera de la UE, según investigaciones citadas en el informe. Al fabricarse fuera de la UE, su origen formal no consta como europeo, operando dentro de la legalidad pero eludiendo el objetivo de las sanciones. Armamento ruso con piezas occidentales Los análisis de armamento militar ruso de fabricación entre los años 2024 y 2025 encontrados en Ucrania confirmaron que siguen conteniendo componentes occidentales. Aunque las piezas procedentes directamente de la UE constituyeron solo un 4% (8 de 202 componentes identificados), los componentes de la cadena de suministro occidental en sentido amplio representaban aproximadamente el 72%, lo que confirma que los productos sujetos a control continúan llegando a través de cadenas indirectas y trianguladas. Otros aspectos que atenúan las sanciones son las disparidades entre las aduanas de los Estados miembros, que son aprovechadas por los operadores económicos. Por ejemplo, los países bálticos exigen documentación reforzada, mientras que otros países no lo hacen. El informe pone como ejemplo que Bulgaria no registró ningún caso de incumplimiento relativo a mercancías en tránsito de otros Estados miembros, mientras que Letonia registró cerca de 2.100 envíos con infracciones en 2024. Además, el informe de los auditores incluye que expresiones imprecisas como “hacer todo lo posible” respecto a la obligación de las compañías de la UE de supervisar a sus filiales en terceros países o la falta de reglas comunes para clasificar el 'país de origen' y el concepto aduanero de 'transferencia' dificultan la detección de operaciones fraudulentas. En este sentido, los auditores recuerdan que la Oficina Europea de Lucha contra el Fraude abrió investigaciones sobre 20 casos de importación y 8 de exportación, entre ellos la 'Operación Probirka' en España, donde se incautaron 13 toneladas de sustancias químicas destinadas a Rusia y se detuvo a cuatro personas. Aunque este funcionamiento irregular no ha evitado que el comercio de la UE con Rusia se haya reducido, aunque sin el impacto que se hubiera esperado. La auditoría se centró específicamente en las medidas comerciales sobre mercancías (excluyendo energía, sanciones financieras y restricciones a servicios o viajes). Así, desde 2022, la UE ha pasado de ser el primer socio comercial de Rusia a ser el tercero, con lo cual los intercambios se siguen haciendo. En 2025, la UE representaba en torno al 10% del comercio de mercancías de Rusia, por valor de 58.000 millones de euros, frente a los 253 000 millones de euros de 2021, lo que supone una disminución de más de tres cuartas partes. En julio de 2026, el impacto económico estimado de las restricciones y prohibiciones a la exportación de bienes y tecnología ascendía a 49.000 millones de euros, lo que equivale al 56 % de las exportaciones de la UE a Rusia antes de 2022. Más profundo ha sido el daño sobre las compras de productos rusos. El impacto en las importaciones se estimó en 110.000 millones de euros, lo que supone el 75 % de las importaciones procedentes de Rusia antes de la guerra. Según el informe, las sanciones de la UE han sido en gran medida eficaces para frenar la exportación directa de los bienes más necesarios para el ejército ruso, incluidos artículos de alta prioridad y bienes esenciales para la economía. Sin embargo, la elusión a través de terceros países sigue siendo un problema, que la aprobación de una serie de medidas por parte de las autoridades europeas no han sido capaces de solucionar.
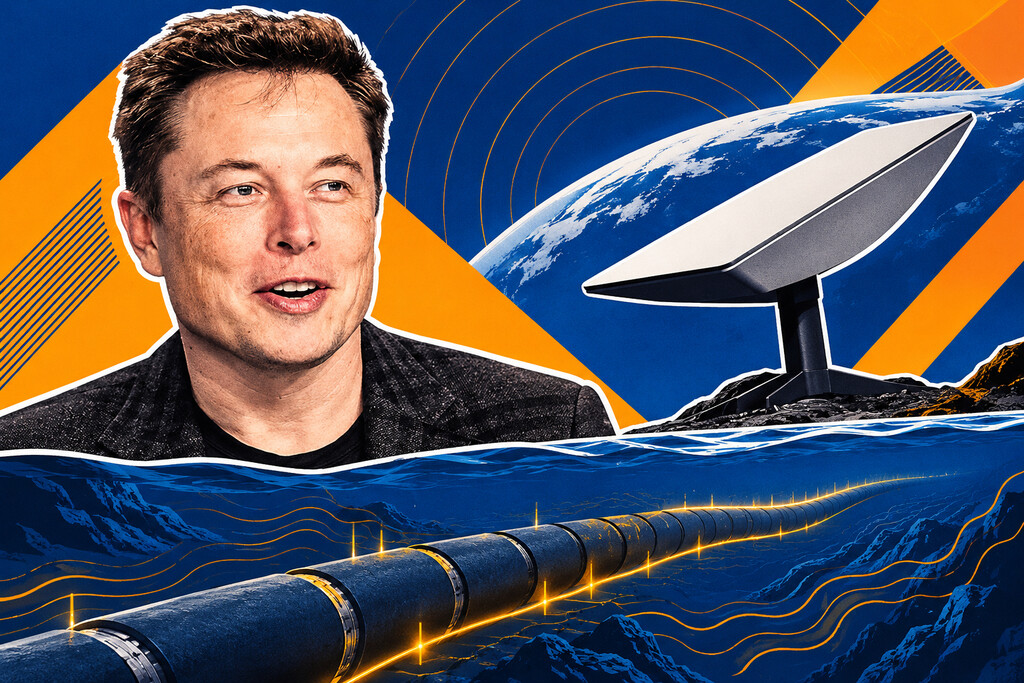
Cada vez que enviamos un archivo o abrimos una web desde el móvil, el WiFi apenas recorre unos metros hasta el router. A partir de ahí, la información se canaliza hacia una red que se sumerge en el océano . A pesar del despliegue satelital de órbita baja, donde Starlink ya explora cómo monetizar su red y espera un paso regulatorio para operar como una red móvil , más del 99% del tráfico sigue dependiendo de los más de 6000 cables submarinos tendidos en el planeta. Esa columna vertebral de Internet es la que ahora vuelve al centro del debate. Coincidiendo con las alertas sobre maniobras de barcos sospechosos en Ormuz , el máximo responsable de SpaceX ha asegurado que una red de 100.000 satélites bastaría para superar a los cables submarinos. Sin embargo, comparar promesas sobre el papel con las telecomunicaciones ya efectivas demuestra por qué el lecho marino seguirá siendo imprescindible . Antena de Starlink. Imagen: Iván Linares para Xataka Móvil La ventaja . ¿De qué parte la afirmación de Musk? Pues bien, la base de su planteamiento reside en que la velocidad de propagación de la luz en el espacio supera en torno a un 40% la que alcanza en el núcleo de vidrio de una fibra óptica. Sumado a trayectorias orbitales que sortearían accidentes geográficos, el trayecto entre dos continentes resulta —sobre el papel— más corto y con menor latencia. A partir de esta premisa, el plan proyecta una cuarta generación de satélites dotada de un centenar de emisores ópticos capaces de superar los 10 Tbps por terminal , tal y como desveló las especificaciones . Ahora bien, multiplicar ese rendimiento por una constelación arroja una capacidad teórica de 100.000 Pbps, una cifra que empequeñece los 6,4 Pbps de ancho de banda que suma hoy todo el cableado oceánico. Y un espejismo . La trampa de este cálculo consiste en equiparar el intercambio de datos en el vacío con la entrega a la superficie. ¿Por qué? Porque los satélites pueden manejar paquetes a velocidades enormes mediante infrarrojos en el espacio. Pero los centros de datos, servidores y nuestros teléfonos están en tierra firme. Al descender, estos láseres sufren una dispersión por la humedad, nubes y partículas en suspensión de la atmósfera. Es una barrera que obligaría a convertir la señal óptica en frecuencias de radio para conectar, lo que añadiría un cuello de botella que anula la teoría del vacío. El secreto mejor guardado del océano son los cables submarinos: así son por dentro Limitado por el espectro . Claro que, mientras un cable submarino añade pares de fibra en los que cada hilo transmite terabits, el espectro radioeléctrico es un bien compartido y finito. Abrir canales para millones de petabits saturaría las bandas autorizadas por los reguladores. Incluso analizando el tráfico y la redundancia que ofrece la órbita baja, la infraestructura necesitaría levantar muchas estaciones en tierra y lidiar con la atenuación de la climatología. Los Starlink V3 actuales sitúan su bajada en 1 Tbps por unidad ; pretender que la radiofrecuencia absorba el caudal de los cables submarinos implicaría un despliegue económicamente inasumible. Un respaldo y no un reemplazo . Sí, el miedo a cortes deliberados en zonas de conflicto justifica la urgencia por contar con alternativas. Una infraestructura satelital densa representa una buena red de contingencia para mantener loperativas las comunicaciones esenciales y las defensas en caso de sabotaje de un cable. Ahora bien, traspasar todo el tráfico al satélite choca con la economía y la propia durabilidad de los materiales. Un tendido de fibra bajo el mar garantiza un cuarto de siglo sin interrupciones con un coste mínimo por gigabit, mientras que los satélites deben reponerse cada pocos años. El espacio quizá aporte una red de socorro, pero la infraestructura de nuestro planeta continuará descansando bajo el agua . Imagen destacada | Generada con ChatGPT para Xataka Móvil En Xataka Móvil | Cómo ha cambiado el mapa de los cables submarinos en casi 40 años - La noticia Musk quiere que Starlink jubile a los cables submarinos. Los ingenieros de redes saben que es un brindis al sol fue publicada originalmente en Xataka Móvil por Pepu Ricca .
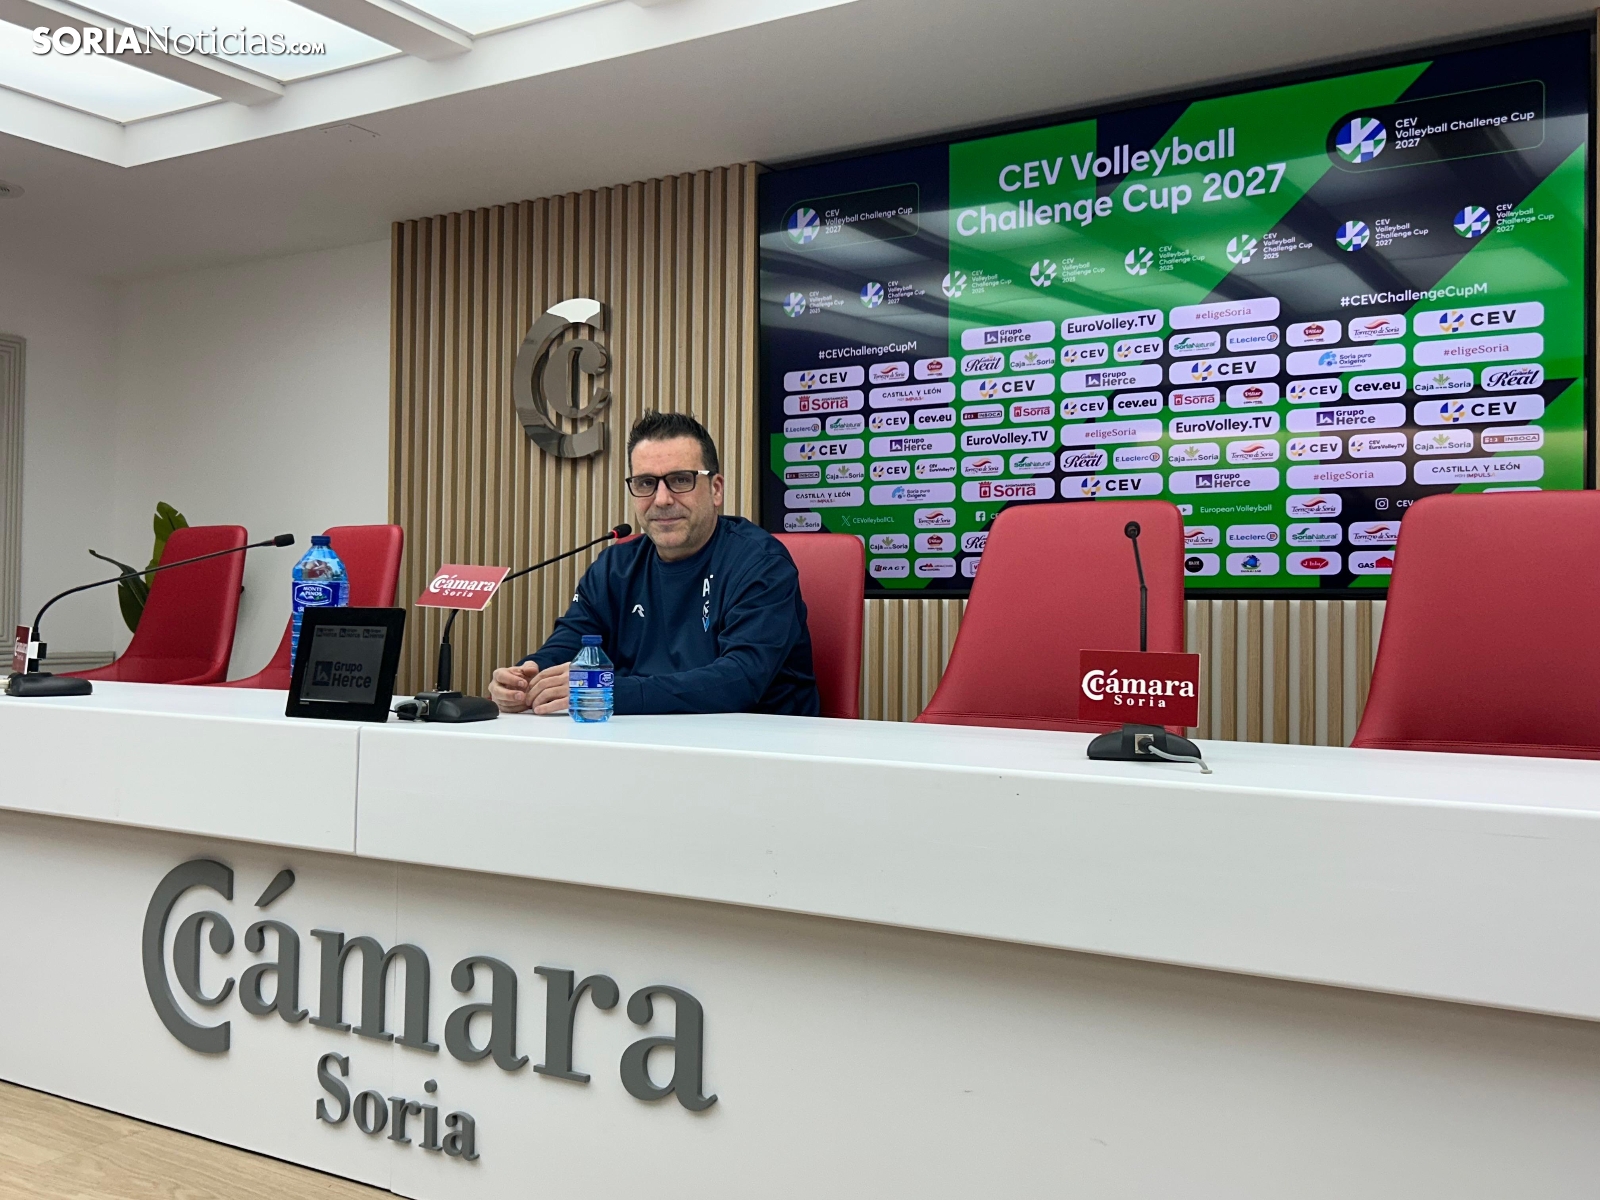
El Grupo Herce regresa a Europa , una situación que en las últimas temporadas se ha convertido en habitual, pero que, con los pies en la tierra, es algo prácticamente utópico para un equipo con los recursos de los sorianos y para una provincia como la nuestra. Los celestes se medirán mañana miércoles a partir de las 19:30h. al Topola serbio en el partido correspondiente a la ida de la primera eliminatoria de la Challange Cup, tercera competición europea. Valorar Europa Consciente de lo complicado que es cada curso alcanzar una de estas competiciones, Alberto Toribio ha lamentado que no ve en el ambiente la ilusión de la primera vez que jugaron en un torneo de estas características. ?Me parece muy peligroso para un equipo humilde como el nuestro el que no se le de el valor que se merece a esta situación. No vivamos como normal algo que es totalmente excepcional?. A ese respecto, ha incidido en que la entidad ha hecho un esfuerzo muy grande por jugar la Challange Cup: ?Hemos apostado por seguir creciendo y por ser ambiciosos. Lo fácil para nosotros habría sido guardar el dinero que necesitamos para esta competición para fichar jugadores. Quiero que se le de más valor a jugar en Europa?. De esa manera, ha recalcado que él mantiene la misma ilusión que el primer día de cara a una competición en la que quiere seguir creciendo, ?independientemente de que somos conscientes de que es imposible ganarla; la liga española está lejísimos del resto de Europa?. Por todo ello, le ha pedido a la afición que disfrute de este choque, ?ya que ellos han sido muy importantes con su apoyo para llegar hasta aquí?. De cara a presenciar el partido, los socios del Grupo Herce podrán entrar totalmente gratis, mientras qu e los no abonados tendrán que pagar 15 euros. Las taquillas estarán abiertas media horas antes del choque. Una eliminatoria al 50% Sin tiempo que perder, los sorianos están preparando a contrarreloj la competición europea después de aterrizar ayer de Canarias tras el partido del pasado domingo ante el SUAC. Con la baja de Rubén López por una torcedura de tobillo, los celestes afrontan una eliminatoria que Toribio considera que está al 50%. ?No tenemos la información suficiente para decir que uno u otro es favorito?, ha sentenciado. A la hora de valorar a los serbios, ha explicado que son un conjunto físicamente muy fuerte con un ataque y un saque a tener muy en cuenta: ?Nos vamos a enfrentar a una realidad muy diferente a la nuestra que nos tiene que servir para crecer?. Por último, también ha puesto de manifiesto que es un combinado de reciente creación, pero con muy buenos resultados en los últimos años, pese a pertenecer a una ciudad pequeña de Serbia. ¿Cómo llegan al duelo? El Grupo Herce afronta este choque tras un fin de semana muy intenso en el que su partido ante el SUAC Canarias estuvo en duda hasta última hora por las alertas por lluvia. ?No supimos que íbamos a jugar hasta las 14:00h. Se dieron muchas circunstancias que complicaron todo?, ha afirmado. Los suyos no entraron bien al duelo, completando un primer set en el que tuvieron que adaptarse a una pista que no habían pisado por la mañana. Poco a poco se fueron asentando en el enfrentamiento, completando una tercera manga, ?que fue la mejor?. Sin embargo, en la cuarta ?nos caímos en todos los sentidos?, llegando a un quinto en el que ? demostramos carácter para sumar dos puntos?. Precisamente, con ese partido comenzaron un mes de noviembre en el que disputarán dos encuentros por semana: ?Tiene sus cosas buenas y sus cosas malas. Por un lado, usaremos la competición para crecer, mientras, que, por otro, tendremos complicaciones para gestionar las cargas porque hay que estar al 100% dos días. No obstante, estamos preparados para ello?.
Lorenzo Mur Labadia está convencido de que el auge de la IA traerá consigo cosas maravillosas para la sociedad. Nacido en Huesca hace 28 años, el investigador y doctor en Informática se dedica al desarrollo de modelos capaces de comprender imágenes de vídeo; una tecnología capital para el desarrollo de esas gafas inteligentes que, en el futuro, podrían acabar desbancando al 'smartphone' como el dispositivo fetiche del usuario. O, al menos, eso es lo que esperan empresas como Meta, tecnológica para la que el joven estuvo trabajando antes de pasar a formar parte del equipo de Multiverse Computing, una de las startups de IA más punteras de España. El joven, que recientemente fue reconocido con un galardón dentro de los Premios de Informática que cada año entregan la Sociedad Científica Informática de España (SCIE) y la Fundación BBVA, habla con ABC sobre las capacidades de las gafas inteligentes, el futuro de la IA y los miedos que esta tecnología genera en la sociedad. —Para los no expertos, ¿en qué consiste tu trabajo? —Está centrado en la visión artificial. En enseñar a las máquinas a entender las imágenes y los vídeos que ven y que, de esa forma, puedan reconocer los objetos, entender su geometría, la profundidad de la escena o las acciones que se desarrollan. —¿Y eso, a nivel práctico, en qué se traduce? —Mi tesis está centrada en la visión egocéntrica de la IA. Por ejemplo, imagina unas gafas inteligentes con una cámara instalada en la montura. La idea es que esta tecnología te pueda decir, por ejemplo, si cometes un error cuando estás preparando un plato en la cocina o enseñarte a tocar la guitarra analizando cómo utilizas las manos. El objetivo es conseguir que las gafas funcionen como una especie de asistente experto capaz de guiarte durante el proceso, porque entienden lo que estás viendo. —Pasaste un tiempo trabajando en el equipo de IA de Meta, ¿qué hacías en concreto? —Me dedicaba al desarrollo de algoritmos que actualmente funcionan en las gafas inteligentes de la empresa. —Mark Zuckerberg y otros magnates tecnológicos esperan que este tipo de dispositivo acabe sustituyendo al 'smartphone'. ¿Qué ventajas tiene una gafa sobre un móvil? —Las gafas pueden llevar a cabo una labor de tutorización mucho mejor que un 'smartphone', porque son más portables. Además, la gafa tiene un componente más asistencial. Imagina una persona mayor con problemas de memoria. Las gafas podrían ser capaces de ver lo que hace a lo largo del día y mandarle un recordatorio si, por ejemplo, se olvida de tomar la medicación o no sabe dónde dejó alguna cosa. También pueden enviar alertas a la familia. —Muchos magnates tecnológicos, entre ellos Mark Zuckerberg o Elon Musk, esperan que acaben sustituyendo al móvil. ¿Lo ves posible? —Es cierto que actualmente estamos muy conectados al 'smartphone'; pero ahora estamos asistiendo a la llegada de los agentes de IA, a los que les das una orden y ellos son capaces de operar en tu teléfono de forma autónoma. Es algo que con los modelos Claude, de Anthropic, estamos empezando a ver. Meta también está apostando muy fuerte por esta tecnología. De aquí a dentro de muy poco tiempo es posible que empecemos a ver cómo, a través solo de la voz, le podemos dar órdenes a unas gafas para que nos compre billetes para un tren de Renfe. Y eso es solo un ejemplo. Así que creo que sí, que ese cambio se puede dar. —¿Y cuándo ocurriría? ¿En cinco años, como dicen algunos? —Puede que incluso en menos. Antes hay que solucionar algunas limitaciones, como el tamaño, porque nadie va a ir por la calle con unas gafas tan grandes como las de Apple. Meta eso lo ha hecho muy bien con sus Ray-Ban Meta, que son muy portables y están pensadas para llevarlas por la calle. En cuanto tengan una buena autonomía, yo creo que la tecnología estará en un buen punto. —También preocupa el tema de la privacidad. Estamos hablando de tecnología que es capaz de grabar o tomar fotos sin que la gente que pasa a tu lado se entere... —Sí, pero eso también se puede hacer con un 'smartphone' ahora y no pasa nada. Yo creo que una de las claves para que estas gafas sean respetuosas con la privacidad es que toda la información se procese y se quede dentro del dispositivo y no viaje a los servidores de una empresa que esté, por ejemplo, en Nevada. —Durante tu tiempo en Meta, tuviste la oportunidad de conocer a Yann Lecun, exjefe de IA de Meta y uno de los padres de la IA. ¿Cómo es? —Pues la verdad es que pude coincidir con él varias veces y enseñarle mi trabajo. Es una persona muy cercana y en las reuniones se notaba que tiene mucha autoridad y que es una persona muy capaz de detectar los problemas de la tecnología. —Durante los últimos años, LeCun ha sido muy crítico con aquellos empresarios y científicos que alertan sobre la posibilidad de que la IA se convierta en una amenaza existencial. ¿Qué piensas cuando escuchas a gente como Dario Amodei, de Anthropic, expresar esas preocupaciones? —Creo que estamos hablando de una tecnología muy poderosa que se puede utilizar tanto para el bien como para el mal. Pasa lo mismo que con la energía nuclear: se puede utilizar para crear electricidad, pero también para fabricar bombas. En la IA vemos cómo Alphafold puede descubrir proteínas y acelerar el desarrollo de medicamentos, pero a la vez que ocurre eso se puede emplear la tecnología para crear armas biológicas. —¿Qué les dirías a aquellos que tienen miedo de lo que pueda ocurrir en el futuro? —Que los científicos intentamos que la tecnología tenga un impacto positivo en la sociedad. Ahora hay que pensar en la creación de cortafuegos que intenten garantizar que la tecnología es provechosa y segura. De todos modos, yo creo que la IA va a traer consigo muchas cosas buenas, especialmente en el momento en que los agentes se desarrollen lo suficiente.
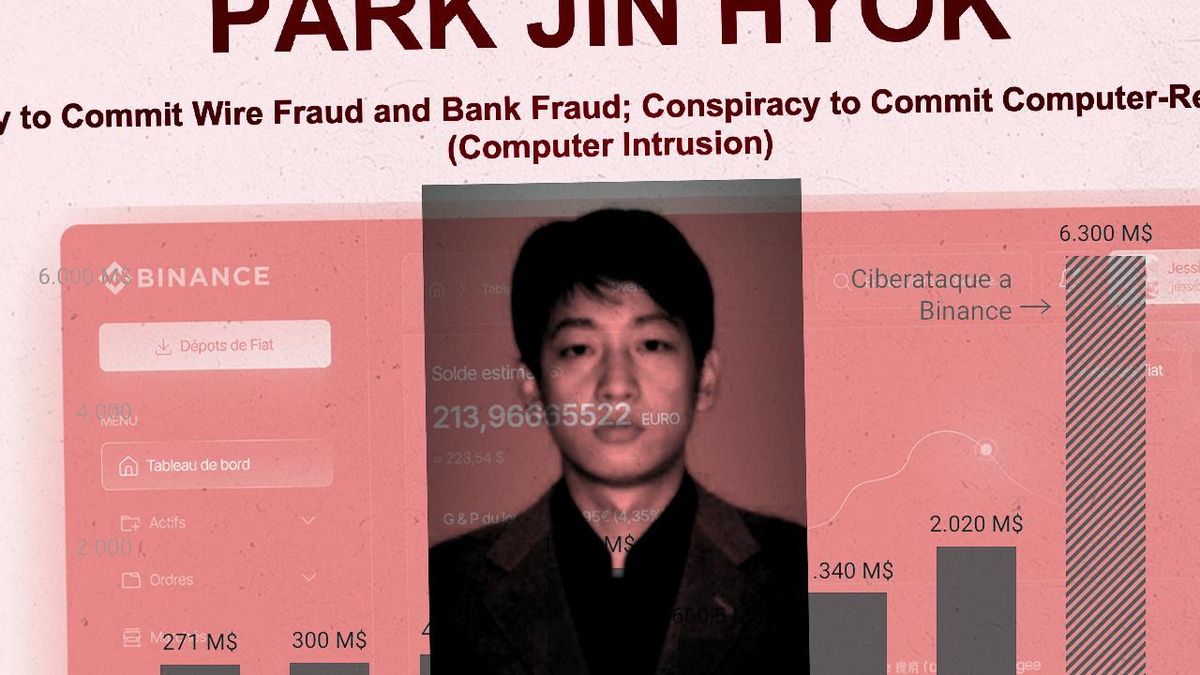
El FBI vincula el desfalco de 6.300 millones en Binance con la red estatal del hacker responsable del virus WannaCry, pieza clave de la maquinaria con la que Kim Jong-un financia su programa armamentístico El hackeo a Binance se fraguó durante meses, con entrevistas de trabajo falsas a sus ingenieros incluidas Corea del Norte es un régimen aislado. Asfixiado por las sanciones internacionales y con unas fronteras clausuradas desde la pandemia, su comercio exterior oficial es prácticamente inexistente. Así, ¿cómo puede un régimen paria no solo subsistir, sino también financiar un costoso programa armamentístico que incluye misiles balísticos y arsenal nuclear? El apoyo de socios como China y Rusia es clave, pero el arma secreta de Pyongyang está en el ciberespacio. Internet, totalmente censurado para su población, se ha convertido en su salvavidas. Tal y como documenta el Grupo de Expertos de la ONU sobre Corea del Norte, cuyas investigaciones se detuvieron en 2024 por el veto de Rusia, el régimen de Kim Jong-un ha construido una estructura nacional dedicada a los ciberataques y al espionaje. Ha convertido el desfalco de criptomonedas, la extorsión digital y la venta de herramientas para el cibercrimen en una de sus principales fuentes de ingresos, apoyado en unidades de élite que trabajan al servicio de diversos brazos del gobierno. El rastro de sus hackers aparece en los 6.300 millones de dólares (unos 5.650 millones de euros) sustraídos a la criptoplataforma Binance a finales de octubre. El mayor robo de un solo golpe de la historia. Detrás, un nombre tristemente familiar para los investigadores: Park Jin Hyok. El rostro del cibercrimen norcoreano En el cartel de los más buscados del FBI, el rostro de Park Jin Hyok aparece enmarcado en una fotografía de carné con fondo azul, chaqueta marrón y camisa oscura. Ni siquiera la inteligencia estadounidense sabe decir qué edad tiene, aunque sitúa su fecha de nacimiento en algún momento entre 1981 y 1984. En los archivos policiales figura bajo múltiples identidades: desde variantes de su nombre real hasta alias como Kim Hyon Woo, Andoson David o Watson Henny. La descripción que hace de él el FBI está lejos de quitarle méritos. “Park Jin Hyok es un programador informático norcoreano presuntamente patrocinado por el Estado y acusado de formar parte de una trama criminal responsable de algunos de los ciberataques más graves de la historia”, dice su ficha. El asalto a Binance del pasado 29 de octubre ha devuelto su nombre a la primera línea de las investigaciones internacionales. Park Jin Hyok El FBI no ha presentado una acusación individual contra Park por este golpe específico, preparado durante meses y que incluyó entrevistas de trabajo falsas a los ingenieros de Binance hasta lograr hackearlos. El aviso emitido por la agencia estadounidense atribuye esa operación a TraderTraitor. Así denomina Washington a una de las caretas que utiliza el conocido grupo Lazarus (APT38, en los registros de ciberseguridad). Es exactamente la misma conspiración criminal que Park lidera, según la acusación del Departamento de Justicia estadounidense. Todo empezó con una venganza El estreno de Park en las grandes operaciones internacionales documentadas por Estados Unidos llegó en noviembre de 2014 con el ataque contra Sony Pictures Entertainment. El detonante fue The Interview , una comedia de Hollywood sobre un complot de la CIA para asesinar al líder norcoreano Kim Jong-un. Pyongyang calificó la película de “locura provocativa e imprudente de EEUU” y en octubre envió una carta al Consejo de Seguridad Nacional estadounidense advirtiendo de que los responsables de difamar a su liderazgo recibirían “la debida represalia”. La venganza se gestó desde septiembre de 2014. Utilizando cuentas falsas, el grupo de Park rastreó a ejecutivos de Sony y a los actores de la película. Les enviaron enlaces con código malicioso camuflados como alertas de seguridad de Facebook, currículums de estudiantes de diseño o supuestas galerías de fotos de famosos desnudos. Cuando los infectaron, saltaron a los sistemas internos de Sony. Entonces desataron el caos . Cartel de 'The Interview', estrenada a finales de 2014. El equipo de Park configuró el hackeo para borrar el registro de arranque de miles de ordenadores de la compañía y bloquear sus pantallas con un audio de seis disparos y un grito. Después filtraron películas inéditas, datos financieros confidenciales y correos electrónicos privados de la dirección. Sony se vio obligada a desconectar unos 8.000 ordenadores. Para los investigadores, fue la primera gran demostración de cómo Corea del Norte iba a utilizar los ciberataques como instrumento de represalia geopolítica. El salto al dinero y los trabajadores falsos Mientras ejecutaban el sabotaje contra Sony en octubre de 2014, las mismas cuentas operativas controladas por el grupo de Park empezaron a rastrear bancos en Bangladés. Lo que comenzó como una herramienta de represalia política se transformó en una vía para saquear el sistema financiero internacional y obtener divisas fuertes para un Estado asfixiado por las sanciones. En enero y febrero de 2015, desde direcciones de correo falsas conectadas directamente con la infraestructura de Park, los hackers enviaron mensajes a empleados del Banco Central de Bangladés haciéndose pasar por un aspirante a un puesto de trabajo llamado Rasel Ahlam. “Estoy sumamente entusiasmado con la idea de formar parte de su empresa y espero que me den la oportunidad de presentar mi caso con más detalle en una entrevista personal”, decían los correos, que adjuntaban un enlace para descargar un supuesto currículum. Al menos tres trabajadores descargaron el archivo trampa. Estoy sumamente entusiasmado con la idea de formar parte de su empresa y espero que me den la oportunidad de presentar mi caso con más detalle en una entrevista personal Mensaje fraudulento de Park Los intrusos permanecieron ocultos dentro de la red del banco durante casi un año, avanzando lentamente para no levantar las sospechas de sus equipos de ciberseguridad. En enero de 2016, alcanzaron la pasarela informática con la que la entidad se conectaba a la red interbancaria mundial SWIFT. La aprovecharon para enviar órdenes de transferencias fraudulentas con las que lograron sustraer 81 millones de dólares. Solo los cazaron porque un apagado accidental de los servidores del banco inutilizó uno de los programas que utilizaban para ocultarse. Pero lo más valioso que obtuvieron fue el método. En los años siguientes, el grupo de Park lanzaría el ataque del falso aspirante contra bancos de Vietnam, Filipinas, Polonia, México, Sudamérica y África. La cuantía de los desfalcos nunca ha sido totalmente reconocida por las entidades, pero se estima en varios cientos de millones de dólares que, tras el debido proceso de blanqueo, acabaron en Corea del Norte. El devastador WannaCry La tercera etapa en el historial atribuido a Park y sus cómplices llegó el 12 de mayo de 2017 con WannaCry . Fue un ataque global de ransomware (secuestro de datos) que desató el caos a escala mundial. El programa cifraba los archivos de los ordenadores infectados y exigía un rescate de 300 dólares en bitcoins para devolver el acceso, una extorsión que se propagaba de forma automática y llegó a infectar más de 200.000 equipos en más de 150 países. Está considerado el mayor ciberataque contra el público general de la historia y el primer gran aviso de que, en un mundo donde todo está conectado, todo se vuelve vulnerable. Cayeron hospitales, instituciones públicas, sistemas críticos, universidades y todo tipo de empresas. La recuperación se extendió durante meses, con incontables archivos que se perdieron para siempre. La investigación reveló que solo unos cientos de víctimas pagaron, sumando un botín total de 140.000 dólares. Eso sí, WannaCry no tenía ningún mecanismo para desencriptar los archivos tras el pago, convirtiéndose también en el primer gran ejemplo de por qué nunca hay que aceptar los chantajes de los ciberdelincuentes. Otro detalle a menudo olvidado es que el programa de ataque de Park y su equipo se basó en una herramienta de explotación de vulnerabilidades desarrollada por la NSA . Un estándar para ciberatacar WannaCry fue el punto que permitió al FBI desenmascarar a Park y trazar su trayectoria. “En suma, el alcance y los daños de las intrusiones informáticas perpetradas y provocadas por los sujetos de esta investigación, incluido Park, son prácticamente incomparables”, reza la orden de arresto contra él emitida en 2018, que se ampliaría posteriormente en 2020: “debe ser considerado un riesgo internacional”. Nunca será detenido mientras el régimen de Kim Jong-un siga en pie. La investigación estadounidense une los actos de Park a las acusaciones contra el país. “El gobierno norcoreano, a través de un grupo patrocinado por el Estado, robó un banco central y a ciudadanos de otras naciones, tomó represalias contra la libertad de expresión para coartarla al otro lado del planeta y creó un malware destructivo que afectó indiscriminadamente a víctimas en más de 150 países, causando daños por valor de cientos de millones, si no miles de millones, de dólares”, acusó el entonces fiscal de Seguridad Nacional, John C. Demers. Tras WannaCry, Corea del Norte industrializó la fórmula empleada por Park y su equipo, centrándose en las plataformas de criptomonedas. Ingeniería social, falsas ofertas de empleo, robo de credenciales y meses de subterfugio antes de vaciar la caja. El mismo modus operandi denunciado ahora por Binance. Lo que comenzó hace una década como una operación de venganza por una comedia de Hollywood se ha convertido en el banco central en la sombra que financia los misiles y el arsenal nuclear de Pyongyang.
El país más afectado ha sido Italia y la aerolínea que más casos ha tenido es Ryanair, aunque todavía se desconoce quién está detrás de las amenazas Una nueva ola de falsas amenazas de bomba obliga a aterrizar a una veintena de aviones en territorio europeo Esta semana, más de 30 aviones han sido objeto de alertas de seguridad o desvíos. Solo el jueves se han producido al menos 24 amenazas de bomba que han afectado la aviación civil en toda Europa. Pero ¿qué sabemos hasta ahora y hasta qué punto deberías preocuparte por tus planes de viaje? ¿Qué ha pasado? Esta semana se han visto afectados al menos 32 vuelos, empezando el lunes, cuando un vuelo de Wizz Air con destino a Sofía (Bulgaria) desde Londres-Luton fue desviado a Budapest. En España, el martes, otra amenaza de bomba en un vuelo procedente de Manchester y con destino Murcia obligaba a activar el protocolo de seguridad. Las amenazas del jueves afectaron a los aeropuertos de Londres, Birmingham, Bruselas, Madrid, Milán, Praga, Roma, Sofía y Varsovia, entre otros. Hasta el momento se ha confirmado que todos los incidentes han sido falsas alarmas, y las autoridades de seguridad competentes no han encontrado nada sospechoso. ¿Qué aeropuertos y aerolíneas han sido las más afectadas? No se aprecia un patrón claro en cuanto a los aeropuertos y las compañías aéreas afectadas, aunque en un número significativo de casos los aeropuertos italianos han figurado como punto de origen o de destino. Esta semana se han registrado siete vuelos con destino o procedencia del Reino Unido y cuatro con destino o procedencia de Irlanda. Sofía y Milán registraron seis incidentes cada una, seguidas de Roma (cinco) y Praga (cuatro). Ryanair fue la compañía aérea más afectada, con ocho casos notificados. El comisario de Transporte de la UE, Apostolos Tzitzikostas, declaró el jueves que era “demasiado pronto para sacar conclusiones sobre si los incidentes denunciados están relacionados”. Subrayó: “Cualquier amenaza contra la población civil es inaceptable”. ¿Quién está detrás de estas amenazas? Aún no hay datos de inteligencia que apunten a ningún grupo concreto ni a ningún actor estatal, como Rusia o Irán, en medio de la creciente preocupación por los incidentes híbridos dirigidos contra Europa. Los expertos en aviación afirman que las amenazas falsas se producen a diario, pero que la multiplicidad de las de esta semana es inusual. La gran disponibilidad de información sobre las operaciones de las aerolíneas en internet significa que ahora un autor de un bulo dispone de un nivel de detalle sobre los horarios, el tipo de avión y las especificaciones técnicas que, hace décadas, solo habrían podido conocer los propios empleados de las compañías. Se sabe muy poco sobre cómo se notificaron estas amenazas a las compañías aéreas o a las autoridades competentes, aunque, según se informa, en los casos relacionados con Bulgaria, Italia, Polonia y España se enviaron por correo electrónico. La agencia de noticias italiana Ansa, citando fuentes policiales, informó de que la alerta sobre los vuelos Helsinki-Roma y Dublín-Roma procedía de un correo electrónico anónimo redactado en italiano y enviado a la empresa aeroportuaria de Roma, ADR, y a otras empresas afiliadas a primera hora del jueves. Se envió otro correo electrónico anónimo en italiano al aeropuerto de Milán-Malpensa, en el que se afirmaba que había artefactos explosivos en vuelos procedentes de Salónica y Oporto. El correo incluía los números de vuelo, los nombres de las aerolíneas y sus horas de aterrizaje en Milán, según Ansa. La mayoría de las autoridades emitieron comunicados redactados con cautela en los que confirmaban los controles de seguridad realizados en los aviones afectados. Sin embargo, la policía checa —que investigó cuatro aviones que aterrizaron el jueves en el aeropuerto Vaclav Havel de Praga— afirmó que consideraba que las denuncias tenían “escasa relevancia”. ¿Cómo han respondido las aerolíneas? Las autoridades nacionales competentes se toman muy en serio estos incidentes, de acuerdo con sus procedimientos de seguridad, y, por ello, en algunos casos se han escoltado con aviones de combate a los vuelos afectados en Bulgaria, Francia, Hungría e Italia. Los desvíos son costosos y muy perturbadores, pero las compañías aéreas no tienen otra opción ante cualquier amenaza mínimamente creíble. Joji Waites, director de seguridad aérea de la Asociación Británica de Pilotos de Líneas Aéreas (BALPA), explicó que cualquier amenaza recibida por una compañía aérea se remite a un equipo de evaluadores que la clasifica como “roja” —lo que significa creíble—, “ámbar” —parcialmente creíble— o “verde” —no creíble—. Si el avión ya está en el aire, las únicas clasificaciones posibles son “roja” o “verde”. Afirmó: “Por lo general, si un avión aún se encuentra en la pista, eso supondrá una evacuación, y si está en el aire, la prioridad será aterrizarlo lo antes posible y de la forma más segura posible”. Las aerolíneas parecen estar preocupadas por la magnitud de las posibles perturbaciones y temen que las alertas de imitadores puedan provocar un caos aún mayor. Wizz Air reconoció “una serie de amenazas de bomba similares que han afectado a varias aerolíneas de toda Europa en los últimos días”. La compañía declaró: “Wizz Air no es la única aerolínea afectada, ya que otras compañías también han recibido amenazas que han dado lugar a desvíos de vuelos y controles de seguridad”. Finnair, que tuvo dos aviones afectados, afirmó: “Por desgracia, el tráfico aéreo se ve a veces afectado por amenazas, como hemos visto esta semana, en la que otras aerolíneas europeas también se han enfrentado a falsas amenazas de bomba”. Añadió: “Las amenazas casi siempre carecen de fundamento”.
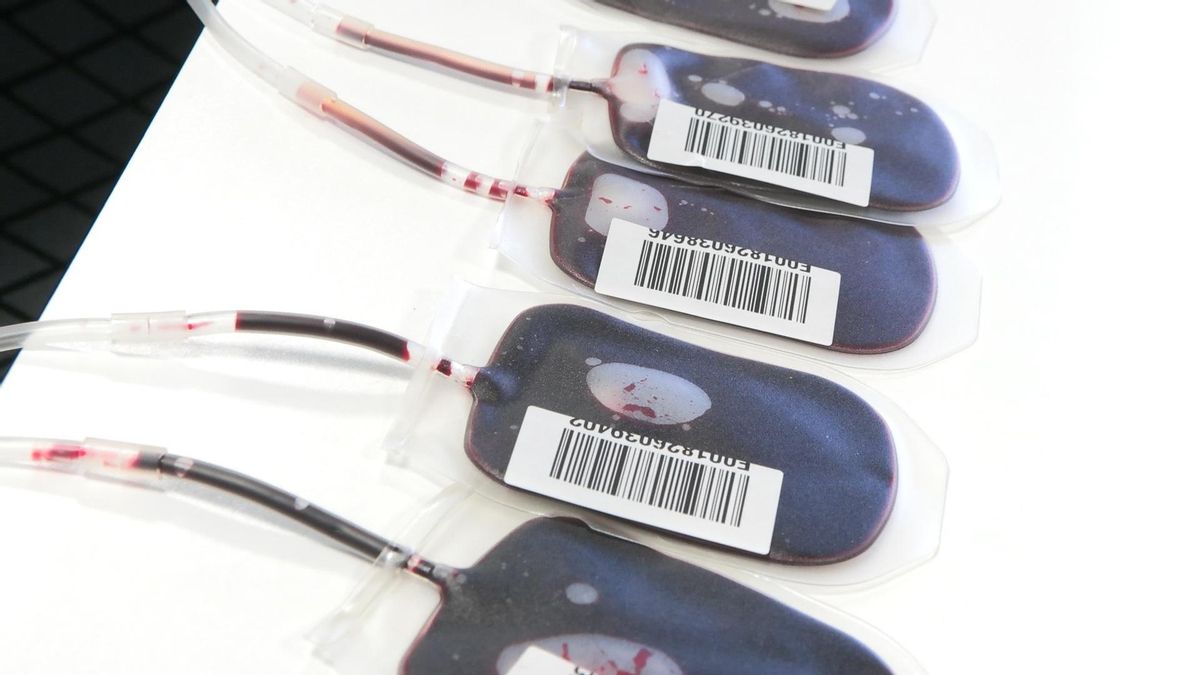
Los atacantes manipularon las cámaras frigoríficas que almacenan sangre, plasma y plaquetas para transfusiones y medicamentos, lo que forzó una evacuación de emergencia Supermercados en Europa y bases militares en EEUU: ¿qué está pasando con los hackeos a frigoríficos? La campaña de sabotajes contra cámaras frigoríficas afectó también a la infraestructura sanitaria. El Establecimiento Francés de Sangre (EFS), el operador público encargado de las transfusiones en Francia, ha confirmado que un ciberataque manipuló la temperatura de sus congeladores y obligó a una evacuación de emergencia para no perder la sangre y el plasma almacenados. Al igual que en los incidentes contra los supermercados de múltiples países europeos y las bases militares estadounidenses, alguien accedió a sistemas de gestión de la temperatura y forzó la descongelación. “Los sistemas de vigilancia y de alarma del EFS han permitido identificar rápidamente estas anomalías y tomar las medidas necesarias para que ninguna muestra o producto sanguíneo se vea alterado”, ha afirmado el organismo en un comunicado. Una vez detectada la intrusión durante la noche del lunes, los operarios retomaron el control de parte de las máquinas, desconectaron el resto y movieron la sangre de forma preventiva a otras instalaciones. “No se ha identificado ningún impacto sanitario y no hay que declarar ninguna pérdida de productos sanguíneos”, asegura la entidad. El EFS es una pieza crítica del sistema de salud francés: cuenta con 10.000 trabajadores y suministra sangre, plasma y plaquetas a más de 1.900 hospitales de todo el país, donde atiende a más de un millón de pacientes al año. Tras el suceso, el organismo, el Ministerio de Sanidad y los equipos de ciberseguridad franceses se han movilizado para reforzar la vigilancia de las temperaturas en todos sus centros. El EFS puntualiza en su nota que no fue el blanco directo de la operación, ya que la brecha se produjo en la herramienta de gestión instalada por su proveedor de frío. Según han revelado varios medios galos, la empresa subcontratada es Coolworld. En un comunicado difundido este miércoles sin mencionar al banco de sangre, la compañía ha afirmado que “la vulnerabilidad mencionada actualmente en los medios concierne a un componente suministrado por un proveedor externo y no controlado directamente por Coolworld”, y ha añadido que “solo un número limitado de unidades” resultó afectado antes de que sus técnicos aplicasen medidas para contener el incidente. Misteriosos ataques a las cámaras de frío El sabotaje contra las reservas de plasma se produjo de forma simultánea a la oleada de ataques que esta semana ha inutilizado las cámaras de frío de supermercados en once países europeos. El lunes registraron incidencias establecimientos de Bélgica, Estonia, Finlandia, Irlanda, Luxemburgo, Países Bajos y Suecia, a los que el martes se sumaron comercios de Alemania, Italia, el Reino Unido y Rumanía. Esta sucesión de ataques llega pocas semanas después de un primer golpe en octubre contra entre 400 y 700 supermercados en Francia bajo el mismo método, que dejó pérdidas de entre decenas de miles y 130.000 euros por tienda en comida desechada. Asimismo, Estados Unidos ha reabierto la investigación sobre una serie de fallos registrados en agosto en las cámaras frigoríficas de los economatos de al menos seis bases militares en su territorio, que obligaron a tirar miles de kilos de alimentos. Aunque en un primer momento se atribuyó a una avería, el Pentágono y la División de Investigación Criminal del Ejército trabajan ya con las autoridades francesas ante la sospecha de que ambos episodios formen parte de una misma campaña. La extensión de los ataques ha activado las alertas en Bruselas. El portavoz de la Comisión Europea, Thomas Regnier, ha confirmado contactos urgentes con las autoridades nacionales para articular una respuesta conjunta. “Estos no son incidentes aislados y, por supuesto, tenemos que ser colectivamente resilientes y estar preparados para este tipo de incidentes cibernéticos”, ha declarado. A la espera de que concluyan las pesquisas sobre lo ocurrido en el banco de sangre francés, las investigaciones sobre la oleada de octubre en Francia apuntaron a vulnerabilidades conocidas desde hace más de un año y a descuidos de seguridad. El fabricante de los equipos saboteados entonces, Danfoss, detectó un agujero en su software y lanzó parches correctivos en marzo y agosto de 2025, pero muchas de las máquinas afectadas habían superado su ciclo de soporte y habían dejado de recibir actualizaciones. Los investigadores comprobaron después que numerosos establecimientos mantenían los paneles de control de sus congeladores abiertos a Internet o con contraseñas débiles y predefinidas. Por el momento ningún grupo ha reivindicado los ataques y las motivaciones siguen sin esclarecerse. “Lo que se está analizando es si esto es una gamberrada o si puede haber algo más serio detrás”, explicaba este martes a elDiario.es Josep Albors, director de Investigación de la firma de ciberseguridad ESET. Los especialistas contemplan varias vías, desde una maniobra de extorsión económica para exigir pagos a cambio (un extremo del que todavía no hay pruebas que se haya producido) hasta la intervención de grupos hacktivistas o comandos “apoyado por estados”.
Silenciar…Descansar…
ℹNo se pudieron leer los feeds de Melilla Hoy, Granada Digital, Gasteiz Hoy, La Marina Plaza, El Bierzo Digital. El resto de medios se actualiza con normalidad.